Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2024-28784 — الإفصاح التقني عن CVE-2024-28784 — ثغرة XSS مخزنة في IBM QRadar SIEM 7.5.0 UpdatePackage 7. تؤثر المشكلة على مكوّن Rule Wizard وتسمح بحقن جافاسكريبت دائم عبر تعبيرات منتظمة غير صالحة. تتضمن PoC، تحليل التأثير، ونصائح التخفيف. | Kitploit
أدوات/GitHubGitHub/cainsoulless/cve-2024-28784
تحليل الثغرات الأمنيةاستغلال تطبيقات الويباختبار الاختراقالأوراق والأبحاثالتعلم والتعليم
GitHubcainsoulless/cve-2024-28784

CVE-2024-28784

الإفصاح التقني عن CVE-2024-28784 — ثغرة XSS مخزنة في IBM QRadar SIEM 7.5.0 UpdatePackage 7. تؤثر المشكلة على مكوّن Rule Wizard وتسمح بحقن جافاسكريبت دائم عبر تعبيرات منتظمة غير صالحة. تتضمن PoC، تحليل التأثير، ونصائح التخفيف.

عرض المستودع
28منذ سنة واحدةلم تتم المراجعة بعد
مشاركة

CVE-2024-28784 — ثغرة XSS مخزنة في IBM QRadar SIEM Rule Wizard

🛠 معلومات المنتج

  • البائع: IBM
  • المنتج: IBM Security QRadar SIEM
  • الإصدار المتأثر: 7.5.0 UpdatePackage 7 (Build 20230822112654)
  • المكون: Rule Wizard (كتلة المنطق للتعبير العادي)
  • معرف CVE: CVE-2024-28784

🐞 ملخص الثغرة

توجد ثغرة برمجة نصية عبر المواقع (XSS) مخزنة في مكون Rule Wizard في QRadar SIEM. تكمن المشكلة في عدم تنقية المدخلات التي يتحكم بها المستخدم بشكل صحيح داخل كتلة منطق "التعبير العادي". يمكن تخزين المدخلات الضارة التي تحتوي على HTML/JavaScript غير مهرب وتنفيذها لاحقًا في سياق المتصفح لمستخدمين آخرين موثوقين.


📋 خطوات إعادة الإنتاج

  1. تسجيل الدخول إلى QRadar SIEM بحساب مستخدم لديه صلاحيات إنشاء/تحرير القواعد.
  2. انتقل إلى: Offense → Rules → Actions → New Event Rule
  3. أضف كتلة شرط: "عندما تطابق أي من هذه الخصائص هذا التعبير العادي" . كتلة المنطق
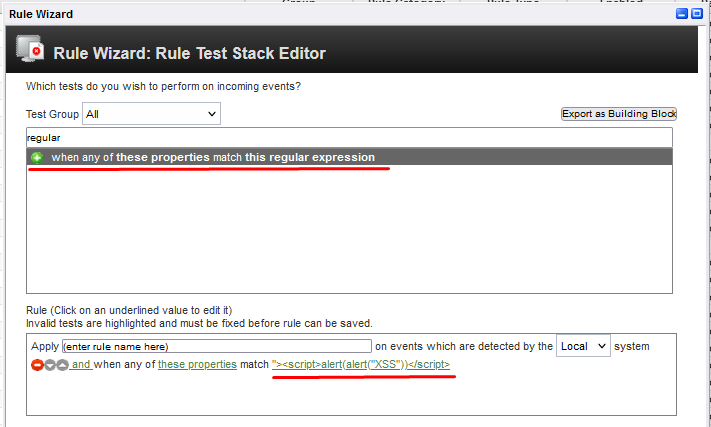
  4. اختر أي خاصية.
  5. في حقل الإدخال "هذا التعبير العادي"، أدخل الحمولة التالية:
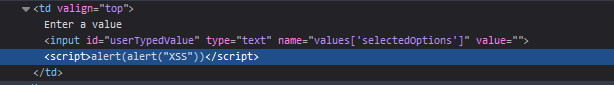
    "><script>alert(alert('XSS'))</script>
    
  6. انقر على إرسال.
  7. أعد فتح كتلة القاعدة؛ الحمولة الضارة تبقى وتنشط عند التفاعل أو التحميل.
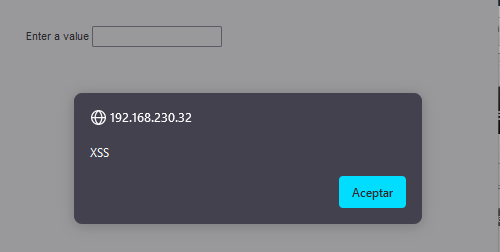
نجاح XSS HTML


🔐 متطلبات الوصول

  • المصادقة: نعم
  • الامتيازات: أي مستخدم لديه إمكانية الوصول إلى إنشاء/تحرير القواعد

⚙️ التفاصيل الفنية

  • نوع الثغرة: برمجة نصية عبر المواقع مخزنة (XSS)
  • الناقل: واجهة المستخدم على الويب → Rule Wizard
  • نقطة الحقن: حقل التعبير العادي
  • الاستمرارية: مخزنة في التكوين وتنشط عند العرض
  • الخطأ الأمني: عدم تنقية المدخلات بشكل صحيح وعكسها في سياق HTML

⚠️ التأثير

تسمح هذه الثغرة من نوع XSS للمهاجم بـ:

  • تنفيذ JavaScript عشوائي في جلسة متصفح مستخدم آخر
  • القيام باختطاف الجلسة أو سرقة الرموز
  • سرقة بيانات حساسة من المستخدمين الموثوقين
  • انتحال هوية المستخدمين أو رفع الامتيازات (إذا قام المستخدمون ذوو الامتيازات بتشغيل الحمولة)
  • إعادة توجيه الضحايا إلى نطاقات التصيد أو الخبيثة

🧪 ملاحظات الاستغلال

  • الاستغلال غير تافه، حيث يتطلب من المهاجم حقن الحمولة ومن الضحية التفاعل مع واجهة القاعدة المصابة.
  • الهجوم لا يتطلب هندسة اجتماعية إذا كان المستخدمون يتفاعلون بشكل متكرر مع القواعد المحفوظة.

🏁 الجدول الزمني

التاريخالحدث
2024-03-18تم اكتشاف الثغرة
2024-03-18تم الإبلاغ إلى IBM عبر HackerOne
2024-04-02تم تعيين CVE-2024-28784

📄 إخلاء المسؤولية

تم إجراء هذا البحث وفقًا للمبادئ التوجيهية الأخلاقية وعملية الإفصاح المسؤولة. لم يتم إلحاق الضرر بأي أنظمة إنتاج. هذا المنشور لأغراض تعليمية ودفاعية فقط.


👤 المؤلف

Rodrigo Hormazábal
باحث أمني — أتمتة SOAR و SIEM
🔗 LinkedIn
🧑‍💻 GitHub
🐙 HackerOne

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    589
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    361
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    339
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    322

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →