
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-51495 — إثبات مفهوم لاستغلال CVE-2025-51495، وهو تجاوز عدد صحيح في دالة mg_ws_cb الخاصة بـ Mongoose WebSocket يؤدي إلى وصول غير آمن إلى الذاكرة خارج الحدود واحتمال تنفيذ تعليمات برمجية عن بُعد. | Kitploit
أدوات/GitHubGitHub/cainiao159357/cve-2025-51495
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبأمن الويبالاختبار العشوائياستغلال الملفات الثنائية
GitHubcainiao159357/cve-2025-51495

CVE-2025-51495

إثبات مفهوم لاستغلال CVE-2025-51495، وهو تجاوز عدد صحيح في دالة mg_ws_cb الخاصة بـ Mongoose WebSocket يؤدي إلى وصول غير آمن إلى الذاكرة خارج الحدود واحتمال تنفيذ تعليمات برمجية عن بُعد.

عرض المستودع
30منذ سنة واحدةلم تتم المراجعة بعد
مشاركة

أود الإبلاغ عن ثغرة أمنية تم تحديدها في أحدث إصدار من Mongoose (v7.17). تكمن المشكلة في وحدة WebSocket، وتحديدًا داخل الدالة mg_ws_cb المسؤولة عن معالجة إطارات WebSocket الواردة.

الدالة معرضة لتجاوز سعة عدد صحيح، مما قد يؤدي إلى وصول خارج النطاق إلى الذاكرة عند مدخلات مُصممة بعناية. قد يستغل المهاجم عن بُعد هذه الحالة لإحداث تلف في الذاكرة أو انهيار التطبيق.

ونظرًا لاختلاف البائعين في تنفيذ منطق أعمال WebSocket، فقد تؤدي هذه الثغرة إلى تنفيذ تعليمات برمجية عن بُعد.

التفاصيل:

تكمن الثغرة الجذرية في الدالة mg_ws_cb: نص بديل يمكن لحزمة WebSocket مُصممة بعناية يرسلها العميل أن تضبط ofs=0 عند هذه النقطة، مما سيؤدي إلى تجاوز سعة عدد صحيح عند حساب ofs-1، وينتج قيمة أكبر بكثير من طول recv.buf.

في دوال معالجة WebSocket اللاحقة، قد يتم استخدام هذا buf، وبما أن طوله أكبر من الطول الفعلي، فقد يؤدي ذلك إلى وصول خارج النطاق أو انهيار البرنامج.

تحفيز الثغرة :

لأغراض التوضيح، اخترت المثال الموجود في المشروع باسم "websocket-server". لم أُجرِ أي تعديلات على الكود سوى إضافة فحوصات ASAN أثناء الترجمة. عند تشغيل البرنامج وإرسال حزمة websocket محددة، يحدث انهيار مباشر. نص بديل إثبات المفهوم:
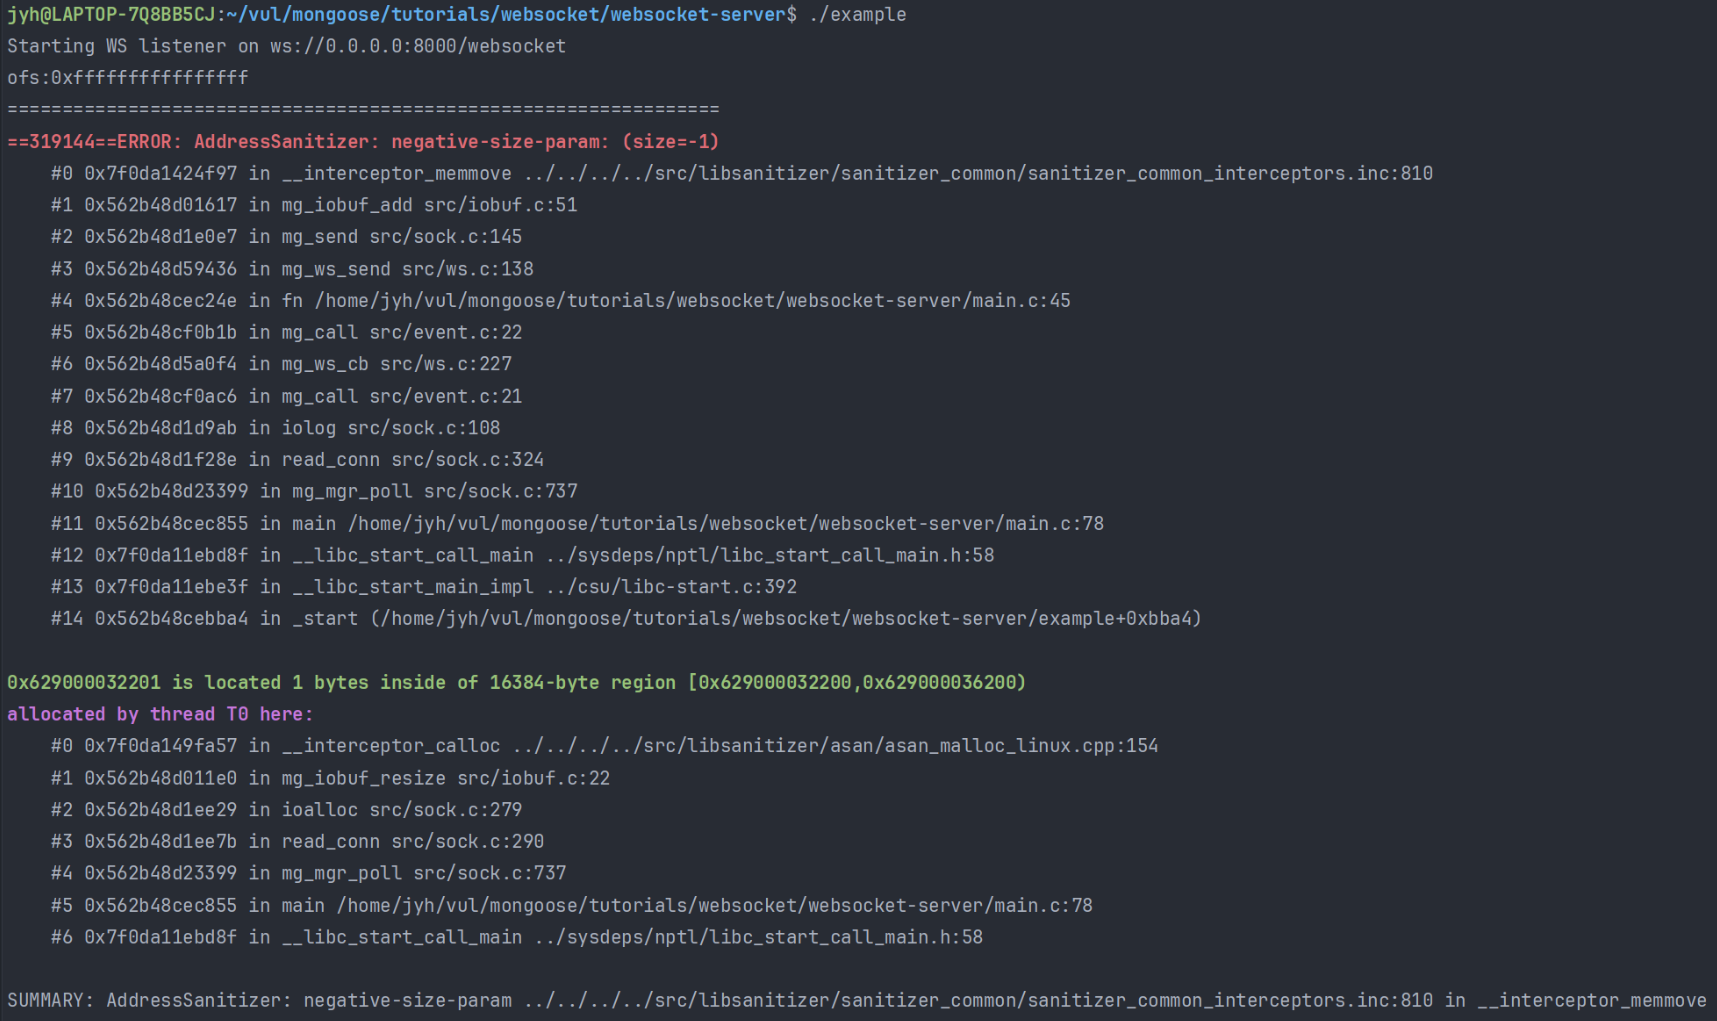
اخترت أيضًا "websocket-client" الموجود في المشروع كعميل، وأجريت تعديلات على المعاملين فقط في دالة fn داخل main.c لإرسال الطلب. نص بديل تشغيل البرنامج المعدَّل سيتسبب في انهيار الخادم.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    366
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    287

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





