
Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2023-22515 — CVE-2023-22515 | Kitploit
أدوات/GitHubGitHub/c1ph3rx13/cve-2023-22515
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالفريق الأحمر
GitHubc1ph3rx13/cve-2023-22515

CVE-2023-22515

CVE-2023-22515

عرض المستودع
1منذ 2 سنواتلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2023-22515

CVE-2023-22515 Confluence Broken Access Control Exploit

وصف الثغرة

إضافة مستخدم مدير بدون إذن في Confluence

USAGE

Build

# 源码编译
go mod init CVE-2023-22515
go mod tidy
go build -ldflags="-s -w" -trimpath -o CVE-2023-22515.exe .\CVE-2023-22515.go

Run

.\CVE-2023-22515.exe -h


         ██████╗██╗   ██╗███████╗    ██████╗  ██████╗ ██████╗ ██████╗       ██████╗ ██████╗ ███████╗ ██╗███████╗
        ██╔════╝██║   ██║██╔════╝    ╚════██╗██╔═████╗╚════██╗╚════██╗      ╚════██╗╚════██╗██╔════╝███║██╔════╝
        ██║     ██║   ██║█████╗█████╗ █████╔╝██║██╔██║ █████╔╝ █████╔╝█████╗ █████╔╝ █████╔╝███████╗╚██║███████╗
        ██║     ╚██╗ ██╔╝██╔══╝╚════╝██╔═══╝ ████╔╝██║██╔═══╝  ╚═══██╗╚════╝██╔═══╝ ██╔═══╝ ╚════██║ ██║╚════██║
        ╚██████╗ ╚████╔╝ ███████╗    ███████╗╚██████╔╝███████╗██████╔╝      ███████╗███████╗███████║ ██║███████║
         ╚═════╝  ╚═══╝  ╚══════╝    ╚══════╝ ╚═════╝ ╚══════╝╚═════╝       ╚══════╝╚══════╝╚══════╝ ╚═╝╚══════╝

        @Auth: C1ph3rX13
        @Blog: https://c1ph3rx13.github.io
        @Note: الكود مخصص للأغراض التعليمية فقط، لا تستخدمه لأغراض أخرى.

Usage of CVE-2023-22515.exe:
  -proxy string
        Proxy Url
  -t string
        Target Url
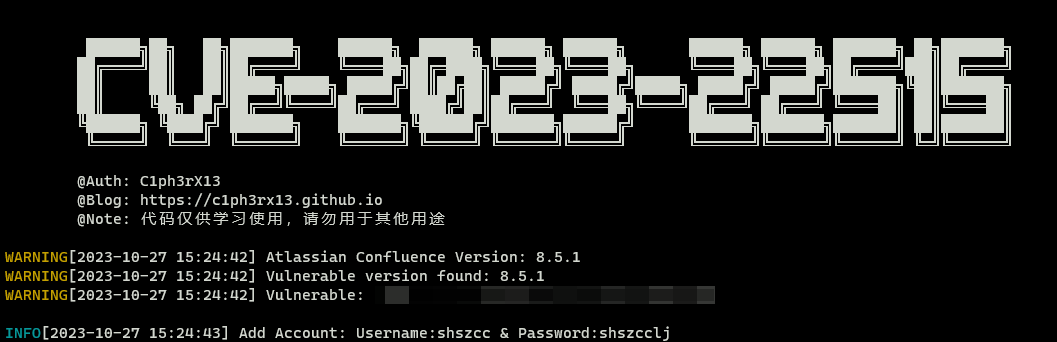
img

TODO

  • واجهة الاستعلام عن معلومات المستخدم

إخلاء مسؤولية

  1. هذه الأداة مخصصة فقط لمختصي اختبار الاختراق الحاصلين على إذن قانوني ولمشغلي الشبكات الذين يقومون بعمليات روتينية. يمكن للمستخدم تنزيلها ونسخها ونشرها أو استخدامها بشرط الحصول على إذن قانوني كافٍ وعدم استخدامها لأغراض تجارية.
  2. أثناء استخدام هذه الأداة، يجب عليك التأكد من أن جميع أفعالك تتوافق مع القوانين واللوائح المحلية، ويجب عدم استخدام هذا البرنامج في أنشطة تنتهك قوانين جمهورية الصين الشعبية. لا يتحمل جميع مؤلفي ومساهمي هذه الأداة أي مسؤولية ناتجة عن استخدام المستخدم غير المصرح به للأداة في أي أنشطة غير قانونية.
تنزيل الأداة