
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
jsleak — أداة CLI متزامنة لاكتشاف الأسرار ومفاتيح API والروابط في ملفات JavaScript أثناء الاستطلاع الويب، مع دعم أنماط regex مخصصة والتحقق من حالة URL. | Kitploit
أدوات/GitHubGitHub/byt3hx/jsleak
الاستطلاعجمع المعلوماتأمن الويبكشف الأسرار
GitHubbyt3hx/jsleak

jsleak

أداة CLI متزامنة لاكتشاف الأسرار ومفاتيح API والروابط في ملفات JavaScript أثناء الاستطلاع الويب، مع دعم أنماط regex مخصصة والتحقق من حالة URL.

عرض المستودع
5936934منذ سنة واحدةتمت المراجعة من قبل Kitploit
مشاركة

الوصف

لقد كنت أطور jsleak خلال معظم وقت فراغي لحاجتي الخاصة.إنها أداة سطر أوامر سهلة الاستخدام مصممة لكشف الأسرار والروابط في ملفات JavaScript أو الكود المصدري. تم استلهام jsleak من Linkfinder وتم جمع التعبيرات العادية من مصادر متعددة.

الميزات:

  • اكتشاف الأسرار في ملفات JS مثل مفاتيح API والرموز وكلمات المرور.
  • تحديد الروابط في الكود المصدري.
  • وظيفة URL الكاملة
  • معالجة متزامنة لفحص عناوين URL متعددة
  • التحقق من رمز الحالة إذا كان الرابط حيًا أم لا

آخر تحديث

يدعم Jsleak الآن أنماط التعبيرات العادية من secrets-patterns-db https://github.com/mazen160/secrets-patterns-db.

إذا كنت ترغب في استخدام أنماط التعبيرات العادية المخصصة الخاصة بك، يمكنك وضعها في ملف YAML باتباع القالب أدناه.

patterns:
  - pattern:
      name: Amazon MWS Auth Token
      regex: "amzn\\.mws\\.[0-9a-f]{8}-[0-9a-f]{4}-[0-9a-f]{4}-[0-9a-f]{4}-[0-9a-f]{12}"
      confidence: low

التثبيت

إذا كنت تستخدم إصدارًا قديمًا من golang (go 1.15, 1.16) ، استخدم الأمر التالي لتثبيت jsleak.

go get github.com/channyein1337/jsleak

إذا كنت تستخدم أحدث إصدار من go (1.17+) ، استخدم الأمر التالي للتثبيت.

go install github.com/channyein1337/jsleak@latest

الاستخدام

اختر ملف YAML من secrets-patterns-db. إذا لم تكن متأكدًا من أي ملف تختار، فكر في استخدام: https://raw.githubusercontent.com/mazen160/secrets-patterns-db/refs/heads/master/datasets/trufflehog-v3.yaml

شغّل jsleak مع ملف التعبيرات العادية المحدد

echo "http://testphp.vulnweb.com/" | jsleak -t trufflehog-v3.yaml -s

لعرض رسالة المساعدة

jsleak -h
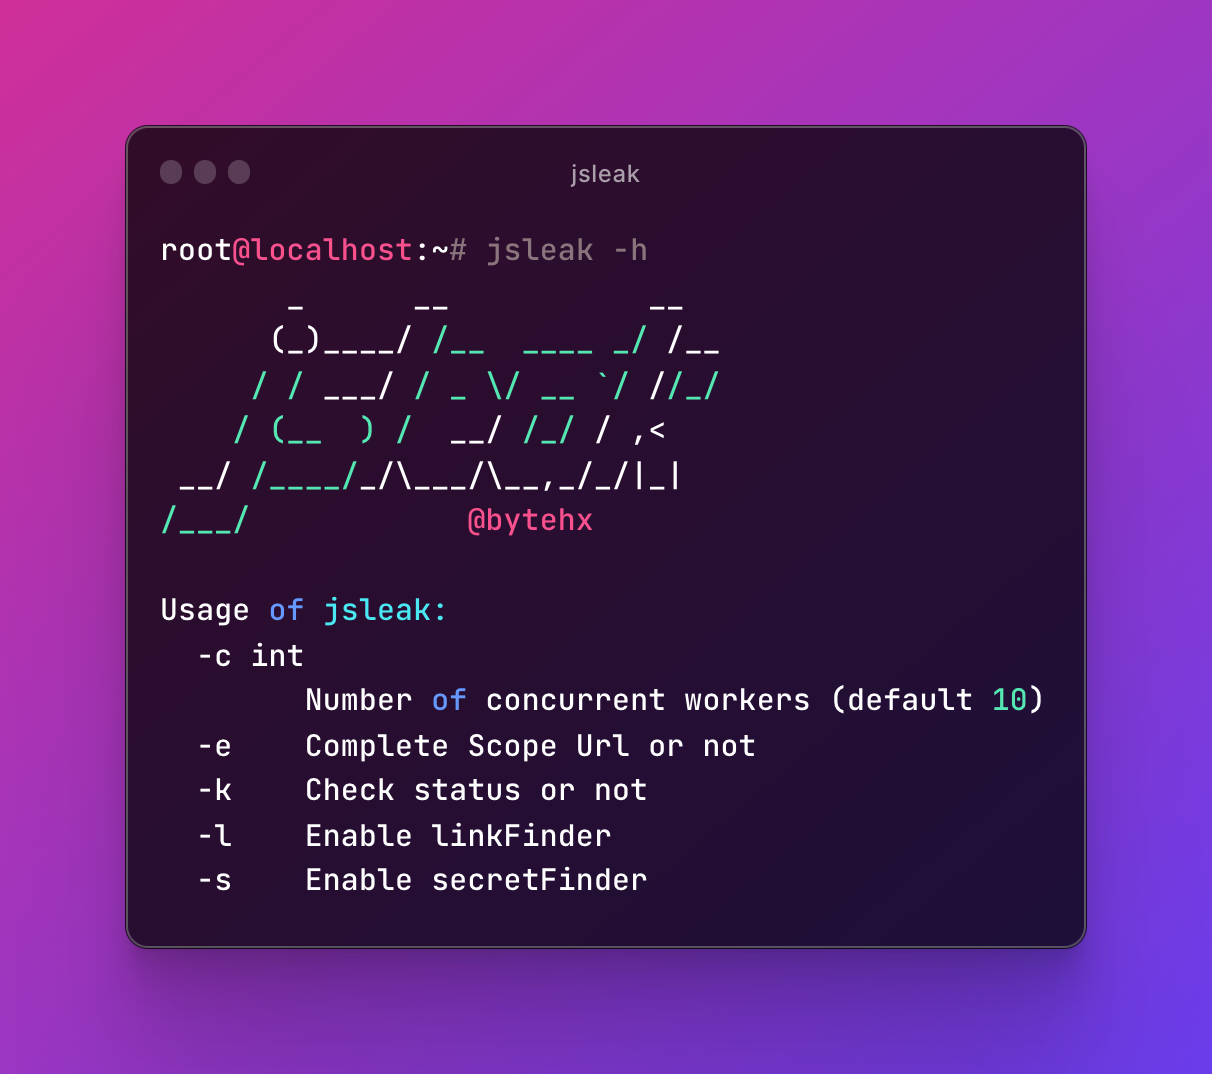
مكتشف الأسرار

echo http://testphp.vulnweb.com/ | jsleak  -t secret.yaml -s

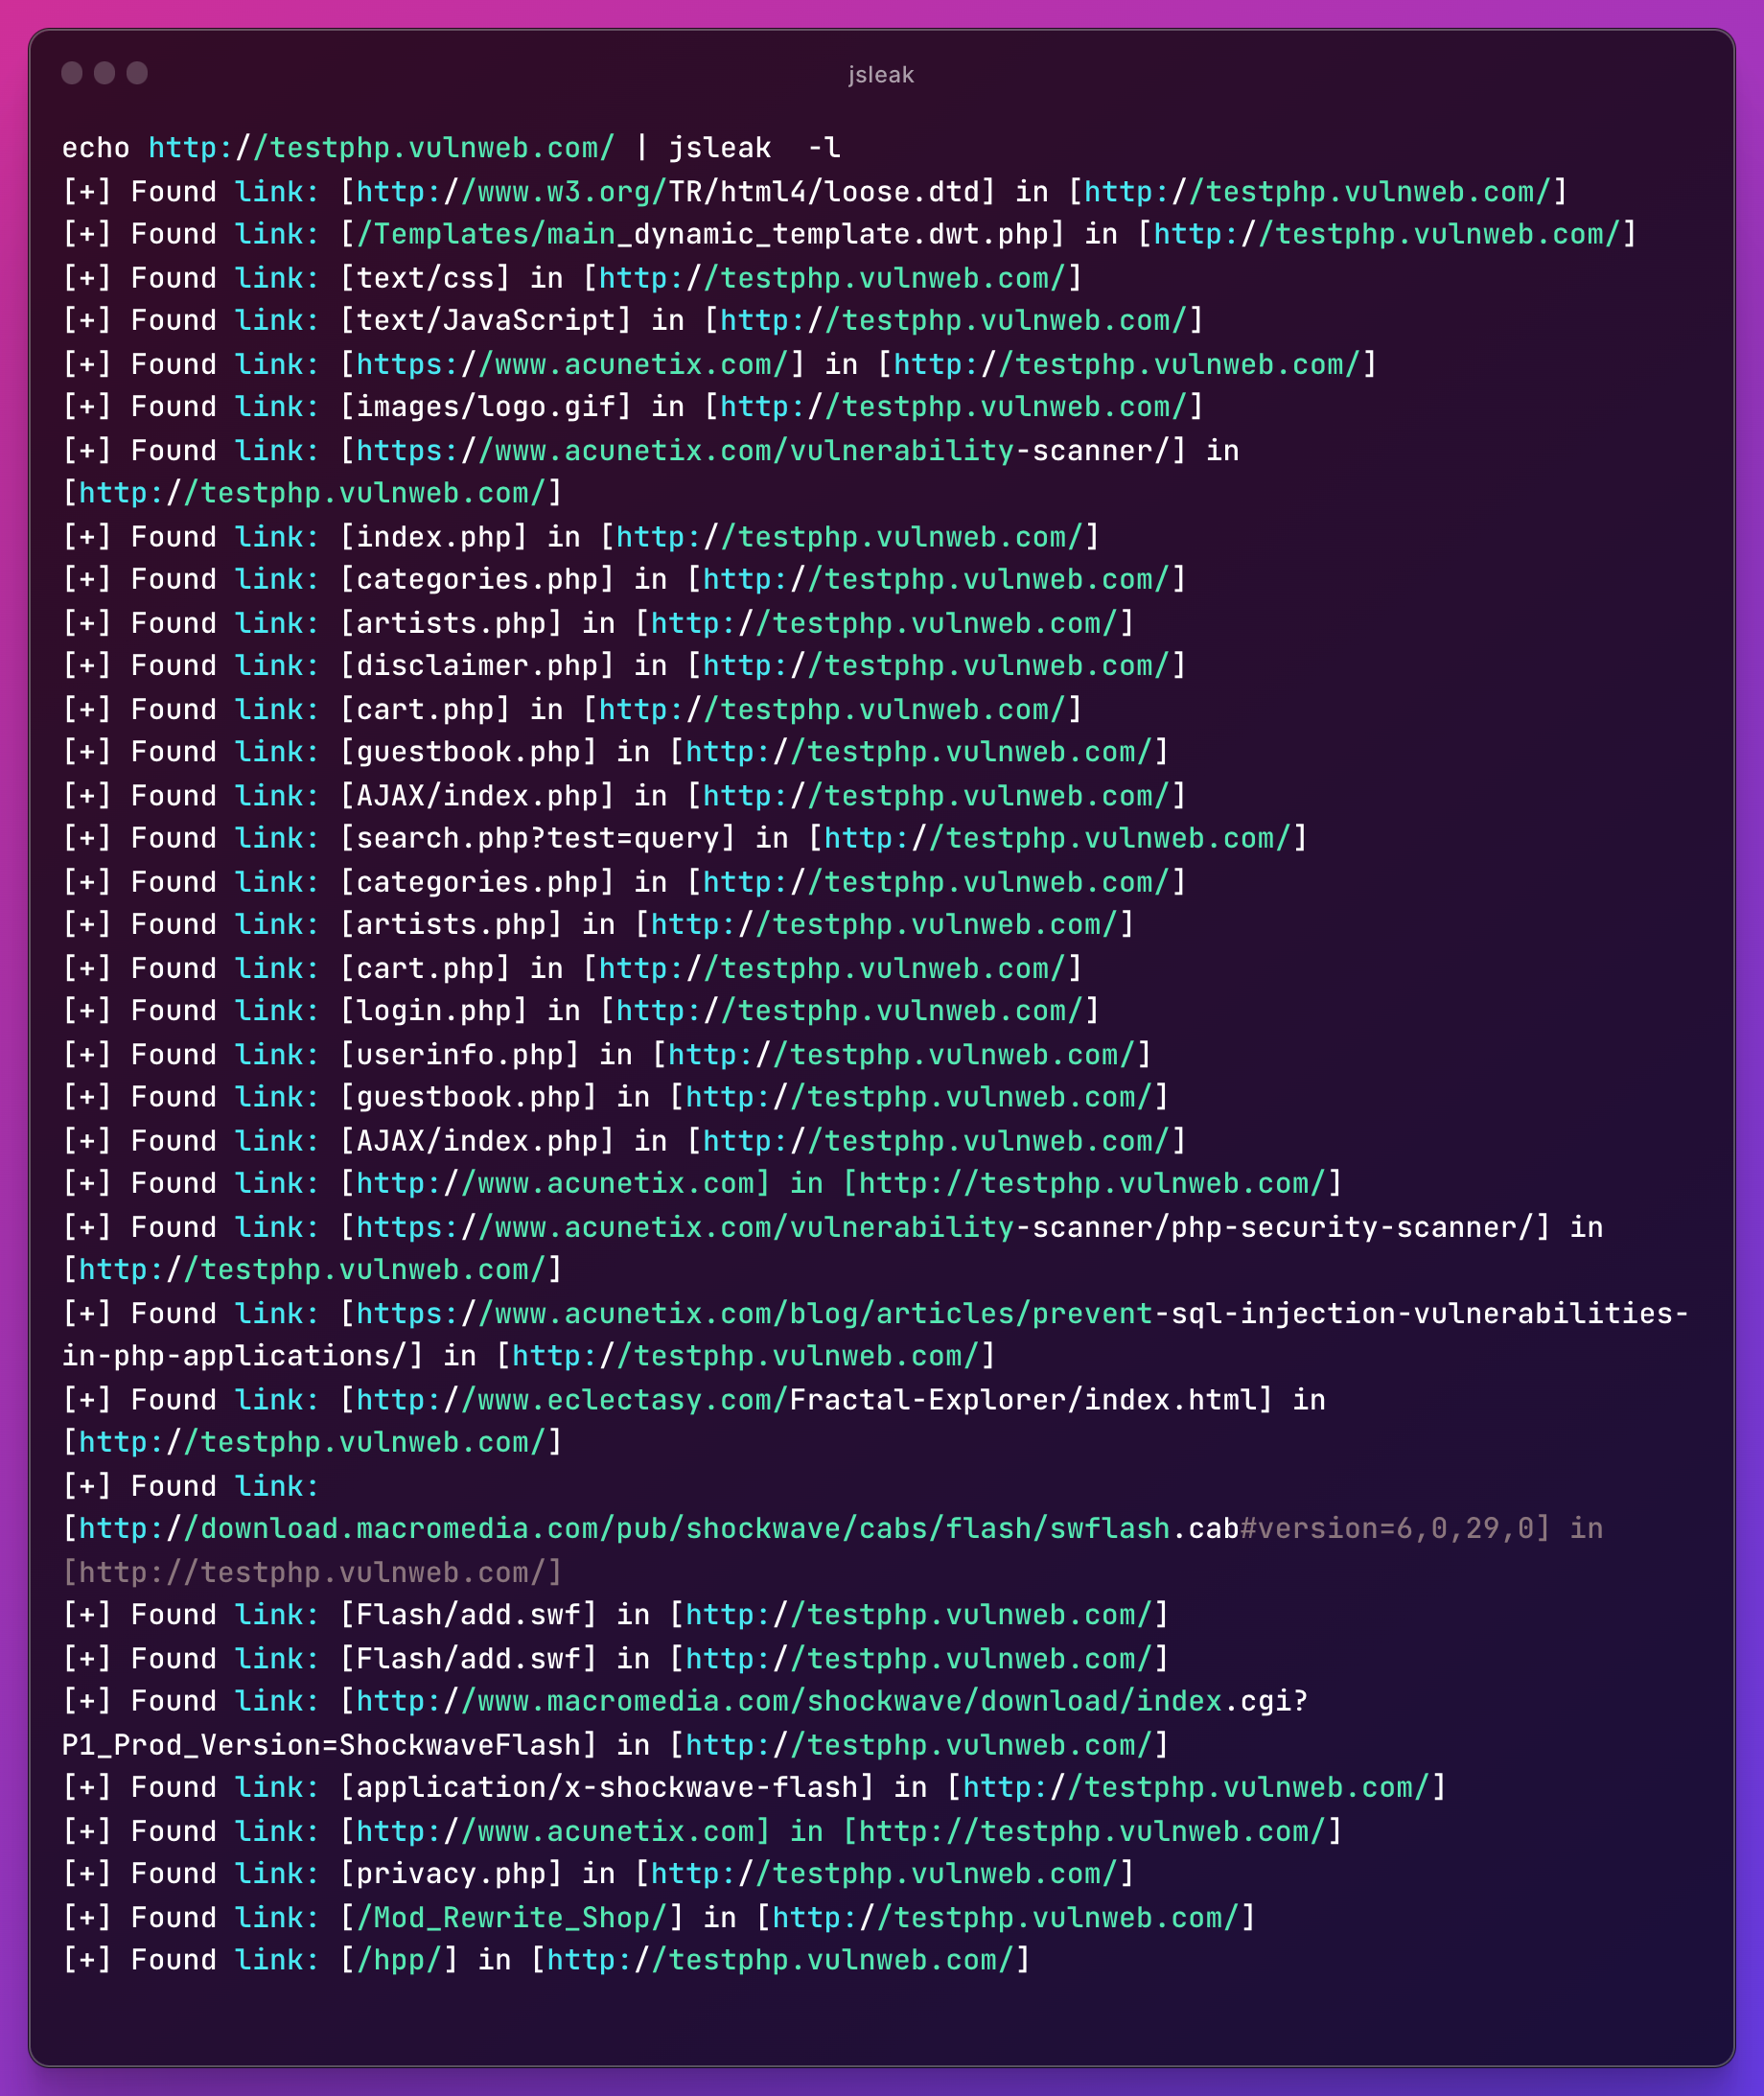
مكتشف الروابط

echo http://testphp.vulnweb.com/ | jsleak -l
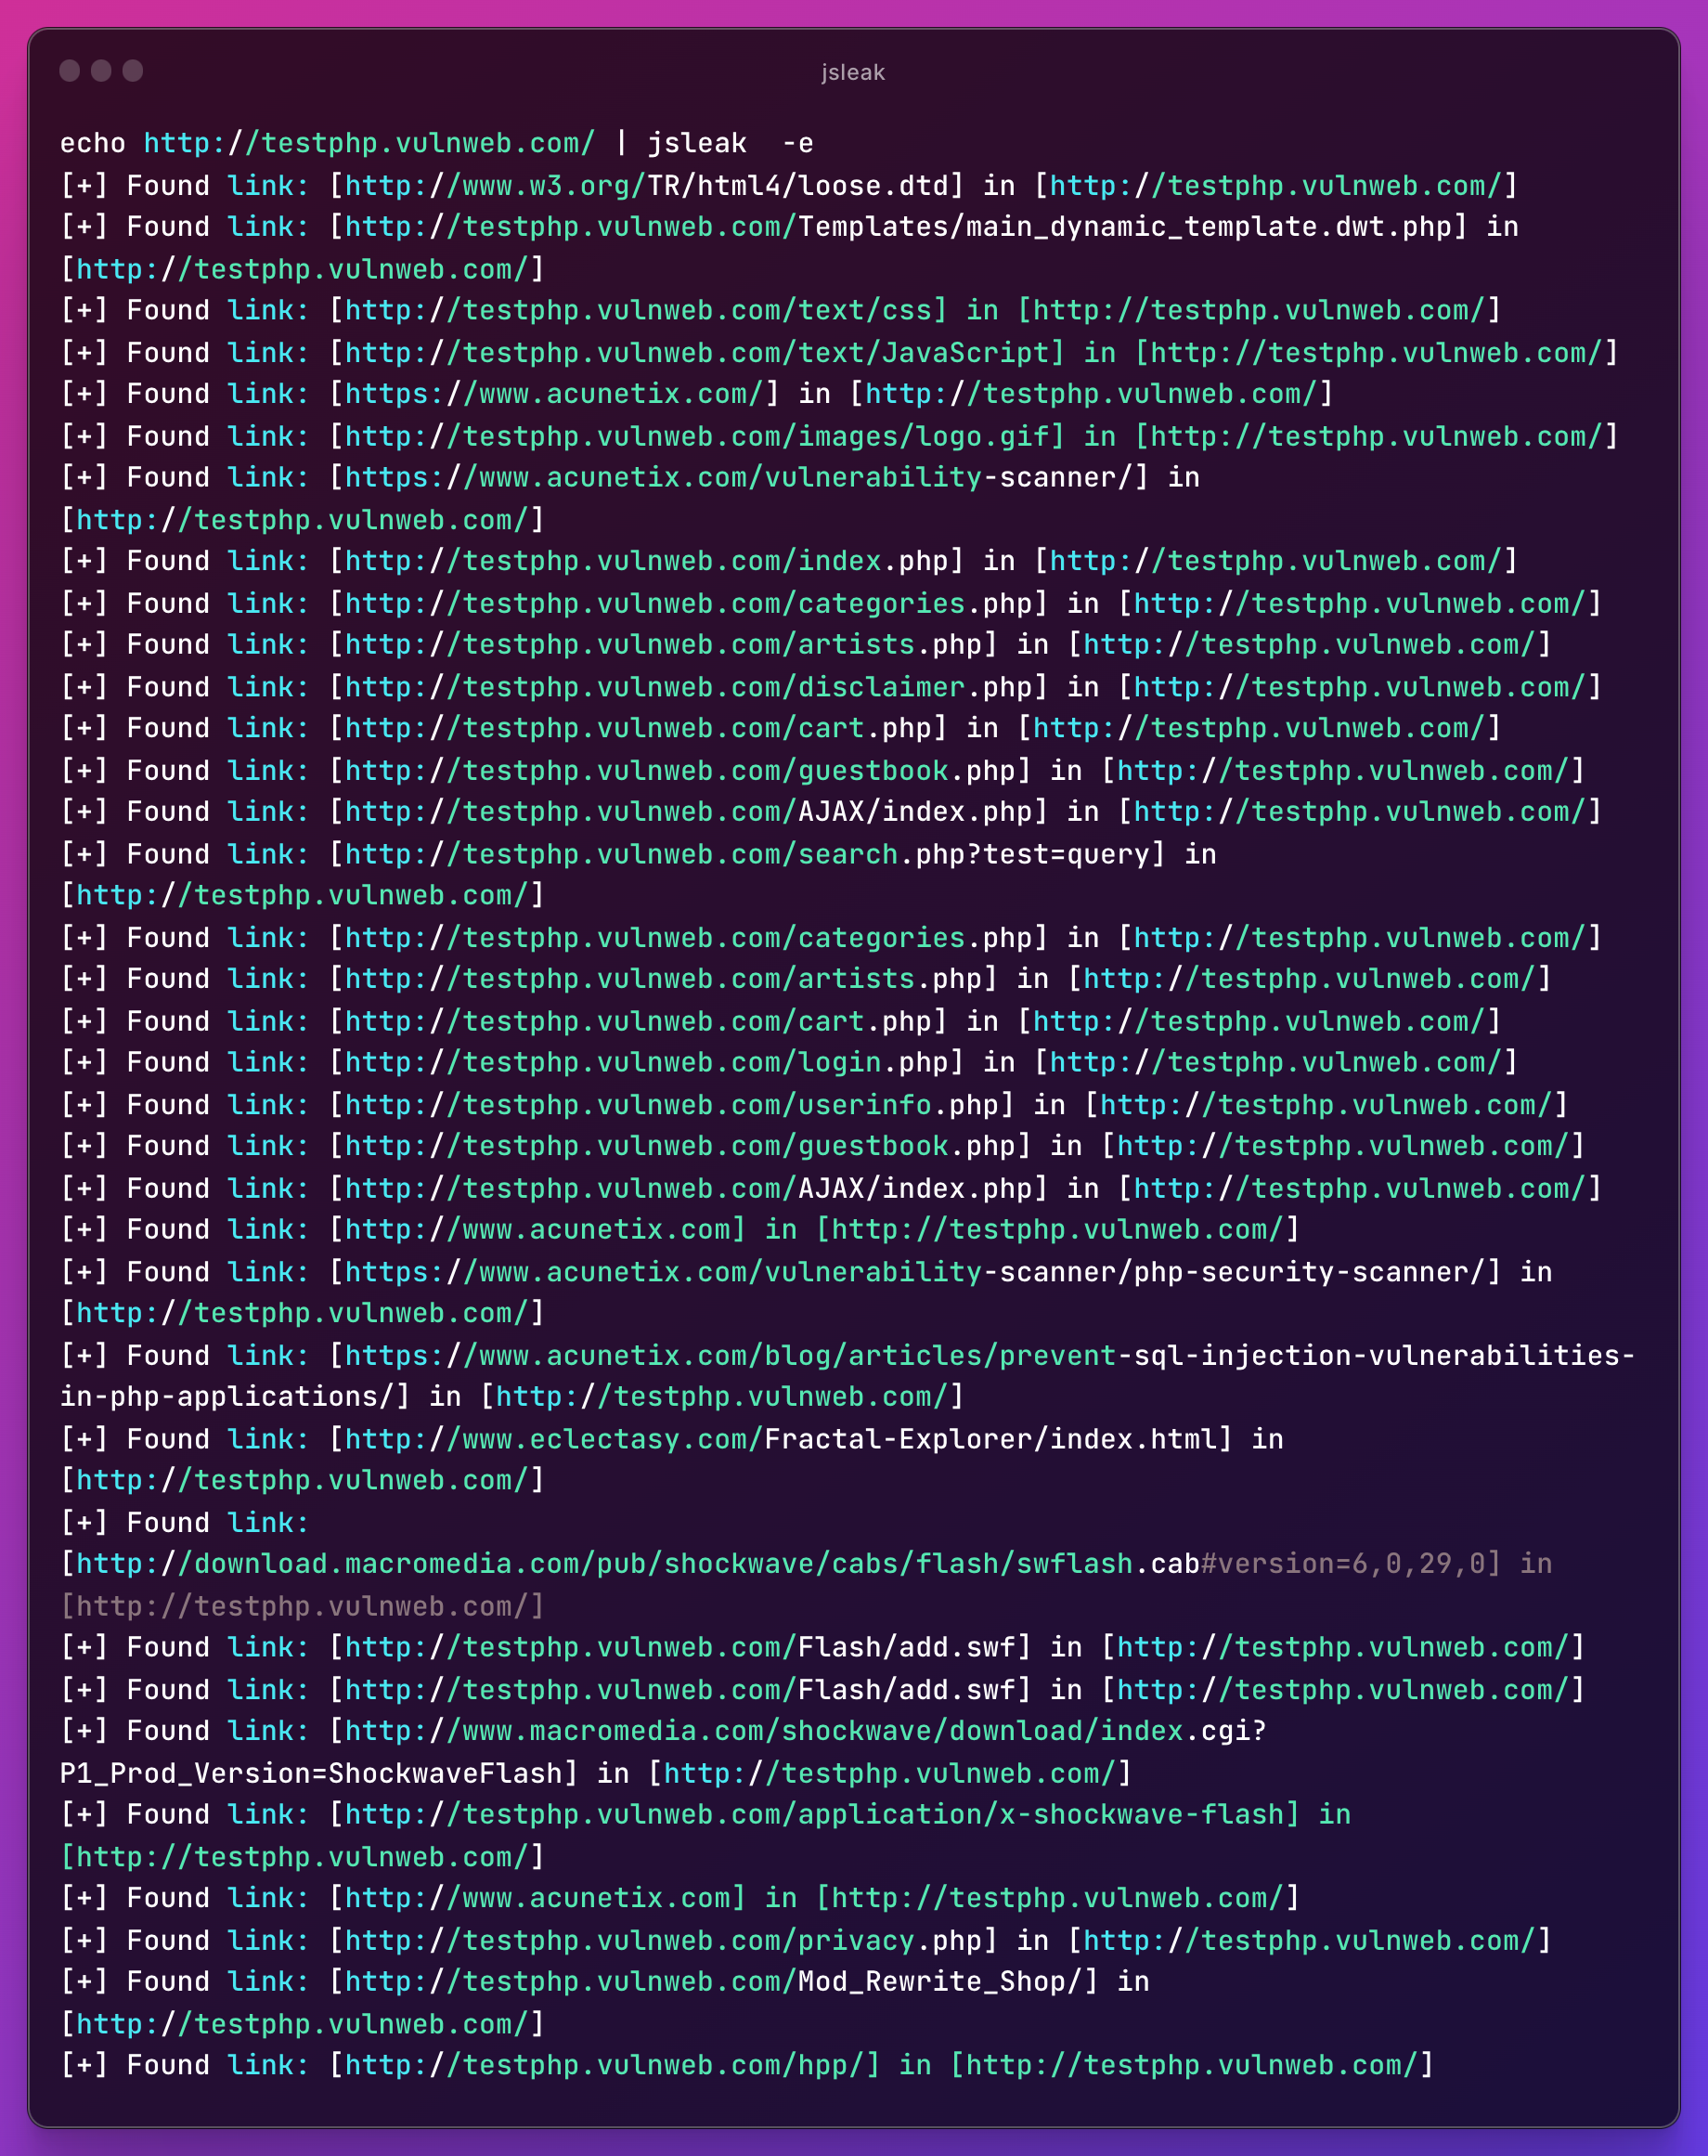
URL كاملة

echo http://testphp.vulnweb.com/ | jsleak -e
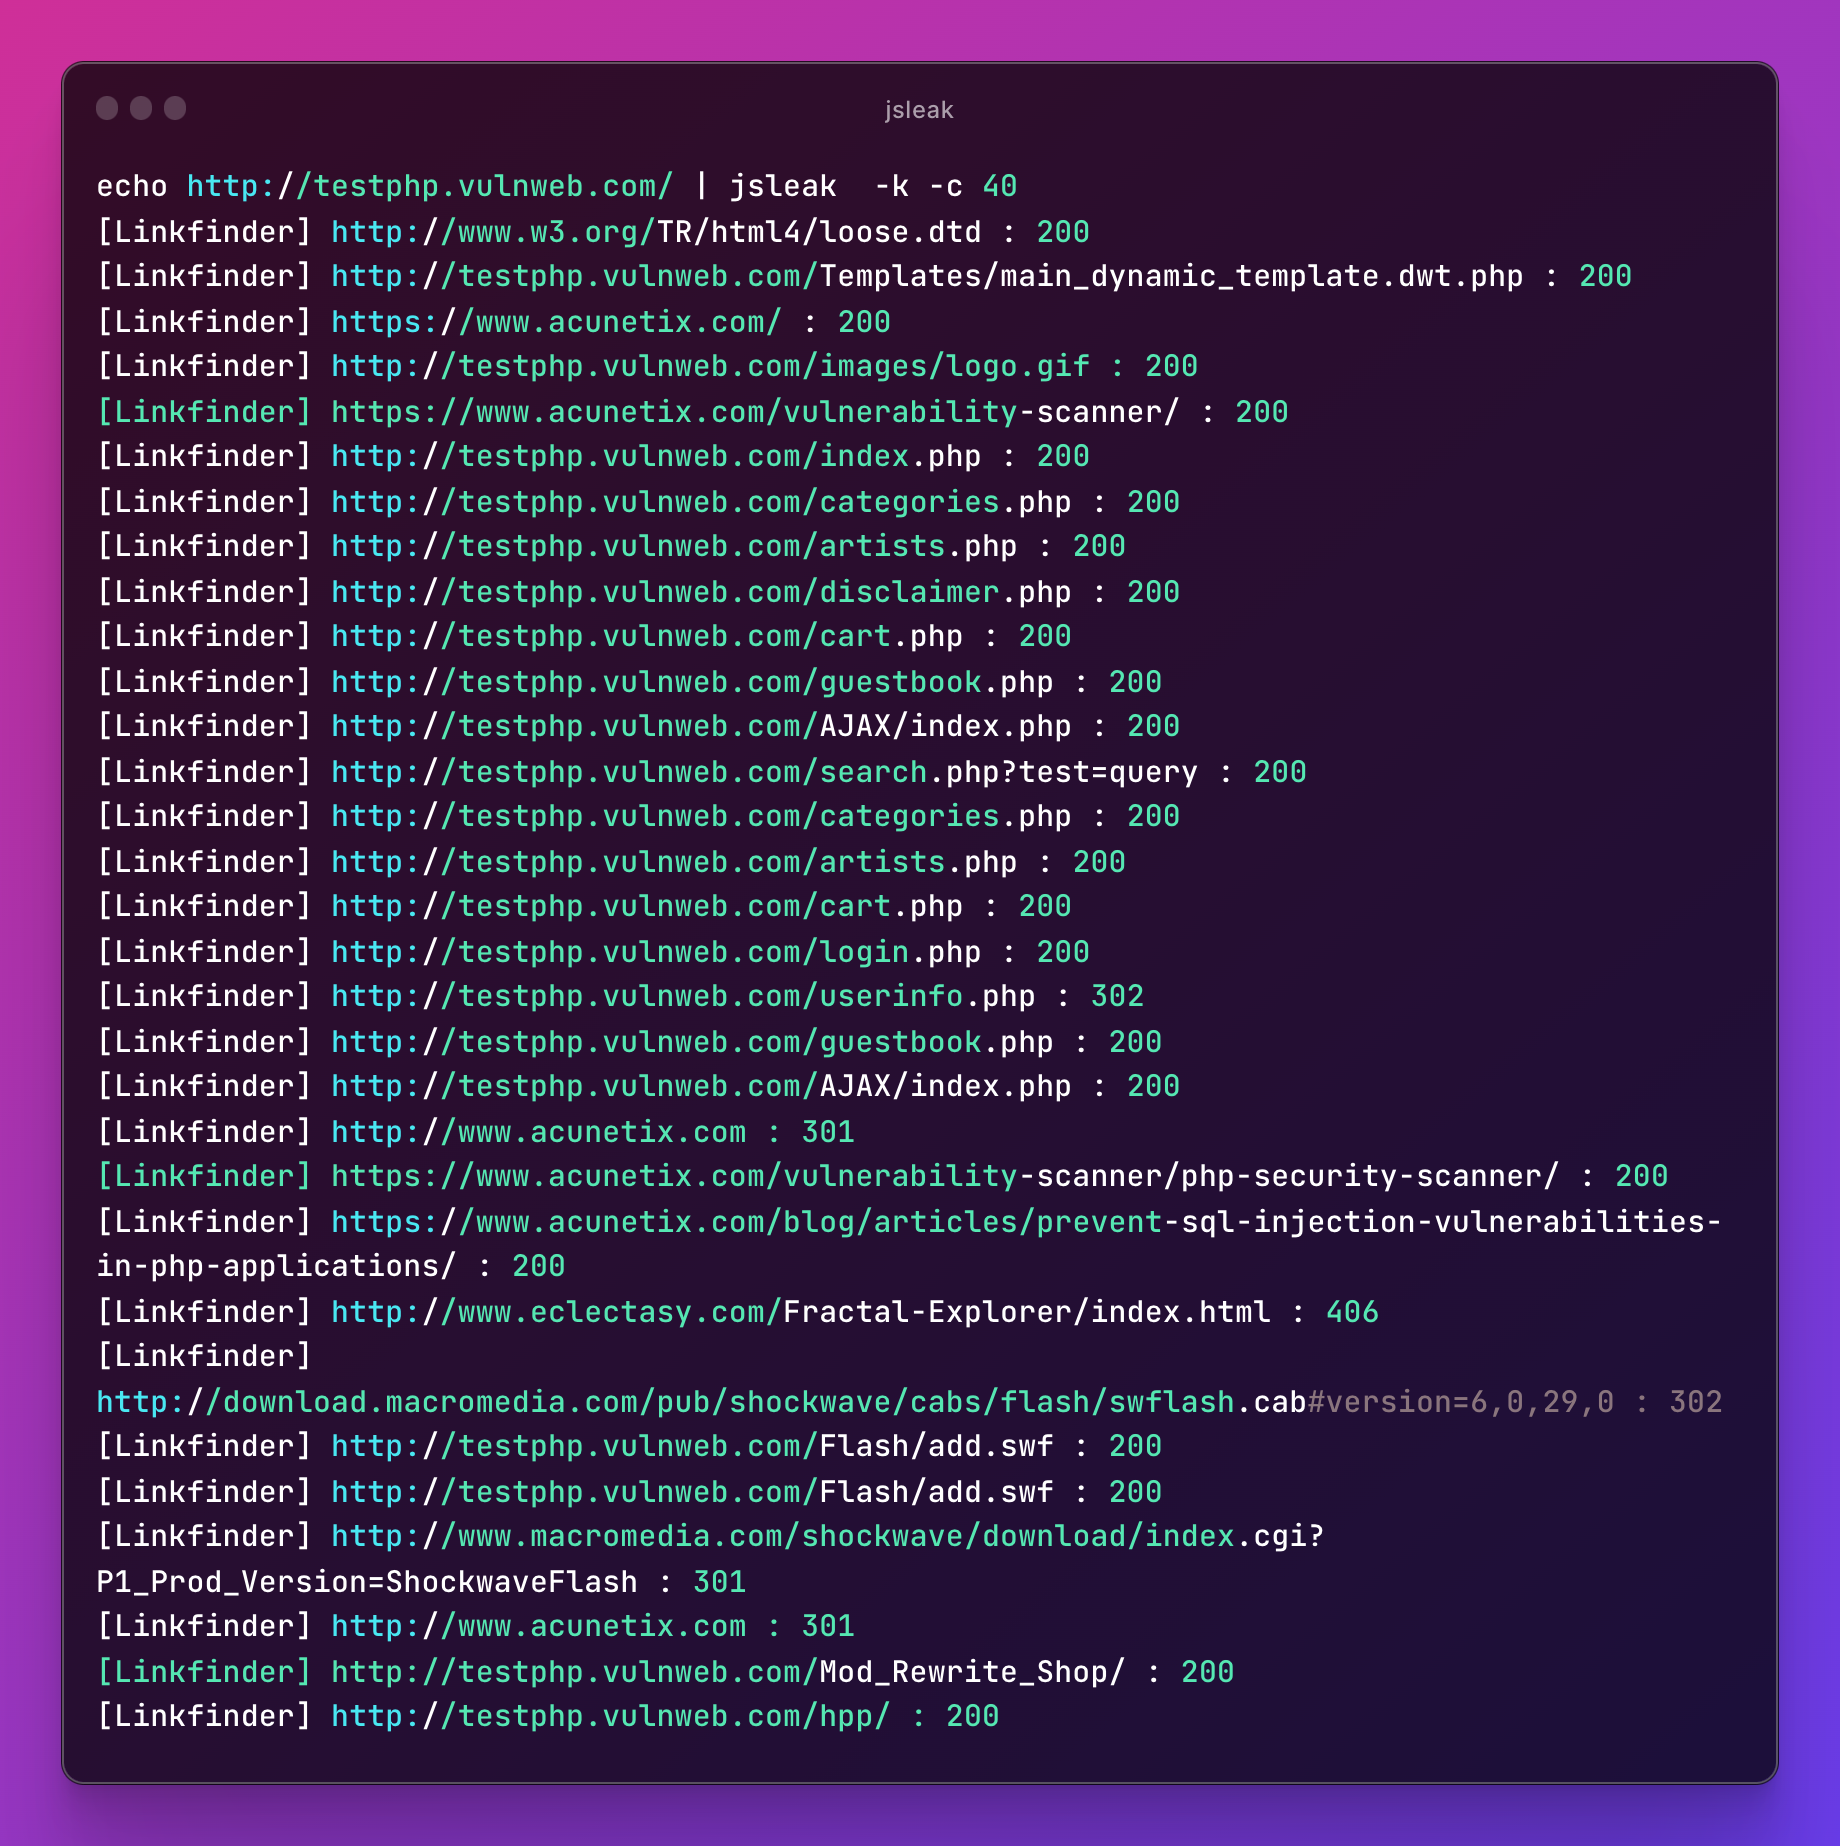
التحقق من الحالة

echo http://testphp.vulnweb.com/ | jsleak -c 20 -k
يمكنك أيضًا استخدام عدة علامات

echo http://testphp.vulnweb.com/ | jsleak -c 20 -l -s 
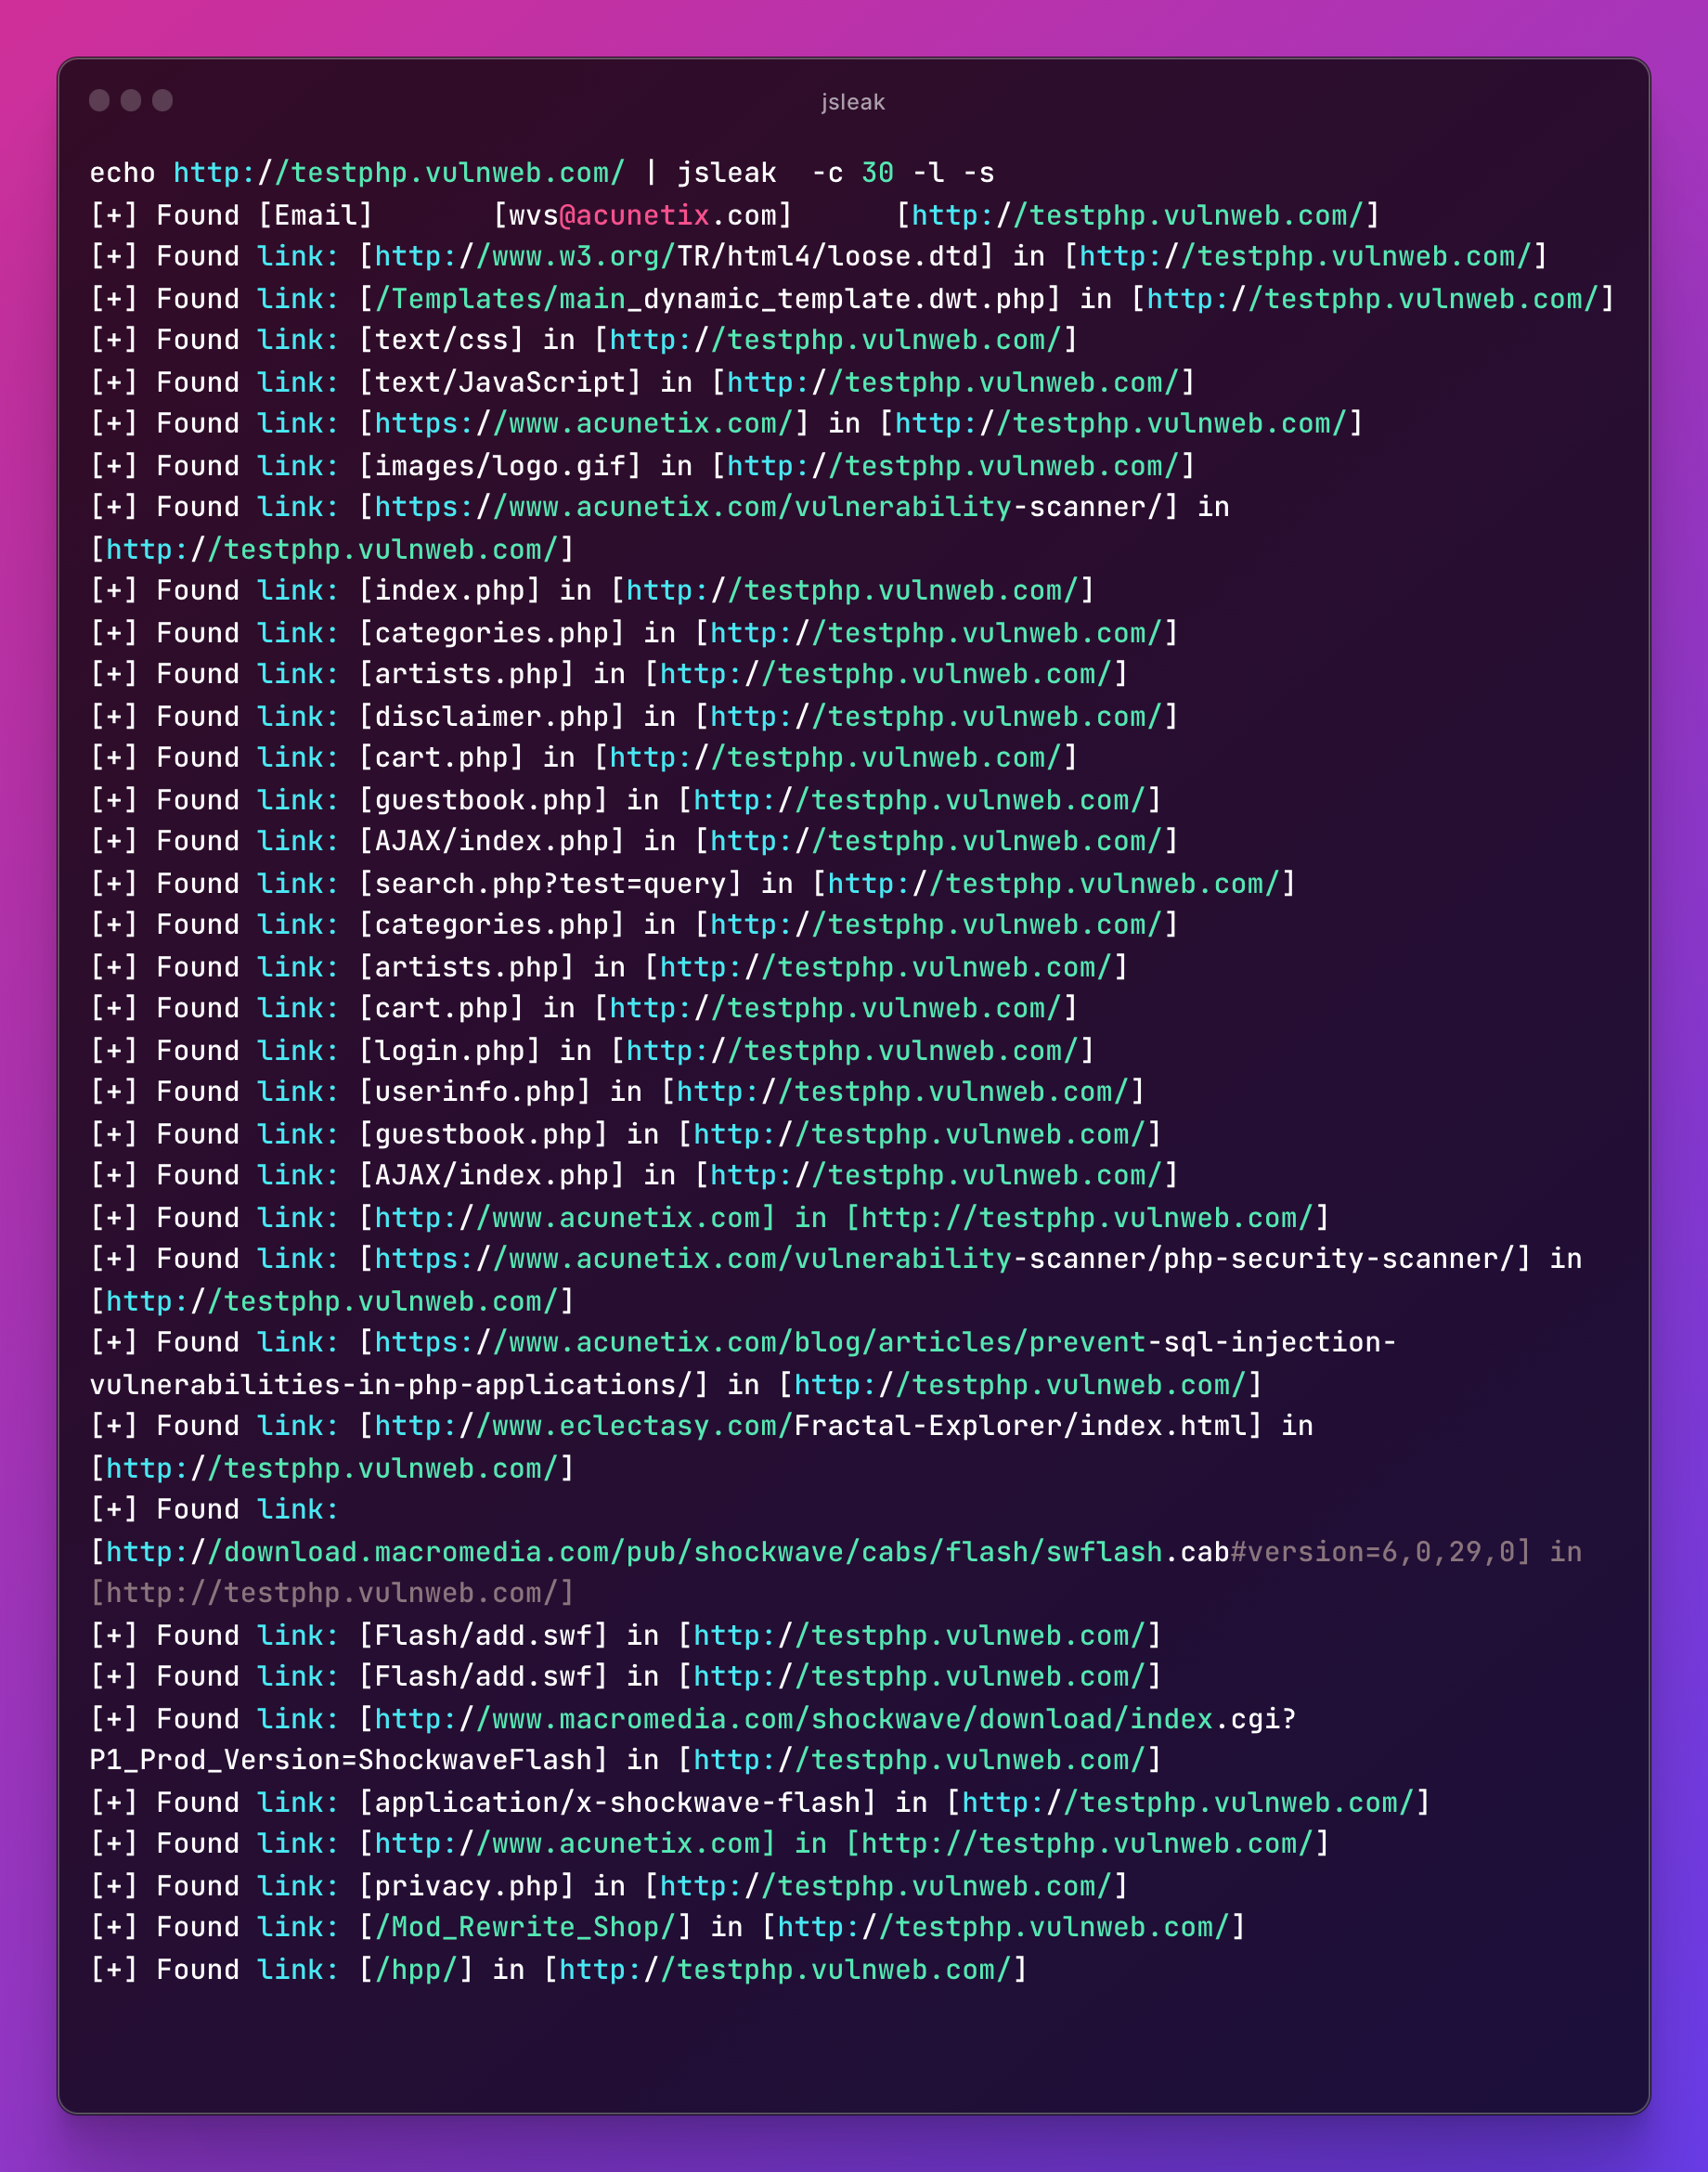
التشغيل مع عناوين URL

cat urls.txt | jsleak -l -s -c 30

المهام المستقبلية

  • مسح الأسرار على URL كامل مع استجابة 200.
  • إضافة علامة الإصدار.
  • دعم مسح الملفات المحلية.
  • دعم مسح ملفات apk.
  • تحديث التعبيرات العادية.
  • دعم وكلاء مستخدم متعددين.
  • دعم الإخراج الملون.

الإشادة والشكر لجميع الموارد التالية

  • https://github.com/GerbenJavado/LinkFinder
  • https://github.com/0xsha/GoLinkFinder
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    360
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    289

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






