
 bugbasesecurity/pentest-copilot
وكيل اختبار اختراق مدفوع بالذكاء الاصطناعي يتصل بصندوق Kali، ويشغّل أدوات الأمان بشكل مستقل، ويحلل النتائج، ويكرر عبر سير عمل قائم على المتصفح.



وكيل اختبار اختراق مفتوح المصدر مدفوع بالذكاء الاصطناعي. يتصل بصندوق هجوم Kali، ويشغّل الأدوات بشكل مستقل، ويحلل النتائج، ويكرر العملية. أنت تصف الهدف. وهو يفعل الباقي.
مصمم للتعاملات الواقعية، وصناديق boot2root، ومسابقات CTF.
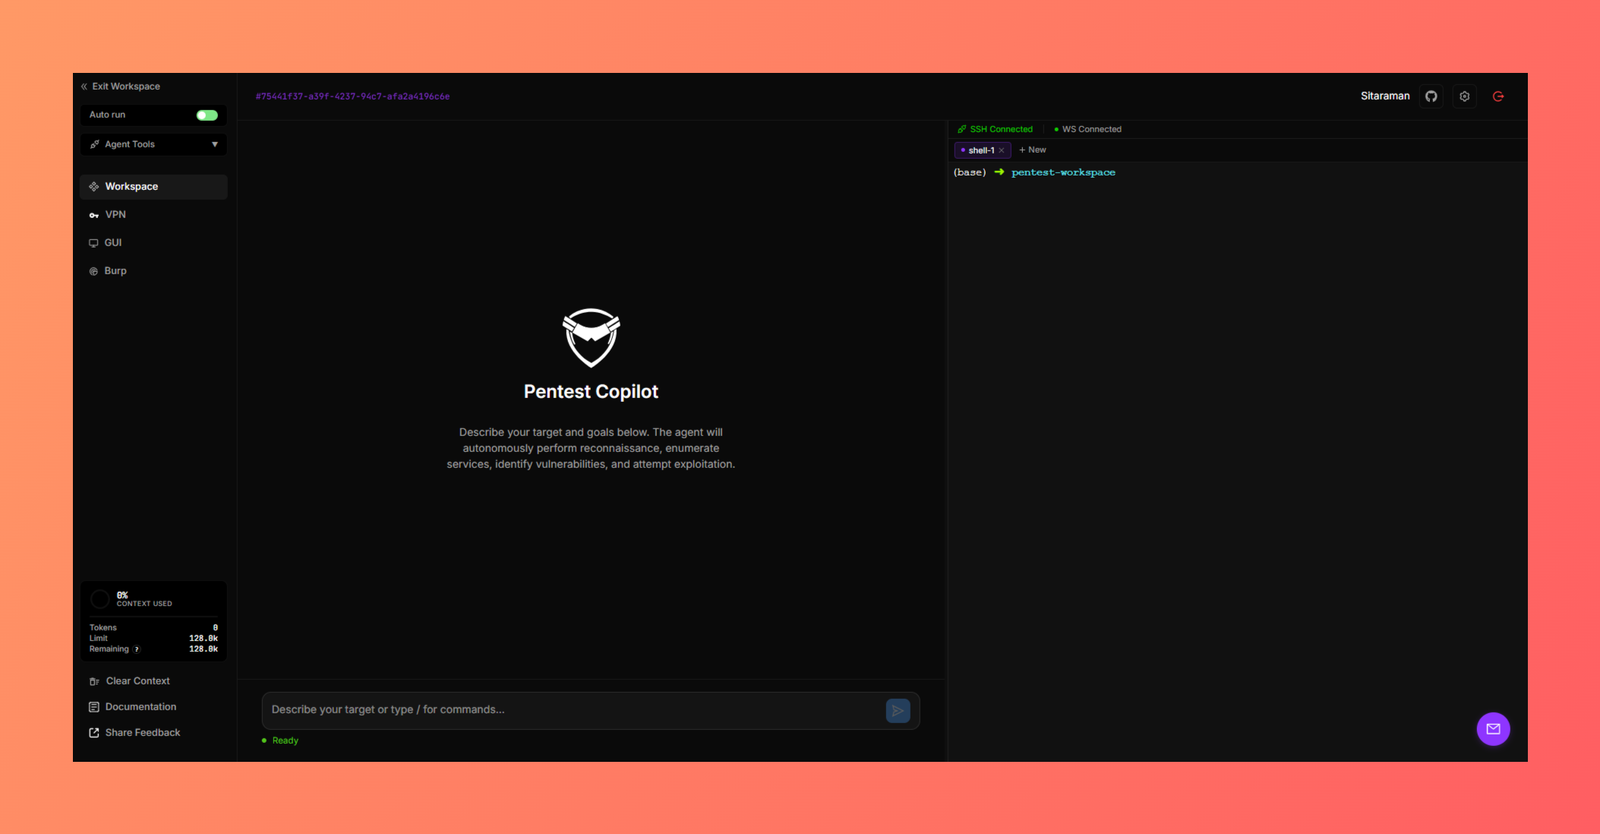
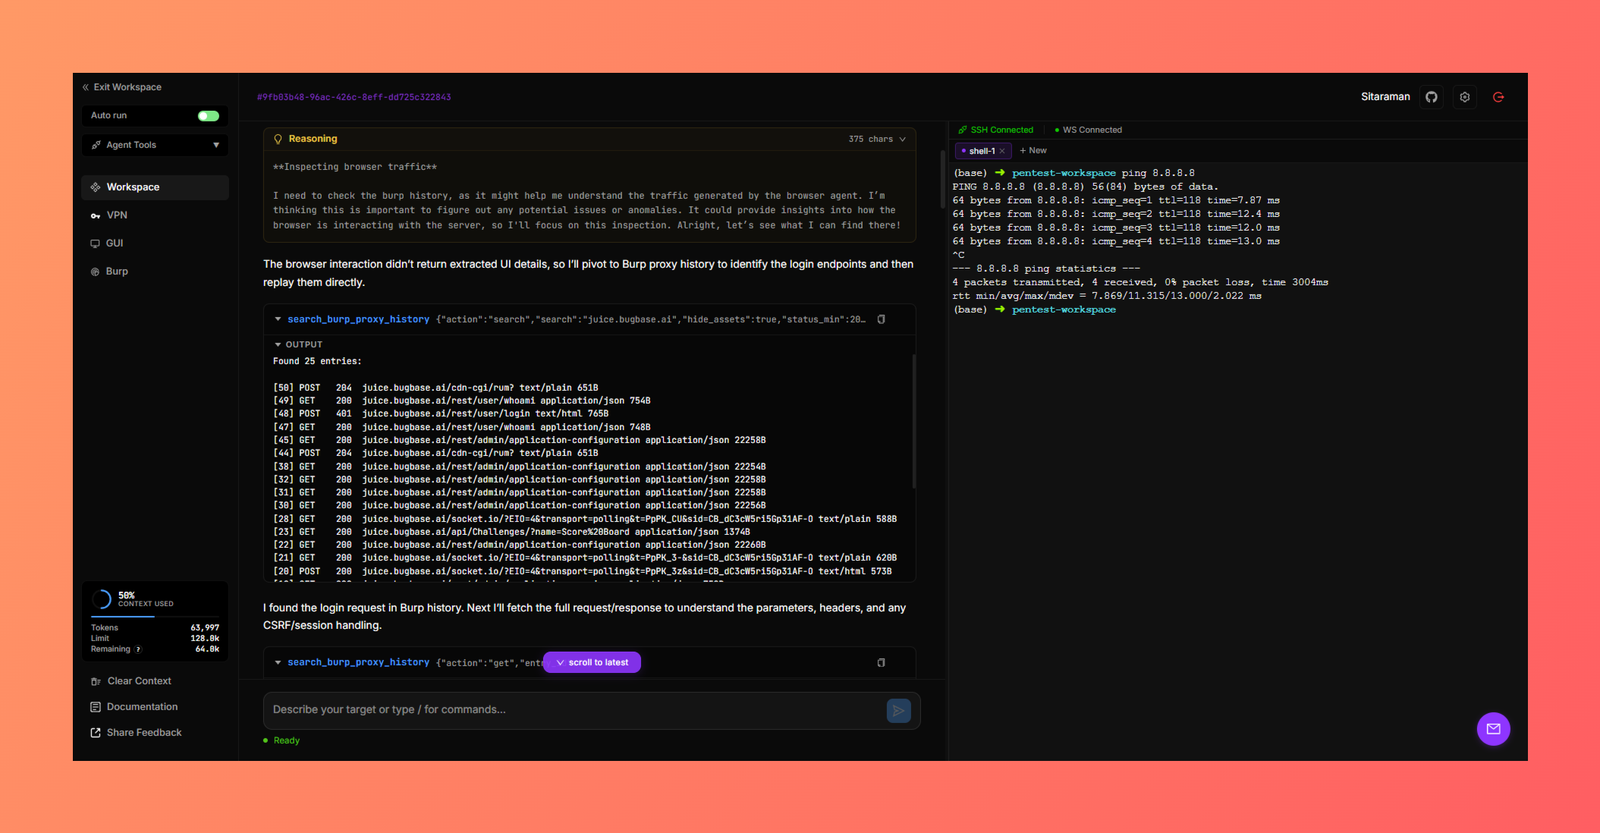
Pentest Copilot ينفذ تجاوزًا للمصادقة في OWASP Juice Shop:
شاهده على YouTube
.ovpn/.conf مع الشهادات أو المفاتيح أو بيانات الاعتماد المشار إليها واتصل/افصل من المتصفح. يدعم اتصالات متزامنة متعددة.git clone https://github.com/bugbasesecurity/pentest-copilot.git
cd pentest-copilot
./run.sh start
افتح http://localhost:3000، وسجّل، وابدأ جلسة.
ينتظر run.sh جاهزية الواجهة الأمامية والخلفية وMongoDB وRedis قبل
الإبلاغ عن النجاح. إذا فشل التشغيل، فإنه يطبع حالة الحاوية المتأثرة
وأحدث السجلات. قم بتهيئة نموذج وتعيينه ضمن Settings -> Models بعد
أول تشغيل.
على Windows، شغّل Pentest Copilot داخل WSL2 مع تفعيل تكامل WSL في Docker Desktop. لا يتم دعم مضيفات العمل الأصلية في PowerShell وWindows SSH لأن أوامر مساحة العمل تتطلب صدفة POSIX. للحصول على أذونات ملفات وأداء موثوقين، استنسخ المستودع إلى نظام ملفات WSL، وليس تحت /mnt/c.
يكتشف Settings -> Models واجهات Codex وClaude Code CLI الموثّقة. وثّق مرة واحدة على الجهاز الذي يشغّل CLI:
codex login
claude auth login
ثم اختر Use Codex أو Use Claude Code. يتولى CLI الرسمي إدارة تسجيل الدخول والتحديث واستحقاق الاشتراك؛ ولا يقوم Pentest Copilot بنسخ أو إعادة تشغيل رموز OAuth. تتلقى وسائل نقل الاشتراك نفس سجل المحادثة ومخططات الوظائف التي تتلقاها مزوّدات API وتعيد نفس عقد استدعاء المساعد/الأداة، لذا يواصل Pentest Copilot تنفيذ الأدوات وفحوصات الموافقة.
تتضمن الواجهة الخلفية لـ Docker واجهة Codex CLI لنظام Linux وتُركّب فقط ملف ~/.codex/auth.json الموجود على المضيف، متبعةً تدفق نقل تسجيل الدخول الموثّق بلا واجهة/Docker الخاص بـ Codex. اضبط CODEX_AUTH_FILE قبل docker compose up إذا كان ملف بيانات الاعتماد لديك في مكان آخر. قد يحدّث CLI هذا الملف أثناء الاستخدام العادي؛ لا تلتزم به أو تشاركه أبدًا. تبقى بيانات الاعتماد الموجودة في Keychain على المضيف فقط وClaude Code متاحة فقط في وضع المطور/المضيف حتى يتم تهيئة جسر استدلال على المضيف. استخدام اشتراك Claude هو تحكم محلي عبر CLI ويجب أن يتوافق مع شروط المنتجات والاشتراكات الحالية للطرف الثالث لدى Anthropic.
تشمل عائلات النماذج من الدرجة الأولى الحالية GPT-5.6 Sol/Terra/Luna، وClaude Fable/Opus/Sonnet 5، وKimi K3 (واجهة Moonshot API المباشرة أو OpenRouter).
في وضع Docker، يركّب Pentest Copilot دليلي ~/.ssh و~/keys الخاصين بالمضيف للقراءة فقط. يمكن لكل مساحة عمل اختيار اسم مستعار Host محدد من ~/.ssh/config ضمن Connection. تستخدم كل جلسة في مساحة العمل تلك نفس المضيف ومجلد العمل دون نسخ المفاتيح الخاصة إلى MongoDB. اضبط HOST_SSH_DIR أو HOST_SSH_KEYS_DIR قبل بدء Docker عندما تكون تلك الأدلة في مكان آخر.
استخدم أسماء مستعارة محددة بدلًا من إدخالات أحرف البدل فقط:
Host lab-box
  HostName 10.10.10.10
  User root
  IdentityFile ~/.ssh/lab-box.pem
يتولى run.sh إنشاء ملفات التهيئة، وبناء Docker، وتنسيق الحاويات. استخدم ./run.sh start -q لإعادة استخدام وضع التشغيل السابق وتخطي المطالبات في التشغيلات اللاحقة.
للاطلاع على المصفوفة الكاملة لأنظمة التشغيل وDocker وSSH وVPN والوكيل والأذونات والاسترداد وسيناريوهات النشر، راجع Setup and Troubleshooting.

