Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
cve-2020-00796 — ماسح بايثون لتحديد الأنظمة المعرضة لـ CVE-2020-0796 (SMBv3 RCE) عن طريق إرسال طلبات تفاوض مصممة والتحقق من الخلل. | Kitploit
أدوات/GitHubGitHub/bsec404/cve-2020-00796
تحليل الثغرات الأمنيةالاستغلالأمن الشبكاتاختبار الاختراقأداة الوصول عن بعد
GitHubbsec404/cve-2020-00796

cve-2020-00796

ماسح بايثون لتحديد الأنظمة المعرضة لـ CVE-2020-0796 (SMBv3 RCE) عن طريق إرسال طلبات تفاوض مصممة والتحقق من الخلل.

عرض المستودع
116منذ سنة واحدةلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

تحديد وتخفيف ثغرة CVE-2020–0796 بسرعة

CVE-2020–0796 هي ثغرة تنفيذ تعليمات برمجية عن بُعد قبل المصادقة (pre-remote code execution) تقع في بروتوكول الاتصال الشبكي Server Message Block 3.0 (SMBv3)، ولن تعالج مايكروسوفت المشكلة كجزء من تصحيحات الثلاثاء مارس 2020.

الاستخدام

python3 cve-2020-0796-scanner.py IP

ما هي الأجهزة المتأثرة بثغرة CVE-2020-0796؟

الأجهزة المتأثرة

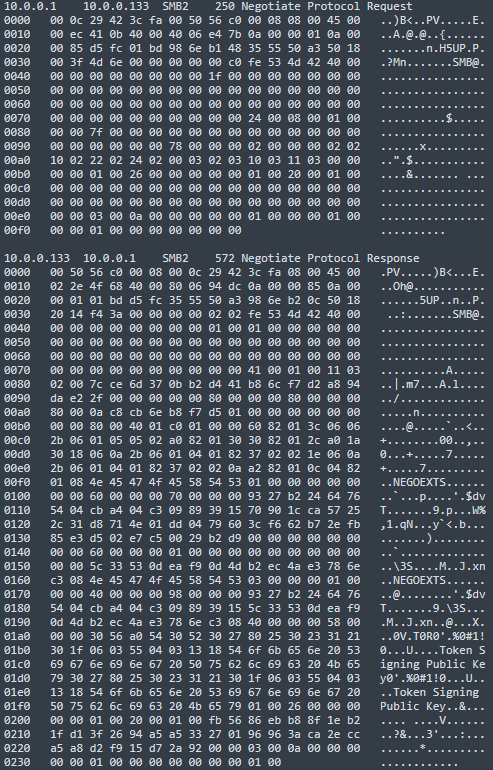
طلب حزمة التفاوض على بروتوكول SMB

تفريغ الحزمة

تنزيل الأداة