Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/brosck/mantra
ماسحات الثغرات الأمنيةجمع المعلوماتأمن الويبكشف الأسرار
GitHubbrosck/mantra

mantra

「🔑」أداة تُستخدم لتعقب تسريبات مفاتيح API في ملفات وصفحات JavaScript

عرض المستودع
9239551منذ 8 أشهرتمت المراجعة من قبل Kitploit
الموقع الإلكتروني
مشاركة

「🔑」 حول مانترا

الأداة المعنية تم إنشاؤها بلغة Go وهدفها الرئيسي هو البحث عن مفاتيح API في ملفات JavaScript وصفحات HTML.

تعمل عن طريق فحص الكود المصدري لصفحات الويب وملفات البرامج النصية بحثًا عن سلاسل نصية مطابقة أو مشابهة لمفاتيح API. غالبًا ما تستخدم هذه المفاتيح للمصادقة على الخدمات عبر الإنترنت مثل واجهات برمجة التطبيقات التابعة لجهات خارجية، وهي سرية ولا ينبغي مشاركتها علنًا.

باستخدام هذه الأداة، يمكن للمطورين تحديد ما إذا كانت مفاتيح API الخاصة بهم تتسرب بسرعة واتخاذ خطوات لإصلاح المشكلة قبل اختراقها. علاوة على ذلك، يمكن أن تكون الأداة مفيدة لمسؤولي الأمن، الذين يمكنهم استخدامها للتحقق من أن التطبيقات ومواقع الويب التي تستخدم واجهات برمجة التطبيقات الخارجية تحمي مفاتيحها بشكل كافٍ.

باختصار، هذه الأداة هي حل فعال ودقيق للمساعدة في تأمين مفاتيح API الخاصة بك ومنع تسرب المعلومات الحساسة.
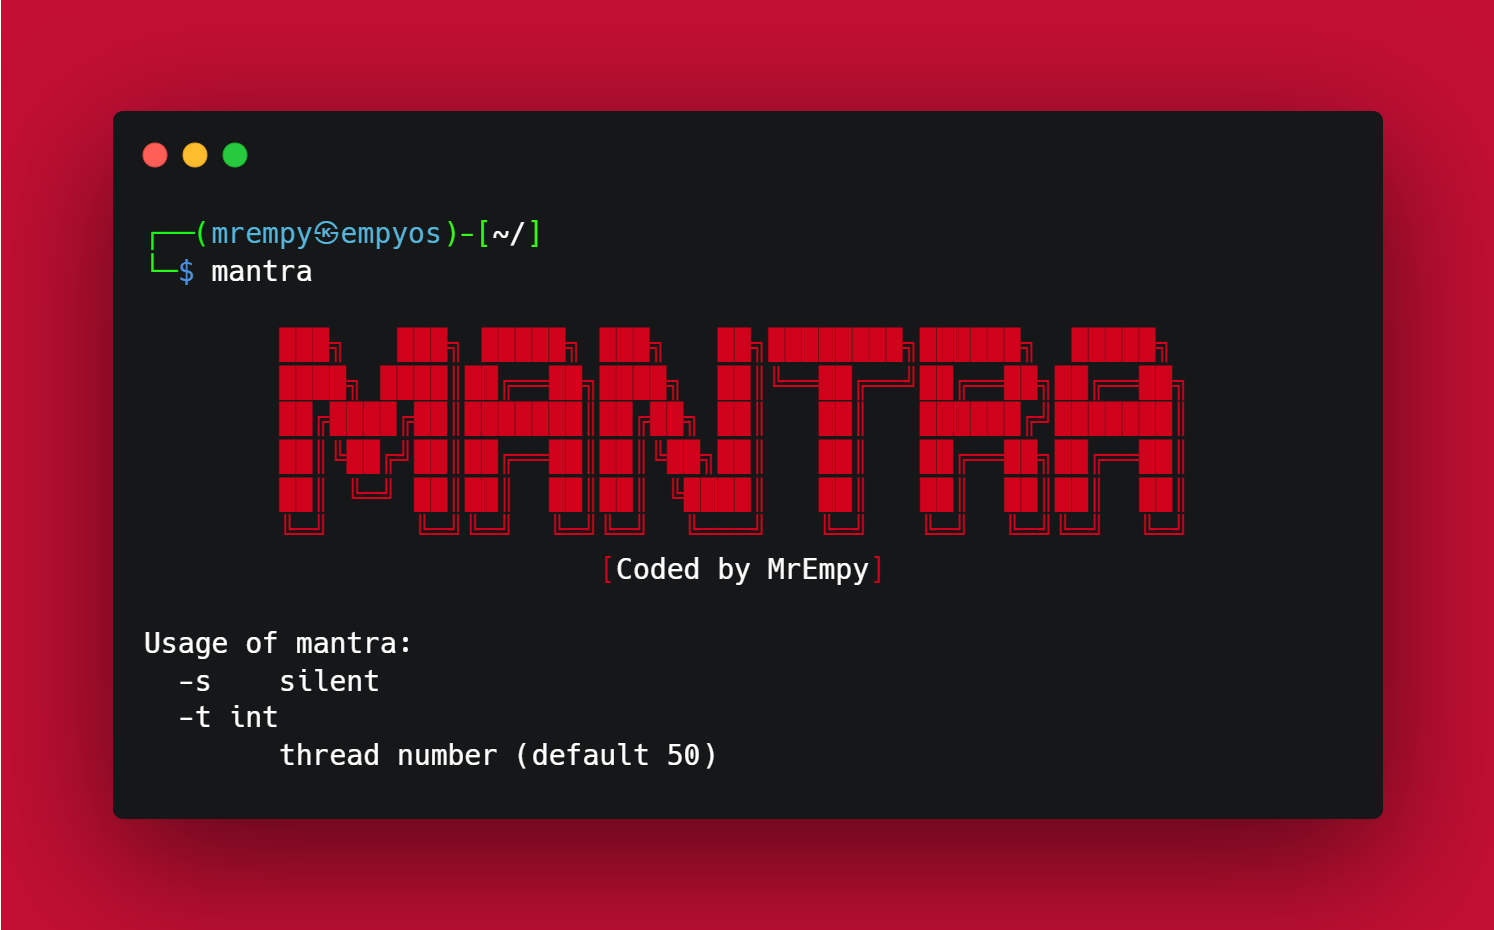
المساعدة

الاستخدام

التثبيت

من go:

go install github.com/Brosck/mantra@latest

من الشيفرة المصدرية:

git clone https://github.com/brosck/mantra
cd mantra
make
./build/mantra-amd64-linux -h

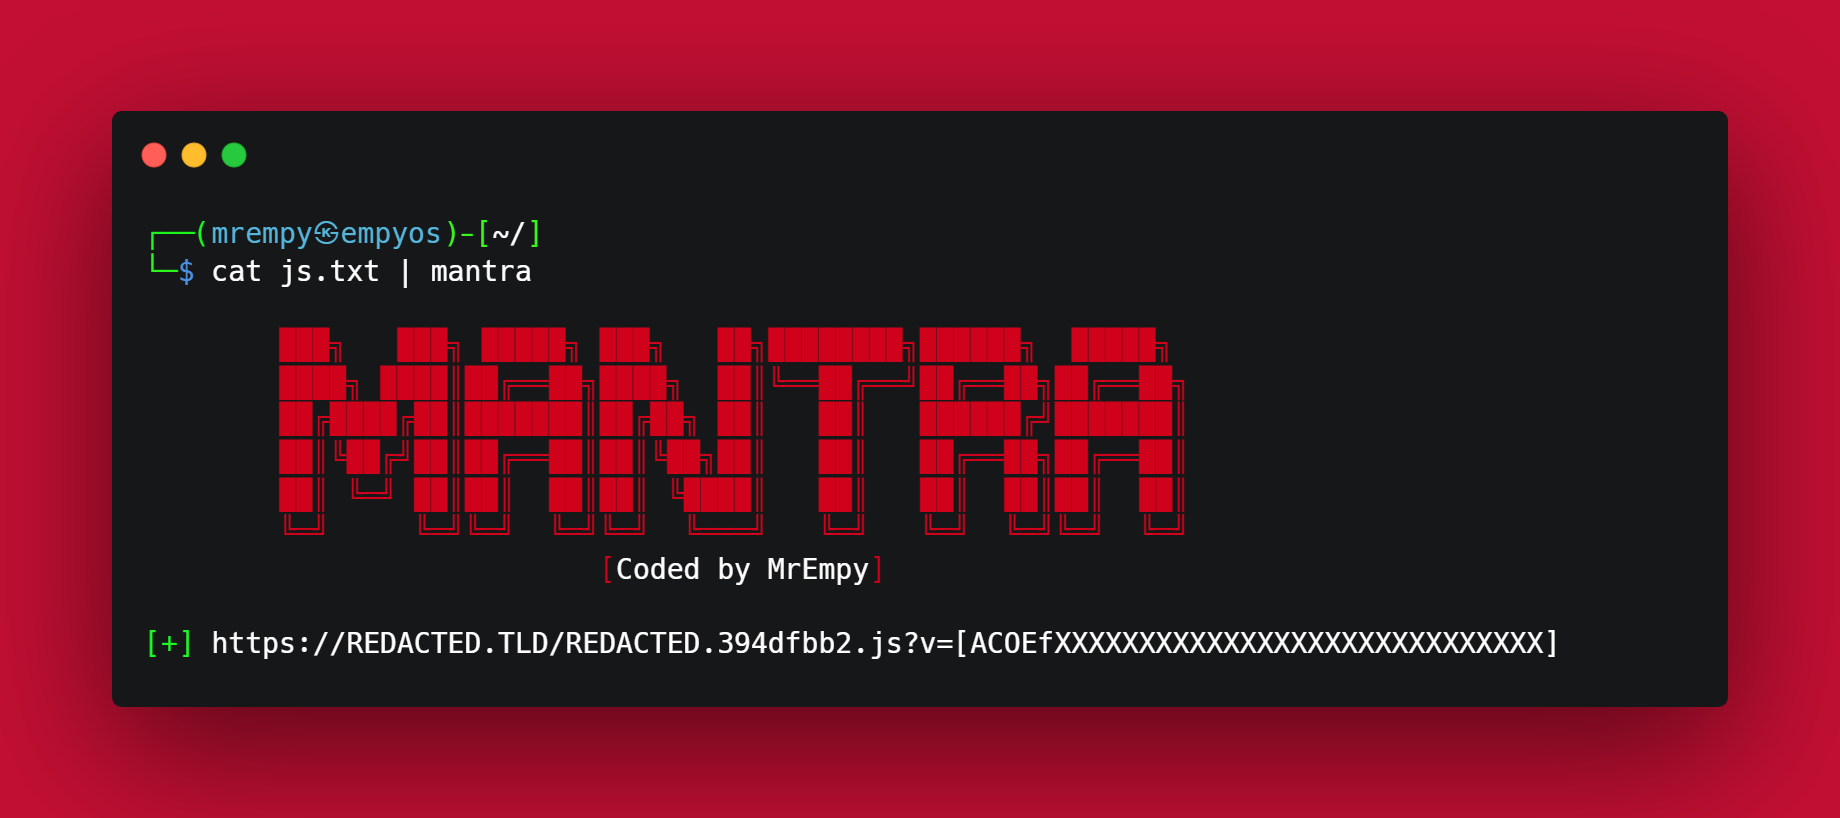
النتائج

تسرب مفتاح Firebase API: صورة

اشتر لي قهوة؟


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    395
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    252

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →