
# دليل لتجميع موارد تقوية البنية التحتية للفريق الأحمر

هذه الويكي مخصّصة لتوفير مرجع لإعداد بنية تحتية مرنة للفريق الأحمر. تم إنشاؤها لتكمل حديث ستيف بوروش (@424f424f) وجيف ديموك (@bluscreenofjeff) في مؤتمر BSides NoVa 2017 بعنوان "Doomsday Preppers: Fortifying Your Red Team Infrastructure" (الشرائح)
إذا كان لديك إضافة ترغب في تقديمها، يرجى إرسال طلب سحب (Pull Request) أو فتح مشكلة (issue) في المستودع.
شكرًا لجميع مؤلفي المحتوى المُشار إليه في هذه الويكي ولكل من ساهم!
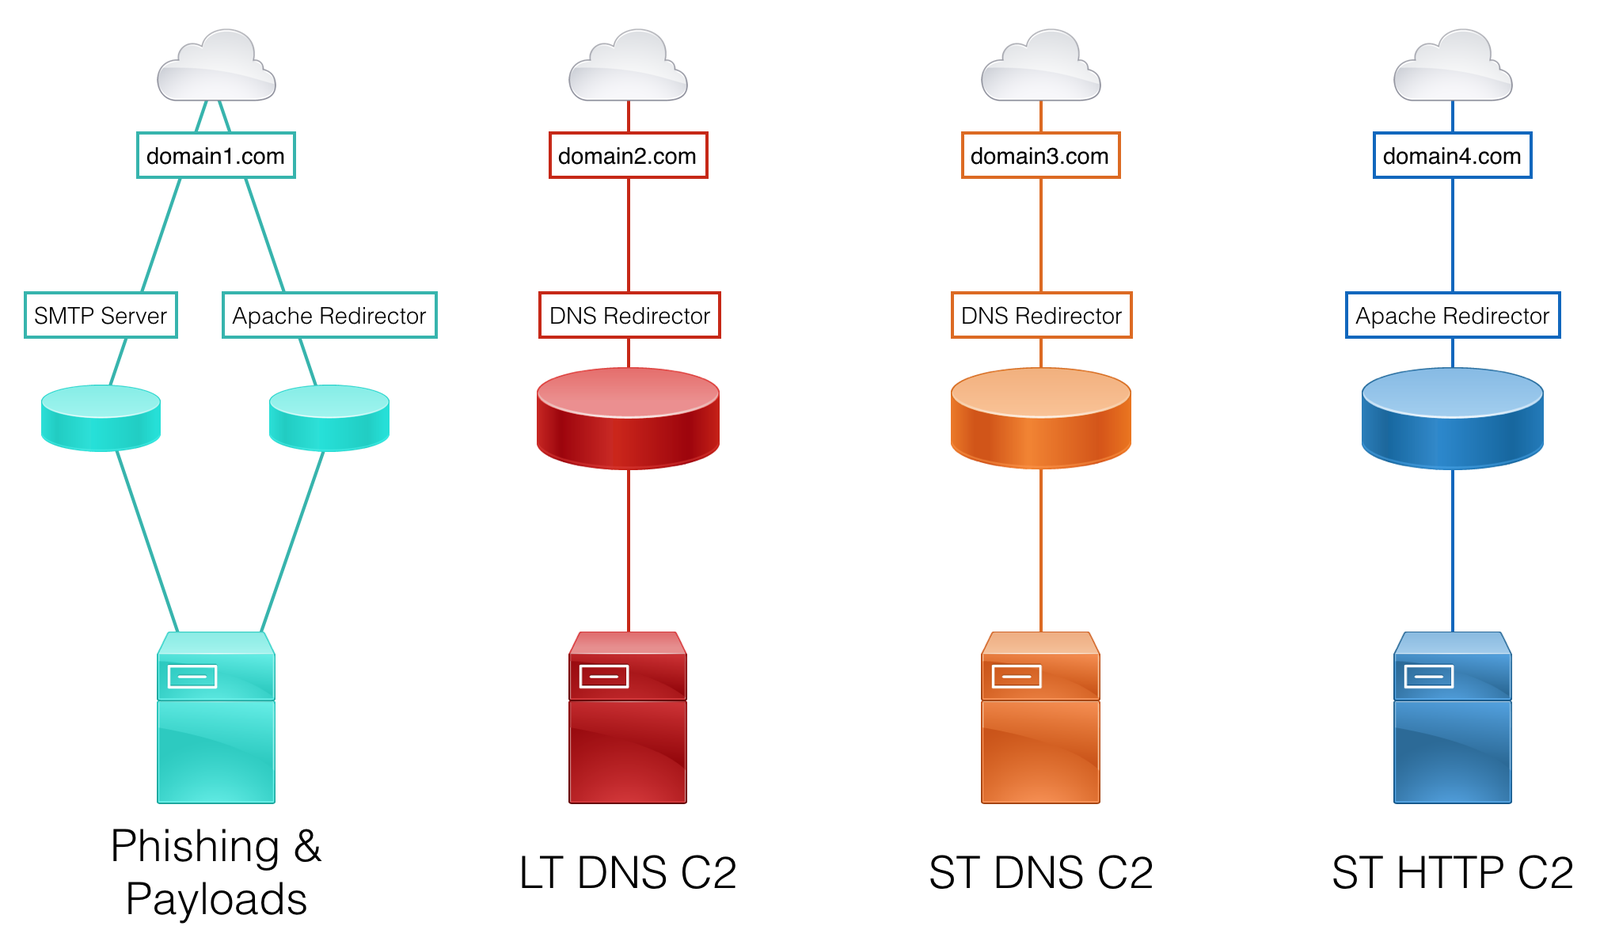
عند تصميم بنية تحتية للفريق الأحمر تحتاج إلى الصمود أمام استجابة نشطة أو الاستمرار لفترة طويلة (أسابيع، أشهر، سنوات)، من المهم فصل كل أصل بناءً على وظيفته. يوفر هذا مرونة وخفة حركة ضد الفريق الأزرق عندما تبدأ أصول الحملة في الظهور. على سبيل المثال، إذا تم اكتشاف بريد التصيّد الخاص بالتقييم، فسيحتاج الفريق الأحمر فقط إلى إنشاء خادم SMTP جديد وخادم استضافة حمولات جديد، بدلاً من إعداد خادم فريق كامل.
ضع في اعتبارك فصل هذه الوظائف على أصول مختلفة:
ستكون كل وظيفة من هذه الوظائف مطلوبة على الأرجح لكل حملة هندسة اجتماعية. نظرًا لأن الاستجابة النشطة للحوادث شائعة في تقييمات الفريق الأحمر، يجب تنفيذ مجموعة جديدة من البنية التحتية لكل حملة.
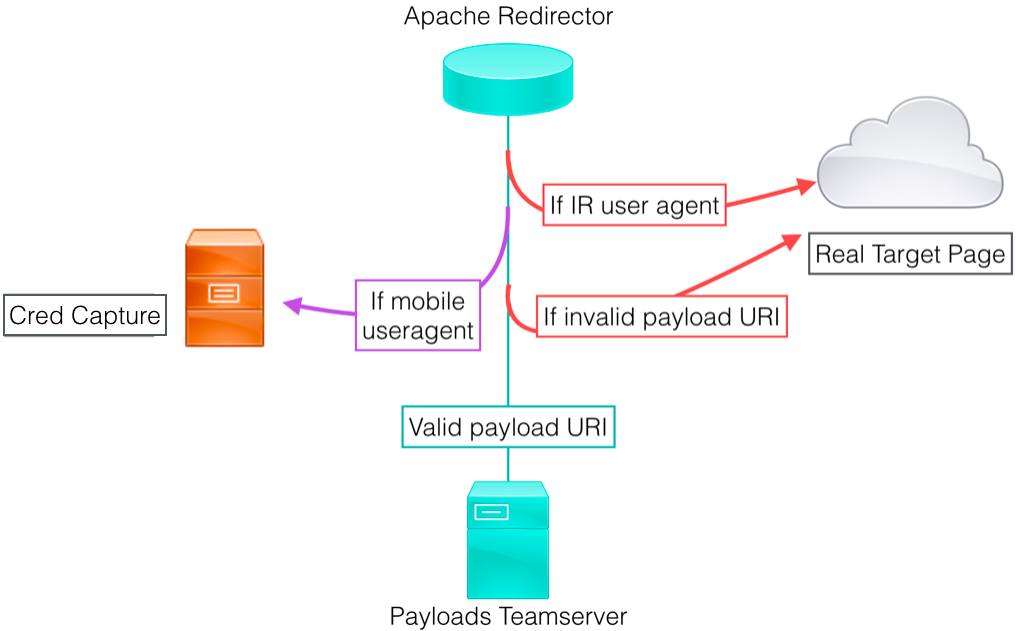
لزيادة المرونة والإخفاء، يجب وضع جهاز إعادة توجيه أمام كل أصل خلفي (أي خادم الفريق). الهدف هو دائمًا وجود مضيف بين هدفنا وخوادمنا الخلفية. إعداد البنية التحتية بهذه الطريقة يجعل تجهيز بنية تحتية جديدة أسرع وأسهل بكثير - لا حاجة لإعداد خادم فريق جديد، أو ترحيل الجلسات، أو إعادة توصيل الأصول غير المكشوفة في الخلفية.
الأنواع الشائعة لأجهزة إعادة التوجيه:
لكل نوع من أنواع أجهزة إعادة التوجيه خيارات تنفيذ متعددة تناسب سيناريوهات مختلفة. تتم مناقشة هذه الخيارات بالتفصيل في قسم أجهزة إعادة التوجيه في الويكي. يمكن أن تكون أجهزة إعادة التوجيه مضيفي VPS، أو خوادم مخصصة، أو حتى تطبيقات تعمل على مثيل Platform-as-a-Service.
فيما يلي تصميم نموذجي، مع مراعاة الفصل الوظيفي واستخدام أجهزة إعادة التوجيه:
رؤية لعمليات الفريق الأحمر الموزعة - Raphael Mudge (@armitagehacker)
البنية التحتية لعمليات الفريق الأحمر المستمرة - Raphael Mudge
تكتيكات التهديدات المتقدمة (2 من 9): البنية التحتية - Raphael Mudge
أجهزة إعادة التوجيه المستندة إلى السحابة للاختراق الموزع - Raphael Mudge
كيفية بناء بنية تحتية لـ C2 باستخدام Digital Ocean – الجزء 1 - Lee Kagan (@invokethreatguy)
نشر البنية التحتية للفريق الأحمر تلقائيًا باستخدام Terraform - الجزء 1 - Rasta Mouse (@_RastaMouse)
ستختلف السمعة المدركة للنطاق بشكل كبير اعتمادًا على المنتجات التي يستخدمها هدفك، بالإضافة إلى تكوينها. على هذا النحو، فإن اختيار نطاق يعمل على هدفك ليس علمًا دقيقًا. سيكون جمع المعلومات مفتوح المصدر (OSINT) أمرًا بالغ الأهمية للمساعدة في تقديم أفضل تخمين لحالة الضوابط والموارد التي يجب فحص النطاقات مقابلها. لحسن الحظ، يواجه المعلنون عبر الإنترنت نفس المشكلات وقد أنشأوا بعض الحلول التي يمكننا الاستفادة منها.
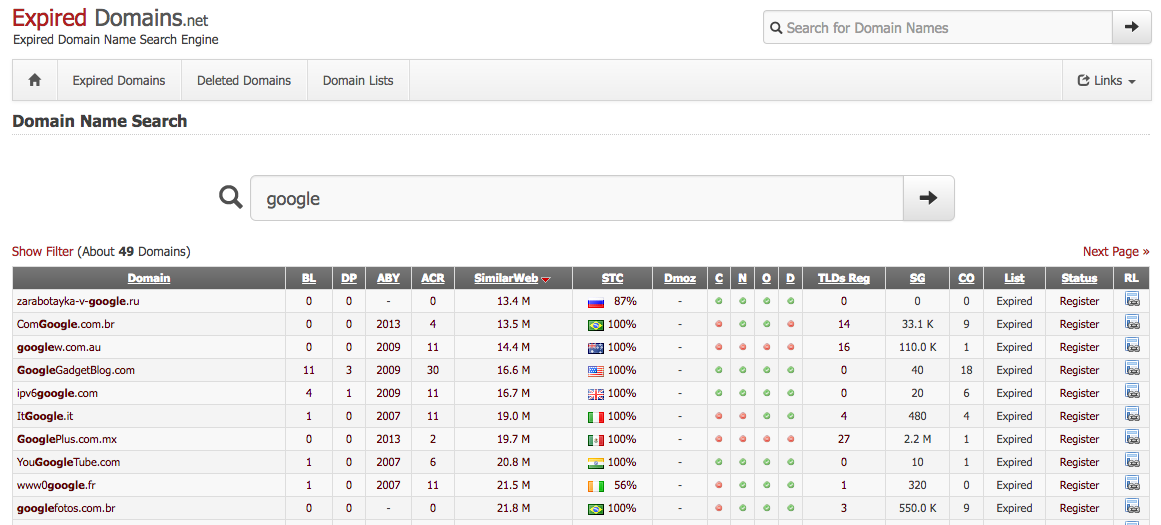
expireddomains.net هو محرك بحث عن النطاقات المنتهية أو المسقطة مؤخرًا. يوفر البحث والتصفية المتقدمة، مثل عمر الانتهاء، وعدد الروابط الخلفية، وعدد لقطات Archive.org، ودرجة SimilarWeb. باستخدام الموقع، يمكننا تسجيل نطاقات مستخدمة مسبقًا، والتي ستأتي مع عمر النطاق، والتي تبدو مشابهة لهدفنا، أو تبدو مشابهة لانتحالنا، أو ببساطة من المرجح أن تندمج في شبكة هدفنا.
عند اختيار نطاق لـ C2 أو استخراج البيانات، فكر في اختيار نطاق مصنف ضمن فئة التمويل أو الرعاية الصحية. لن تقوم العديد من المؤسسات بإجراء وساطة SSL (SSL middling) على تلك الفئات بسبب احتمالية حدوث مشكلات قانونية أو حساسية البيانات. من المهم أيضًا التأكد من أن النطاق الذي اخترته غير مرتبط بأي حملات برمجيات خبيثة أو تصيّد سابقة.
أداة CatMyFish من Charles Hamilton(@MrUn1k0d3r) تعمل على أتمتة عمليات البحث وفحص تصنيف الويب باستخدام expireddomains.net و BlueCoat. يمكن تعديلها لتطبيق المزيد من عوامل التصفية على عمليات البحث أو حتى إجراء مراقبة طويلة الأمد للأصول التي تسجلها.
أداة أخرى، DomainHunter من Joe Vest (@joevest) و Andrew Chiles (@andrewchiles)، تُرجع تصنيف BlueCoat/WebPulse و IBM X-Force و Cisco Talos، وعمر النطاق، ونطاقات المستوى الأعلى (TLDs) البديلة المتاحة، وروابط Archive.org، وتقرير HTML. بالإضافة إلى ذلك، تقوم بإجراء فحوصات للاستخدام في حملات البرمجيات الخبيثة والتصيّد المعروفة باستخدام Malwaredomains.com و MXToolBox. تتضمن هذه الأداة أيضًا دعم OCR لتجاوز كابتشا BlueCoat/WebPulse. تحقق من منشور المدونة حول الإصدار الأولي للأداة لمزيد من التفاصيل.
