
 bluedragonsecurity/cve-2026-46215-exploit
هذا استغلال لـ CVE-2026-46215 (Linux Kernel Use After Free) مُكيَّف لنظام Linux 7.0 !!! بواسطة Antonius (ev1lut10n / sw0rdm4n)

c0d3 بواسطة : Antonius (w1sdom / ev1lut10n / sw0rdm4n) - bluedragonsec.com
https://github.com/bluedragonsecurity
يعمل هذا الاستغلال في بيئة محدودة، تحقق من بعض المتطلبات أدناه !!!
هذا استغلال لـ CVE-2026-46215 (Linux Kernel Use After Free) مُكَيَّف لنظام لينكس 7.0 !!! تحذير !!! هذا الاستغلال غير مستقر! أحيانًا، قد يتسبب هذا الاستغلال في ذعر النواة! لقد تم تحذيرك !!! ;-p
يرجى التحلي بالصبر ... قد تكون عملية الاستغلال طويلة.
الخطأ؟ المقبض القديم لم يتم إلغاؤه -> مؤشر معلق (سباق نحو UAF)
آسف! هذا الاستغلال ليس موثوقًا وغير مستقر !!!
ليس لدي وقت لإصلاح هذا.
يرجى التحلي بالصبر عند تشغيل هذا الاستغلال! سيستغرق وقتًا طويلاً!
نسخة محسنة من kratnowl cross-cache
gcc -o exploit exploit.c -lpthread -static
هذا الاستغلال مُقتبس من https://github.com/0xCyberstan/CVE-2026-46215-POC/blob/main/poc.c
تم تصميم هذا الاستغلال لنظام لينكس 7.0 ولكن الثغرة موجودة من 7.0 إلى 7.0.8، بما في ذلك سلسلة 7.0-rc* تم اختباره على lubuntu 26 مع لينكس 7.0 فقط !!!

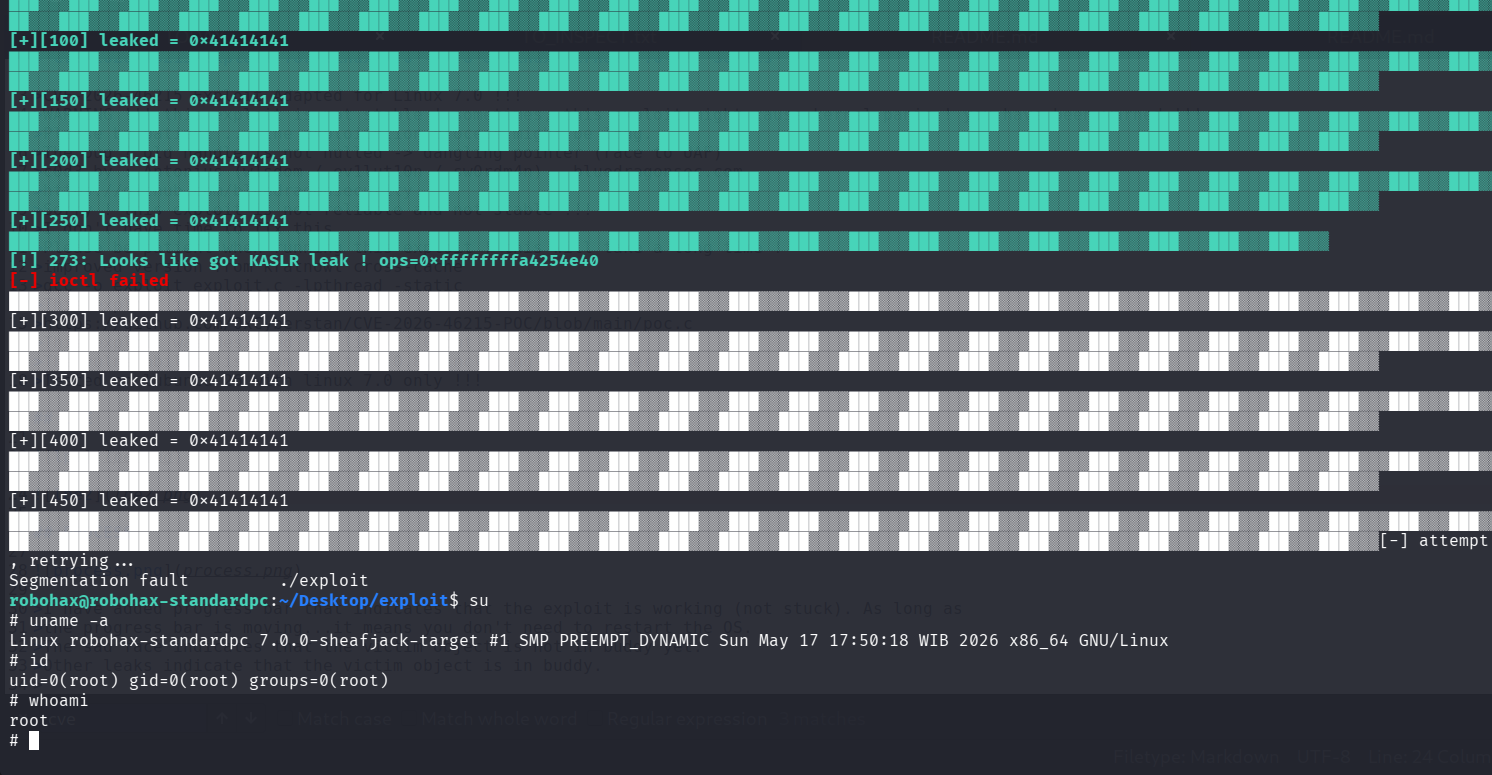
استخدم lubuntu 26 أو ubuntu 26 أو خادم ubuntu 26 مع لينكس 7.0. لينكس 7.0.1 - 7.0.8 قابل للاستغلال، لكنني لم أصمم هذا الاستغلال لإصدار آخر غير 7.0 لكن يمكنك المحاولة، ربما سيعمل هذا الاستغلال (لم أجرب أي إصدار آخر غير لينكس 7.0) ملاحظة: هذا الاستغلال مصمم لنظام لينكس 7.0.
استخدم هذا الأمر (مجرد مثال): qemu-system-x86_64
-machine type=q35,accel=kvm
-enable-kvm -cpu host -smp $(nproc) -m 6G
-drive file=lubuntu26.qcow2,format=qcow2,if=virtio,cache=none,aio=io_uring,discard=unmap
-netdev user,id=n0,hostfwd=tcp::2222-:22
-device virtio-net-pci,netdev=n0
-device virtio-rng-pci -device virtio-balloon
-vga virtio -display spice-app
-device virtio-serial-pci
-chardev spicevmc,id=spicechannel0,name=vdagent
-device virtserialport,chardev=spicechannel0,name=com.redhat.spice.0
-device qemu-xhci,id=xhci
-device usb-tablet,bus=xhci.0 -device usb-kbd,bus=xhci.0
-rtc base=utc,clock=host
-serial mon:stdio
-s
لكي يعمل هذا الاستغلال، يجب أن يكون نظام التشغيل في وضع النص.
بالنسبة لـ lubuntu 26 أو ubuntu 26، افعل هذا قبل اختبار الاستغلال:
sudo systemctl set-default multi-user.target && reboot
لتجنب هذا الخطأ: [-] No DRM، بالنسبة لـ lubuntu يجب أن يكون المستخدم في مجموعة الفيديو، افعل هذا قبل تشغيل الاستغلال:
sudo usermod -a -G video your_username && newgrp video
مثال: المستخدم الخاص بي: robohax، لذا:
sudo usermod -a -G video robohax && newgrp video
الاختبار:
robohax@robohax-standardpc:~$ id
uid=1000(robohax) gid=1000(robohax) groups=1000(robohax),4(adm),24(cdrom),27(sudo),30(dip),44(video),46(plugdev),110(lpadmin),978(sambashare)
44(video) ===> هذا ضروري لفتح /dev/dri !!!
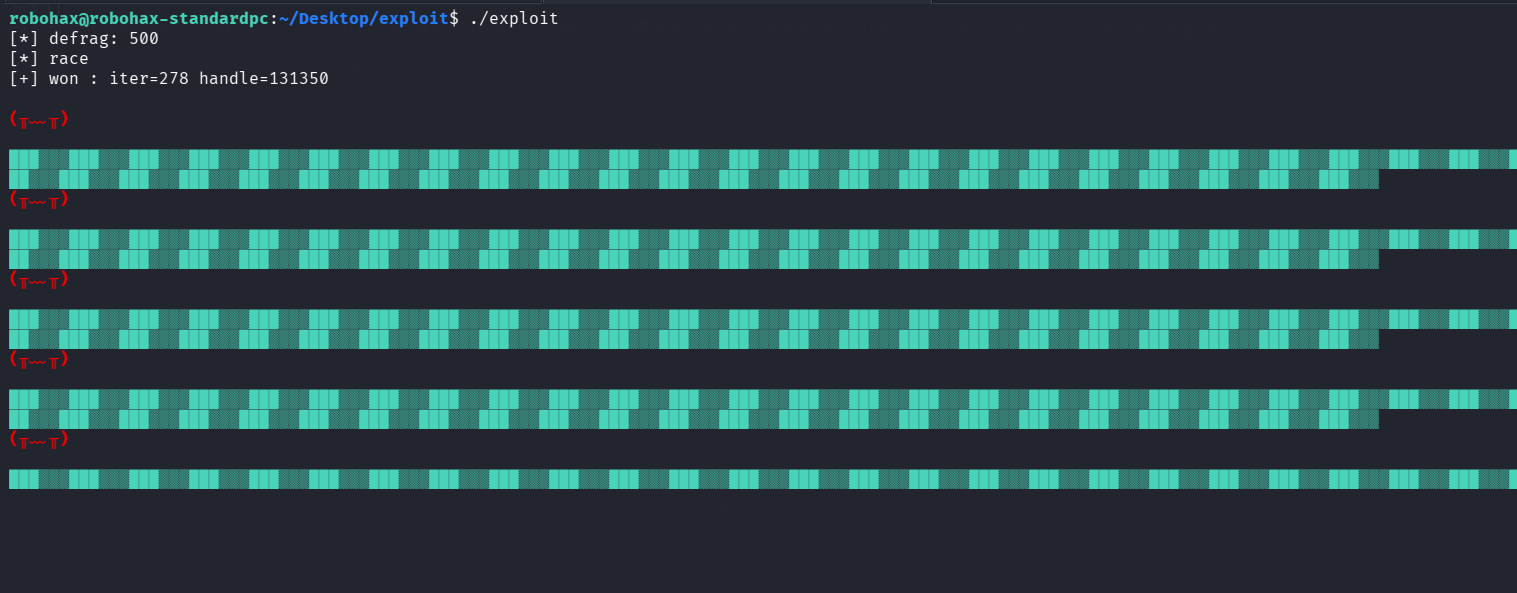
لقد أضفت شريط تقدم يشير إلى أن الاستغلال يعمل (ليس عالقًا). طالما يتحرك شريط التقدم... فهذا يعني أنك لا تحتاج إلى إعادة تشغيل النظام.






