
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/blu3ming/cve-2012-2982
توليد الحمولةتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراق
GitHubblu3ming/cve-2012-2982

CVE-2012-2982

POC بلغة Python لـ CVE-2012-2982 محسّن من الأصل بواسطة المستخدم @OstojaOfficial

عرض المستودع
20منذ 4 سنواتلم تتم المراجعة بعد
مشاركة

CVE-2012-2982

إثبات المفهوم (PoC) بلغة بايثون لـ CVE-2012-2982 (Webmin 1.580) محسّن عن الأصل بواسطة المستخدم OstojaOfficial

هذه نسخة محسّنة من السكريبت الأصلي تسمح للمستخدم برؤية تنسيق إدخال البيانات دون الحاجة إلى رؤية السكريبت بأكمله لاكتشاف ذلك. ولتحقيق ذلك، تم ببساطة نقل هذا القسم من الكود إلى البداية:

بالإضافة إلى ذلك، تم إرفاق تعليمة خروج لمنع استمرار تشغيل السكريبت (sys.exit(1)).

كما تم إضافة إمكانية قيام المستخدم بتضمين المنفذ الذي يعمل عليه خدمة Webmin 1.580 منذ لحظة استدعاء الاستغلال (exploit).

نظرًا لأنه تمت إضافة إدخال جديد، تم تعديل جميع البيانات الأخرى، إلى جانب تعديل عنوان URL للاستعلام لتسجيل الدخول واستغلال الثغرة الأمنية.

أخيرًا، تم إضافة الوظيفة الرئيسية التي سيقوم السكريبت بتنفيذها في حالة استلام جميع البيانات بشكل صحيح.

ملاحظة: تذكر أنه قبل تشغيل السكريبت يجب عليك تثبيت المكتبات المطلوبة. للقيام بذلك، اكتب في وحدة التحكم:

pip3 install -r requirements.txt

في حال لم تستخدم pip3 من قبل، فيجب تثبيته باستخدام الأمر التالي:

apt install python3-pip

إذا ظهر الخطأ التالي عند إعادة تثبيت requirements.txt:
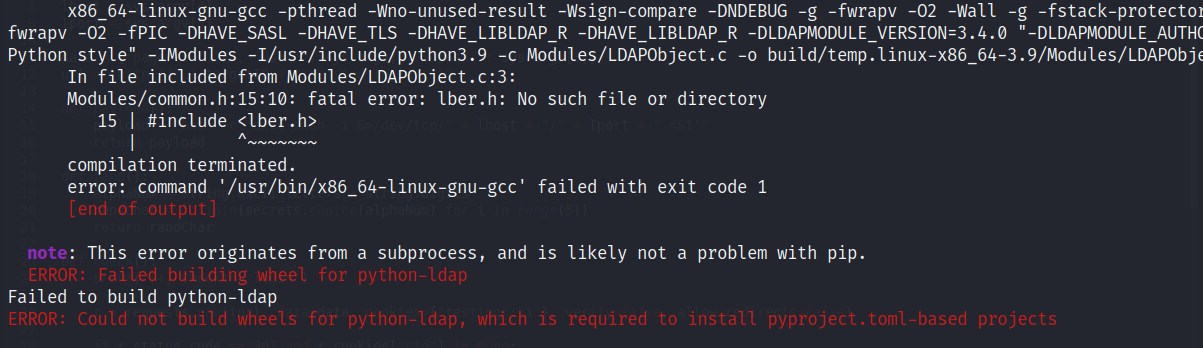
قم بتنفيذ الأمر التالي لتصحيحه. سبب الخطأ هو أن ldap غير مثبت في النظام.

apt-get install build-essential python3-dev python2.7-dev \ libldap2-dev libsasl2-dev slapd ldap-utils tox \ lcov valgrind


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    371
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    336
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    322

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




