

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
pe_tree — وحدة Python لعرض ملفات Portable Executable (PE) في عرض شجري باستخدام pefile و PyQt5. يمكن استخدامها أيضًا مع IDA Pro و Rekall لتفريغ ملفات PE الموجودة في الذاكرة وإعادة بناء الاستيرادات. | Kitploit
أدوات/GitHubGitHub/blackberry/pe_tree
تحليل الذاكرة الجنائيتحليل الثغرات الأمنيةالهندسة العكسيةمصممي الأخطاءالتحقيق الجنائي الرقميتحليل البرمجيات الخبيثةالتحاليل الرقمية الجنائيةتحليل الملفات الثنائيةArchived
GitHubblackberry/pe_tree

pe_tree

وحدة Python لعرض ملفات Portable Executable (PE) في عرض شجري باستخدام pefile و PyQt5. يمكن استخدامها أيضًا مع IDA Pro و Rekall لتفريغ ملفات PE الموجودة في الذاكرة وإعادة بناء الاستيرادات.

1.3k17318منذ 4 سنواتتمت المراجعة من قبل Kitploit

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة
عرض المستودع

PE Tree

PE Tree هي وحدة بايثون لعرض ملفات Portable Executable (PE) في عرض شجري باستخدام pefile و PyQt5. يمكن استخدامها أيضًا مع IDA Pro, Ghidra, Volatility, Rekall و minidump لعرض وتفريغ ملفات PE الموجودة في الذاكرة، بالإضافة إلى إعادة بناء جدول الاستيراد.

جدول المحتويات

  1. الميزات
  2. التطبيق
    • المتطلبات
    • الميزات
    • التثبيت
      • ويندوز
      • ماك/لينكس
      • للمطورين
    • الاستخدام
    • الوضع الداكن
  3. IDAPython
    • المتطلبات
    • الميزات
    • التثبيت
      • باستخدام setuptools
      • التثبيت يدويًا
      • للمطورين
    • الاستخدام
    • مثال
      • تفريغ ملفات PE في الذاكرة
  4. Rekall
    • المتطلبات
    • الميزات
    • التثبيت
    • الاستخدام
  5. Volatility
    • المتطلبات
    • الميزات
    • التثبيت
    • الاستخدام
  6. Ghidra
    • المتطلبات
    • الميزات
    • التثبيت
    • الاستخدام
  7. Minidump
    • المتطلبات
    • الميزات
    • التثبيت
    • الاستخدام
  8. الإعدادات
    • نظرة عامة
    • الخيارات
    • الموقع
    • مشاركة البيانات مع جهات خارجية
  9. استكشاف الأخطاء وإصلاحها
  10. المساهمة
    • توثيق المطور
  11. الترخيص

الميزات

  • تطبيق مستقل مع إضافات لـ:
    • IDA Pro
    • Ghidra
    • Volatility
    • Rekall
    • Minidumps
    • التنقيب (Carving)
  • يدعم ويندوز ولينكس وماك
  • تحليل ملفات PE وصور الذاكرة من:
    • نظام الملفات
    • أرشيفات ZIP (بما في ذلك المحمية بكلمة مرور)
    • صور ذاكرة ويندوز (raw, EWF, vmem إلخ.)
    • ذاكرة ويندوز المباشرة (باستخدام rekall)
    • Minidump ويندوز
    • قاعدة بيانات IDA Pro
    • قاعدة بيانات Ghidra
    • تنقيب الملفات الثنائية
  • خريطة PE قوس قزح:
    • توفر نظرة عامة عالية المستوى لهياكل PE وحجمها وموقع الملف
    • تسمح بنظرة سريعة بصرية ومقارنة عينات PE
  • يعرض رؤوس PE التالية في عرض شجري:
    • رأس MZ
    • DOS stub
    • رؤوس Rich
    • رؤوس NT/File/Optional
    • أدلة البيانات
    • الأقسام
    • الاستيرادات
    • التصديرات
    • معلومات التصحيح
    • تكوين التحميل
    • TLS
    • الموارد
    • معلومات الإصدار
    • الشهادات
    • التراكب (Overlay)
  • استخراج وحفظ البيانات من:
    • DOS stub
    • الأقسام
    • الموارد
    • الشهادات
    • التراكب
    • التصدير إلى CyberChef لمزيد من المعالجة
  • إجراء عمليات بحث في VirusTotal عن:
    • تجزئات الملفات
    • مسار PDB
    • الطوابع الزمنية
    • تجزئة/اسم القسم
    • تجزئة/اسم الاستيراد
    • اسم التصدير
    • تجزئة المورد
    • تسلسل الشهادة
  • تفريغ صور PE المحملة من الذاكرة:
    • تصحيح مؤشرات وأحجام الأقسام
    • تصحيح رؤوس PE:
      • إزالة مؤشرات أدلة البيانات غير الضرورية
      • إعادة حساب مجموع PE الاختباري
      • تحديث نقطة الدخول
    • إعادة بناء جداول عنوان الاستيراد وجدول دليل الاستيراد (IAT/IDT) باستخدام عدة طرق:
      1. استخدام IAT/IDT الموجود
      2. إعادة بناء IDT من IAT الموجود
      3. إعادة بناء IAT و IDT من التفكيك (باستخدام IDA Pro أو Ghidra أو capstone)

التطبيق

يجد تطبيق PE Tree المستقل ملفات PE القابلة للتنفيذ في الملفات والمجلدات وأرشيفات ZIP.
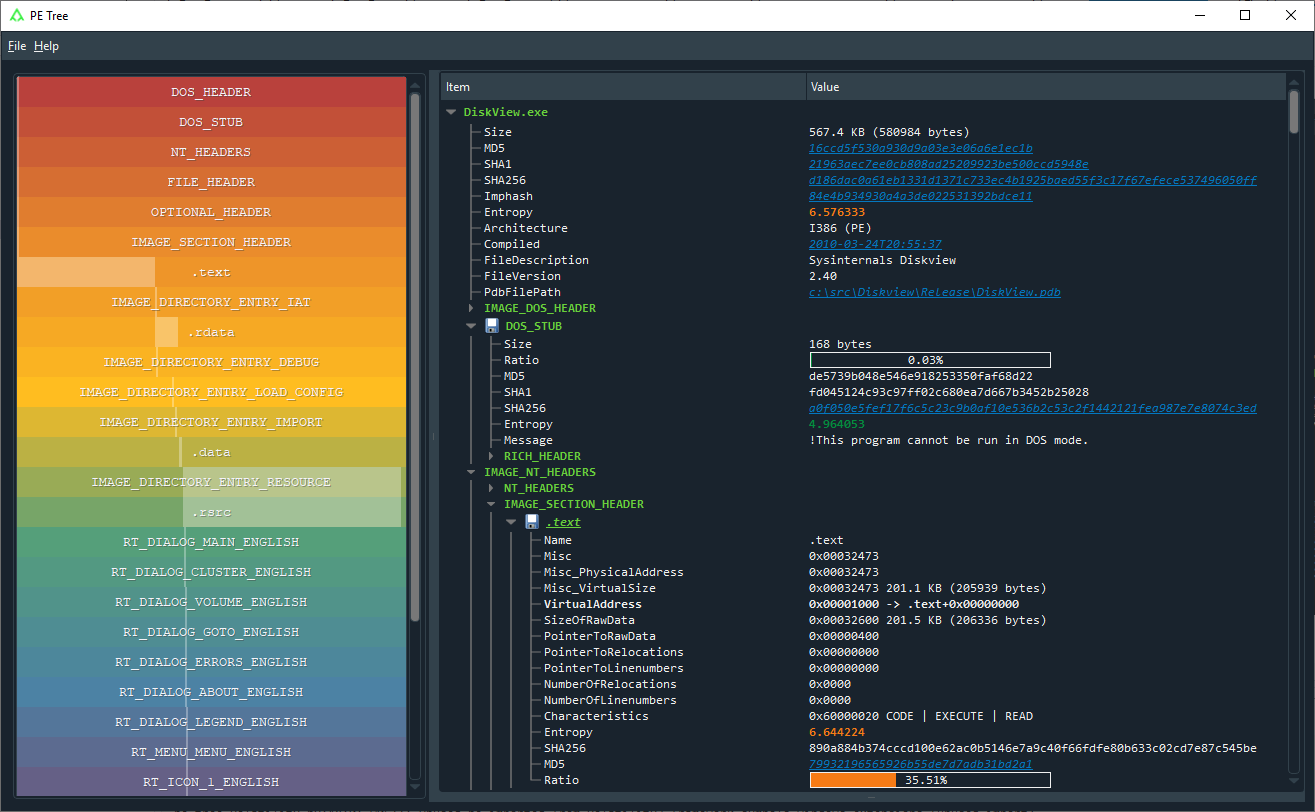
تطبيق PE Tree المستقل

المتطلبات

  • Python 3.5+

الميزات

  • مسح الملفات والمجلدات بحثًا عن ملفات PE
  • استخراج ملفات PE من أرشيفات ZIP (بما في ذلك المحمية بكلمة مرور باستخدام infected)
  • تنقيب ملفات PE من الملفات الثنائية
  • النقر المزدوج على عنوان VA/RVA للتفكيك باستخدام capstone
  • عرض سداسي عشري للبيانات

التثبيت

باستخدام pip (موصى به)

قم بالتثبيت مباشرة من GitHub باستخدام بيئة افتراضية جديدة و pip:

ويندوز
> virtualenv env
> env\Scripts\activate
> pip install --upgrade pip
> pip install git+https://github.com/blackberry/pe_tree.git
ماك/لينكس
$ python3 -m venv env
$ source ./env/bin/activate
$ pip install --upgrade pip
$ pip install git+https://github.com/blackberry/pe_tree.git

للمطورين

قم باستنساخ المستودع وإعداد التطوير:

ويندوز
> git clone https://github.com/blackberry/pe_tree.git
> cd pe_tree
> virtualenv env
> env\Scripts\activate
> pip install -e .
ماك/لينكس
$ git clone https://github.com/blackberry/pe_tree.git
$ cd pe_tree
$ python3 -m venv env
$ source ./env/bin/activate
$ pip install -e .

الاستخدام

قم بتشغيل PE Tree وابحث عن ملفات PE القابلة للتنفيذ في الملفات والمجلدات وأرشيفات ZIP:

$ pe-tree -h
usage: pe-tree [-h] [filenames [filenames ...]]

PE-Tree

positional arguments:
  filenames   Path(s) to file/folder/zip

optional arguments:
  -h, --help  show this help message and exit

قم بتشغيل PE Tree وحاول التنقيب عن ملفات PE القابلة للتنفيذ من ملف ثنائي:

$ pe-tree-carve -h
usage: pe-tree-carve [-h] filename

PE-Tree (Carve)

positional arguments:
  filename    Path to file to carve

optional arguments:
  -h, --help  show this help message and exit

الوضع الداكن

يمكن تفعيل الوضع الداكن عن طريق تثبيت QDarkStyle:

$ pip install qdarkstyle

IDAPython

تجد إضافة PE Tree IDAPython ملفات PE القابلة للتنفيذ في قواعد بيانات IDA.
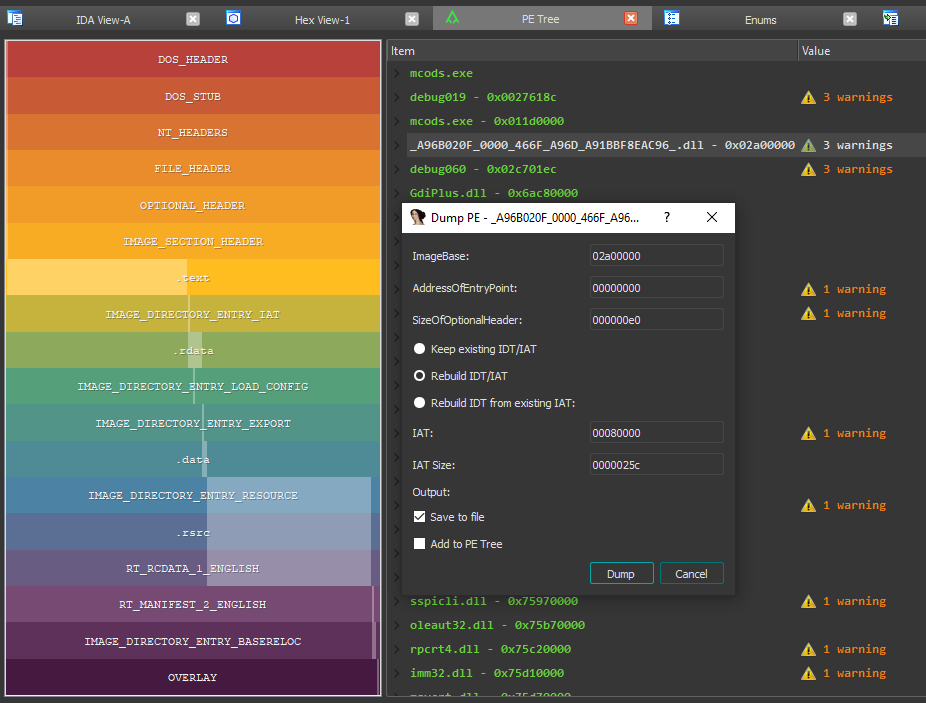
إضافة PE Tree IDAPython

المتطلبات

  • IDA Pro 7.0+ مع Python 2.7
  • IDA Pro 7.4+ مع Python 2.7 أو 3.5+

الميزات

  • سهولة التنقل في هياكل ملفات PE
  • النقر المزدوج على عنوان ذاكرة في PE Tree للعرض في IDA-view أو hex-view
  • البحث في IDB عن صور PE في الذاكرة و;
    • إعادة بناء الاستيرادات (IAT + IDT)
    • تفريغ ملفات PE المعاد بناؤها
    • التعليق تلقائيًا على هياكل ملفات PE في IDB
    • وضع علامات على إزاحات IAT في IDB تلقائيًا

التثبيت

لتثبيت وتشغيل كإضافة IDAPython يمكنك استخدام setuptools أو التثبيت يدويًا.

باستخدام setuptools

  1. قم بتنزيل pe_tree وقم بتثبيته لمفسر Python العام المستخدم من قبل IDA:

    $ git clone https://github.com/blackberry/pe_tree.git
    $ cd pe_tree
    $ python setup.py develop --ida
    
  2. انسخ pe_tree_ida.py إلى مجلد إضافات IDA

التثبيت يدويًا

  1. قم بتنزيل pe_tree وقم بتثبيت المتطلبات لمفسر Python العام المستخدم من قبل IDA:

    $ git clone https://github.com/blackberry/pe_tree.git
    $ cd pe_tree
    $ pip install -r requirements.txt
    
  2. انسخ pe_tree_ida.py ومحتويات ./pe_tree/ إلى مجلد إضافات IDA

للمطورين

لتجنب التثبيت كإضافة، وتشغيلها ببساطة كنص برمجي تحت IDA، قم أولاً بتثبيت متطلبات حزمة pe_tree لمثبّت Python العام:

$ pip install -r requirements.txt

ثم قم بتشغيل pe_tree_ida.py تحت IDA:

File -> Script file... -> pe_tree_ida.py -> Open

مجلد إضافات IDA

تنزيل الأداة