
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/bitbrute/evillimiter-windows
التهرب من IDS/IPSجمع المعلوماتأمن الشبكاتاختبار الاختراقالفريق الأحمر
GitHubbitbrute/evillimiter-windows

evillimiter-windows

أداة تراقب وتحلل وتحد من عرض النطاق الترددي للأجهزة على الشبكة المحلية دون صلاحيات إدارية (لنظام ويندوز فقط)

عرض المستودع
2313644منذ 6 سنواتتمت المراجعة من قبل Kitploit
مشاركة

Evil Limiter لنظام ويندوز

License Badge Maintenance HitCount Open Source Love

أداة لتحديد عرض النطاق الترددي (الرفع/التنزيل) للأجهزة المتصلة بشبكتك دون الحاجة إلى وصول مادي أو إداري. يستخدم evillimiter تقنية ARP spoofing وتشكيل حركة المرور لتقييد عرض النطاق الترددي للمضيفين على الشبكة. يتم شرح ذلك بالتفصيل أدناه.

هذه الأداة هي واجهة رسومية لنظام ويندوز للأداة الأصلية التي تعمل بسطر الأوامر Evil Limiter الخاصة بلينكس.

المتطلبات

  • ويندوز 7 أو أحدث

سيتم تثبيت المتطلبات المفقودة (بما في ذلك التطبيقات الخارجية، مثل Npcap) عند تشغيل الإعداد.
التثبيت

  1. قم بتحميل ملف الإعداد من صفحة الإصدارات
  2. قم بتشغيل ملف الإعداد
  3. اتبع التعليمات
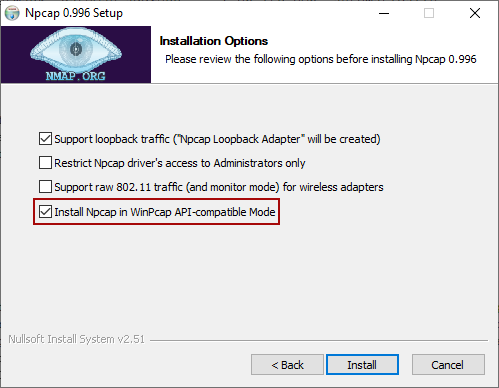
  4. إذا لم يكن مثبتًا بالفعل، سيُطلب منك تثبيت Npcap. تأكد من تثبيته في وضع التوافق مع WinPcap API (قم بتحديد مربع الاختيار).

  1. قم بتشغيل Evil Limiter

القيود

  • يقتصر على اتصالات IPv4 فقط، لأن ARP spoofing يتطلب حزمة ARP الموجودة فقط على شبكات IPv4.

إخلاء المسؤولية

Evil Limiter for Windows مقدم من bitbrute "كما هو" و"مع جميع العيوب". لا يقدم المزود أي تمثيلات أو ضمانات من أي نوع فيما يتعلق بالسلامة، الملاءمة، عدم وجود فيروسات، أخطاء، أخطاء مطبعية، أو مكونات ضارة أخرى لهذا البرنامج. هناك مخاطر متأصلة في استخدام أي برنامج، وأنت وحدك المسؤول عن تحديد ما إذا كان هذا البرنامج متوافقًا مع معداتك والبرامج الأخرى المثبتة على معداتك. أنت أيضًا وحدك المسؤول عن حماية معداتك ونسخ احتياطي لبياناتك، ولن يكون المزود مسؤولاً عن أي أضرار قد تتعرض لها فيما يتعلق باستخدام هذا البرنامج أو تعديله أو توزيعه.

الترخيص

حقوق النشر (c) 2019 بواسطة bitbrute. بعض الحقوق محفوظة.
Evil Limiter for Windows مرخص بموجب رخصة MIT كما هو مذكور في ملف الترخيص.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    343
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    310
  • 5

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    306
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    301

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




