

 bishopfox/cloudfox
أتمتة الوعي الظرفي لاختبارات الاختراق السحابية.
يساعدك CloudFox على اكتساب الوعي الظرفي في بيئات سحابية غير مألوفة. إنها أداة سطر أوامر مفتوحة المصدر صُممت لمساعدة مختبرَي الاختراق وغيرهم من محترفي الأمن الهجومي في إيجاد مسارات الهجوم القابلة للاستغلال في البنية التحتية السحابية.
مطلوب تحديث CLOUDFOX: (12/2025): إذا كنت تستخدم
cloudfox، فأنت بحاجة إلى استخدام الإصدار v1.17.0 أو أحدث. جميع الإصدارات السابقة توقفت عن العمل بعد تغيير في تنسيق ملف تعيين الخدمات العامة في AWS.
نظرة عامة
userdata لـ EC2 أو في متغيرات البيئة الخاصة بالخدمة؟انضم إلينا على سيرفر RedSec على ديسكورد
CloudFox معياري (يمكنك تشغيل أمر واحد في كل مرة)، ولكن يوجد أمر aws all-checks الذي سيشغل أوامر AWS الأخرى لك بإعدادات افتراضية معقولة:
cloudfox aws --profile [profile-name] all-checks
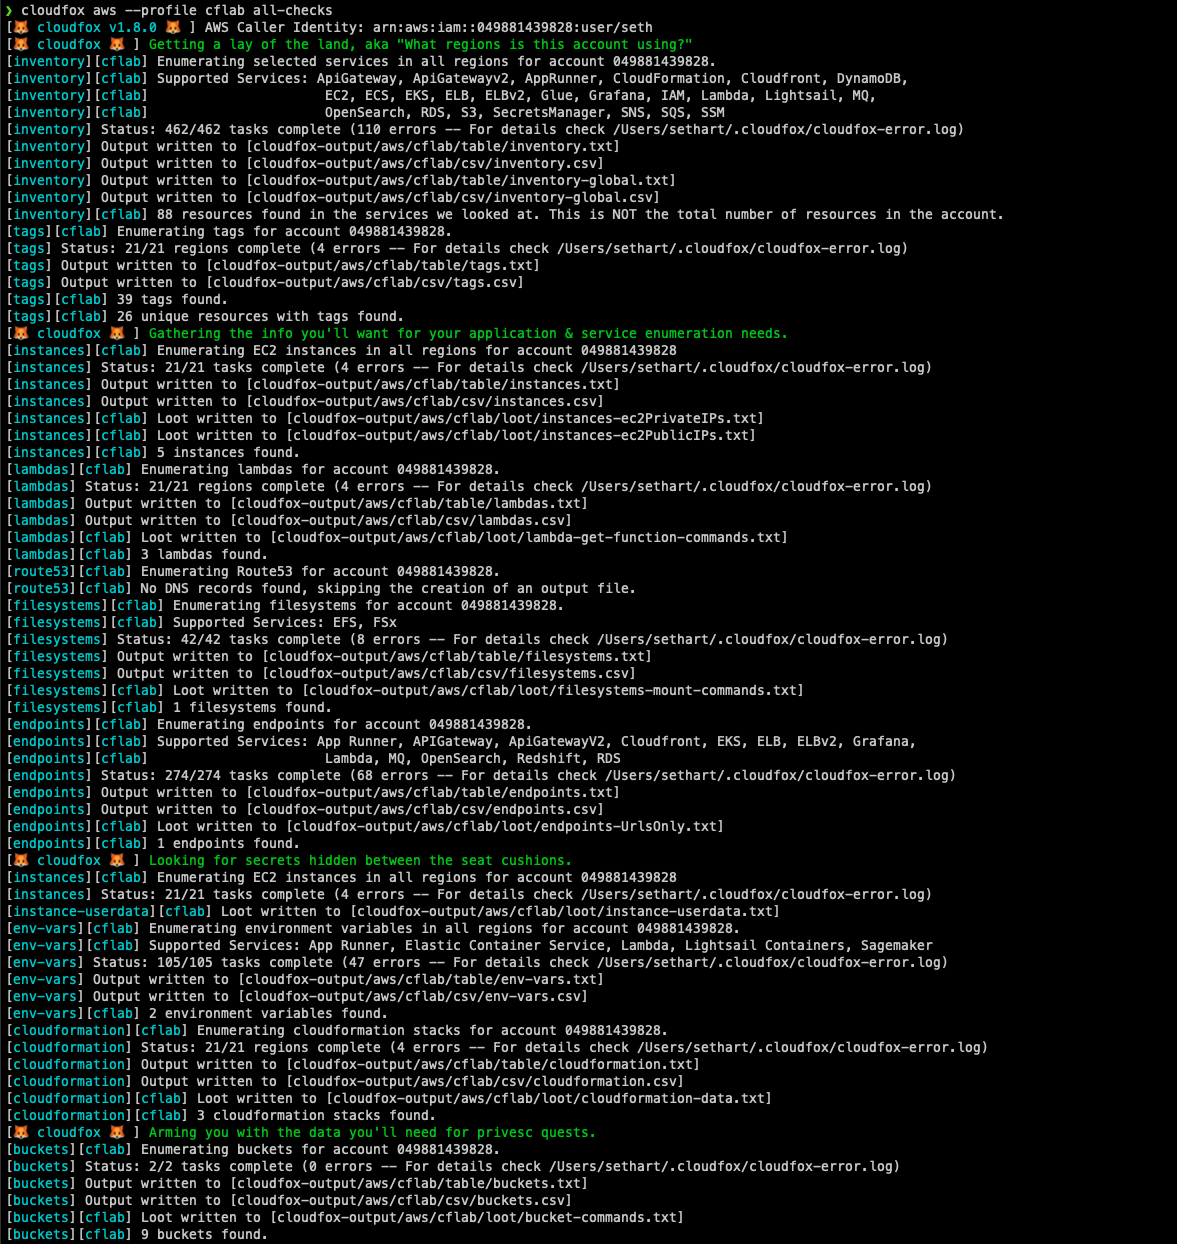
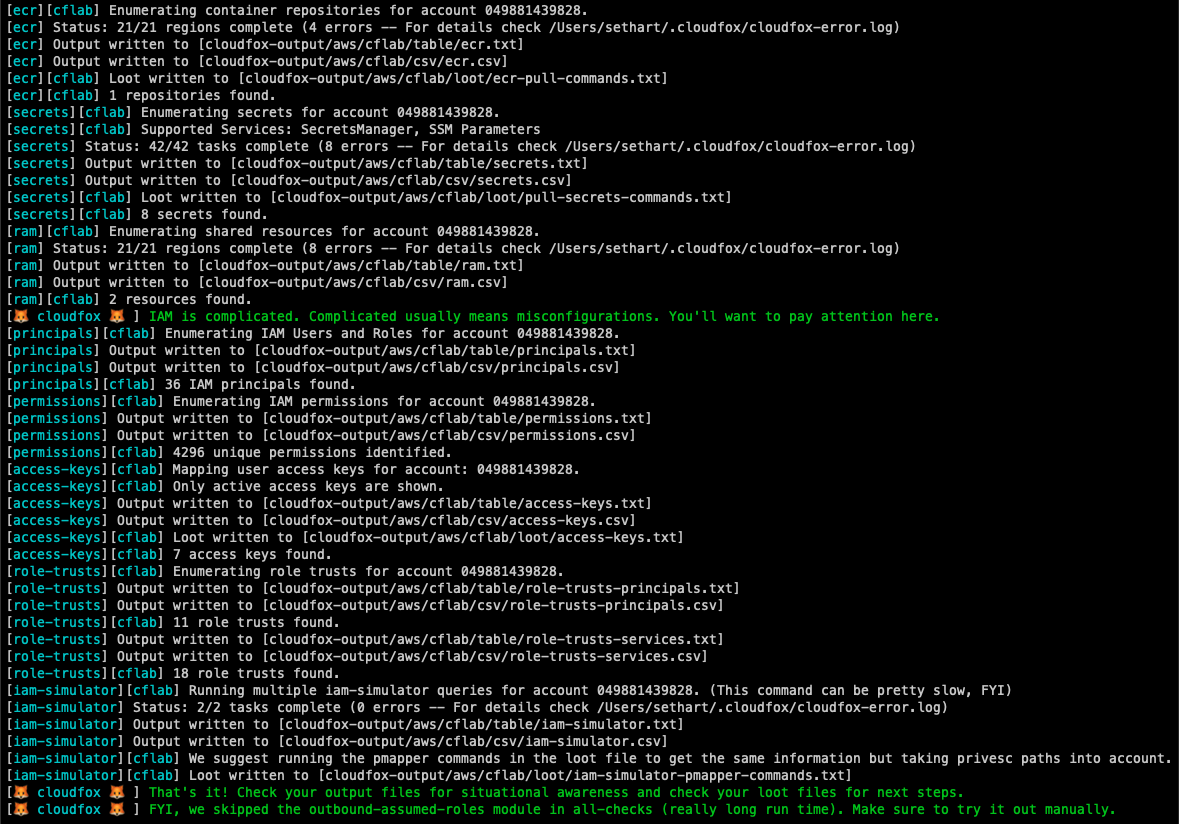
تم تصميم CloudFox ليتم تنفيذه بواسطة مدير لديه أذونات قراءة محدودة، لكن الغرض منه هو مساعدتك في إيجاد مسارات هجوم يمكن استغلالها في سيناريوهات اختراق محاكاة (أي اختبار الاختراق القائم على الهدف).
يمكن استخدام CloudFox مع بيانات اعتماد "موجودة"، على غرار كيفية استخدام weirdAAL أو enumerate-iam. عمليات التحقق التي تفشل، تفشل بصمت، لذا فإن أي بيانات يتم إرجاعها تعني أن بيانات الاعتماد "الموجودة" لديك تملك الصلاحية اللازمة لاسترجاعها.
للحصول على التوثيق الكامل، يرجى الرجوع إلى ويكي الخاص بنا.
| المزود | أوامر CloudFox |
|---|---|
| AWS | 34 |
| Azure | 4 |
| GCP | 60 |
| Kubernetes | مخطط للدعم |
الخيار 1: قم بتنزيل أحدث إصدار ثنائي لمنصتك.
الخيار 2: إذا كنت تستخدم homebrew: brew install cloudfox
الخيار 3: قم بتثبيت Go، استخدم go install github.com/BishopFox/cloudfox@latest للتثبيت من المصدر البعيد
الخيار 4: وضع المطور:
قم بتثبيت Go، استنسخ مستودع CloudFox وقم بتجميعه من المصدر ```
**الخيار 5:** اختبار إصلاح خلل  ```
git clone [email protected]:BishopFox/cloudfox.git
git checkout seth-dev
go build .
./cloudfox [rest of the command options]
-l أو تمرير جميع الملفات التعريفية المخزنة باستخدام العلم -a.SecurityAudit + سياسة CloudFox المخصصةملاحظات إضافية حول السياسات (اعتبارًا من 09/2022):
| السياسة | الملاحظات |
|---|---|
| سياسة CloudFox المخصصة | يحتوي على قائمة كاملة بكل إذن يستخدمه cloudfox ولا شيء آخر |
arn:aws:iam::aws:policy/SecurityAudit | يغطي معظم فحوصات cloudfox لكنه يفتقد الخدمات أو الأذونات الأحدث مثل apprunner:*, grafana:*, lambda:GetFunctionURL, lightsail:GetContainerServices |
arn:aws:iam::aws:policy/job-function/ViewOnlyAccess | يغطي معظم فحوصات cloudfox لكنه يفتقد الخدمات أو الأذونات الأحدث مثل AppRunner:*, grafana:*, lambda:GetFunctionURL, lightsail:GetContainerServices - ويفتقد أيضًا iam:SimulatePrincipalPolicy. |
arn:aws:iam::aws:policy/ReadOnlyAccess | يفتقد فقط AppRunner، لكنه يمنح أيضًا أشياء مثل "s3:Get*" التي قد تكون مفرطة في السماح. |
arn:aws:iam::aws:policy/AdministratorAccess | سيعمل هذا بشكل جيد مع CloudFox، ولكن إذا تم منحك هذا المستوى من الوصول كمختبر اختراق، فمن المحتمل أن يكون ذلك نتيجة بحد ذاته :) |
gcloud auth application-default login)الأذونات الدنيا (مشروع واحد):
للتعداد الأساسي لمشروع واحد، يوفر دور roles/viewer وصول قراءة لمعظم الموارد (يشمل عرض السجلات والمراقبة والحوسبة/الشبكة).
الأذونات الشاملة (على مستوى المؤسسة):
لتقييمات أمنية شاملة عبر مؤسسة بأكملها:
| النطاق | الدور | الغرض |
|---|---|---|
| المؤسسة | roles/resourcemanager.organizationViewer | عرض هيكل المؤسسة والبيانات الوصفية |
| المؤسسة | roles/iam.securityReviewer | مراجعة سياسات IAM عبر المؤسسة |
| المؤسسة | roles/cloudasset.viewer | الاستعلام عن مخزون أصول السحابة لجميع الموارد |
| المؤسسة | roles/cloudidentity.groupsViewer | تعداد مجموعات Google والعضويات |
| المجلد | roles/resourcemanager.folderViewer | عرض هيكل المجلد والبيانات الوصفية |
| المشروع | roles/viewer | وصول قراءة لمعظم موارد المشروع (يشمل logging.viewer, monitoring.viewer, compute.viewer) |
| مشروع الأدوات | roles/serviceusage.serviceUsageAdmin | (اختياري) إدارة حصص API لعمليات CloudFox |
ملاحظة: يتضمن دور
roles/viewerالأساسي أذونات منroles/logging.viewerوroles/monitoring.viewerوroles/compute.networkViewer، لذلك لا تحتاج إلى منحها بشكل منفصل.
يجب تمكين واجهات برمجة التطبيقات في كل مشروع تريد تقييمه. واجهات برمجة تطبيقات GCP نطاقها المشروع.
