

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
subpath-exploit — شرح لثغرة CVE-2017-1002101 مع نموذج "exploit"/هروب | Kitploit

أدوات/GitHubGitHub/bgeesaman/subpath-exploit
تحليل الثغرات الأمنيةالاستغلالأمن السحابةالتعلم والتعليمالهروب من الحاويةمختبرات وتدريب عملي
GitHubbgeesaman/subpath-exploit

subpath-exploit

شرح لثغرة CVE-2017-1002101 مع نموذج "exploit"/هروب

عرض المستودع
34230منذ 8 سنواتتمت المراجعة من قبل Kitploit
الموقع الإلكتروني
مشاركة

مثال على الهروب من Kubernetes عبر CVE-2017-1002101

الوصف

بعد سماعي عن الثغرة واتباعي هذا الدليل، أردت استكشاف الأمور أكثر قليلاً. يحتوي هذا المستودع على عدد من نشرات الـ pods والنصوص المساعدة التي توضح آلية الهجوم بأبسط طريقة ممكنة حتى يتمكن مسؤولو ومشغّلو Kubernetes من الفهم الكامل لخطورة الثغرة والمخاطر المحتملة. يجب أن تكون مستخدمًا مصادقًا عليه أو قادرًا على التحكم في مواصفات/قالب الـ pod وقت الإنشاء، لذا فمن غير المرجح أن يكون هذا الهروب مجهولاً ما لم يُدمج مع هجمات أخرى مثل هذا.

شرح سريع

عندما يقوم الـ Kubelet بتركيب (mount) وحدة تخزين أو secret أو configmap وما إلى ذلك، فإنه يتبع الروابط الرمزية (symlinks) الموجودة داخل وحدة التخزين بشكل غير صحيح إلى مواقع خارج النطاق الذي يجب أن يبقى فيه. ولأن الـ Kubelet يعمل بصلاحيات الجذر (root)، فهذا يعني أنه يمكن خداعه لتركيب أجزاء متميزة من نظام ملفات المضيف داخل حاوية pod غير متميزة.

كان نهجي هو استخدام pod واحد يحتوي على حاويتين "عاديتين". إحدى الحاويات تنشئ الرابط الرمزي إلى / أو /home/ubuntu، بينما تدخل الأخرى في حلقة انهيار (crashloop) حتى ينجح ذلك (مما يفرض إعادة تركيب وحدة التخزين واتباع مسار ذلك الرابط الرمزي)، مما يسمح للمستخدم بتنفيذ أوامر داخل الحاوية الثانية والوصول إلى نقطة التركيب.

التشغيل السريع

ملاحظة: تعمل هذه الأمثلة دون تعديل على مضيف Ubuntu 16.04، ولكن يمكن تعديلها بسهولة لإعدادات أخرى.

  1. افحص الملفات في المستودع قبل تشغيل أي شيء.
  2. شغّل ./run-as-root.sh إذا كانت مجموعتك (cluster) "قياسية" إلى حد ما.
  3. شغّل ./run-as-root-no-chroot.sh أو ./run-as-user-1000.sh للحصول على أشكال أخرى مختلفة.
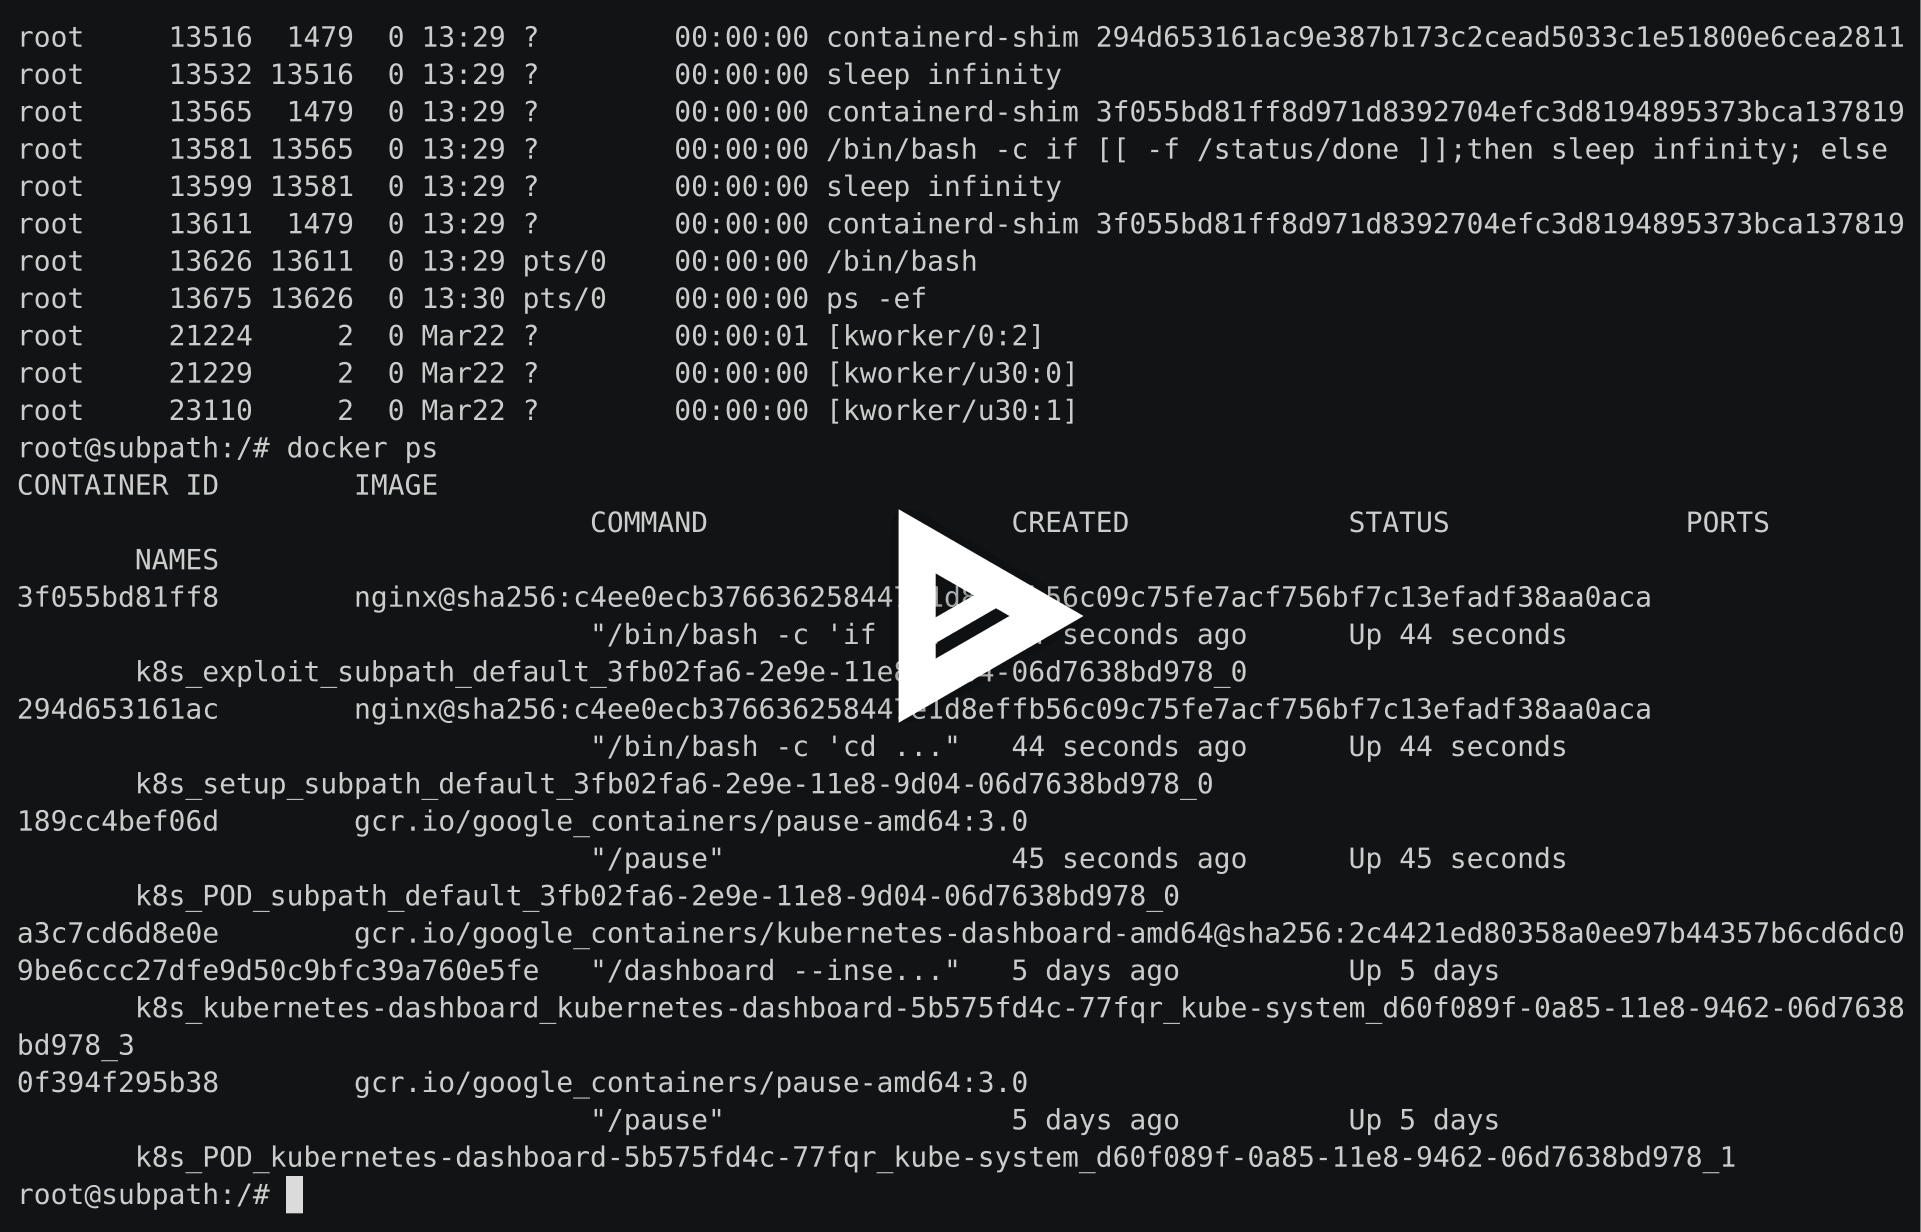
asciicast

استراتيجية التخفيف

إنها حقًا حالة "يجب التحديث فورًا". لسوء الحظ، فإن الحلول البديلة المذكورة هنا ليست عملية جدًا لمعظم المستخدمين. تقريبًا جميع الإصدارات السابقة معرضة للثغرة.


المراجع

  • https://github.com/kubernetes/kubernetes/issues/60813
  • https://nvd.nist.gov/vuln/detail/CVE-2017-1002101
  • https://www.twistlock.com/2018/03/21/deep-dive-severe-kubernetes-vulnerability-date-cve-2017-1002101/
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    424
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    276

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




