
Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Cve-api — واجهة برمجة تطبيقات غير رسمية لـ cve.mitre.org | Kitploit

أدوات/GitHubGitHub/beyarz/cve-api
تحليل الثغرات الأمنيةجمع المعلوماتاستخبارات التهديداتأمن واجهات برمجة التطبيقات
GitHubbeyarz/cve-api

Cve-api

واجهة برمجة تطبيقات غير رسمية لـ cve.mitre.org

عرض المستودع
40539منذ 6 سنواتتمت المراجعة من قبل Kitploit
مشاركة

الاسم

قم بتحليل وتصفية أحدث CVEs من https://cve.mitre.org

المستندات

الاستخدام

http://localhost:4000/cve?target=KEYWORD

المعامل year اختياري.
http://localhost:4000/cve?target=KEYWORD&year=YEAR

أمثلة

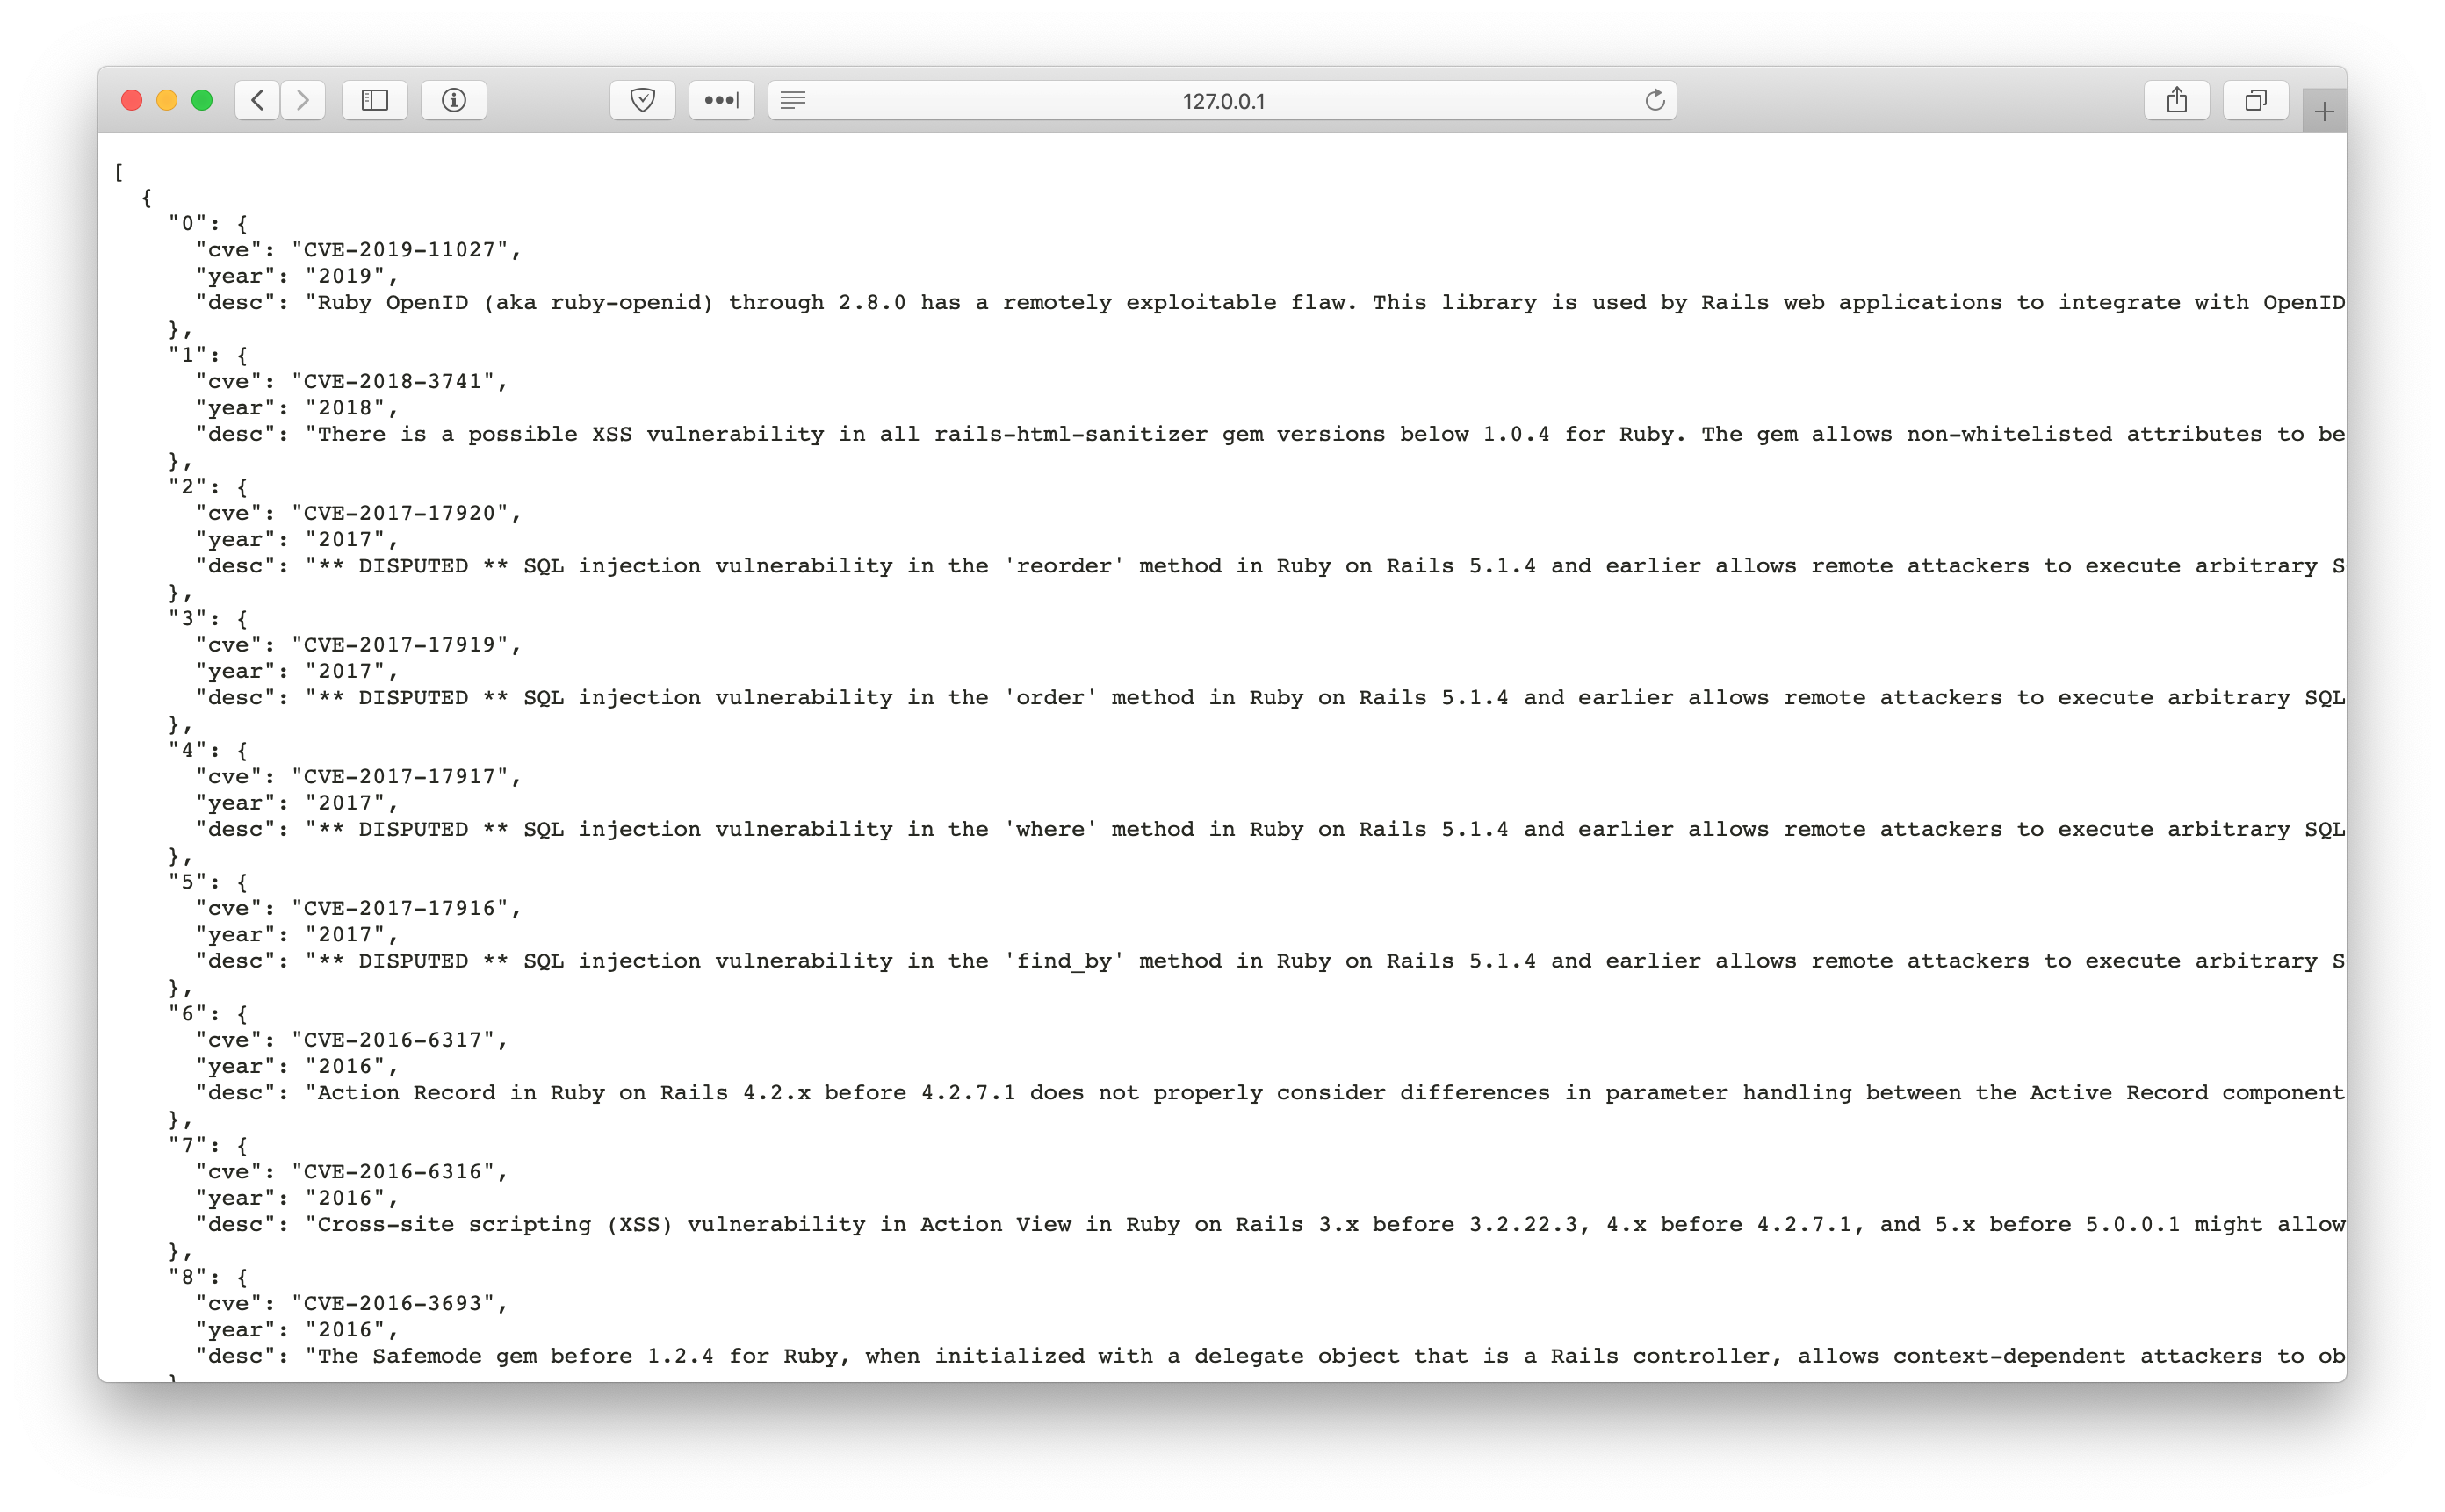
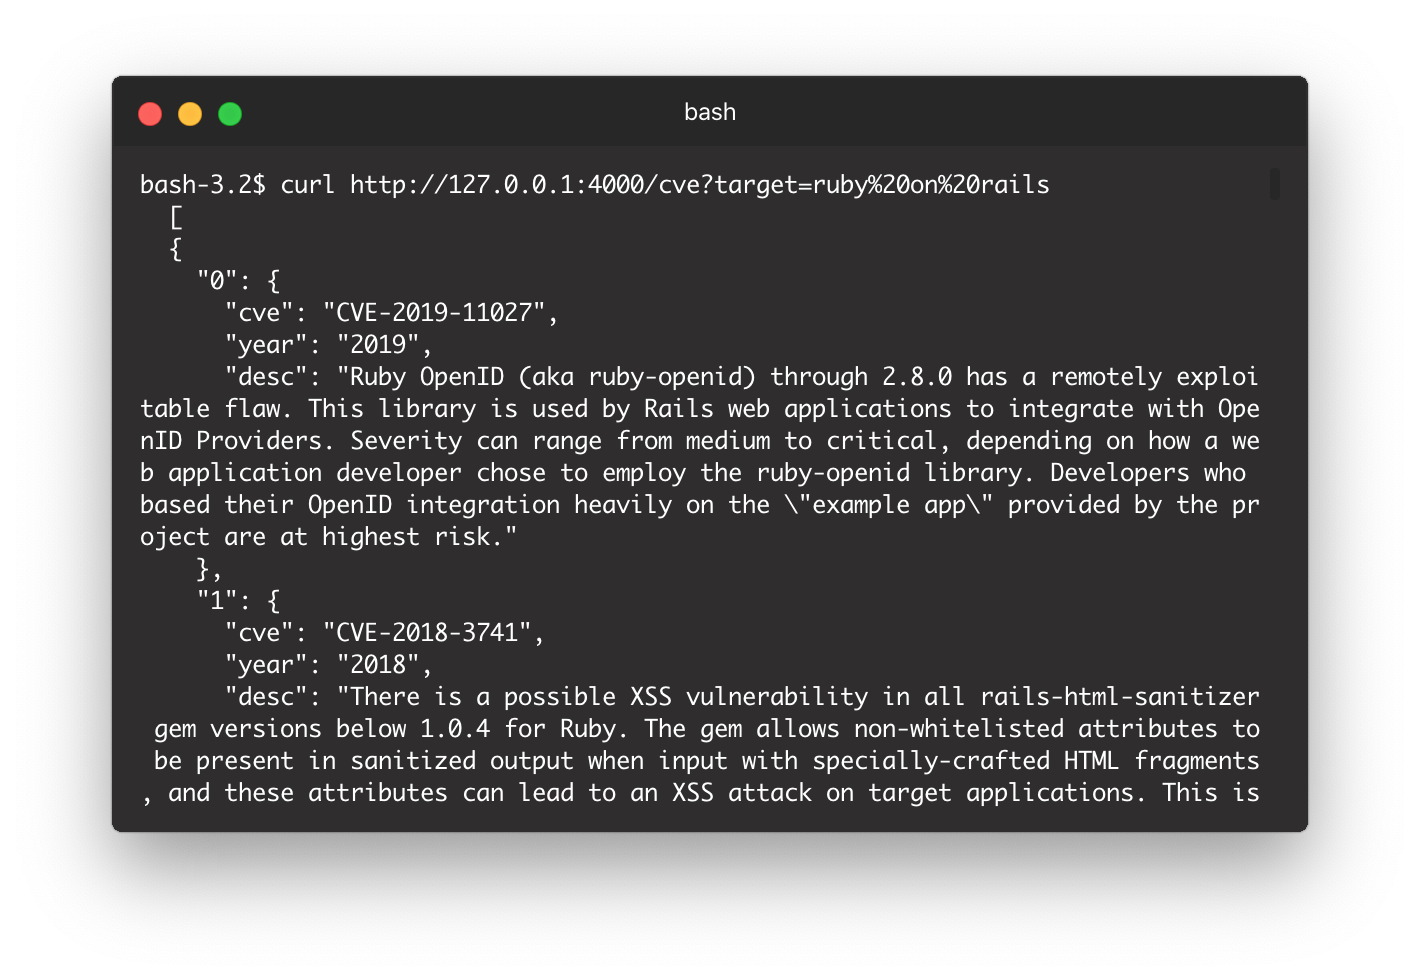
http://localhost:4000/cve?target=ruby%20on%20rails
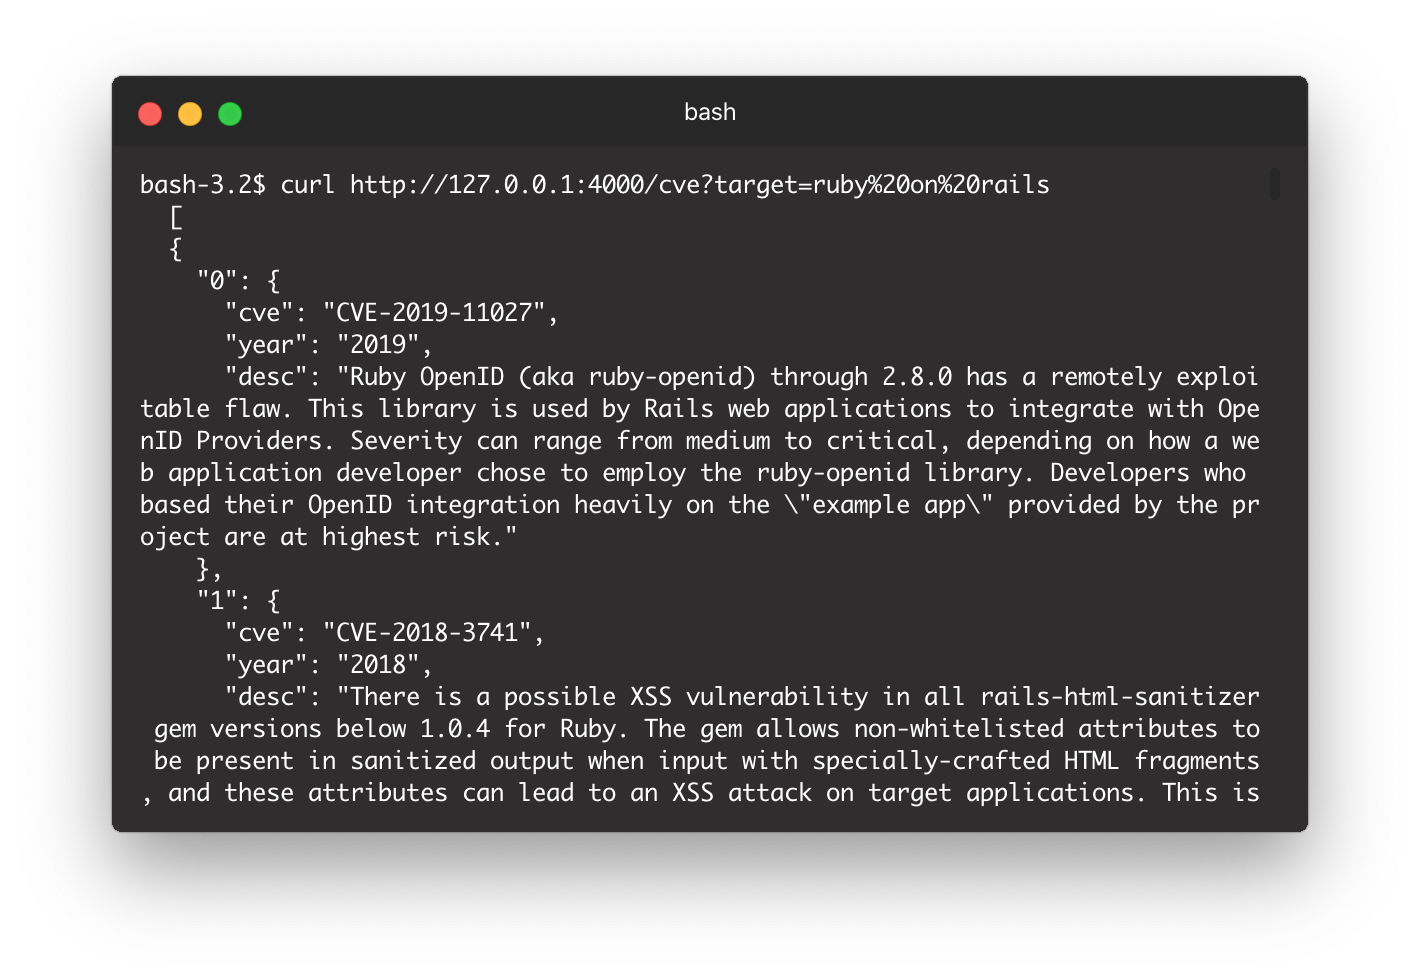
الطرفية المتصفح

http://localhost:4000/cve?target=ruby%20on%20rails&year=2020

إذا كنت تريد تحليل أحدث سنة، استخدم الكلمة المفتاحية "latest".
http://localhost:4000/cve?target=ruby%20on%20rails&year=latest

البدء

  • قم بتنزيل المشروع
  • bundle install
  • ruby rest.rb

المتطلبات

  • Ruby
  • Docker (اختياري، مطلوب فقط إذا كنت تريد التشغيل عبر حاوية.)

البيئة

يمكنك التبديل بين prod و dev في config/environment.rb
تحتاج إلى إنشاء واحد بنفسك، يمكن العثور على مثال هنا.

فحص الصحة

سيعيد الرابط رمز حالة 200 مما يعني أن واجهة API سليمة.
إذا لم يظهر 200 فيجب افتراض وجود خطأ ما.
http://localhost:4000/status

إدارة الصورة

الوصول

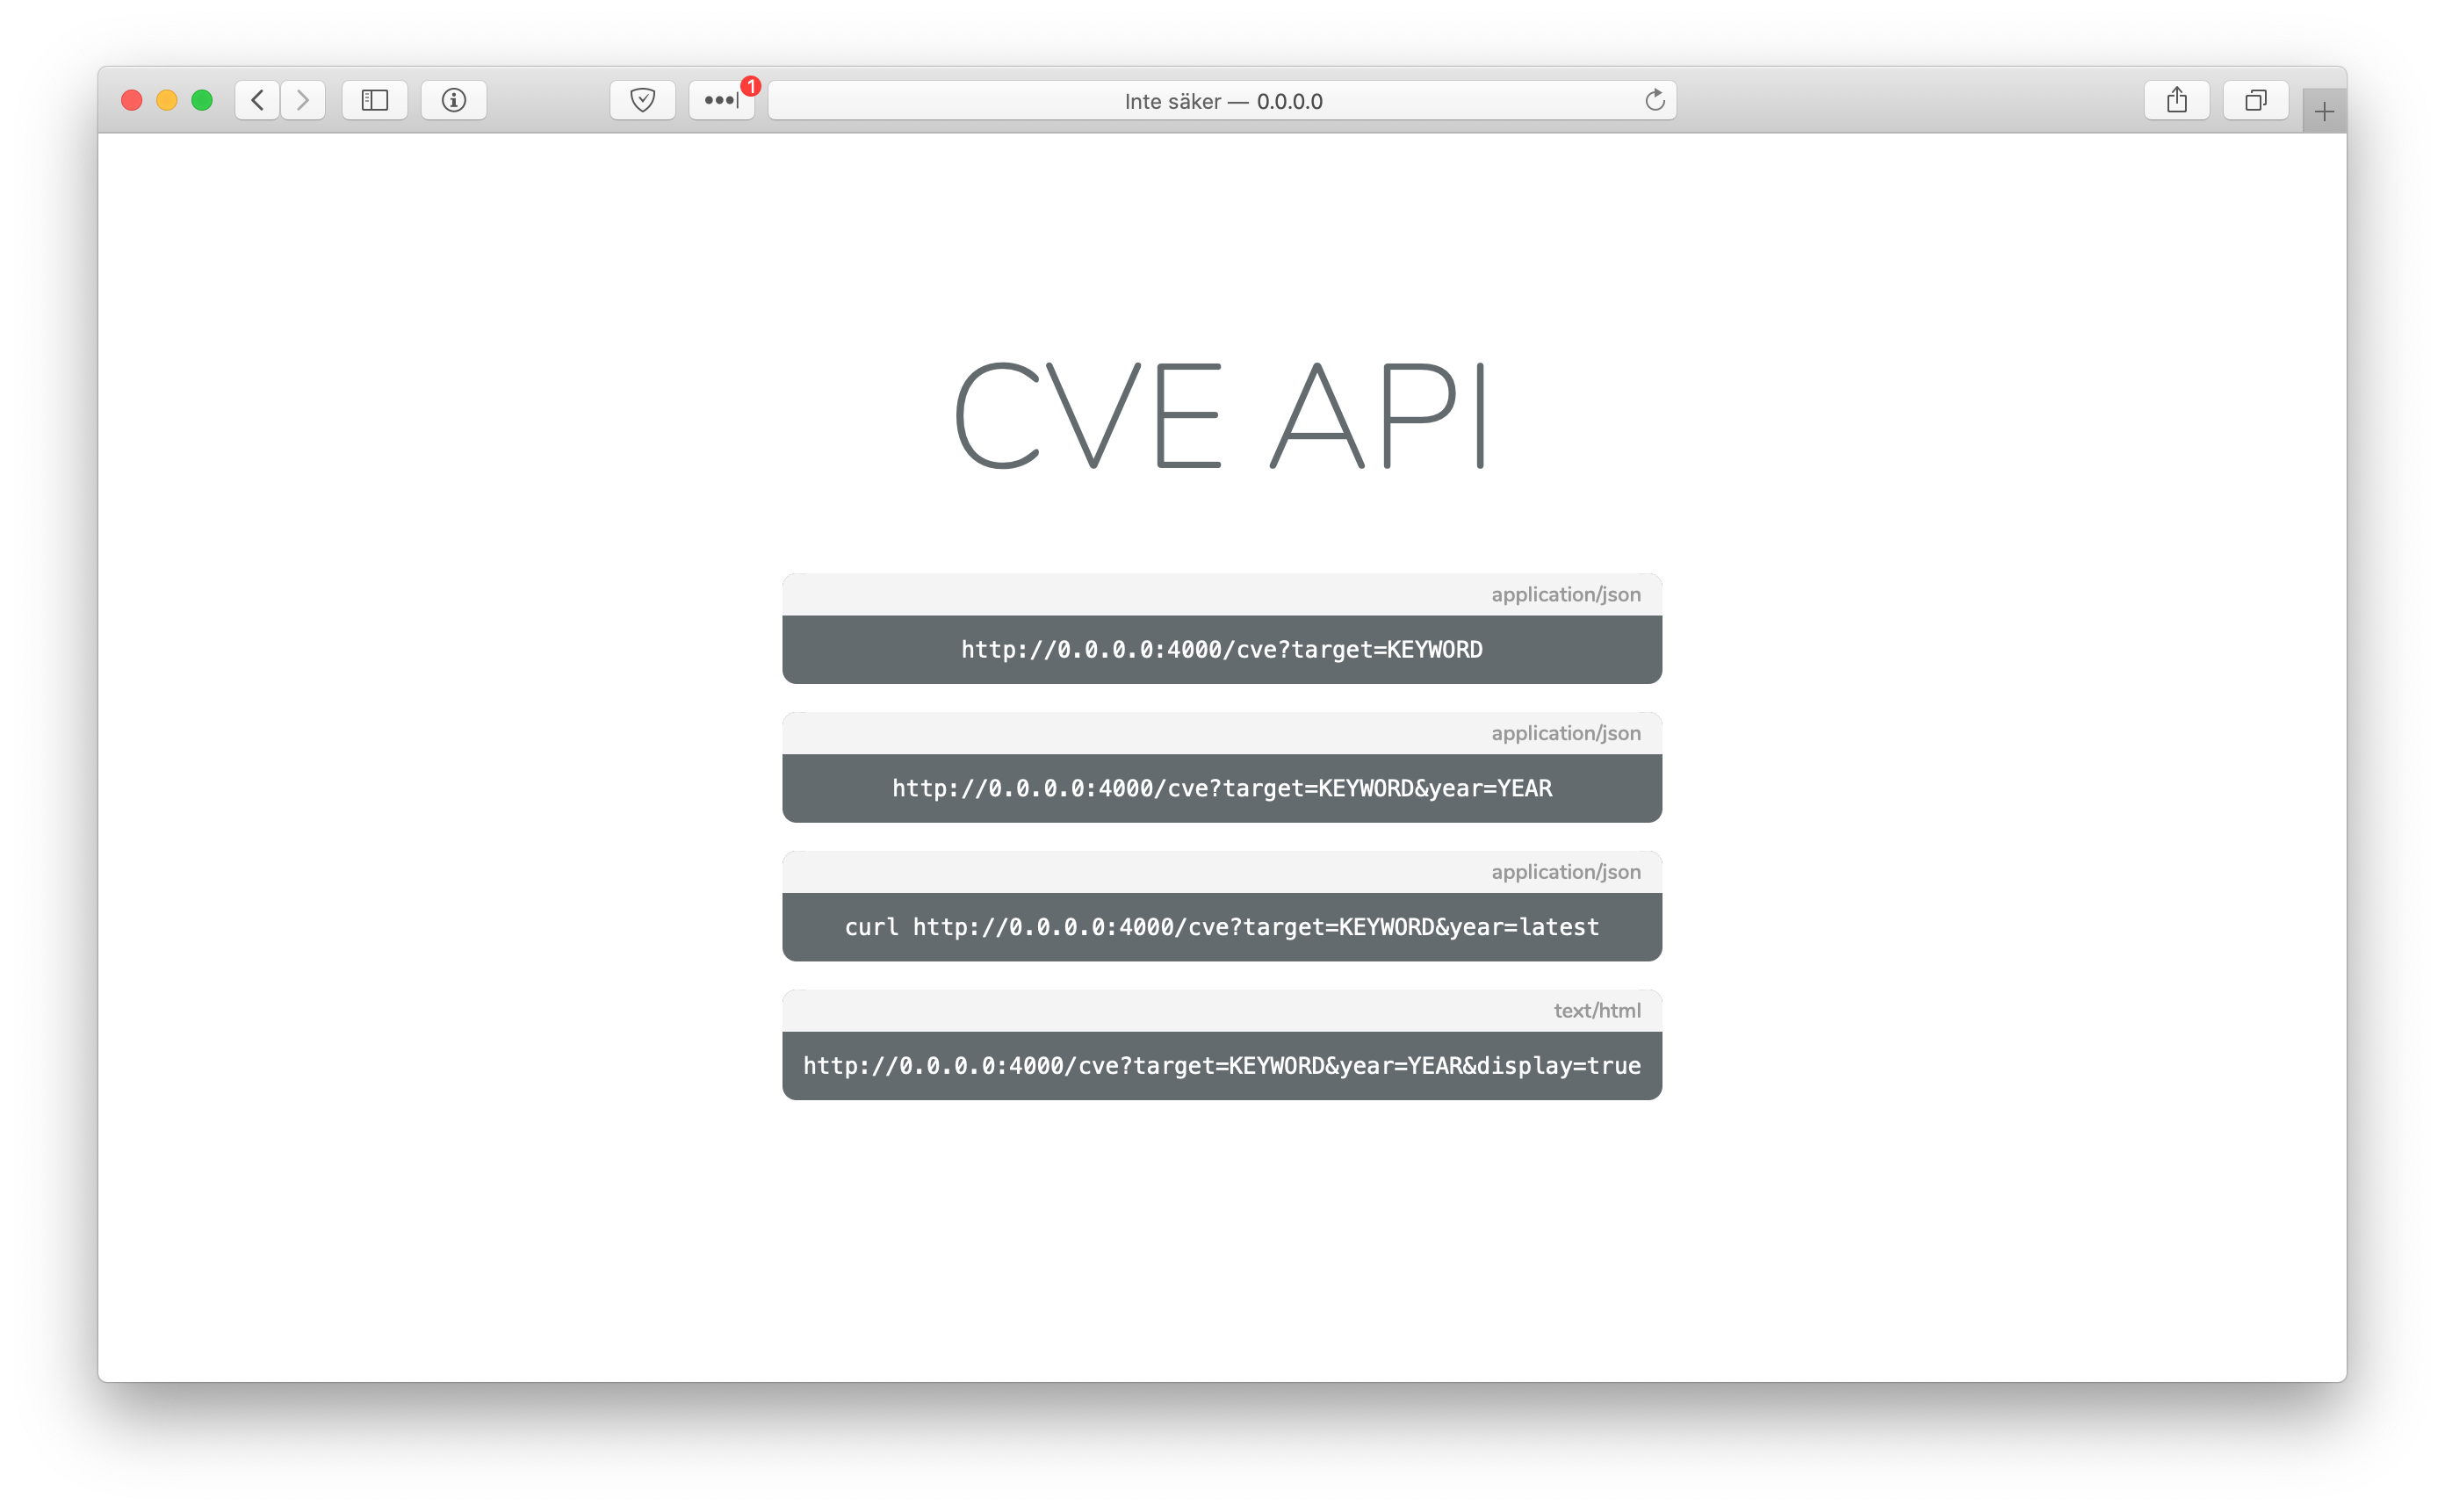
يمكنك الوصول إلى واجهة API عبر http://localhost:4000/
يجب أن تتمكن من عرض صفحة الفهرس من الرابط. الفهرس
بناء الصورة

docker build . -t cve-api

تشغيل الصورة

docker run -p 4000:4000 -d cve-api

الحصول على المعرف

docker ps

إيقاف الصورة

docker stop ID

إزالة الصورة

docker rmi cve-api

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    339
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    317
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    294

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →