
 benthecyberone/copperhound
تحليل مسارات الهجوم بلغة Rust لـ AD وADCS وEntra ID


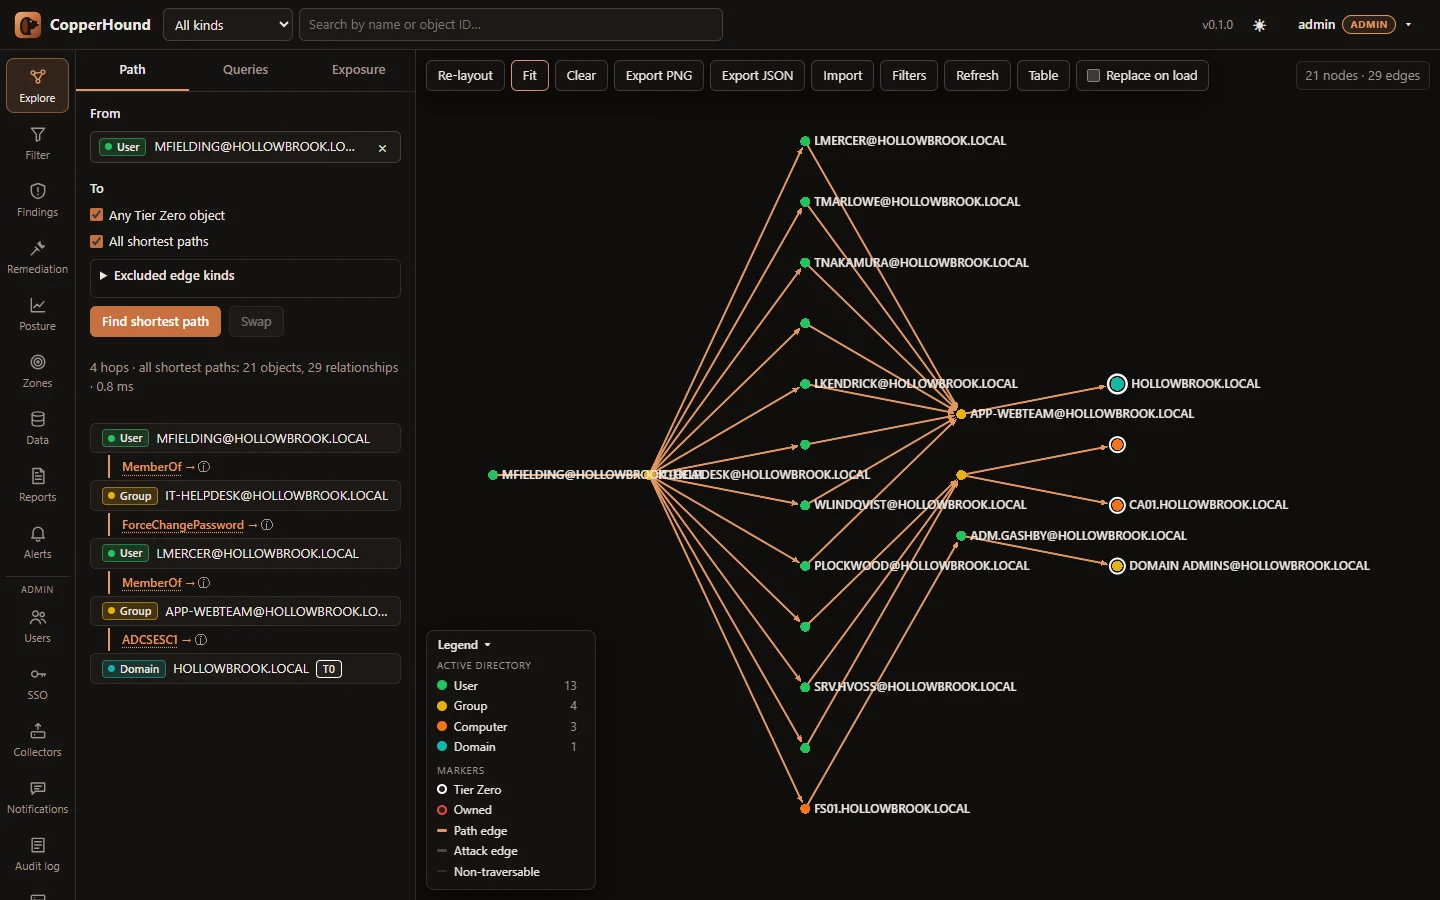
تحليل مسارات الهجوم في Active Directory وADCS وEntra ID / Azure، مفتوح المصدر ومبني بلغة Rust للبيئات فائقة الحجم. يستوعب CopperHound مخرجات SharpHound وbloodhound-python وldapdomaindump وAzureHound، وتفريغات LDIF الخام، ولقطات Sysinternals AD Explorer في مخزن رسم بياني معيَّن في الذاكرة، ويشغّل استعلامات المسارات والتعرض وCHQL عليه مباشرةً، دون أي قاعدة بيانات رسم بياني. حاوية واحدة تخدم واجهة الويب وواجهة REST API.
 |
 |
 |
تستخدم لقطات الشاشة بيانات عرض تجريبية مُصطنعة (scripts/demo_data.py).
التوثيق: دليل المستخدم · النشر · مصادر البيانات · واجهة REST API · CHQL · مرجع الحواف · الأداء · البنية المعمارية
docker compose up -d --build
docker compose logs copperhound | grep "Initial admin password"
افتح http://127.0.0.1:8090، وسجّل الدخول باسم admin، وأفلِت ملفات SharpHound /
AzureHound بصيغة .zip أو .json على تبويب Data ثم اضغط Rebuild
graph. يضبط COPPERHOUND_ADMIN_PASSWORD كلمة المرور، ويغيّر
COPPERHOUND_PORT / COPPERHOUND_HOST العنوان المنشور (الافتراضي
127.0.0.1:8090، بحيث يمكن تشغيله بجانب BloodHound على 8080).
لا توجد بيانات بعد؟ يكتب python scripts/demo_data.py demo/ بيئة
مُصطنعة (AD وADCS وEntra ID بثغرات متعمّدة) لرفعها؛ راجع
جرّبه ببيانات تجريبية.
بدون Docker: cd web && npm ci && npm run build، ثم
cargo run --release -- serve (الافتراضيات: 127.0.0.1:8080، والبيانات في ./data،
وواجهة المستخدم من ./web/dist).
الحسابات ورموز API ومجلد المراقبة والتقارير المجدولة وتنبيهات التغيير وHTTPS وتسجيل الدخول الموحّد (OpenID Connect، SAML 2.0): docs/DEPLOYMENT.md.
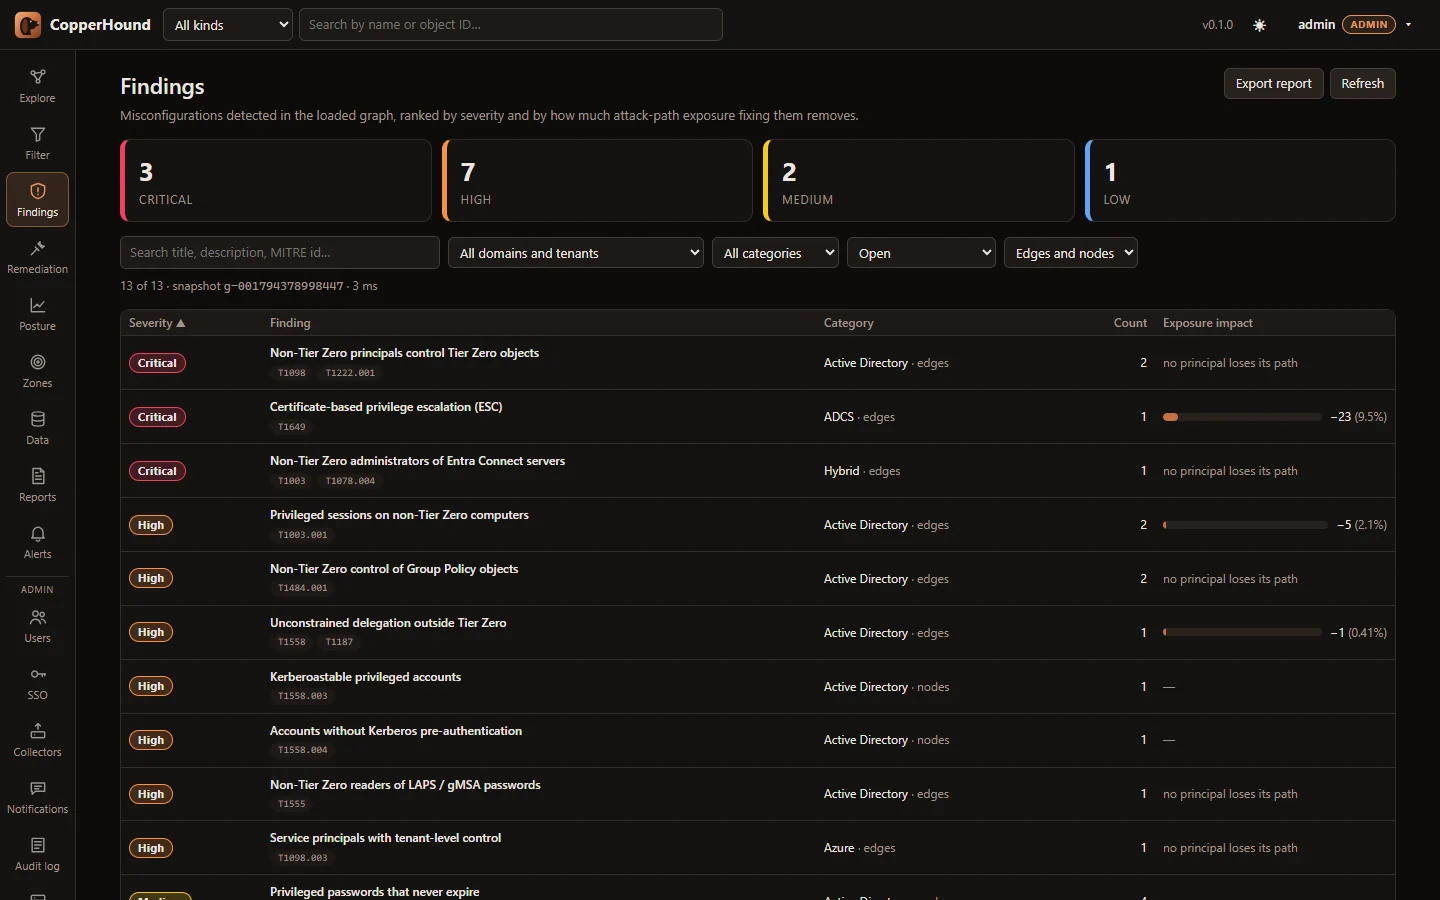
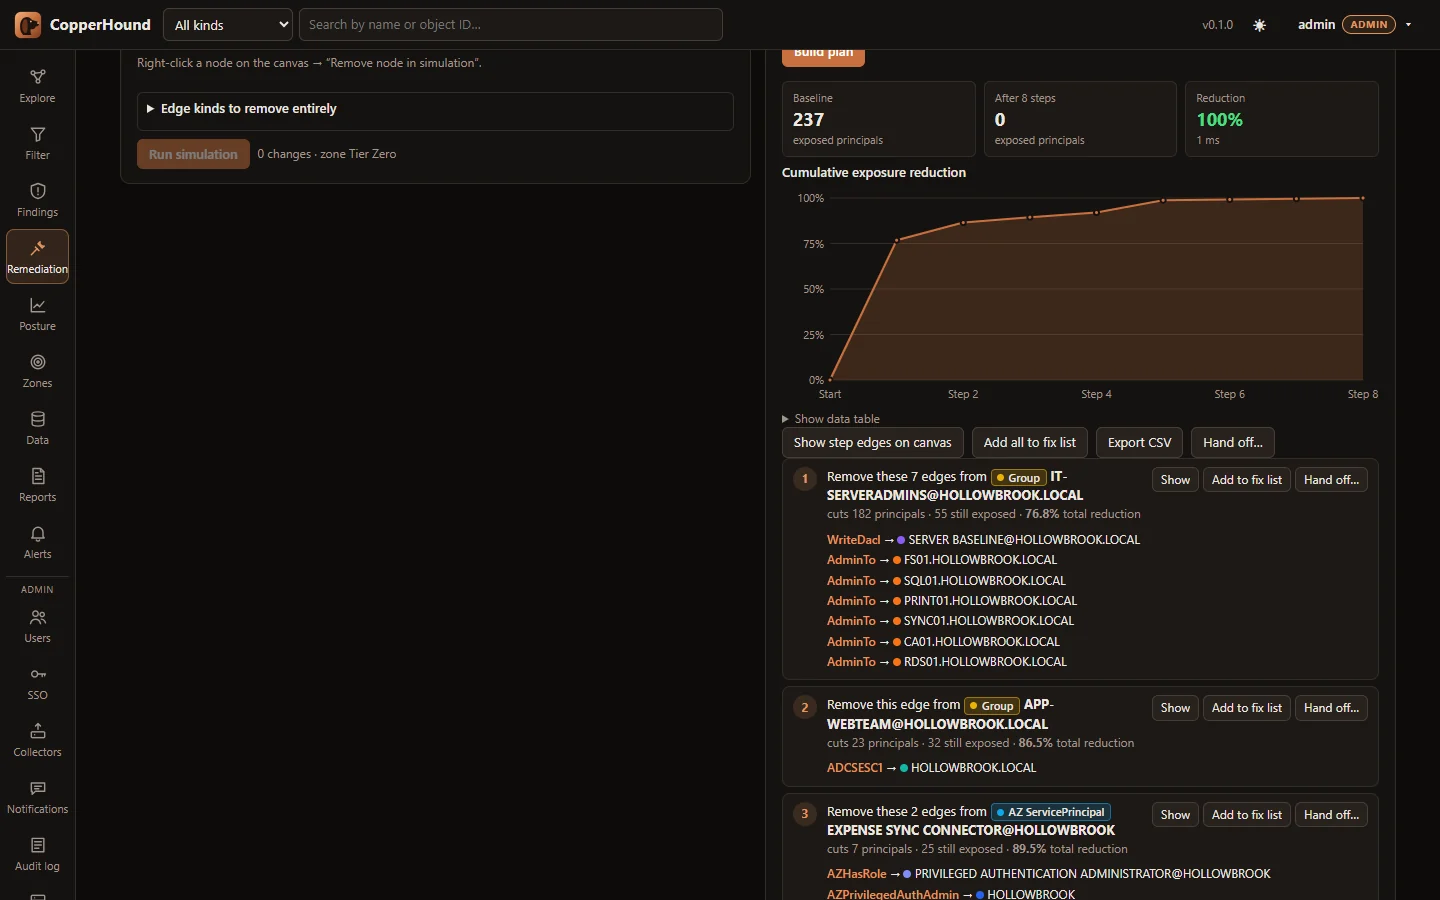
يُحسب في الخلفية بعد كل عملية إدخال:
مكافئات سطر الأوامر: copperhound findings corp.chg، copperhound plan corp.chg --steps 10.
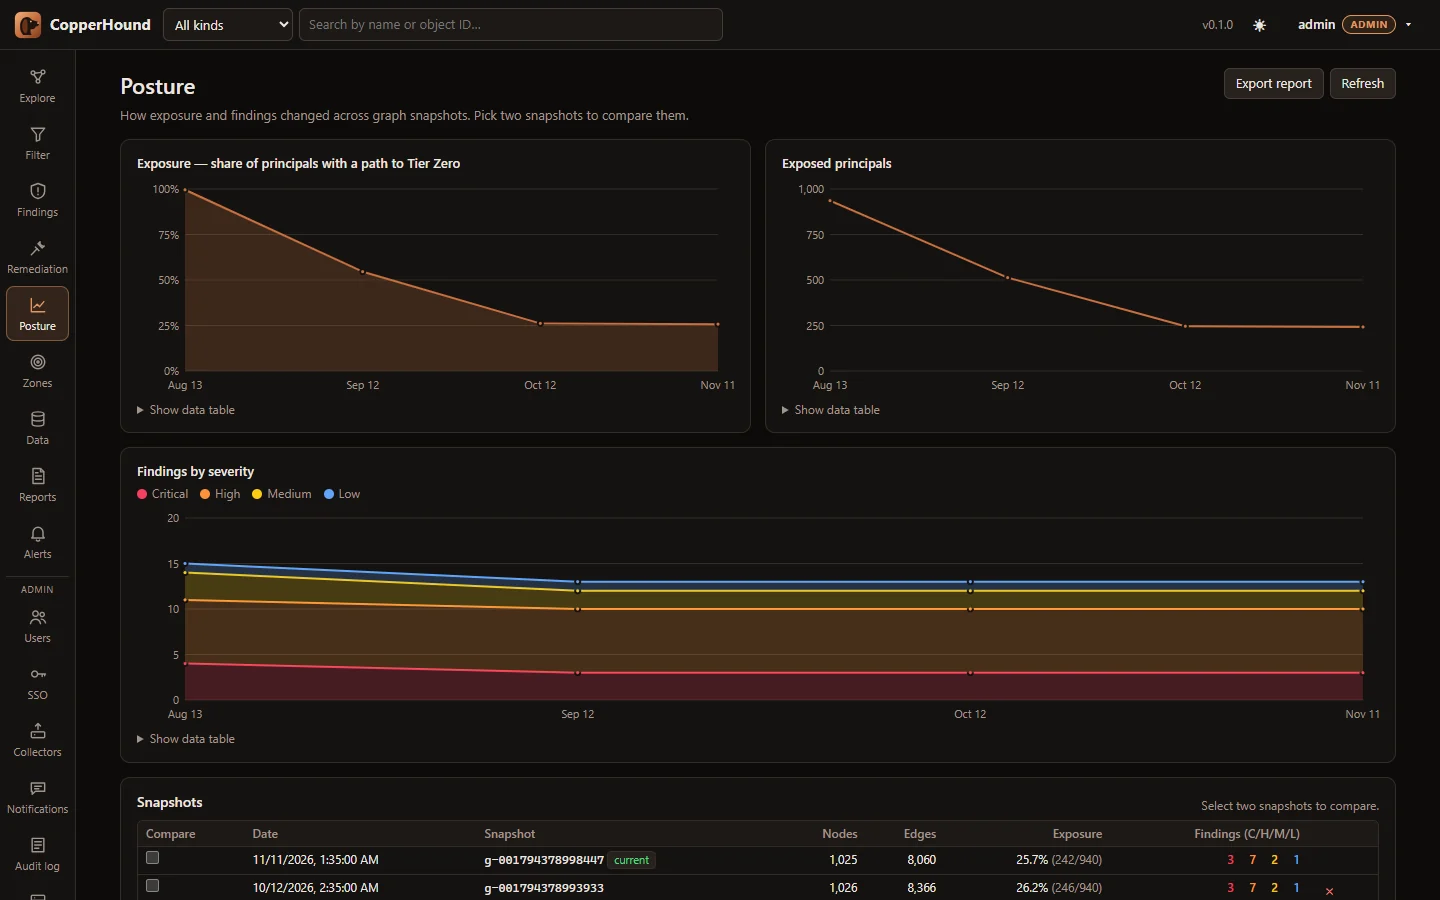
لوحة رسم بياني WebGL (sigma.js) مع البحث وإيجاد المسارات وتفاصيل العُقد و"How was this derived?" لكل حافة مشتقة، ومحرّر CHQL ومكتبة الاستعلامات، وصفحات للنتائج والمعالجة والمناطق والوضع الأمني والتقارير والبيانات والإدارة. جولة مع لقطات شاشة: docs/USER_GUIDE.md.
لهجة Cypher للقراءة فقط تُترجم إلى عمليات رسم بياني أصلية — أنماط متعددة
وعبارات MATCH، وOPTIONAL MATCH، وWITH، والتجميع،
وORDER BY/SKIP/LIMIT، وUNION، والقفزات غير الموجّهة ومتغيرة الطول، ودوال
المسارات ومحمولات الأنماط. معظم استعلامات BloodHound CE والقديمة تعمل
دون تغيير؛ راجع مرجع CHQL وجدول توافق Cypher.
MATCH p = shortestPath((u:User {name:'[email protected]'})-[*1..]->(t {tier0:true})) RETURN p
MATCH p = allShortestPaths((g:Group)-[*1..]->(t {tier0:true})) WHERE g.name STARTS WITH 'DOMAIN USERS@' RETURN p
MATCH (u:User {hasspn:true, enabled:true}) WHERE u.pwdlastset < 1600000000 RETURN u.name, u.pwdlastset
MATCH (g:Group)-[:AdminTo]->(c:Computer) RETURN g.name, count(c)
MATCH (p)-[r:ADCSESC1|ADCSESC6a]->(d:Domain) RETURN p, r, d
MATCH (n {owned:true}), (m:Group) WHERE m.objectid ENDS WITH '-512' MATCH p = shortestPath((n)-[*1..]->(m)) RETURN p
MATCH (dc)-[:MemberOf*0..]->(g:Group) WHERE g.objectid ENDS WITH '-516' WITH collect(dc) AS dcs
  MATCH (c:Computer {unconstraineddelegation:true}) WHERE NOT c IN dcs RETURN c
على سطر الأوامر: copperhound query corp.chg "MATCH …". يمنح days_ago(n)
طوابع زمنية نسبية، مثل WHERE u.lastlogontimestamp < days_ago(90).
تأتي واجهة المستخدم مع 159 استعلامًا جاهزًا في 15 فئة (معلومات النطاق، الامتيازات الخطرة، Kerberos، التفويض، إساءة استخدام ACL، الجلسات والحركة الجانبية، GPO وOU، النظافة، أقصر المسارات، Tier Zero، المملوكة، ADCS، Azure / Entra ID، موارد Azure والهجينة)، كل منها موسوم ومختبر مقابل رسم بياني اصطناعي. يمكن حفظ استعلاماتك الخاصة على الخادم.
تُمسح السجلات من ملفات معيّنة في الذاكرة على كل نواة إلى رسم بياني صفّي متفرّق مضغوط يُفتح في أجزاء من الألف من الثانية؛ وتُشغَّل المسارات وتعرض Tier Zero كمرورات BFS مبنية لهذا الغرض عليه. تُستوعب مجموعة SharpHound بحجم 10 GB (12.5M كائنًا، 65.7M حافة) في 23–31 ثانية، ويستغرق أقصر مسار إلى Tier Zero عليها أقل من 1 مللي ثانية. التصميم وخوارزمية نقطة الاختناق وقياسات الأداء: docs/PERFORMANCE.md.
