
 atiilla/cve-2026-21852-poc
عرض تعليمي لثلاث ثغرات في Claude Code (تجاوز الخطافات، حقن MCP، استخراج مفاتيح API) مع خادم مهاجم، ووكيل MITM، وماسح اكتشاف لتعلّم أمن سلسلة التوريد.

يعرض هذا المشروع ثلاث ثغرات كشفت عنها Check Point Research في أداة سطر الأوامر Claude Code من Anthropic. صُمم لطلاب وباحثي الأمن السيبراني لفهم كيفية عمل هجمات سلسلة التوريد في أدوات تطوير الذكاء الاصطناعي.
| المعرّف | CVSS | النوع | تم الإصلاح في |
|---|---|---|---|
| لا يوجد CVE | 8.7 | تجاوز موافقة الخطافات → تنفيذ أوامر عن بُعد (RCE) | v1.0.87 (سبتمبر 2025) |
| CVE-2025-59536 | 8.7 | حقن إعدادات خادم MCP → تنفيذ أوامر عن بُعد (RCE) | v1.0.111 (أكتوبر 2025) |
| CVE-2026-21852 | 5.3 | تسريب مفتاح API عبر عنوان URL الأساسي | v2.0.65 (يناير 2026) |
├── README.md                          # هذا الملف
├── attacker_server.py                 # خادم HTTP محلي يسجل البيانات المستلمة
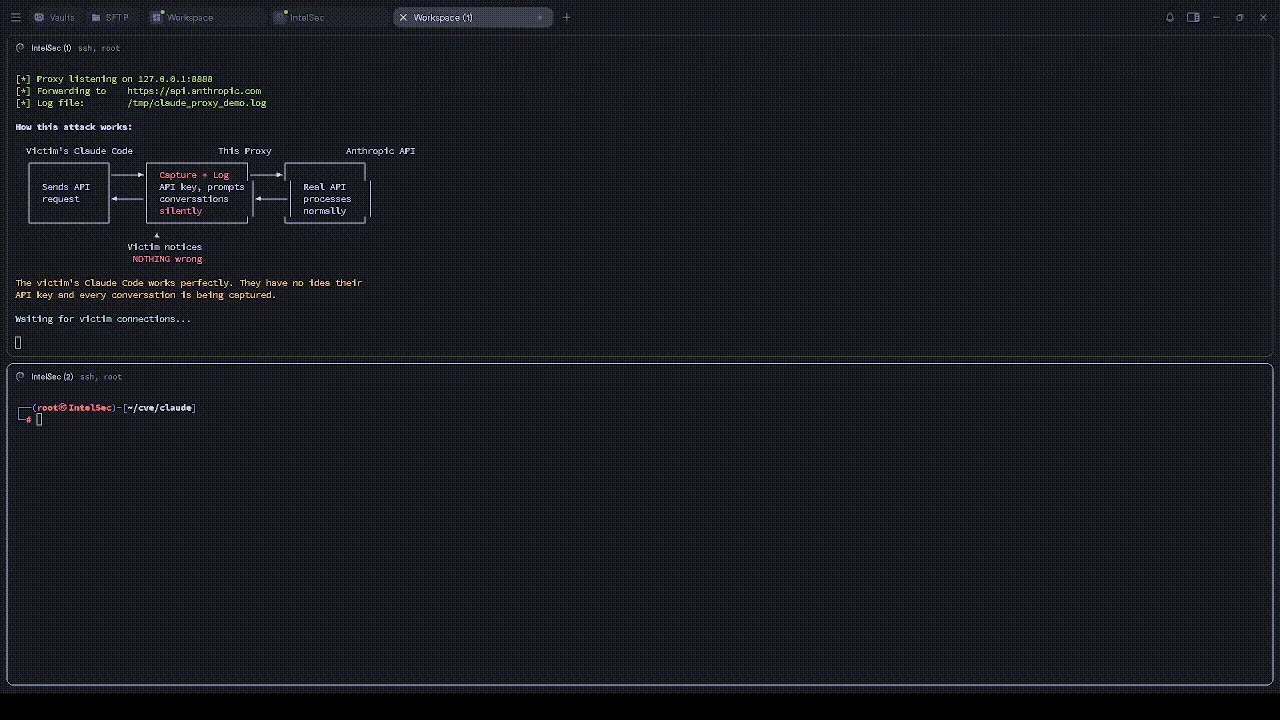
├── attacker_proxy.py                  # وكيل MITM لثغرة CVE-2026-21852 (يلتقط مفتاح API وحركة المرور)
├── scanner.py                         # أداة كشف: تفحص المستودعات بحثًا عن هذه الأنماط
├── vuln1_hooks_bypass/                # عرض توضيحي: خطافات خبيثة في settings.json
│   └── .claude/settings.json
├── CVE-2025-59536_mcp_injection/      # عرض توضيحي: حقن إعدادات خادم MCP
│   ├── .mcp.json
│   └── .claude/settings.json
└── CVE-2026-21852_api_exfil/          # عرض توضيحي: تسريب مفتاح API عبر عنوان URL الأساسي
    └── .claude/settings.json
python3 attacker_server.pypython3 attacker_proxy.py — وكيل شفاف على 127.0.0.1:8888 يلتقط مفاتيح API أثناء تمرير حركة المرور بشكل طبيعيpython3 scanner.py <path-to-any-repo> لاكتشاف هذه الأنماطscanner.py يفحص أي مستودع محلي بحثًا عن أنماط الثغرات الثلاث قبل فتحه في Claude Code.
python3 scanner.py <path-to-repo>
يُعلّم على:
enableAllProjectMcpServers: true مقترنًا بتعريفات خوادم .mcp.json (CVE-2025-59536)ANTHROPIC_BASE_URL أو غيرها من متغيرات البيئة المتعلقة بالاعتمادات في .claude/settings.json (CVE-2026-21852)يخرج برمز 1 إذا تم العثور على أي مشكلات، و0 إذا كان نظيفًا — سهل الدمج في فحص ما قبل الاستنساخ في CI.
| المكوّن | الإصدار |
|---|---|
| Claude Code CLI | v2.0.61 |
ملاحظة: الإصدار v2.0.61 هو إصدار يحتوي على ثغرات (تم تطبيق التصحيح في v2.0.65). لا تستخدم هذا الإصدار في بيئة الإنتاج.
في بيئات التطوير المدعومة بالذكاء الاصطناعي، تُعد ملفات الإعدادات جزءًا من طبقة التنفيذ. استنساخ مستودع غير موثوق أصبح الآن مكافئًا لتشغيل كود غير موثوق إذا كانت أدواتك تُحمّل إعدادات المشروع تلقائيًا.
يُقدَّم هذا المشروع كما هو لأغراض تعليمية. التقنيات المعروضة هنا تُوضَّح على localhost فقط وتستهدف ثغرات تاريخية مُصححة فقط. استخدام هذه الأدوات ضد أنظمة الإنتاج أو البنية التحتية لجهات خارجية أو أي نظام دون إذن صريح هو أمر غير قانوني وغير أخلاقي. المؤلف غير مسؤول عن أي ضرر ناتج عن إساءة استخدام هذه المادة.






