 atenreiro/opensquat
أداة استخبارات مفتوحة المصدر تكتشف انتحال النطاق، وانتحال الأخطاء المطبعية، ومواقع التصيد المشابهة من خلال مراقبة النطاقات المسجلة حديثًا مقابل كلمات مفتاحية للعلامات التجارية مع التحقق عبر DNS وVT.



openSquat هو أداة أمنية لـ استخبارات المصادر المفتوحة (OSINT) تحدد تهديدات الاستيلاء على النطاقات الإلكترونية (cyber squatting) التي تستهدف علامتك التجارية أو نطاقاتك:
| نوع التهديد | الوصف |
|---|---|
| 🎣 التصيّد الاحتيالي | نطاقات احتيالية تنتحل علامتك التجارية |
| 🔤 انتحال الأخطاء الإملائية (Typosquatting) | نطاقات تحتوي على أخطاء إملائية شائعة (مثل gooogle.com) |
| 🌐 التشابه البصري IDN Homograph | أحرف متشابهة من أبجديات أخرى |
| 👥 Doppelgänger | نطاقات تحتوي على اسم علامتك التجارية |
| 🔀 Bitsquatting | أخطاء بت واحد في أسماء النطاقات |
"سكين جيش سويسري قوي لحماية العلامات التجارية" — مدونة WhoisXML API، أغسطس 2022
"أداة مفيدة لجمع المعلومات عن النطاقات المسجلة حديثًا." — صُنّفت ضمن أفضل 5 أدوات لكشف التصيّد الاحتيالي — مدونة SOCRadar، يوليو 2022
"يوفر openSquat حماية أساسية ضد الاستيلاء على النطاقات وهجمات التصيّد الاحتيالي من خلال المراقبة والكشف الآليين." — Prince Yadav، TutorialsPoint، مارس 2026
"حدد OpenSquat 103 نطاقات استيلاء، و960 موقع تصيّد احتيالي نشط، و53 نطاقًا بشهادات مشبوهة." — Sharma et al.، Journal of Information Security and Cybercrimes Research (JISCR)، المجلد 7، العدد 1، يونيو 2024
يتبع openSquat نموذج النواة المفتوحة:
يتيح هذا النموذج الشفافية والتعاون المجتمعي مع دعم متطلبات الحجم والموثوقية والتشغيل الخاصة بالاستخدام المؤسسي.
pip install opensquat
opensquat -k keywords.txt
git clone https://github.com/atenreiro/opensquat
cd opensquat
pip install -r requirements.txt
python3 opensquat.py -k keywords.txt
مستخدمو المستودع: في جميع الأمثلة أدناه، استبدل
opensquatبـpython3 opensquat.pyللتشغيل من نسخة مستنسخة.
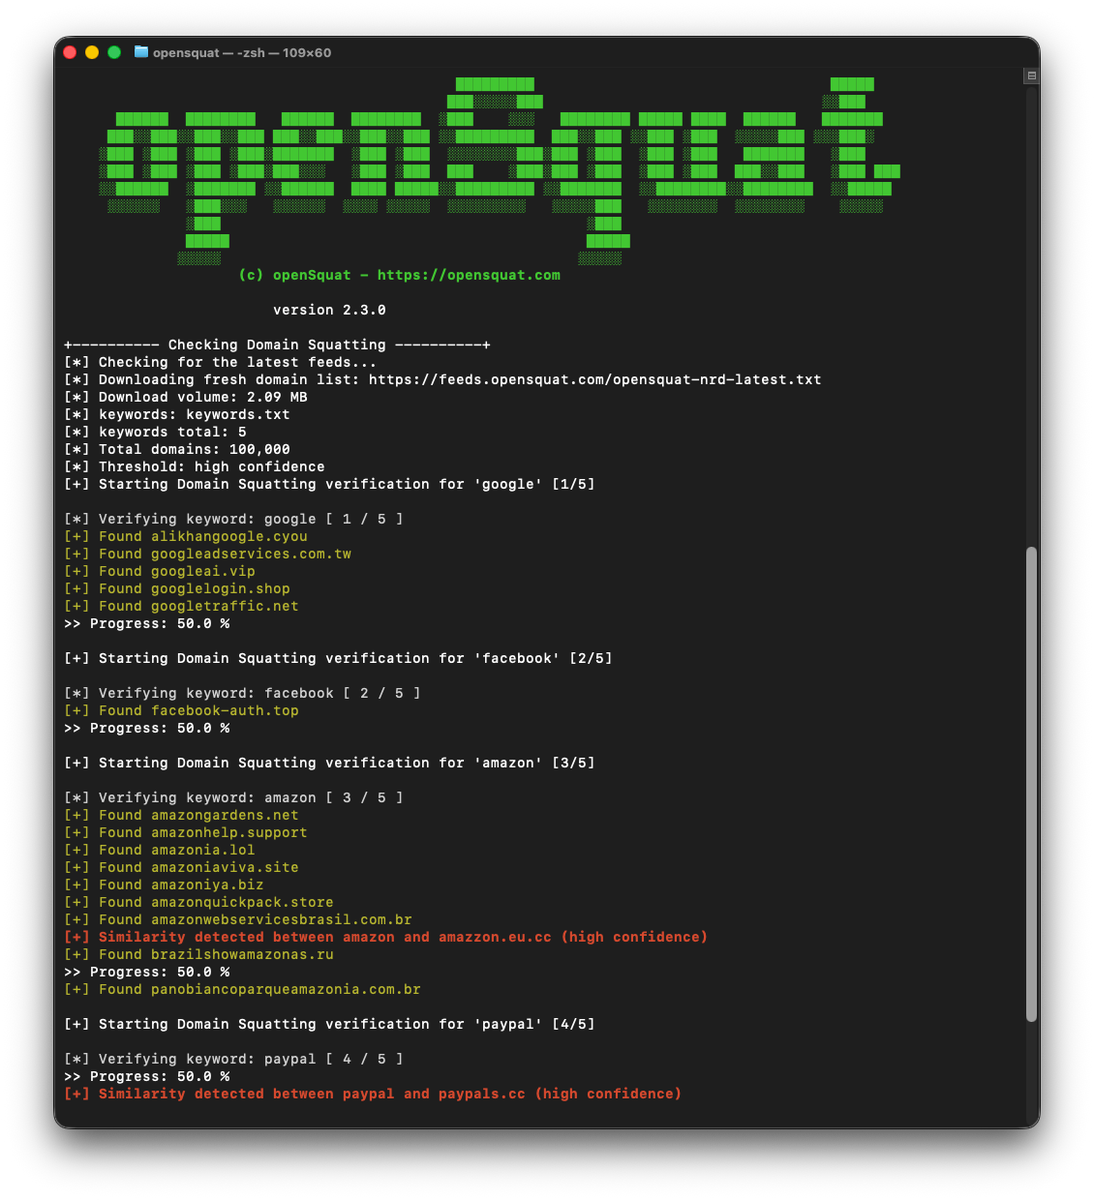
confusable_homoglyphs، homoglyphs، colorama، requests، dnspython، beautifulsoup4# Default run
opensquat
# Show all options
opensquat -h
# Use custom keywords file
opensquat -k my_keywords.txt
# DNS validation via Quad9
opensquat --dns

# Check Certificate Transparency logs
opensquat --ct

# Scan for open ports (80/443)
opensquat --portcheck

# Cross-reference phishing databases
opensquat --phishing results.txt
# Save as JSON
opensquat -o results.json -t json

# Save as CSV
opensquat -o results.csv -t csv
| المستوى | العَلَم | الوصف |
|---|---|---|
| 0 | -c 0 | عالٍ جدًا (نتائج أقل، دقة عالية) |
| 1 | -c 1 | عالٍ (الافتراضي) |
| 2 | -c 2 | متوسط |
| 3 | -c 3 | منخفض |
| 4 | -c 4 | منخفض جدًا (نتائج أكثر، إيجابيات كاذبة أكثر) |
ملاحظة: على جانب API (
--api)، تُقابل مستويات الثقة الخمسة أربع قيم ضبابية (exact،low،auto،high) — إذ يُقابل كلٌّ من-c 3و-c 4القيمةhigh. راجع أوضاع Premium وAPI للاطلاع على المقابلة الكاملة وكيفية التجاوز باستخدام--api-fuzziness.
يدعم openSquat ثلاثة أوضاع. الوضع الافتراضي (Community) لم يتغير — لا يحتاج المستخدمون الحاليون إلى أي أعلام. تشترك وضعا Premium في مفتاح API واحد لـ openSquat؛ اختر Premium Feed إذا أردت خط أنابيب الكشف المحلي نفسه مع خلاصة أكبر، أو Premium API إذا أردت الكشف من جانب الخادم دون تنزيل خلاصة محلية.
| الوضع | العَلَم | ما يفعله |
|---|---|---|
| Community (الافتراضي) | (لا شيء) | ينزّل خلاصة NRD المجانية (~100k نطاق/يوم) ويشغّل كشف Levenshtein المحلي. |
| Premium Feed | --premium | ينزّل خلاصة NRD المدفوعة (nrd-lite، أكبر بكثير) باستخدام مفتاح API الخاص بـ openSquat، ثم يشغّل كشف Levenshtein المحلي نفسه. |
| Premium API | --api | يتخطى تنزيل الخلاصة المحلية. يستعلم واجهة REST API للمطابقات المشابهة في openSquat لكل كلمة مفتاحية ويعيد المطابقات من جانب الخادم. |
سجّل في opensquat.com للحصول على مفتاح. يعمل المفتاح نفسه مع كلٍّ من Premium Feed (--premium) وPremium API (--api).
--api-key YOUR_KEY على سطر الأوامرOPENSQUAT_API_KEYapi_key.txt في الدليل الحالي (مفتاح واحد لكل ملف، مع السماح بتعليقات #)يكون عَلَم سطر الأوامر مرئيًا في مخرجات
ps. يُفضَّل استخدام متغير البيئة أو ملف المفتاح في البيئات المشتركة.
# Premium Feed mode — same local pipeline, larger feed
export OPENSQUAT_API_KEY=os_xxxxxxxxxxxx
opensquat -k keywords.txt --premium

# Premium API mode — server-side detection per keyword
opensquat -k keywords.txt --api

# Premium API + DNS reputation check on each returned domain
opensquat -k keywords.txt --api --dns

# Premium API with JSON output grouped by keyword
opensquat -k keywords.txt --api -t json -o results.json






