
 ashrafzaryouh/cve-2026-33825
توثيق وأبحاث حول CVE-2026-33825 (BlueHammer)، وهو تصعيد امتيازات محلي من نوع TOCTOU في Microsoft Defender على Windows، يغطي مسار الاستغلال والمؤشرات وإجراءات التخفيف.

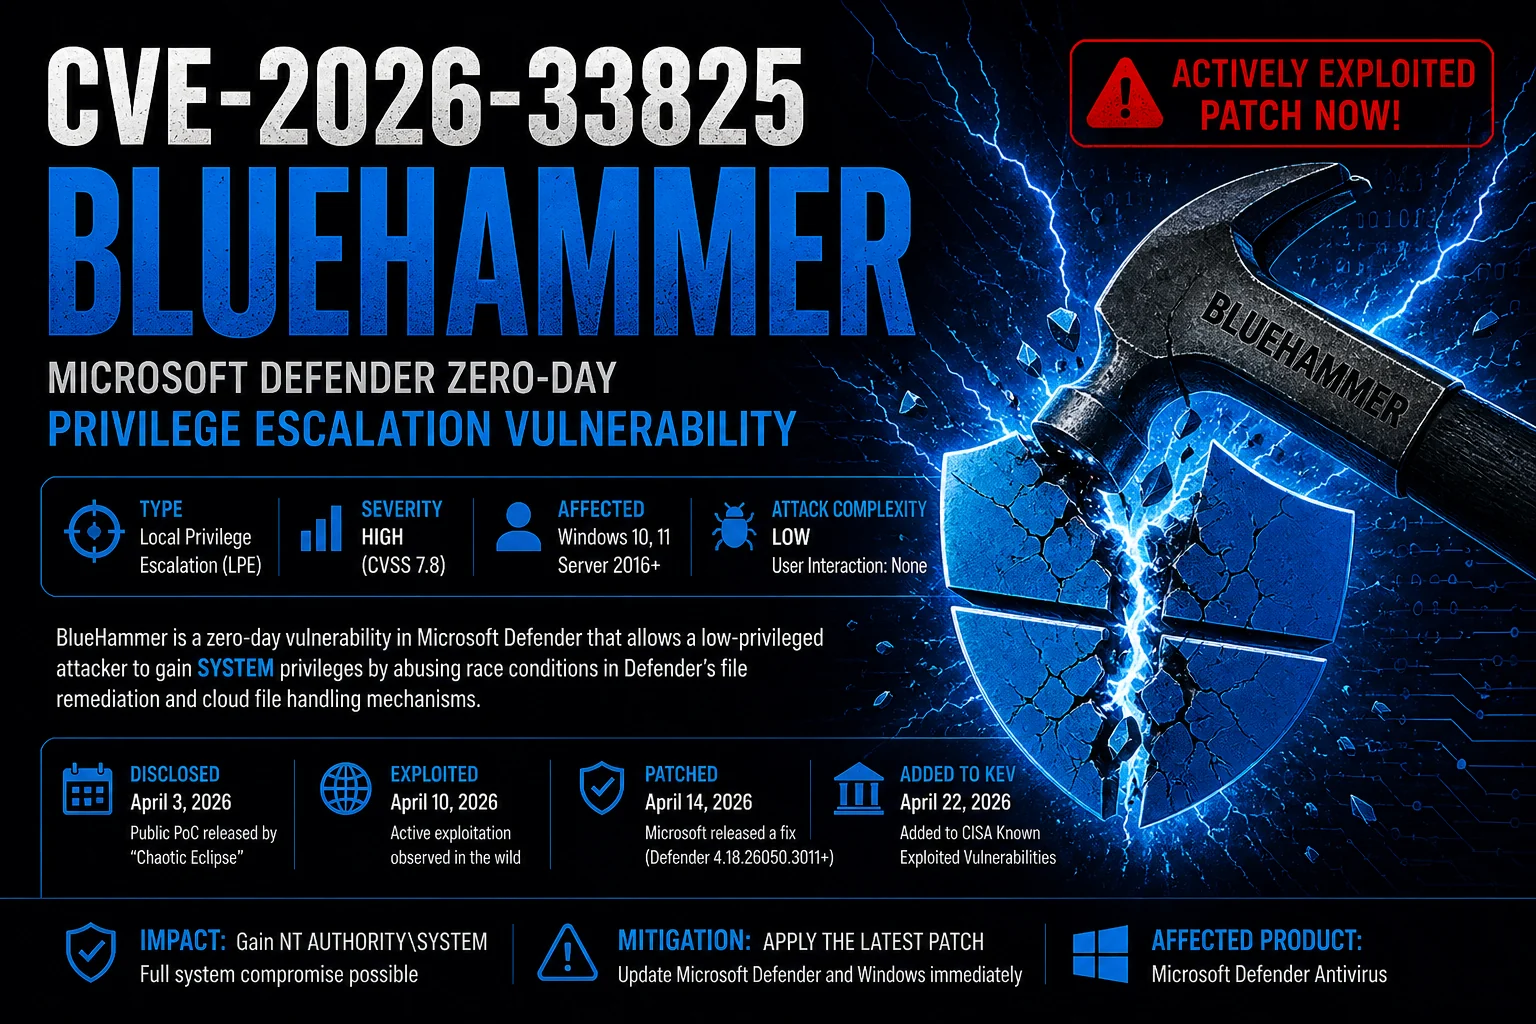


BlueHammer هي ثغرة تصعيد امتيازات محلي عالية الخطورة تؤثر على مكوّنات Microsoft Defender في أنظمة Windows.
تسمح هذه الثغرة لمهاجم ذي امتيازات منخفضة بتصعيد امتيازاته إلى NT AUTHORITY\SYSTEM عبر استغلال حالات التسابق في نظام الملفات وعمليات Defender ذات الامتيازات العالية.
| الحقل | القيمة |
|---|---|
| CVE | CVE-2026-33825 |
| الاسم المستعار | BlueHammer |
| الخطورة | عالية |
| CVSS | ~7.8 |
| النوع | تصعيد امتيازات محلي |
| الأنظمة المتأثرة | Windows 10 / 11 / Server |
| المكوّن | Microsoft Defender |
| الاستغلال | تم الإبلاغ عن PoC عام |
| الامتيازات المطلوبة | منخفضة |
| التأثير | تصعيد امتيازات إلى SYSTEM |
BlueHammer هي ثغرة حالة تسابق من نوع TOCTOU (Time-of-Check to Time-of-Use) داخل عمليات Microsoft Defender ذات الامتيازات العالية.
تُستغل الثغرة المذكورة، وفق التقارير، عبر:
يستغل الهجوم Defender لدفعه إلى تنفيذ عمليات ملفات ذات امتيازات عالية على أهداف يتحكم بها المهاجم.
قد يسمح الاستغلال الناجح للمهاجمين بما يلي:
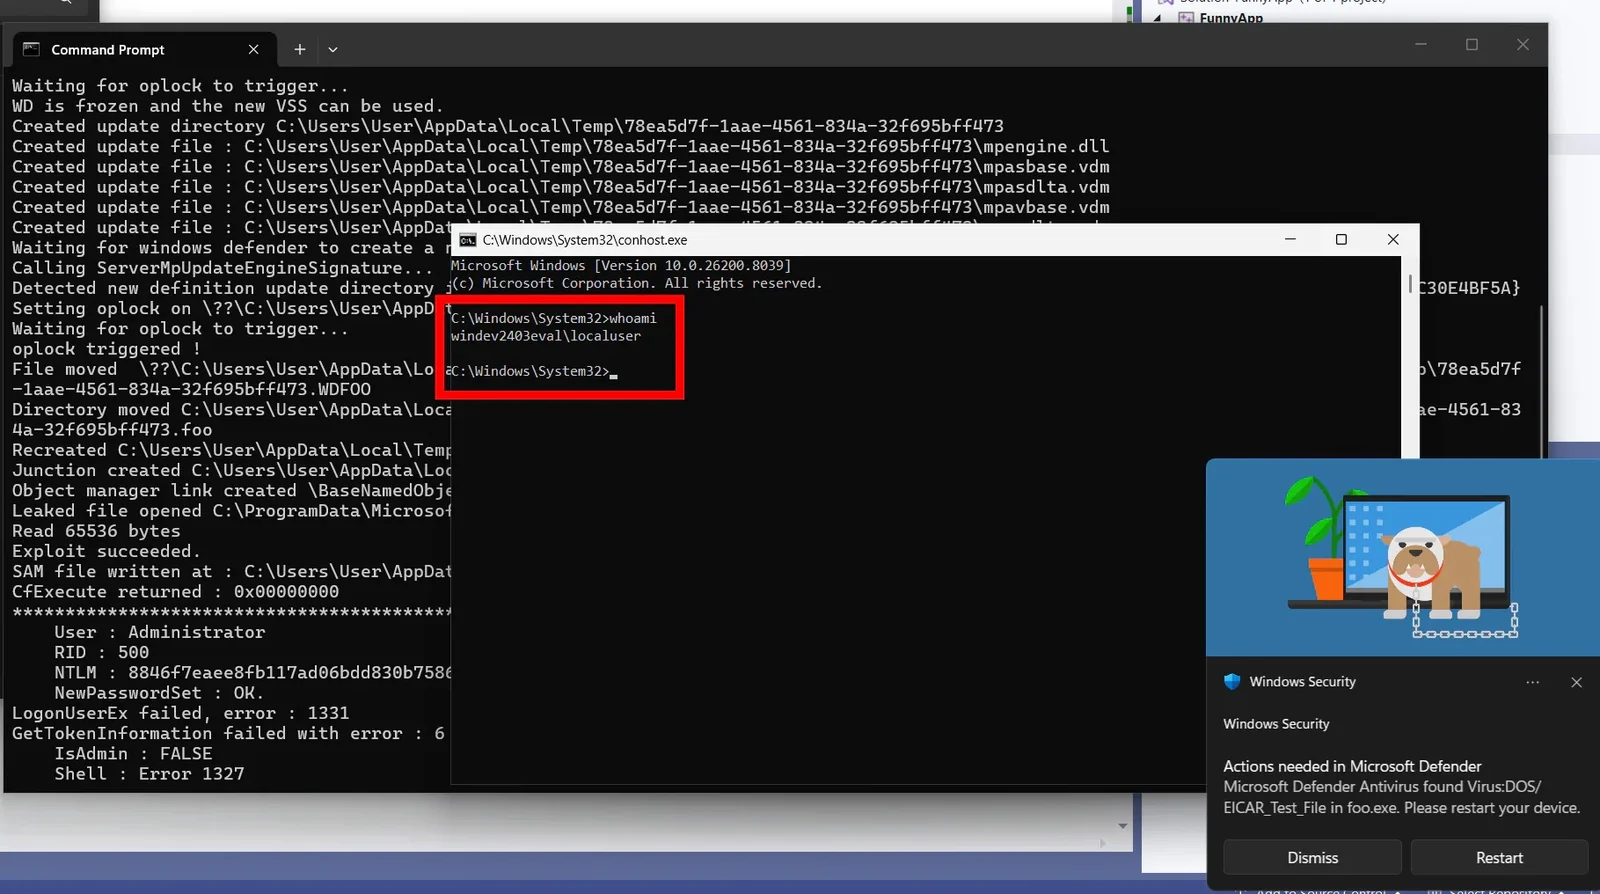
Low Privileged User
        │
        ▼
Trigger Defender Operation
        │
        ▼
Exploit TOCTOU Race Condition
        │
        ▼
Redirect Privileged File Operation
        │
        ▼
Overwrite / Move Protected Files
        │
        ▼
Execute Code as SYSTEM
يستغل BlueHammer الفجوة بين:
Time of Check
        ↓
Time of Use
يتحقق Defender من ملف/مسار، لكن قبل اكتمال العملية ذات الامتيازات، يستبدل المهاجم الهدف.
يُقال إن المهاجمين يستخدمون:
لإعادة توجيه عمليات Defender ذات الامتيازات.
مثال من حيث المفهوم:
Defender believes:
C:\Temp\safe.txt

Actually redirected to:
C:\Windows\System32\protected_file
تساعد الأقفال الانتهازية المهاجمين على تجميد عمليات الملفات مؤقتًا:
Defender accesses file
        ↓
Attacker pauses operation
        ↓
Target gets swapped
        ↓
Defender resumes with SYSTEM privileges
يزيد هذا من موثوقية حالة التسابق.
يُقال إنها متأثرة:
MsMpEng.exeMpSigStub.exeبرامج الأمان:
وهذا يجعل ثغرات حالة التسابق في نظام الملفات خطيرة للغاية.
أثبت BlueHammer أن:
البرامج الدفاعية نفسها يمكن أن تصبح ناقل تصعيد الامتيازات.
ثبّت أحدث تحديثات منصة Defender.
تأكد من تثبيت جميع تحديثات Patch Tuesday.
ابحث عن:
حدّ من التنفيذ للمستخدمين والتطبيقات غير الموثوقة.
قد تشمل المؤشرات المحتملة:
Unexpected Defender file operations
SYSTEM-level cmd.exe / powershell.exe
Suspicious NTFS reparse points
Abnormal Defender remediation events
Oplock abuse patterns
| الثغرة | الوصف |
|---|---|
| PrintNightmare | تنفيذ تعليمات عن بُعد/تصعيد امتيازات محلي في Windows Print Spooler |
| HiveNightmare | ثغرة كشف SAM |
| RedSun | تقنية استغلال ذات صلة بـ Defender |
| unDefend | عائلة تقنيات إساءة استخدام Defender |
| المفهوم | الوصف |
|---|---|
| LPE | تصعيد الامتيازات المحلي |
| TOCTOU | خلل بين وقت الفحص ووقت الاستخدام |
| Oplocks | مزامنة عمليات نظام الملفات |
| Reparse Points | ميزة إعادة توجيه نظام الملفات |
| SYSTEM | أعلى امتياز محلي في Windows |
يُقدَّم هذا المستودع/التوثيق من أجل:
لا تستخدم هذه المعلومات في أنشطة غير مصرح بها.






