 ashrafzaryouh/cve-2026-33017
مواد استشارية وإثبات مفهوم للثغرة CVE-2026-33017، وهي ثغرة تنفيذ تعليمات برمجية عن بُعد دون مصادقة في Langflow ≤1.8.2 عبر نقطة نهاية تدفق build_public_tmp.



تحتوي إصدارات Langflow ≤ 1.8.2 على ثغرة أمنية خطيرة تتيح للمهاجمين غير المصادق عليهم تحقيق تنفيذ تعليمات برمجية عن بُعد (RCE) على الخادم.
| السمة | التفاصيل |
|---|---|
| معرّف CVE | CVE-2026-33017 |
| الخطورة | حرجة (CVSS 9.8) |
| الإصدارات المتأثرة | Langflow ≤ 1.8.2 |
| الإصدار المُصحَّح | Langflow 1.9.0 وما فوق |
| نوع الثغرة | حقن تعليمات برمجية دون مصادقة (exec()) |
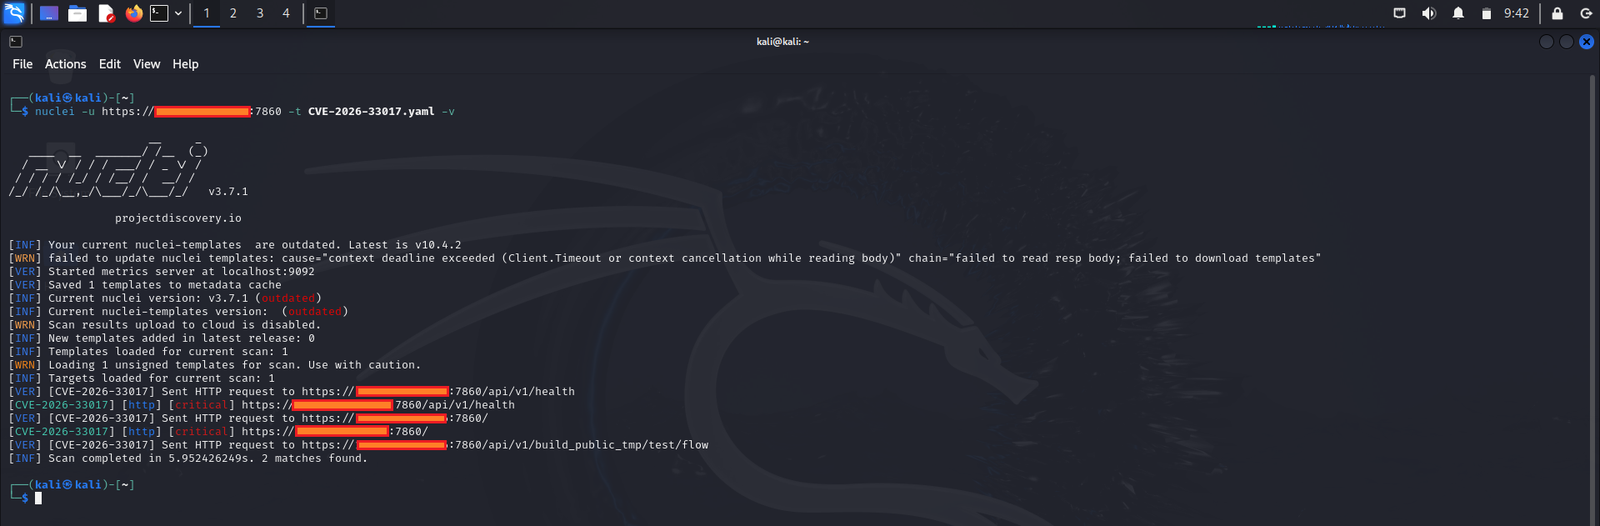
| ناقل الهجوم | /api/v1/build_public_tmp/{flow_id}/flow |
| المصادقة | غير مطلوبة |
صُمّمت نقطة النهاية /api/v1/build_public_tmp/{flow_id}/flow للتدفقات العامة. ومع ذلك، عندما تُمرَّر بيانات تدفق يتحكم بها المهاجم، ينفّذ التطبيق تعليمات Python عشوائية باستخدام exec() دون أي عزل أو تحقق.
يتيح ذلك لأي مهاجم غير مصادق عليه على الإنترنت السيطرة الكاملة على الخادم.
يُقدَّم هذا المستودع لأغراض تعليمية وبحث أمني فقط.
تهدف المعلومات والأدوات الواردة هنا إلى مساعدة مسؤولي الأنظمة والباحثين الأمنيين على فهم الثغرة وحماية أنظمتهم.
الاستغلال غير المصرح به ضد أنظمة لا تملكها غير قانوني وغير أخلاقي.
صُنع من أجل التوعية الأمنية والبحث المسؤول
⭐ إذا ساعدك هذا المستودع، فيرجى التفكير في منحه نجمة!






