
 ashrafzaryouh/cve-2026-32475
توثيق استشاري للثغرة CVE-2026-32475، وهي ثغرة حرجة تتمثل في رفع ملفات غير مقيّد (CWE-434) في Elementor Pro تؤدي إلى تنفيذ تعليمات برمجية عن بُعد (RCE)، مع إرشادات الكشف وخطوات التخفيف.

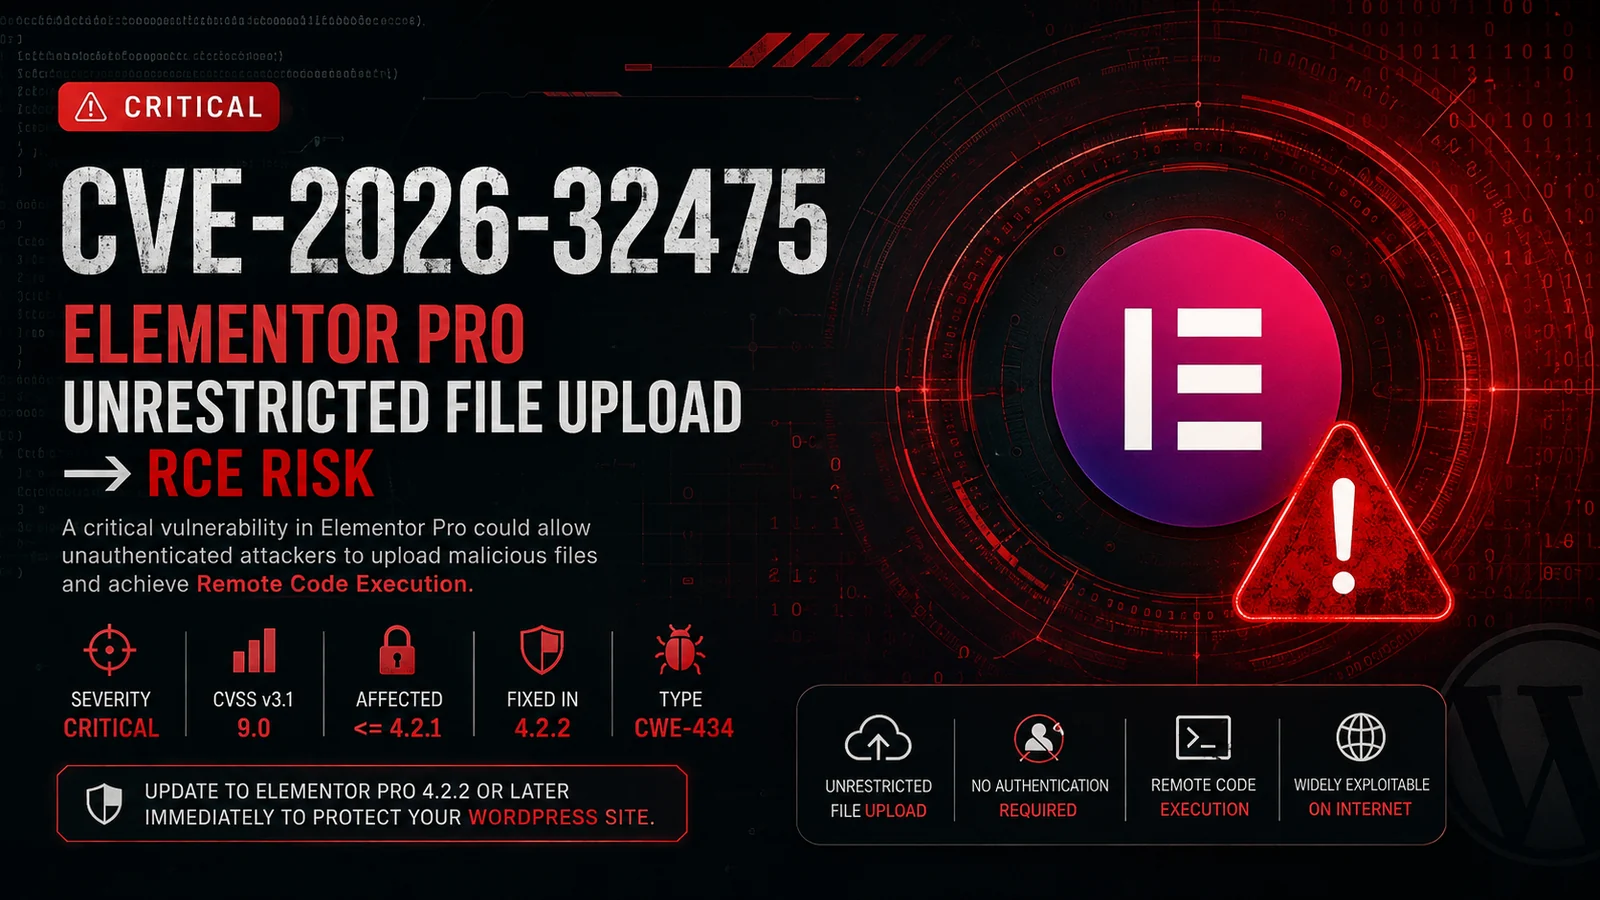

ثغرة حرجة لرفع ملفات غير مقيّد في Elementor Pro
قد تؤدي إلى تنفيذ تعليمات برمجية عن بُعد (RCE)
CVE-2026-32475 هي ثغرة أمنية حرجة تؤثر على Elementor Pro، وهو إضافة (plugin) لبناء صفحات WordPress منتشرة على نطاق واسع.
تتعلق الثغرة بقصور القيود المفروضة على عمليات رفع الملفات، مما يسمح للمهاجم برفع نوع ملف خطير قد يعالجه الخادم لاحقًا.
في ظل الإعدادات المصابة، قد يؤدي الاستغلال الناجح إلى تنفيذ تعليمات برمجية عن بُعد (RCE) بصلاحيات عملية WordPress/PHP الأساسية.
تنبيه أمني: تصف هذه الوثائق الثغرة وتأثيرها لأغراض البحث الدفاعي واختبار الأمان المصرّح به. لا تتضمن أي حمولة استغلال جاهزة للاستخدام.
| الخاصية | التفاصيل |
|---|---|
| CVE | CVE-2026-32475 |
| المنتج | Elementor Pro |
| المنصة | WordPress |
| نوع الثغرة | رفع غير مقيّد لملف من نوع خطير |
| CWE | CWE-434 |
| الخطورة | 🔴 حرجة |
| CVSS | 9.0 |
| الإصدارات المتأثرة | <= 4.2.1 |
| الإصدار المُصلح | 4.2.2 |
| التأثير المحتمل | تنفيذ تعليمات برمجية عن بُعد |
ترتبط الثغرة بالطريقة التي يتحقق بها Elementor Pro من الملفات المرفوعة ويعالجها لاحقًا.
قد يسمح التباين بين مرحلة التحقق ومرحلة معالجة الملف لبيانات رفع متعددة الأجزاء (multipart) مصممة بعناية بتجاوز القيود المتوقعة.
من الناحية المفاهيمية:
          HTTP Multipart Upload
                    │
                    ▼
          ┌───────────────────┐
          │ Upload Validation │
          └─────────┬─────────┘
                    │
             Validation Bypass
                    │
                    ▼
          ┌───────────────────┐
          │ File Processing   │
          └─────────┬─────────┘
                    │
                    ▼
          Dangerous File Type
                    │
                    ▼
             Server Execution
                    │
                    ▼
                  RCE
تنتج المشكلة الأمنية بالتالي عن افتراضات غير متسقة بين ما تعتبره طبقة التحقق آمنًا وما تعالجه طبقة المعالجة في نهاية المطاف.
قد يسمح الاستغلال الناجح ضد تثبيت مصاب للمهاجم بما يلي:
يعتمد التأثير الفعلي بشكل كبير على صلاحيات عملية WordPress/PHP وإعدادات الخادم.
ترتبط الثغرة الأمنية بـوظيفة رفع الملفات التي يوفرها Elementor Pro.
يمكن تمثيل سلسلة هجوم مبسطة على النحو التالي:
Attacker
   │
   │ Crafted HTTP request
   ▼
WordPress
   │
   ▼
Elementor Pro
   │
   ├── Upload validation
   │
   ├── File processing
   │
   ▼
Filesystem
   │
   ▼
Potentially executable content
   │
   ▼
Remote Code Execution
⚠️ يجب إجراء الاستغلال فقط ضد الأنظمة التي تملكها أو لديك تفويض صريح لاختبارها.
الإجراء العلاجي الأساسي هو الترقية:
Elementor Pro 4.2.1
        ↓
Elementor Pro 4.2.2+
من واجهة إدارة WordPress:
Dashboard
   └── Plugins
        └── Elementor Pro
             └── Version
بالنسبة للتركيبات المعرّضة للخطر المحتمل، تحقق من:
Web server access logs
PHP logs
WordPress logs
File modification timestamps
Authentication logs
WAF events
ابحث عن طلبات رفع متعددة الأجزاء غير المعتادة والملفات غير المتوقعة التي تظهر في الأدلة التي تتحكم بها WordPress.
يمكن لفرق الأمن مراقبة:
POST requests
      │
      ├── multipart/form-data
      │
      ├── unusual filename parameters
      │
      ├── unexpected extensions
      │
      └── suspicious upload destinations
قد تشمل المؤشرات الإضافية ما يلي:
بالنسبة للاختبار المصرّح به، ينبغي أن يركّز التقييم الآمن على تحديد ما إذا كان الهدف يشغّل إصدارًا متأثرًا بدلاً من نشر حمولات قابلة للتنفيذ.
مثال على فحص الجرد:
Target
  │
  ▼
WordPress detected
  │
  ▼
Elementor Pro detected
  │
  ▼
Version identified
  │
  ├── <= 4.2.1 → ⚠️ Potentially vulnerable
  │
  └── >= 4.2.2 → ✅ Patched
| المخاطر | التقييم |
|---|---|
| السرية | 🔴 مرتفع |
| السلامة | 🔴 مرتفع |
| التوافر | 🟠 مرتفع |
| قابلية الاستغلال | 🔴 مرتفع |
| الخطورة الإجمالية | 🔴 حرج |
للمؤسسات التي تشغّل WordPress:
CVE-2026-32475CWE-434 — Unrestricted Upload of File with Dangerous Type4.2.2هذا المستودع مخصص لـ البحث الأمني الدفاعي، وتحليل الثغرات، والتعليم، واختبار الاختراق المصرّح به.
لا تستخدم أبحاث الثغرات أو تقنيات الاختبار ضد أنظمة دون تصريح صريح.
المؤلف غير مسؤول عن إساءة استخدام المعلومات الواردة في هذه الوثائق.
Security Research • Vulnerability Analysis • Defensive Engineering






