
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/ashrafzaryouh/cve-2026-31635
تصعيد الامتيازاتتحليل الثغرات الأمنيةالاستغلالتطوير الحمولاتاستغلال الملفات الثنائية
GitHubashrafzaryouh/cve-2026-31635

CVE-2026-31635

إثبات مفهوم عام للاستغلال (proof-of-concept) للثغرة CVE-2026-31635 (DirtyDecrypt)، وهي ثغرة إفساد ذاكرة التخزين المؤقت للصفحات (page cache) في نواة Linux تتيح تصعيد الامتيازات محليًا إلى root.

مشاركة
عرض المستودع
85منذ 6 أشهرلم تتم المراجعة بعد

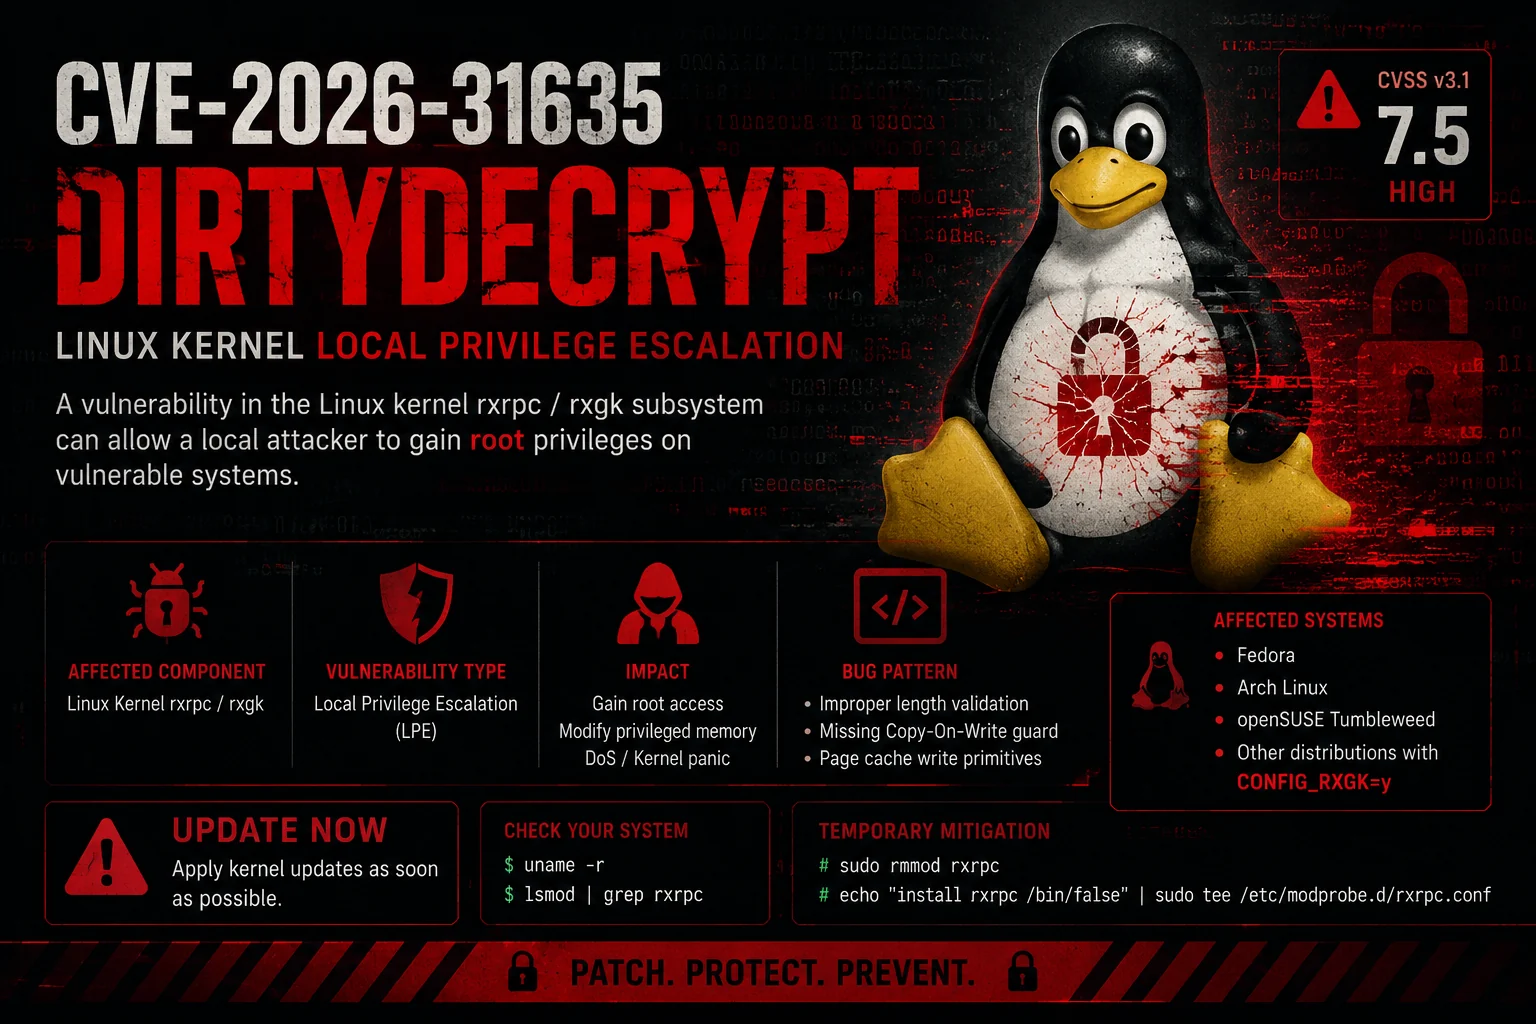
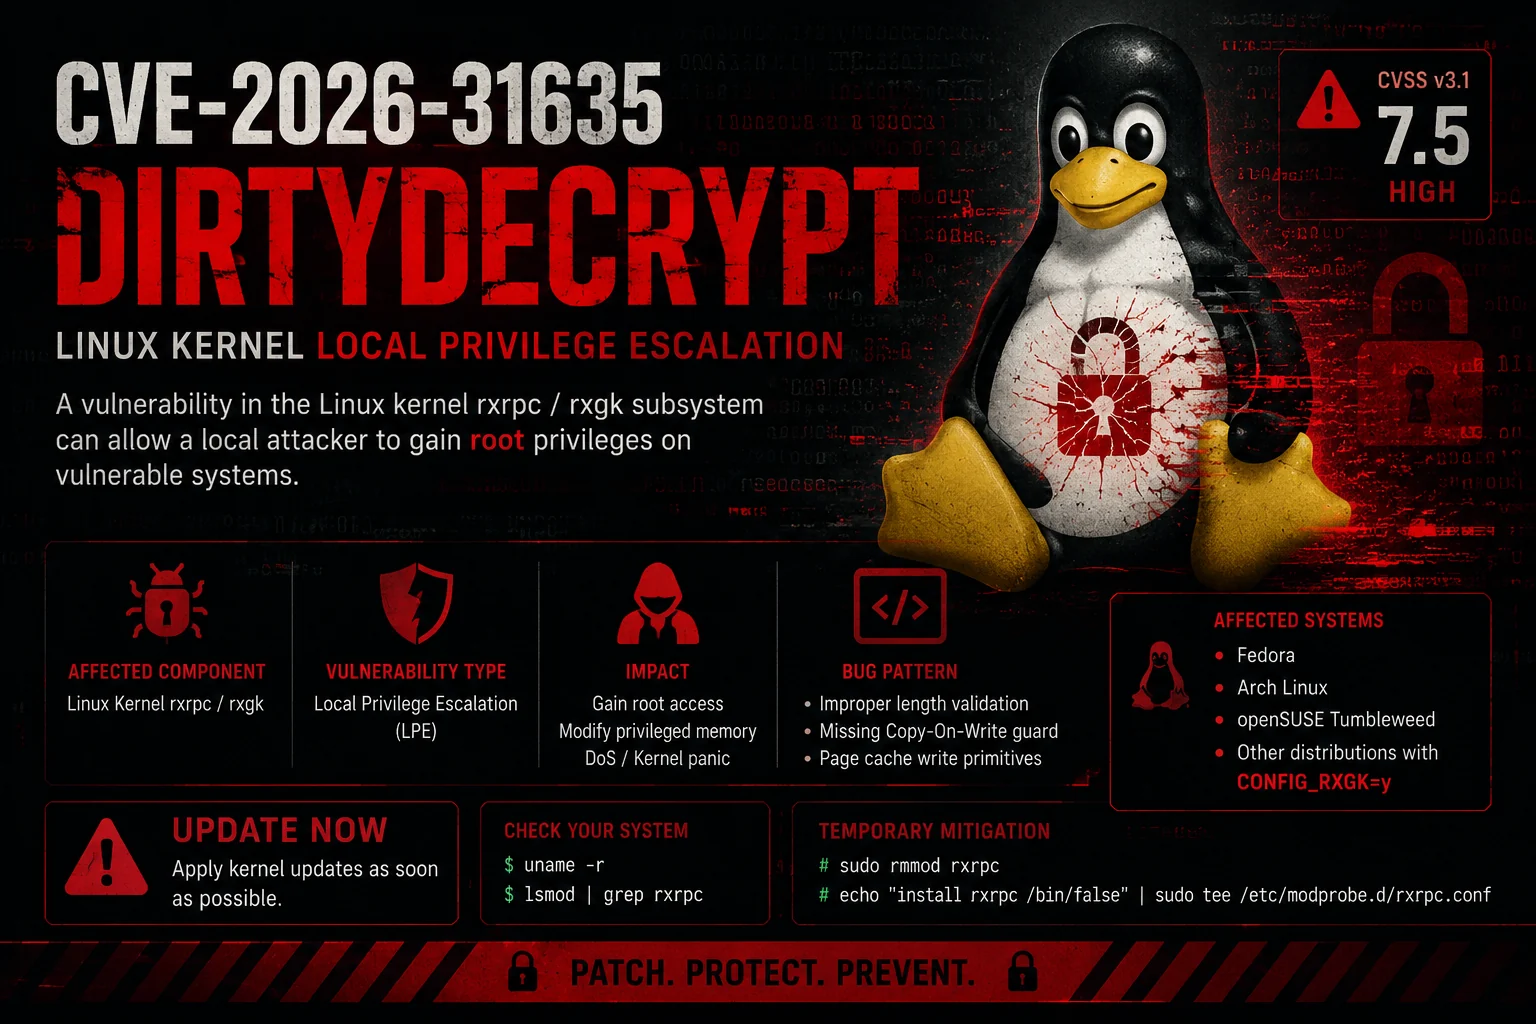
🩸 CVE-2026-31635 – DirtyDecrypt

ChatGPT Image May 19, 2026, 10_51_03 PM

تصعيد الصلاحيات المحلي في نواة لينكس عبر إفساد ذاكرة التخزين المؤقت للصفحات في RXGK

Version Severity Exploit

"DirtyDecrypt" — جزء من استغلالات عائلة "Dirty" لعام 2026


📖 نظرة عامة

DirtyDecrypt (CVE-2026-31635) هو ثغرة تصعيد صلاحيات محلي في النظام الفرعي rxrpc في نواة لينكس (وتحديدًا المكوّن rxgk).

تستغل الثغرة غياب فحص النسخ عند الكتابة (Copy-on-Write) أثناء فك تشفير AES-CBC، مما يسمح لمستخدم غير مميز بإفساد ذاكرة التخزين المؤقت للصفحات وتحقيق كتابة تعسفية على الملفات، مما يؤدي إلى الوصول بصلاحيات الجذر (root).


✨ الميزات

  • ✅ كود C نظيف ومُعلَّق جيدًا
  • ✅ دعم مساحات الأسماء للمستخدم والشبكة
  • ✅ بدائية موثوقة للكتابة في ذاكرة التخزين المؤقت للصفحات
  • ✅ يستهدف /etc/passwd (كلمة مرور جذر فارغة)
  • ✅ سهل التعديل لاستهداف ثنائيات SUID أو أهداف أخرى
  • ✅ دعم التجميع الساكن (static)

🛠️ الأنظمة المتأثرة

  • الأنطمة المتأثرة: 6.10 ~ 6.13 (مع CONFIG_RXGK=y)
  • التوزيعات الشائعة: Fedora، Arch Linux، openSUSE Tumbleweed، الأنوية المخصصة
  • غير متأثرة: الأنوية قبل ~6.10 أو التي تحتوي على CONFIG_RXGK=n

📋 المتطلبات

  • نواة لينكس مع تفعيل CONFIG_RXGK
  • وصول محلي كمستخدم غير مميز
  • دعم مقابس AF_RXRPC
  • أداة keyctl (لمفاتيح rxrpc)

🚀 التجميع

git clone https://github.com/0xBlackash/DirtyDecrypt.git
cd DirtyDecrypt
gcc -O2 -static -pthread CVE-2026-31635.c -o DirtyDecrypt

💥 الاستخدام

sudo ./DirtyDecrypt

المخرجات المتوقعة عند النجاح:

=== rxgk pagecache write (DirtyDecrypt) ===
uid=1000 euid=1000

[*] writing shellcode to /usr/bin/su (96 bytes from offset 0)
    [========================================] 100% (XXX/96, YYYY fires)
[*] XXX fires in Z.Zs
[*] exec /usr/bin/su
[*] restore: cp /tmp/.su_12345 /usr/bin/su

# whoami
root

# id
uid=0(root) gid=0(root) groups=0(root)

# 

📁 هيكل المستودع

DirtyDecrypt/
├── CVE-2026-31635.c          # Main exploit
├── README.md                 # This file
├── Makefile                  # Optional
└── exploit.log               # Optional output log

🔬 كيف يعمل (تقنيًا)

  1. يدخل إلى مساحة أسماء المستخدم والشبكة
  2. يضيف مفتاح RXGK إلى حلقة المفاتيح
  3. يستخدم مقابس AF_RXRPC مع splice() لإجبار صفحات ذاكرة التخزين المؤقت على الدخول في مسار فك التشفير في RXGK
  4. يُفعّل فك تشفير AES-CBC في المكان دون skb_cow_data()
  5. يُفسد الملف الهدف (/etc/passwd) بايتًا بايتًا باستخدام تقنية النافذة المنزلقة
  6. يُفرغ كلمة مرور الجذر → يُنشئ صدفة بصلاحيات الجذر

⚠️ إخلاء المسؤولية

هذا الاستغلال مخصص للأغراض التعليمية واختبارات الأمان المصرح بها فقط.
الاستخدام غير المصرح به على أنظمة لا تملكها غير قانوني.


📜 الشكر والمؤلف

  • مؤلف الاستغلال: Ashraf Zaryouh "0xBlackash"
  • الاكتشاف الأصلي: باحثو أمان (2026)
  • إصدار PoC: v2.1 (مايو 2026)

⭐ ضع نجمة على هذا المستودع إذا ساعدك!

صُنع بـ ❤️ لمجتمع البحث

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

لا توجد بيانات شعبية بعد.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →