Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-31402 — منشور استشاري حول CVE-2026-31402، وهو تجاوز سعة في الكومة (heap overflow) في ذاكرة التخزين المؤقت لإعادة تشغيل LOCK الخاصة بـ NFSv4.0 في نواة Linux، ويغطي المكوّن المتأثر، وناقل الهجوم عن بُعد، والتأثير، والتخفيف. | Kitploit
أدوات/GitHubGitHub/ashrafzaryouh/cve-2026-31402
أدوات دفاعيةتحليل الثغرات الأمنيةأمن الشبكاتالأوراق والأبحاثالتعلم والتعليم
GitHubashrafzaryouh/cve-2026-31402

CVE-2026-31402

منشور استشاري حول CVE-2026-31402، وهو تجاوز سعة في الكومة (heap overflow) في ذاكرة التخزين المؤقت لإعادة تشغيل LOCK الخاصة بـ NFSv4.0 في نواة Linux، ويغطي المكوّن المتأثر، وناقل الهجوم عن بُعد، والتأثير، والتخفيف.

مشاركة
عرض المستودع
منذ 7 أشهرلم تتم المراجعة بعد

🛡️ CVE-2026-31402 – تجاوز سعة الكومة في ذاكرة التخزين المؤقت لإعادة تشغيل LOCK في NFSv4

تنبيه إلكتروني حول ثغرة أمنية في Linux NFS

Vulnerability Linux Kernel Severity

CVE-2026-31402: ثغرة في Linux NFS ظلت مخفية لمدة 23 عامًا


📌 نظرة عامة

CVE-2026-31402 هي ثغرة تجاوز سعة الكومة (heap overflow) في ذاكرة التخزين المؤقت لإعادة تشغيل LOCK في NFSv4.0 الخاصة بنواة Linux. تنشأ هذه الثغرة بسبب المعالجة غير السليمة للاستجابات الأكبر من حجم المخزن المؤقت الثابت، مما قد يؤدي إلى إفساد الذاكرة.


🛠 المكوّن المتأثر

  • المكوّن: ذاكرة التخزين المؤقت لإعادة تشغيل LOCK في NFSv4
  • الأنظمة المتأثرة: نواة Linux التي تدعم خادم NFS
  • نوع الثغرة: تجاوز سعة الكومة / إفساد الذاكرة

⚠️ الوصف

تحدث الثغرة لأن ذاكرة التخزين المؤقت لإعادة التشغيل في NFSv4 تخزّن الاستجابات في مخزن مؤقت ثابت الحجم يبلغ 112 بايت. بعض استجابات أخطاء القفل في NFSv4 قد تتجاوز هذا الحجم (حتى 1024 بايت). وعند حدوث ذلك، تتجاوز البيانات الإضافية حدود الكومة، مما قد يتسبب في تعطّل الخادم أو إفساد الذاكرة.

ناقل الهجوم:

  • يمكن لعملاء NFS البعيدين إطلاق هذه الثغرة عبر إرسال طلبات قفل متعارضة تحتوي على حقول مالك (owner fields) بحجم مفرط.
  • لا تتطلب مصادقة إذا كان بإمكان المهاجم الوصول إلى خادم NFS.

التأثير:

  • إفساد ذاكرة الكومة
  • احتمال تعطّل الخادم
  • خطر محدود لتنفيذ تعليمات برمجية عن بُعد (نظري حاليًا)

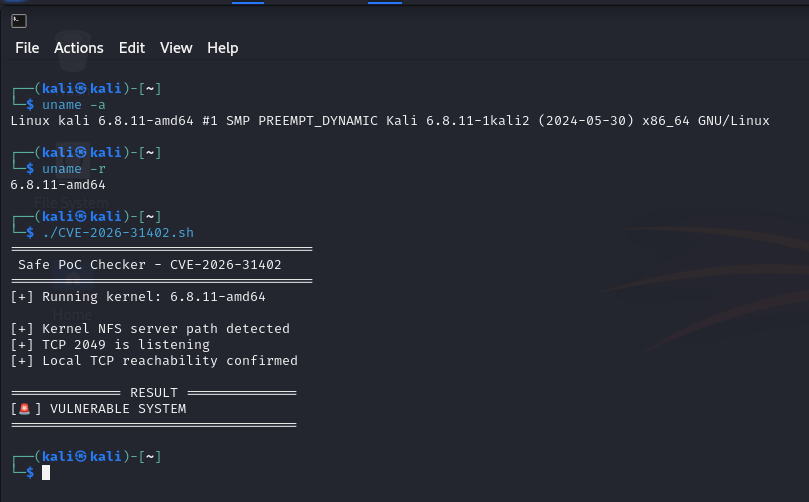
لقطة الشاشة

cve-2026-31402

🛡 التخفيف

  • طبّق أحدث تحديثات نواة Linux من توزيعتك.
  • فكّر في تقييد الوصول إلى NFS على الشبكات الموثوقة فقط.
  • راقب سجلات NFS بحثًا عن طلبات قفل غير معتادة.

📖 المراجع

  • CVE Details
  • The Hacker Wire
  • Linux Kernel Patch

🌟 الملخص

تُبرز CVE-2026-31402 أهمية فحوصات حجم المخزن المؤقت في الخدمات المتصلة بالشبكة. حافظ على تحديث أنظمتك وراقب خوادم NFS بحثًا عن أي سلوك غير معتاد.


أُنشئ بـ ❤️ للتوعية بالأمن السيبراني.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

لا توجد بيانات شعبية بعد.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →