
 ashrafzaryouh/cve-2026-2699
نصوص الكشف، والتحليل التقني، وإثبات المفهوم الخاص بـ CVE-2026-2699، وهو تجاوز مصادقة حرج قبل المصادقة في Progress ShareFile Storage Zones Controller.



تجاوز مصادقة حرج (CVSS 9.8) في Progress ShareFile Storage Zones Controller (SZC) المُدار من قِبل العميل ≤ 5.12.3.
CVE-2026-2699 هو ثغرة تجاوز مصادقة خطيرة تؤثر على واجهة الويب الخاصة بـ Progress ShareFile Storage Zones Controller (عمليات النشر المُدارة من قِبل العميل).
يمكن لمهاجم بعيد غير مُصادَق الوصول إلى صفحات التكوين المقيّدة، مما قد يؤدي إلى تغييرات في تكوين النظام، وعند دمجها مع CVE-2026-2701، إلى تنفيذ تعليمات برمجية عن بُعد (RCE) كامل قبل المصادقة.
يحتوي هذا المستودع على نصوص برمجية للكشف والتحليل التقني ومواد إثبات المفهوم (حيثما يُسمح قانونيًا وأخلاقيًا).
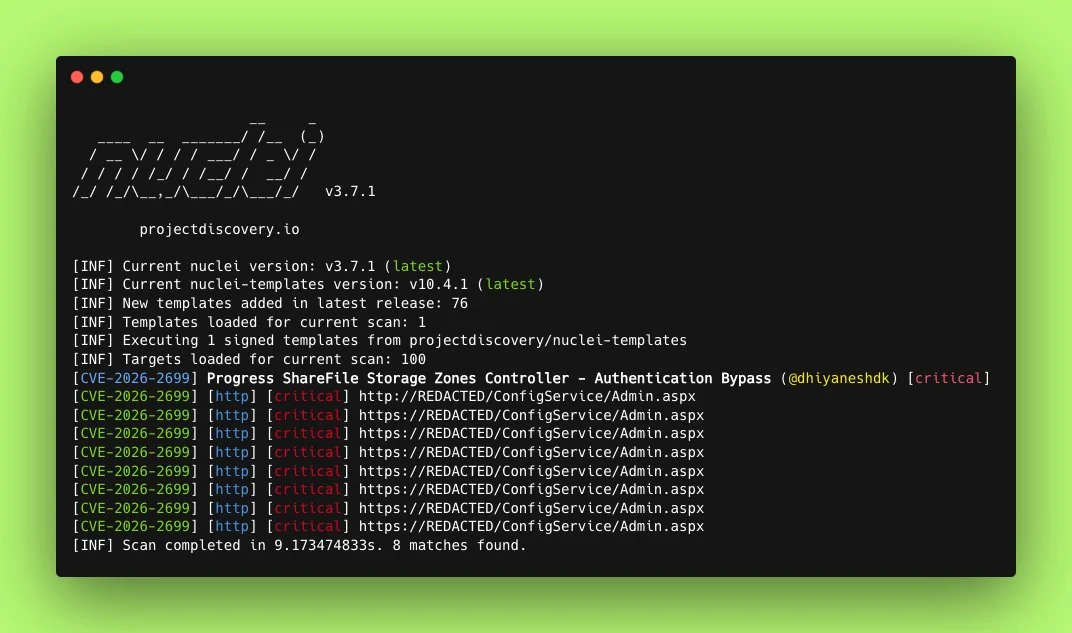
تنبع الثغرة من تحكم غير كافٍ في الوصول ومعالجة معيبة لإعادة التوجيه في واجهة إدارة الويب الخاصة بـ SZC، مما يسمح للمستخدمين غير المُصادَقين بالوصول إلى وظائف التكوين الحساسة.
detection/ — نصوص برمجية للكشف غير التدميري (Python)analysis/ — تحليل تقني مفصّل وشرح للسبب الجذريpoc/ — إثبات المفهوم (للأغراض التعليمية / الاختبار المُصرَّح به فقط)exploit-chain/ — عرض لدمج الثغرة مع CVE-2026-2701 (RCE)assets/ — لقطات شاشة ومخططات وسجلات| النسخة | الحالة |
|---|---|
| ≤ 5.12.3 | متأثرة |
| 5.12.4+ | مُرقَّعة |
| 6.x | غير متأثرة |
ملاحظة: تتأثر فقط عمليات نشر Storage Zones Controller المُدارة من قِبل العميل (داخل الموقع).
/Configuration/ أو نقاط نهاية مماثلة.الإشعار الرسمي:
Progress ShareFile Security Vulnerability – February 2026
يتضمن هذا المستودع نصًا برمجيًا خفيفًا للكشف:
python3 watchTowr-vs-Progress-ShareFile-CVE-2026-2699.py -t https://target-sz-controller.example.com
مستوحى من أداة الكشف الرسمية من watchTowr.
جميع المواد في هذا المستودع مقدمة لأغراض تعليمية وبحثية وأمنية دفاعية فقط.
الاستغلال غير المصرح به ضد أنظمة لا تملكها أو لا تملك إذنًا صريحًا لاختبارها غير قانوني وغير أخلاقي.
نرحب بالمساهمات أو تحسينات الكشف أو كتابات إضافية عبر طلبات السحب (Pull Requests).
صُنع بـ ❤️ لمجتمع الأمن
