
 ashrafzaryouh/cve-2026-25089
استشارة بشأن CVE-2026-25089، وهو ثغرة حقن أوامر على مستوى نظام التشغيل حرجة دون مصادقة في Fortinet FortiSandbox، تغطي الإصدارات المتأثرة، وCVSS، والكشف، والتخفيف.

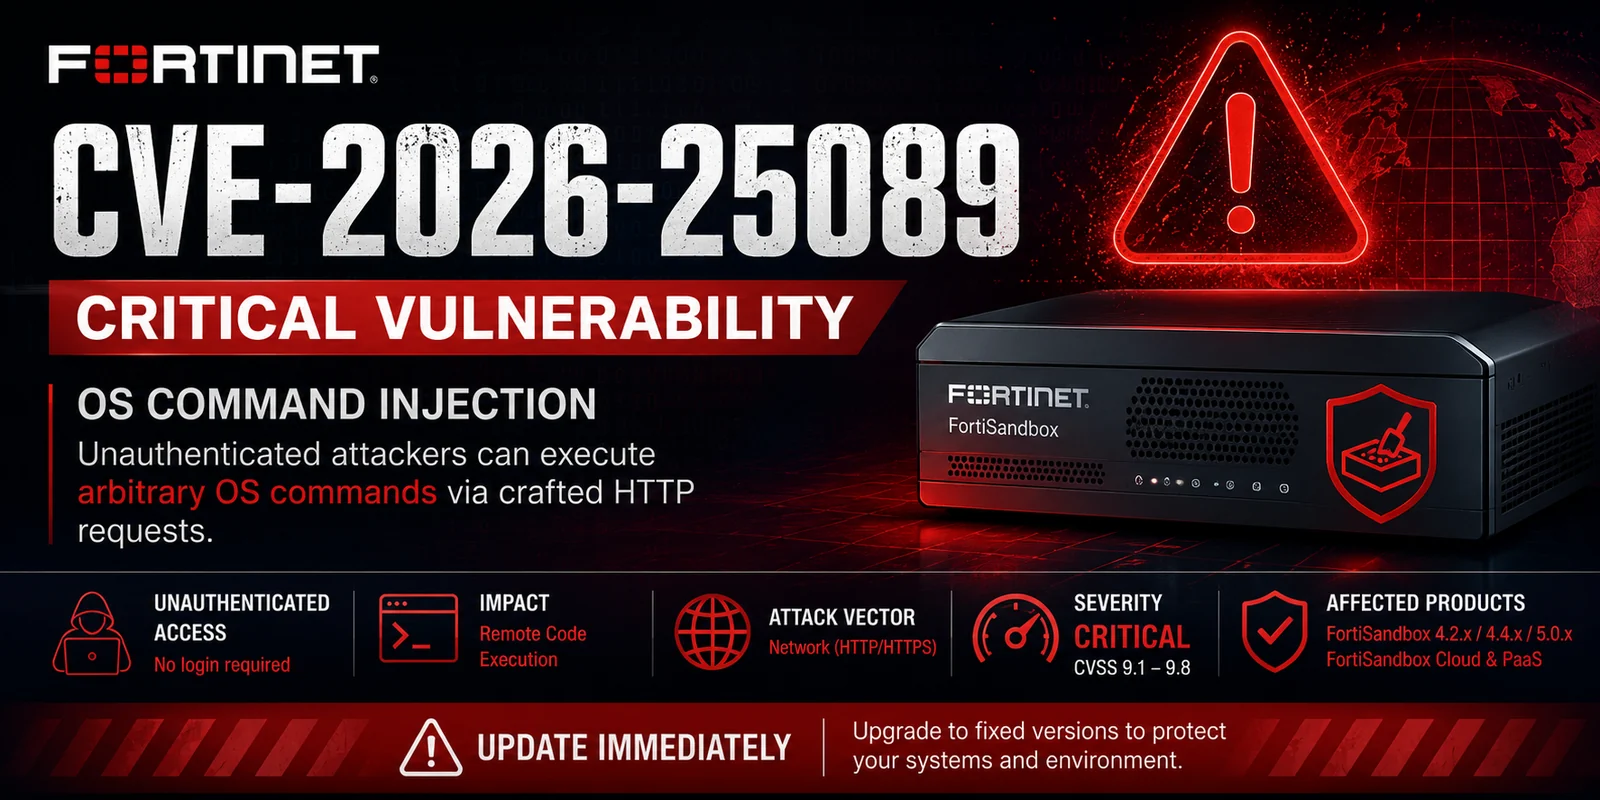


CVE-2026-25089 هي ثغرة حرجة من نوع حقن أوامر نظام التشغيل (CWE-78) تؤثر على العديد من عمليات نشر Fortinet FortiSandbox.
يمكن لمهاجم بعيد غير مصادق عليه استغلال هذا الخلل عبر إرسال طلبات HTTP مصممة خصيصًا، مما يؤدي إلى تنفيذ أوامر عشوائية على نظام التشغيل الأساسي.
⚠️ قد يؤدي الاستغلال الناجح إلى اختراق كامل للجهاز وتنفيذ تعليمات برمجية عن بُعد (RCE).
| الحقل | القيمة |
|---|---|
| CVE | CVE-2026-25089 |
| الخطورة | حرجة |
| CWE | CWE-78 |
| نوع الهجوم | حقن أوامر نظام التشغيل |
| المصادقة | غير مطلوبة |
| تفاعل المستخدم | لا يوجد |
| التأثير | تنفيذ تعليمات برمجية عن بُعد |
| قابلية الاستغلال | عن بُعد |
| المورّد | Fortinet |
| المنتج | الإصدارات المعرضة للثغرة |
|---|---|
| FortiSandbox | 5.0.0 – 5.0.5 |
| FortiSandbox | 4.4.0 – 4.4.8 |
| FortiSandbox | 4.2.x |
| FortiSandbox Cloud | 5.0.4 – 5.0.5 |
| FortiSandbox PaaS | 5.0.4 – 5.0.5 |
| المنتج | الإصدار المُرقّع |
|---|---|
| FortiSandbox | 5.0.6 |
| FortiSandbox | 4.4.9 |
| FortiSandbox Cloud | 5.0.6 |
| FortiSandbox PaaS | 5.0.6 |
CVSS v3.1 Score: 9.8 (Critical)

AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H
| المقياس | القيمة |
|---|---|
| ناقل الهجوم | الشبكة |
| تعقيد الهجوم | منخفض |
| الامتيازات المطلوبة | لا يوجد |
| تفاعل المستخدم | لا يوجد |
| السرية | عالية |
| السلامة | عالية |
| التوافر | عالية |
Attacker
    │
    ▼
Crafted HTTP Request
    │
    ▼
Vulnerable FortiSandbox Endpoint
    │
    ▼
OS Command Injection
    │
    ▼
Remote Code Execution
    │
    ▼
System Compromise
راقب ما يلي:
هذا المستودع مخصص لـ:
يجب استخدام المعلومات المقدمة فقط في البيئات المصرح بها والقانونية.
CVE-2026-25089
صُنع بـ ❤️ بواسطة باحثي الأمن







