
 ashrafzaryouh/cve-2026-23111
تحليل استشاري لـ CVE-2026-23111، وهو ثغرة use-after-free في نواة Linux ضمن nf_tables في rollback خريطة catch-all، يغطي السبب الجذري والتأثير والكشف والتخفيف.

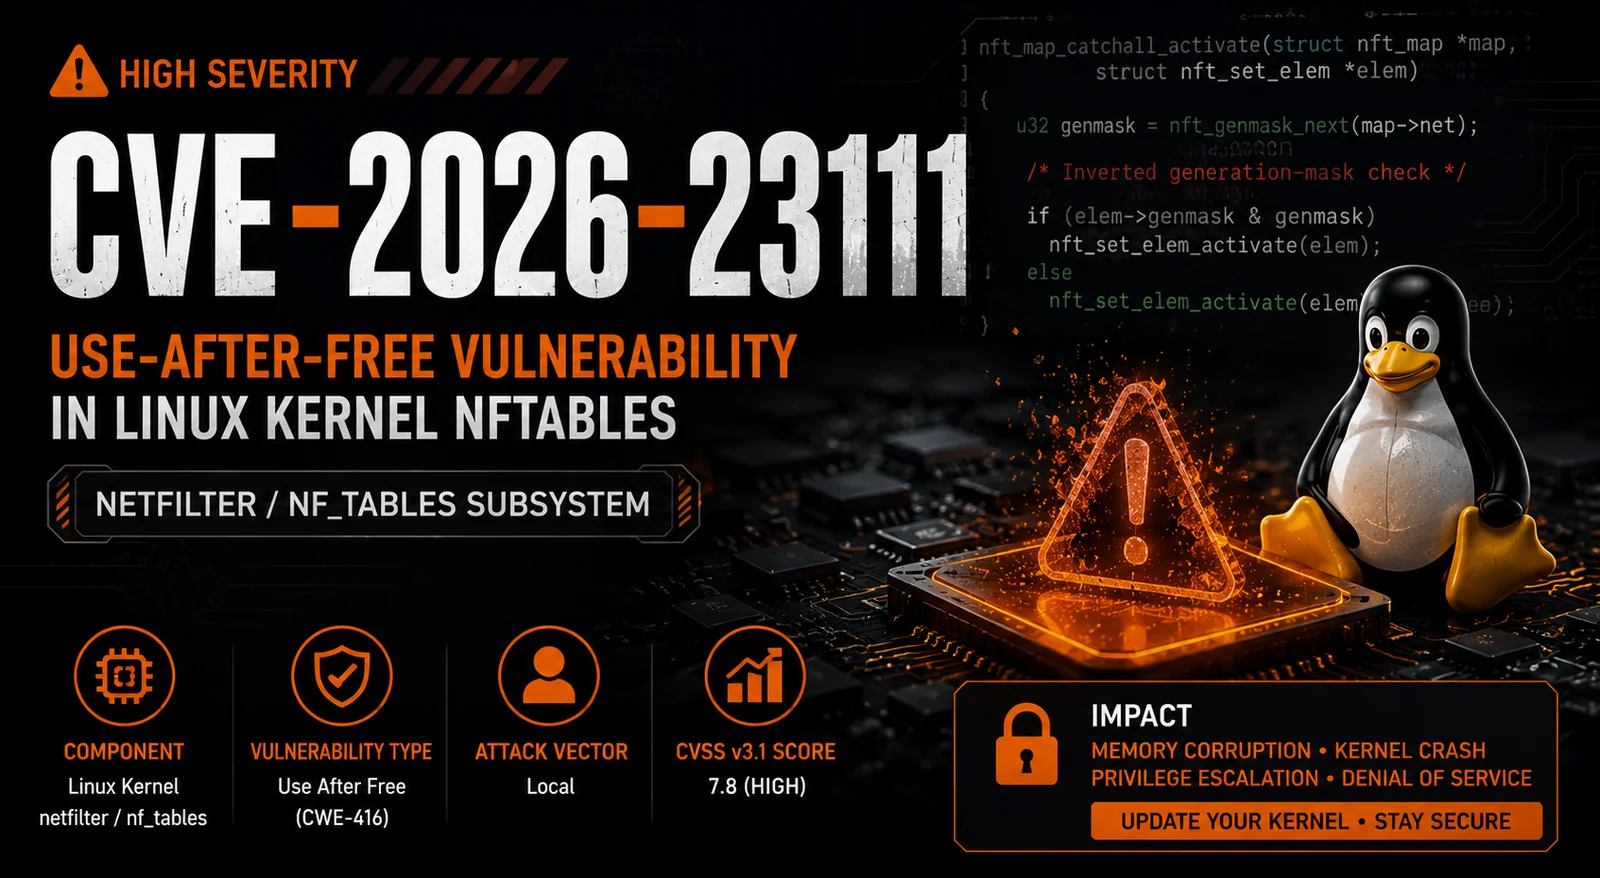


CVE-2026-23111 هي ثغرة Use-After-Free (UAF) عالية الخطورة تؤثر على النظام الفرعي netfilter/nf_tables في نواة Linux.
ينشأ هذا العيب من المعالجة غير الصحيحة لعناصر الخريطة الشاملة (catch-all map elements) أثناء عمليات التراجع عن معاملات nftables، مما يؤدي إلى مشكلة في سلامة الذاكرة قد تسمح للمهاجمين المحليين بإحداث تلف في ذاكرة النواة.
| الحقل | القيمة |
|---|---|
| CVE | CVE-2026-23111 |
| الخطورة | عالية |
| CVSS v3.1 | 7.8 |
| CWE | CWE-416 |
| نوع الثغرة | Use After Free |
| ناقل الهجوم | محلي |
| الامتيازات المطلوبة | منخفضة |
| تفاعل المستخدم | لا يوجد |
| المكوّن | netfilter / nf_tables |
| تعقيد الاستغلال | منخفض |
توجد الثغرة في:
net/netfilter/
            └── nf_tables
أثناء التراجع عن معاملة فاشلة، تقوم الدالة بما يلي:
nft_map_catchall_activate()
يحتوي على منطق تحقق معكوس لقناع التوليد.
يتسبب هذا في قيام النواة بإعادة تنشيط عناصر الخريطة الشاملة (catch-all) بشكل غير صحيح، مما قد يؤدي إلى إشارات إلى ذاكرة تم تحريرها بالفعل.
تشمل العواقب:
┌─────────────────────┐
│ Local Attacker      │
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│ nftables Operation  │
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│ Transaction Failure │
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│ Rollback Triggered  │
└──────────┬──────────┘
           │
           ▼
┌───────────────────────────┐
│ nft_map_catchall_activate │
│ Logic Error               │
└──────────┬────────────────┘
           │
           ▼
┌─────────────────────┐
│ Use-After-Free      │
│ Condition           │
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│ Memory Corruption   │
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│ Kernel Compromise   │
└─────────────────────┘
Rollback
   │
   ▼
Reactivate Inactive Elements
Rollback
   │
   ▼
Incorrect Generation Check
   │
   ▼
Invalid Element Activation
   │
   ▼
Use-After-Free
🟠 Medium
قد يؤدي إلى كشف محتمل لذاكرة النواة.
🔴 High
قد يسمح تلف الذاكرة بتعديل بنى النواة.
🔴 High
من الممكن حدوث kernel panic وتعطل النظام.
🔴 High
قد يستغل المهاجمون المحليون هذه الثغرة للحصول على امتيازات مرتفعة.
Linux Kernel
      │
      ▼
  Netfilter
      │
      ▼
   nf_tables
      │
      ▼
Catch-all Map Elements
راقب الأنظمة بحثًا عن:
سجلات مفيدة:
dmesg
journalctl -k
audit.log
✓ Update Linux Kernel
✓ Apply Vendor Security Patches
✓ Restrict Local Access
✓ Monitor Kernel Logs
✓ Audit nftables Configurations
✓ Enable Security Monitoring
تحقق من إصدار النواة:
uname -r
تحقق من nftables:
nft list ruleset
| الفئة | المخاطر |
|---|---|
| قابلية الاستغلال | 🟠 متوسطة |
| تصعيد الامتيازات | 🔴 عالية |
| حجب الخدمة | 🔴 عالية |
| تلف الذاكرة | 🔴 عالية |
| الاستغلال عن بُعد | 🟢 لا |
| الاستغلال المحلي | 🔴 نعم |
| الحدث | الحالة |
|---|---|
| اكتشاف الثغرة | ✅ |
| تعيين CVE | ✅ |
| الإفصاح العام | ✅ |
| إصدار إصلاح النواة | ✅ |
| نشر تنبيهات المورّد | ✅ |
Patch Immediately
        │
        ▼
Monitor Systems
        │
        ▼
Audit nftables Usage
        │
        ▼
Restrict Untrusted Users
        │
        ▼
Maintain Kernel Updates
CVE-2026-23111 يوضح كيف يمكن لأخطاء منطقية دقيقة في إدارة ذاكرة النواة أن تؤدي إلى عواقب أمنية خطيرة.
⭐ ضع نجمة على هذا المستودع إذا وجدته مفيدًا.







