
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-21858 — استشارة بشأن CVE-2026-21858 ("Ni8mare")، وهو تنفيذ أوامر عن بُعد (RCE) دون مصادقة في أتمتة سير العمل n8n عبر التباس Content-Type في webhook، مع إرشادات الاستغلال والكشف والترقيع. | Kitploit
أدوات/GitHubGitHub/ashrafzaryouh/cve-2026-21858
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبأمن الويباختبار الاختراقأداة الوصول عن بعد
GitHubashrafzaryouh/cve-2026-21858

CVE-2026-21858

استشارة بشأن CVE-2026-21858 ("Ni8mare")، وهو تنفيذ أوامر عن بُعد (RCE) دون مصادقة في أتمتة سير العمل n8n عبر التباس Content-Type في webhook، مع إرشادات الاستغلال والكشف والترقيع.

عرض المستودع
1منذ 8 أشهرلم تتم المراجعة بعد
مشاركة

🚨 CVE-2026-21858 — "Ni8mare"

G-ELe0qa4AA62WN

Severity CVSS Attack Vector Auth Required

ثغرة حرجة لتنفيذ التعليمات البرمجية عن بُعد دون مصادقة في منصة مفتوحة المصدر لأتمتة سير العمل.


📖 جدول المحتويات

  • نظرة عامة
  • التفاصيل التقنية
  • الخطورة وCVSS
  • الإصدارات المتأثرة
  • التأثير
  • الاستغلال
  • الكشف
  • المعالجة
  • التخفيف
  • الملخص

🔎 نظرة عامة

CVE-2026-21858، الملقّبة بـ "Ni8mare"، هي ثغرة حرجة تم اكتشافها في n8n — وهي منصة شائعة لبناء سير عمل الأتمتة (مثل أتمتة استدعاءات API والتكاملات وموصلات SaaS).

تتيح للمهاجمين عن بُعد غير المصادق عليهم التفاعل مع نقاط نهاية webhook/form غير المُتحقَّق من صحتها بشكل سليم، والحصول على وصول غير مصرح به إلى الملفات وموارد الخادم الداخلية.

قد يؤدي الاستغلال الناجح إلى تنفيذ تعليمات برمجية عن بُعد (RCE) بالكامل والسيطرة الكاملة على النسخة.


🧠 التفاصيل التقنية

  • السبب الجذري: التحقق غير السليم من المدخلات والخلط في Content-Type في منطق معالجة webhook/form.
  • يمكن للمهاجمين إرسال طلبات HTTP مصممة خصيصًا لخداع النظام وكشف محتويات الملفات أو تشغيل سير عمل غير آمن.
  • تتيح الثغرة للمهاجمين:
    • قراءة ملفات عشوائية من المضيف
    • كشف بيانات الاعتماد والرموز الحساسة
    • تزوير رموز جلسة المسؤول
    • إساءة استخدام عُقد سير العمل (مثل Execute Command) لتشغيل أوامر نظام عشوائية
    • اختراق نسخة الخادم بالكامل

📊 الخطورة وCVSS

المقياسالتفاصيل
درجة CVSS (v3.1)10.0 — حرجة
ناقل الهجومالشبكة
الامتيازات المطلوبةلا شيء
المصادقة المطلوبة❌ لا شيء
تفاعل المستخدم❌ لا شيء
تأثير السريةمرتفع
تأثير السلامةمرتفع
تأثير التوافرلا شيء

يمثل هذا أقصى درجة خطورة ممكنة لثغرة تنفيذ تعليمات برمجية عن بُعد.


📦 الإصدارات المتأثرة

تؤثر الثغرة على منصة n8n مفتوحة المصدر:

= 1.65.0 و < 1.121.0

id="vsurvey1"

جميع النسخ المستضافة ذاتيًا التي تعمل بإصدارات أقدم من 1.121.0 معرّضة للثغرة.


🔥 التأثير

يمكن للمهاجم الذي يستغل هذه الثغرة أن:

  • 🔓 يقرأ ملفات نظام عشوائية
  • 🔑 يكشف بيانات اعتماد قواعد البيانات ومفاتيح API والرموز
  • 🔐 يزوّر جلسات المصادقة
  • 🛠 ينفّذ أوامر نظام عشوائية
  • 💥 يخترق جهاز المضيف بالكامل
  • ↔ ينتقل إلى الأنظمة والتكاملات المتصلة

النسخ المكشوفة على الإنترنت العام معرّضة للخطر بشكل خاص.
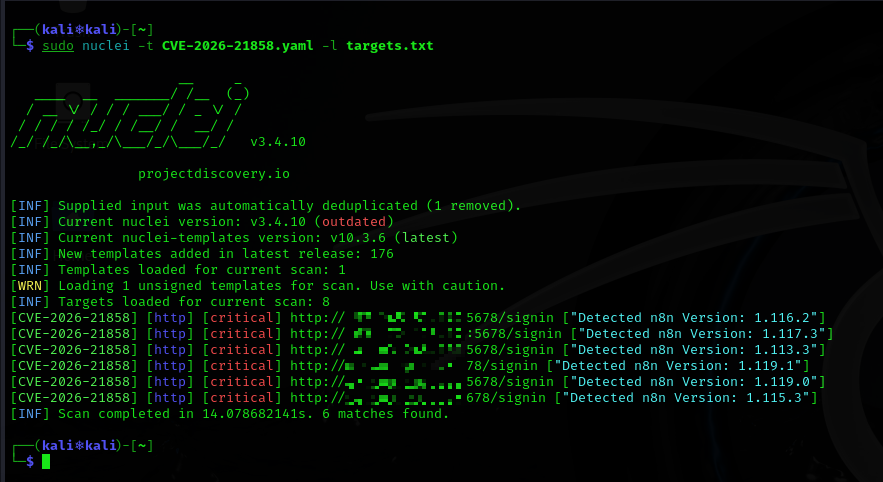

🧨 الاستغلال

cve-2026-21858

هذه الثغرة:

  • عن بُعد: لا حاجة إلى قيود شبكية تتجاوز الوصول إلى نقاط نهاية webhook/form
  • دون مصادقة: لا حاجة إلى تسجيل دخول أو بيانات اعتماد
  • منخفضة التعقيد: من السهل على المهاجمين صياغة طلبات الاستغلال

تشير الأدلة من فحص الإنترنت إلى أن عشرات الآلاف من النسخ المعرّضة للخطر المحتمل لا تزال قابلة للوصول عبر الإنترنت.


🔍 الكشف

راقب ما يلي:

  • طلبات HTTP غير متوقعة برؤوس Content-Type غير معتادة
  • أنماط الوصول إلى نقاط نهاية webhook/form من مصادر غير موثوقة
  • وصولًا مريبًا إلى الملفات أو سجلات تنفيذ العُقد
  • سجلات خادم الويب التي تُظهر عمليات تنفيذ سير عمل غير طبيعية

🛠 المعالجة

✅ الترقيع فورًا

حدّث n8n إلى الإصدار 1.121.0 أو أحدث — يتضمن هذا الإصدار إصلاح CVE-2026-21858.

  1. أوقف نسخة n8n الحالية
  2. قم بالترقية إلى 1.121.0+
  3. أعد تشغيل الخدمة
  4. تحقق من عدم بقاء أي عُقد مكشوفة غير مرقّعة

🧱 تخفيف مؤقت (إذا تأخر الترقيع)

أثناء التحديث، قلّل من التعرض:

  • تقييد الوصول الخارجي إلى نقاط نهاية webhook والنماذج
  • اشتراط المصادقة لجميع الطلبات الواردة
  • استخدام قواعد جدار الحماية لتقييد حركة المرور الواردة
  • تعطيل webhooks العامة حتى يتم التصحيح

🔐 قائمة التحقق الأمنية

  • تشغيل n8n ≥ 1.121.0
  • تقييد الوصول إلى الشبكة لعناوين IP الموثوقة
  • تدوير جميع الأسرار المخزنة (مفاتيح API/الرموز/بيانات الاعتماد)
  • مراجعة تعريفات سير العمل بحثًا عن محتوى غير آمن
  • تدقيق سجلات الوصول بحثًا عن محاولات استغلال

📌 الملخص

الحقلالقيمة
معرّف CVECVE-2026-21858
الاسم المستعارNi8mare
المنتجn8n Workflow Automation
الخطورةحرجة (CVSS 10.0)
النوعتنفيذ تعليمات برمجية عن بُعد دون مصادقة
المصادقة مطلوبةلا
الإصدار المُصحَّح≥ 1.121.0

⚠️ التنبيه النهائي

إذا كنت تشغّل n8n **في أي مكان — وخاصة النسخ المستضافة ذاتيًا والمكشوفة على الإنترنت — فقم بالتصحيح **إلى الإصدار 1.121.0 أو أعلى فورًا. خطر اختراق النظام بالكامل مرتفع، ومن الممكن حدوث استغلال آلي نظرًا لتفاصيل هذه المشكلة المتاحة للعموم.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    395
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    252

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





