
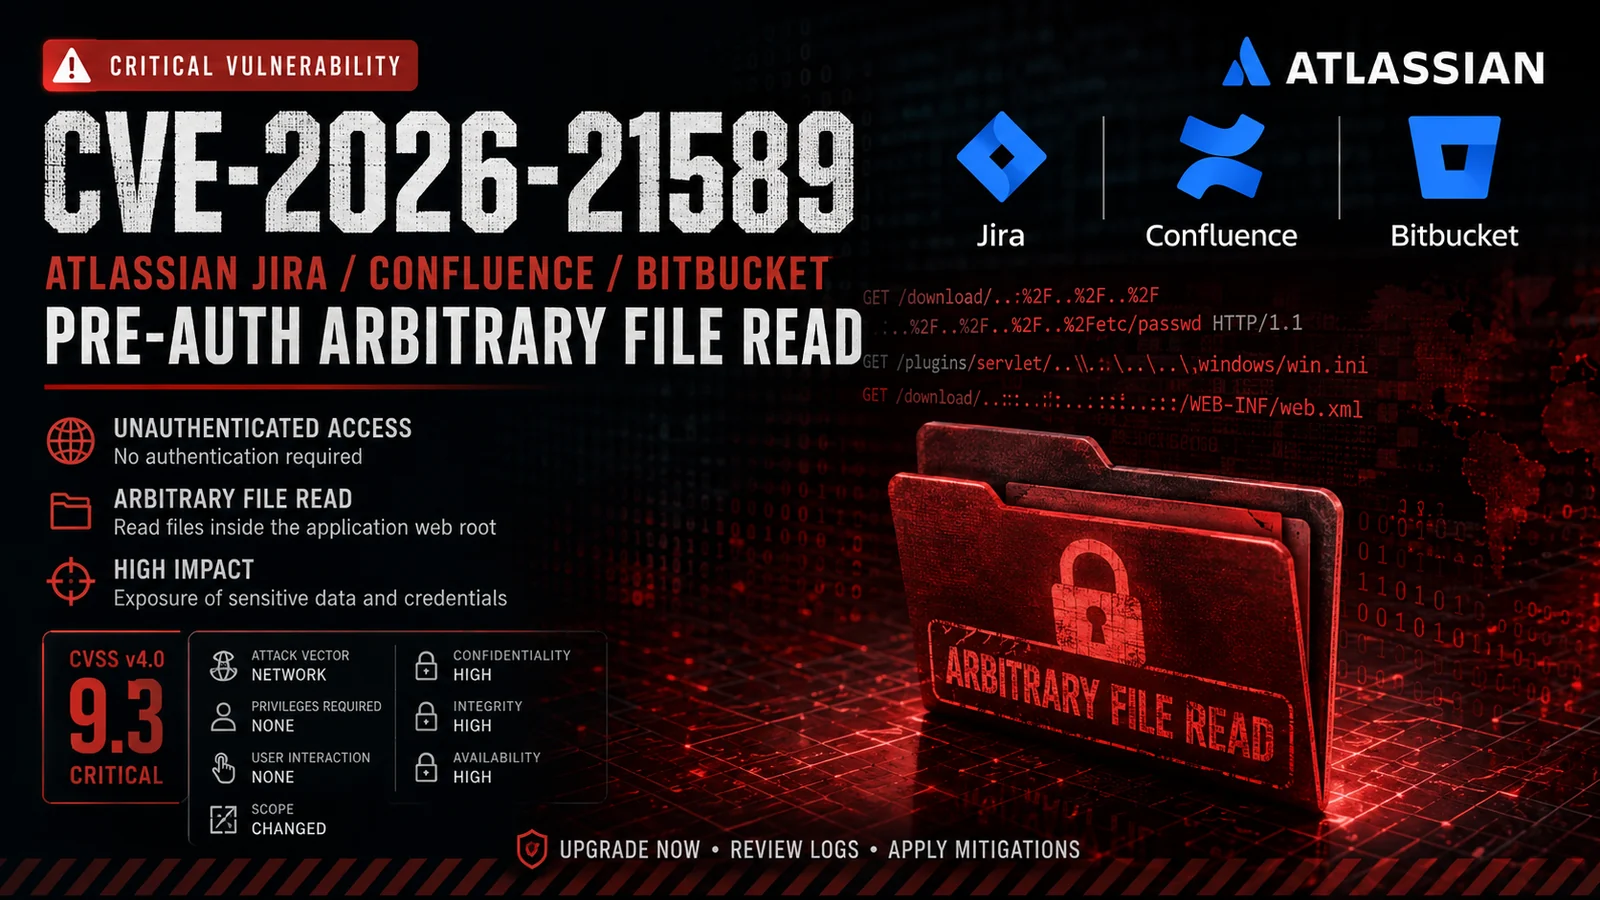
تحليل تقني للثغرة CVE-2026-21589، وهي قراءة ملفات تعسفية عبر اجتياز المسار قبل المصادقة في منتجات Atlassian Data Center، مع السبب الجذري، وتعبير نمطي للكشف، وإرشادات التخفيف.



وصول غير مصرّح به إلى ملفات عشوائية عبر تجاوز المسار (Path Traversal)
بحث أمني وتحليل تقني للثغرة CVE-2026-21589 التي تؤثر على عدة منتجات من Atlassian Data Center.
CVE-2026-21589 هي ثغرة حرجة تتيح وصولاً غير مصرّح به إلى ملفات عشوائية وتؤثر على عدة منتجات من Atlassian Data Center.
تسمح الثغرة لـمهاجم عن بُعد وغير مُصادَق بالوصول إلى ملفات محددة موجودة داخل جذر تطبيق الويب الخاص بالتطبيق.
لا يتطلب الاستغلال بيانات اعتماد صالحة أو تفاعلاً من المستخدم، لكن يجب على المهاجم معرفة الاسم الدقيق ومسار الملف المستهدف. لا توفّر الثغرة إدراجاً للمجلدات أو إمكانية تعداد الملفات بشكل عشوائي.
CVE: CVE-2026-21589
الخطورة: حرجة
CVSS v4.0: 9.3
متجه الهجوم: الشبكة
الامتيازات المطلوبة: لا شيء
تفاعل المستخدم: لا شيء
فئة الثغرة: تجاوز المسار / وصول غير مصرّح به إلى ملفات عشوائية
مهم: ينبغي اعتبار هذه الثغرة خطيرة بشكل خاص على عمليات نشر Atlassian المستضافة ذاتياً والمكشوفة على الإنترنت.
تؤثر CVE-2026-21589 على منتجات Atlassian التالية:
| المنتج | الإصدارات المُصلَّحة |
|---|---|
| Bitbucket Data Center | 9.4.26، 10.2.8، 10.5.1 |
| Confluence Data Center | 9.2.26، 10.2.19 |
| Jira Software Data Center | 9.12.40، 10.3.26، 11.3.12 |
| Jira Service Management Data Center | 5.12.40، 10.3.26، 11.3.12 |
| Bamboo Data Center | 10.2.24، 12.1.12 |
| Crowd Data Center | 6.3.7، 7.0.3، 7.1.7، 7.2.4 |
| Crucible | 4.9.15 |
| Fisheye | 4.9.15 |
تُعتبر جميع الإصدارات السابقة للإصدارات المُصلَّحة المعنية متأثرة وفقاً للاستشارة الأمنية الصادرة عن Atlassian.
ترتبط الثغرة بمعالجة غير سليمة لمعلومات المسار في آلية معالجة موارد الويب (web-resource) الخاصة بـ Atlassian.
يمكن لطلب مُصمَّم خصيصاً أن يتسبب في تفسير مكوّنات تجاوز المسار كفواصل مسار، مما يسمح للطلب بالوصول إلى ملفات لا ينبغي عادةً كشفها عبر آلية معالجة الموارد المتأثرة.
من حيث المبدأ:
Unauthenticated HTTP Request
          |
          v
   Crafted Resource Path
          |
          v
   Path Traversal Handling
          |
          v
Application Web Root
          |
          v
   Target File Disclosure
لا يوفر الهجوم بشكل جوهري إدراج الدليل.
لذلك يحتاج المهاجم إلى معرفة مسبقة بملف الهدف:
Filename
+
Path
قبل محاولة استرجاعه.
تتعلق المشكلة الأساسية بتطبيع المسارات ومعالجة الاجتياز في وظائف موارد الويب المشتركة لدى Atlassian.
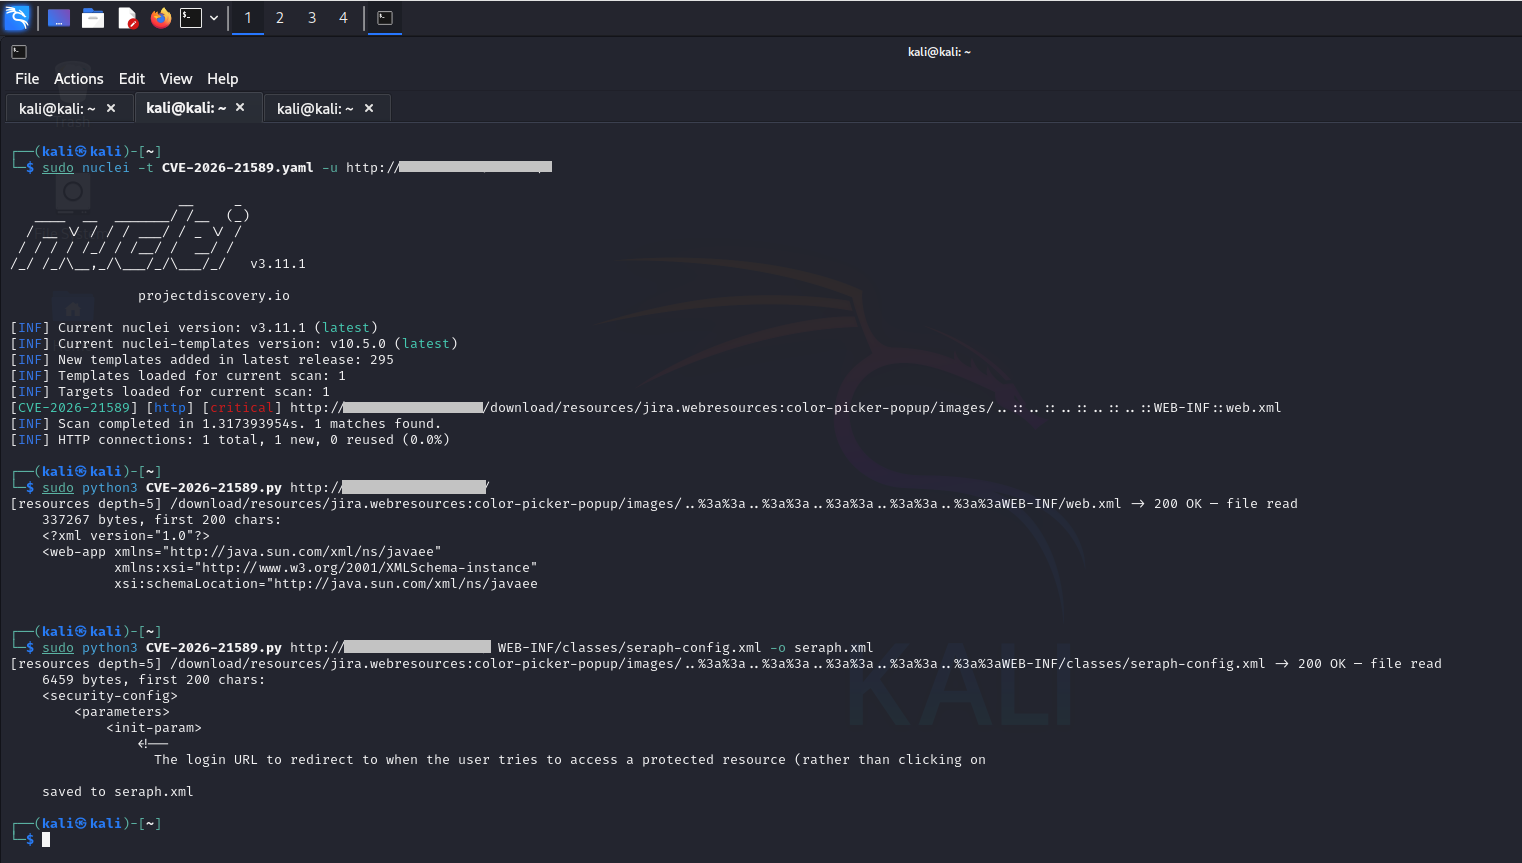
أظهرت الأبحاث الأمنية المنشورة بعد الاستشارة أن تسلسلات الاجتياز المصممة خصيصًا يمكن أن تتفاعل مع منطق تحميل الموارد في التطبيق.
من الخصائص المهمة التي تم تحديدها أثناء البحث معالجة تسلسلات :: كفواصل مسارات أثناء معالجة الطلبات.
من الناحية المفاهيمية:
Normal Path
    |
    v
Resource Resolver
    |
    v
Expected Application Resource


Malicious Path
    |
    v
Traversal Sequence
    |
    v
Resource Resolver
    |
    v
Unexpected File
يعتمد سلوك الاستغلال الدقيق على المنتج المتأثر وتكوين النشر.
| الخاصية | القيمة |
|---|---|
| المصادقة | غير مطلوبة |
| تفاعل المستخدم | غير مطلوب |
| ناقل الهجوم | الشبكة |
| تعقيد الهجوم | منخفض |
| الامتيازات المطلوبة | لا شيء |
| التأثير الأساسي | السرية |
| التأثير الثانوي | احتمال اختراق النظام اعتمادًا على الملفات/التكوين المكشوف |
| تعداد الدلائل | غير متوفر مباشرة |
| الاستغلال عن بُعد | نعم |
| خطر التعرض للإنترنت | مرتفع |
متجه CVSS v4.0 الرسمي هو:
CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:N/VA:N/SC:H/SI:H/SA:H
درجة CVSS:
9.3 — CRITICAL
يتمثل التأثير الأمني الأساسي في الوصول غير المصرح به إلى الملفات الموجودة داخل جذر الويب الخاص بالتطبيق.
اعتمادًا على المنتج، وعملية التثبيت، والملف المكشوف، قد يؤدي ذلك إلى الكشف عن:
Application configuration
Deployment information
Internal application resources
Credentials or secrets
Integration configuration
Other sensitive application data
يعتمد التأثير الفعلي بشكل كبير على الملفات الموجودة داخل جذر الويب الخاص بالتطبيق المتأثر.
يمكن أن يحدث سيناريو خطير بشكل خاص عندما تكون منتجات Atlassian مدمجة مع Crowd أو بنية تحتية أخرى للمصادقة المركزية وتحتوي ملفات التكوين الحساسة على بيانات اعتماد قابلة لإعادة الاستخدام.
أظهر باحثو الأمن سيناريوهات يمكن فيها استغلال معلومات تكوين Crowd المكشوفة لربطها بهجمات اختراق إضافية في بعض عمليات النشر.
يحتاج المهاجم إلى:
1. Network access to the vulnerable Atlassian instance
2. No authentication
3. Knowledge of a target file path
4. A vulnerable product/version
لا توفر الثغرة الأمنية:
Directory listing
Automatic filesystem enumeration
Authentication bypass by itself
Direct arbitrary command execution
وبالتالي يعتمد التأثير بشدة على الملفات التي يمكن تحديدها واسترجاعها.
ينبغي للمؤسسات فحص سجلات وصول HTTP بحثًا عن محاولات اجتياز المسارات.
توصي Atlassian بفك ترميز URL لأسطر الطلبات في سجلات الوصول، بما في ذلك ما يصل إلى مرحلتي فك ترميز، والبحث عن .. الملاصقة مباشرةً لـ:
/
\
::
كما يوفّر المورّد تعبيرًا نمطيًا للكشف:
(?is).*(?:/|\\|::|%(?:25)*(?:2f|5c)|(?::|%(?:25)*3a){2})(?:\.|%(?:25)*2e){2}(?:/|\\|::|%(?:25)*(?:2f|5c)|(?::|%(?:25)*3a){2}|;|%(?:25)*3b|$).*
يمكن استخدام هذا كجزء من تحليل السجلات الدفاعي ومراقبة WAF.
سير عمل دفاعي أساسي:







