

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-20131 — أداة كشف آمنة لـ CVE-2026-20131، وهو ثغرة RCE عبر إلغاء تسلسل Java قبل المصادقة في Cisco Secure Firewall Management Center، مع تحديد بصمة FMC وفحص لافتة الإصدار. | Kitploit
أدوات/GitHubGitHub/ashrafzaryouh/cve-2026-20131
أدوات دفاعيةالاستطلاعماسحات الثغرات الأمنيةماسحات الثغرات الأمنية للويبالاستغلال
GitHubashrafzaryouh/cve-2026-20131

CVE-2026-20131

أداة كشف آمنة لـ CVE-2026-20131، وهو ثغرة RCE عبر إلغاء تسلسل Java قبل المصادقة في Cisco Secure Firewall Management Center، مع تحديد بصمة FMC وفحص لافتة الإصدار.

مشاركة
عرض المستودع
منذ 6 أشهرلم تتم المراجعة بعد

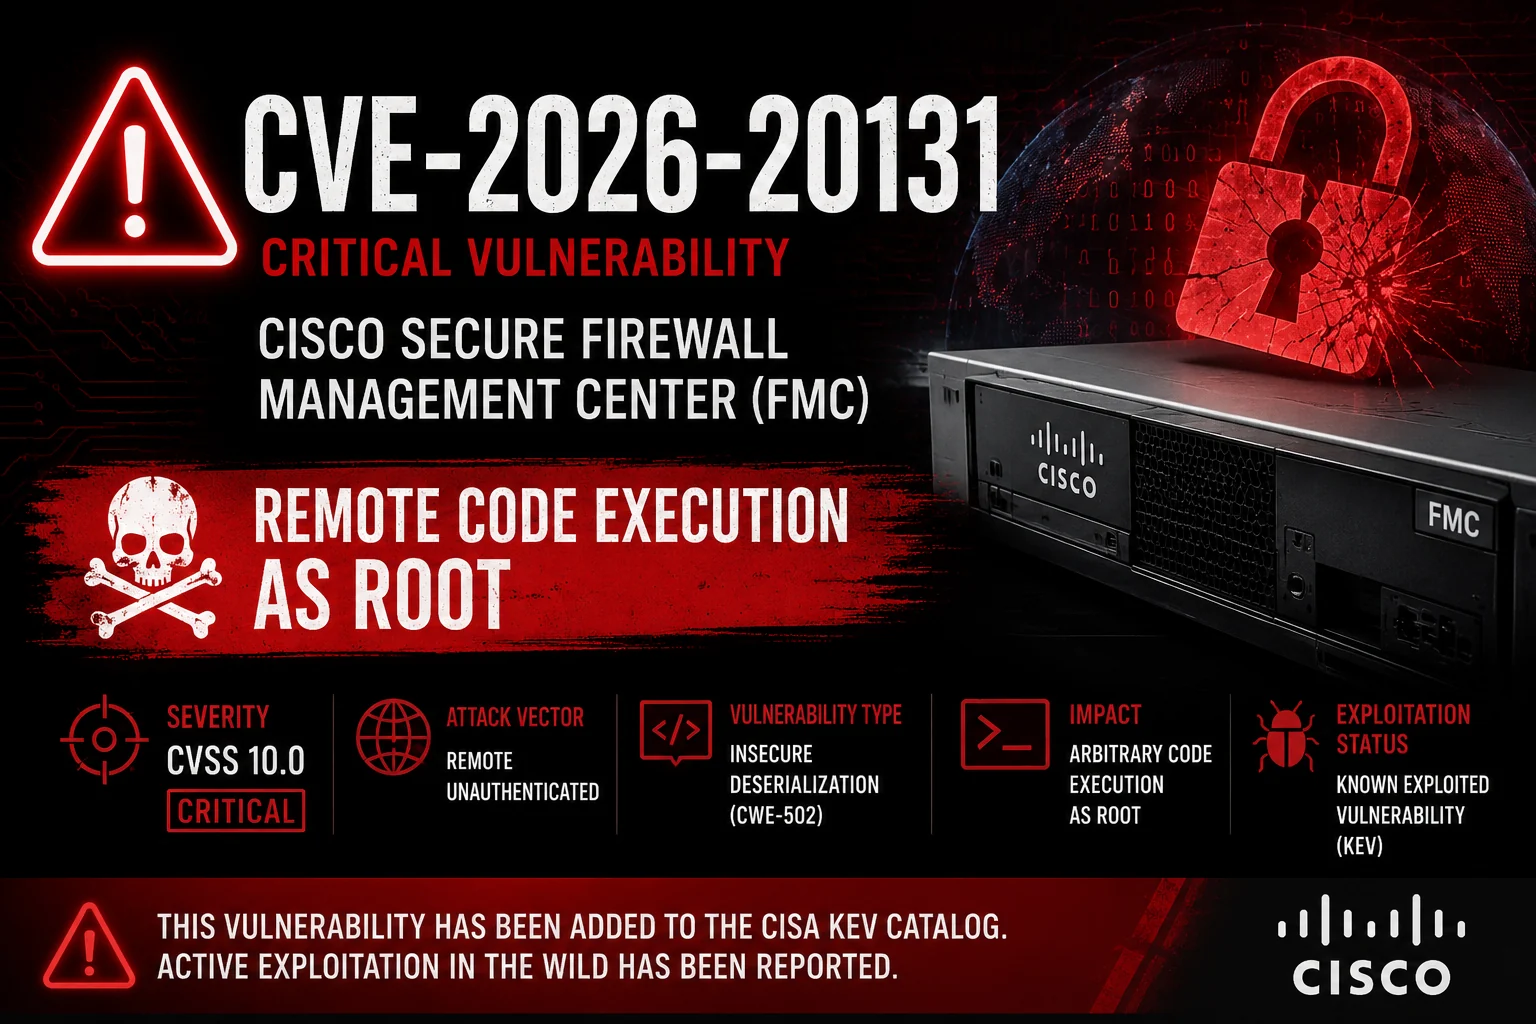
🚨 CVE-2026-20131 | ثغرة RCE حرجة في Cisco FMC

ChatGPT Image May 10, 2026, 03_09_44 PM

تنفيذ تعليمات برمجية عن بُعد دون مصادقة في Cisco Secure Firewall Management Center

Severity CVSS Exploited Type Python

📌 نظرة عامة

ثغرة حرجة في إزالة تسلسل Java (Java Deserialization) قبل المصادقة تتيح للمهاجمين عن بُعد تحقيق تنفيذ تعليمات برمجية بمستوى الجذر (root) على أجهزة Cisco FMC.


معلومات رئيسية

السمةالتفاصيل
الخطورةحرجة
درجة CVSS10.0
نوع الثغرةإزالة تسلسل Java
استُغلت فعليًانعم (حملات فدية)
التصحيح متاحنعم

✨ أداة فحص آمنة للثغرة

أداة كشف جميلة وآمنة وموثوقة لثغرة CVE-2026-20131.
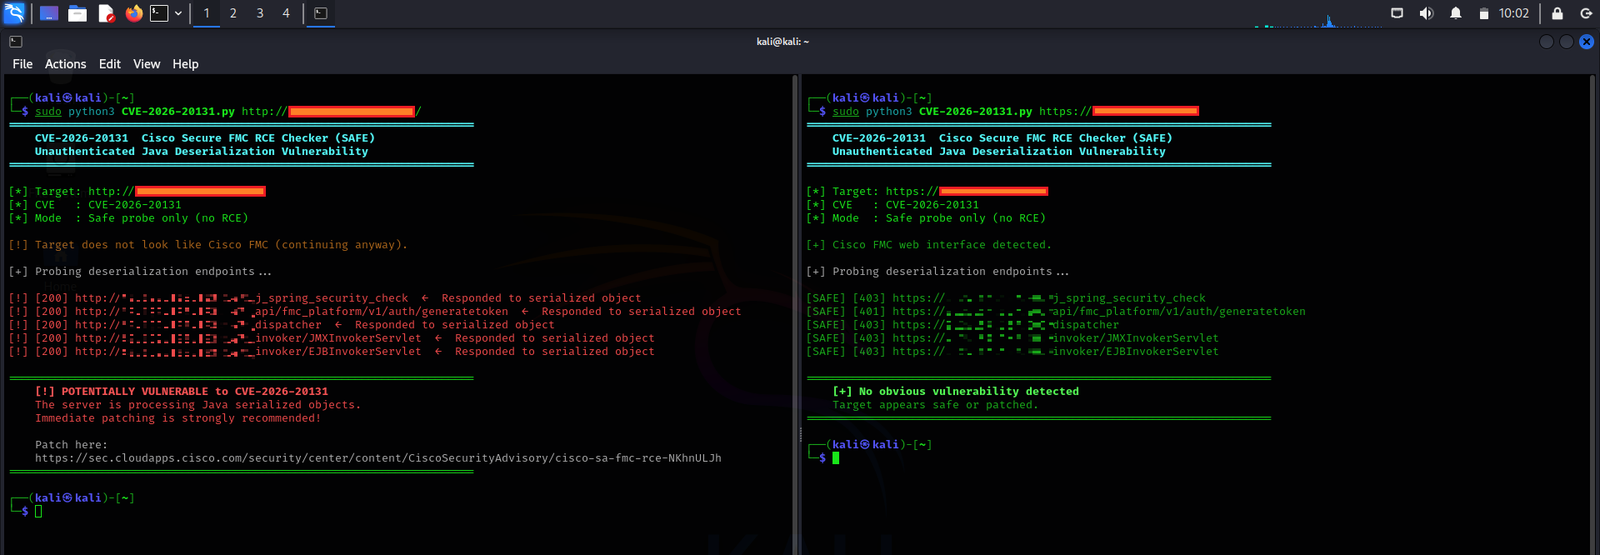
📸 عرض توضيحي

CVE-2026-20131

الميزات

  • مخرجات طرفية حديثة وملوّنة
  • تحديد بصمة FMC ذكي (يقلل من الإيجابيات الكاذبة)
  • تحويل تلقائي من HTTP إلى HTTPS
  • كشف لافتة الإصدار (Version banner)
  • تصميم نظيف واحترافي

التثبيت والاستخدام

git clone https://github.com/0xBlackash/CVE-2026-20131.git

cd CVE-2026-20131

pip install requests colorama

sudo python3 CVE-2026-20131.py https://target-fmc.example.com

🛡️ التخفيف والتصحيح

🚨 مطلوب إجراء فوري

الإصلاح الرسمي: الترقية إلى أحدث إصدار مُصحّح من Cisco Secure Firewall Management Center.

استشارة Cisco الأمنية →


📋 الإصدارات المتأثرة

  • Cisco FMC 6.4.x → 10.0.x (راجع الاستشارة لمعرفة الإصدارات الدقيقة)
  • Cisco Security Cloud Control (SCC) - تم تصحيحها عبر الصيانة

⚠️ إخلاء المسؤولية القانونية

هذا المستودع مخصص لأغراض تعليمية واختبارات أمنية مصرّح بها فقط.

الفحص أو الاستغلال غير المصرّح به للأنظمة دون إذن صريح يُعد غير قانوني.


صُنع بـ ❤️ لمجتمع الأمن السيبراني

ضع نجمة ⭐ إذا وجدت هذا مفيدًا!

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    439
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    264

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





