

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-20127 — استشارة بشأن CVE-2026-20127، وهو تجاوز مصادقة حرج في Cisco Catalyst SD-WAN (CVSS 10.0)، تغطي السبب الجذري، ومسار الاستغلال، والمنتجات المتأثرة، والكشف والتخفيف. | Kitploit
أدوات/GitHubGitHub/ashrafzaryouh/cve-2026-20127
تحليل الثغرات الأمنيةأمن الشبكاتاستخبارات التهديداتالمصادقةسوء التكوينالاستجابة للحوادث
GitHubashrafzaryouh/cve-2026-20127

CVE-2026-20127

استشارة بشأن CVE-2026-20127، وهو تجاوز مصادقة حرج في Cisco Catalyst SD-WAN (CVSS 10.0)، تغطي السبب الجذري، ومسار الاستغلال، والمنتجات المتأثرة، والكشف والتخفيف.

عرض المستودع
منذ 5 أشهرلم تتم المراجعة بعد
مشاركة

🛡️ CVE-2026-20127 — تجاوز المصادقة في Cisco Catalyst SD-WAN

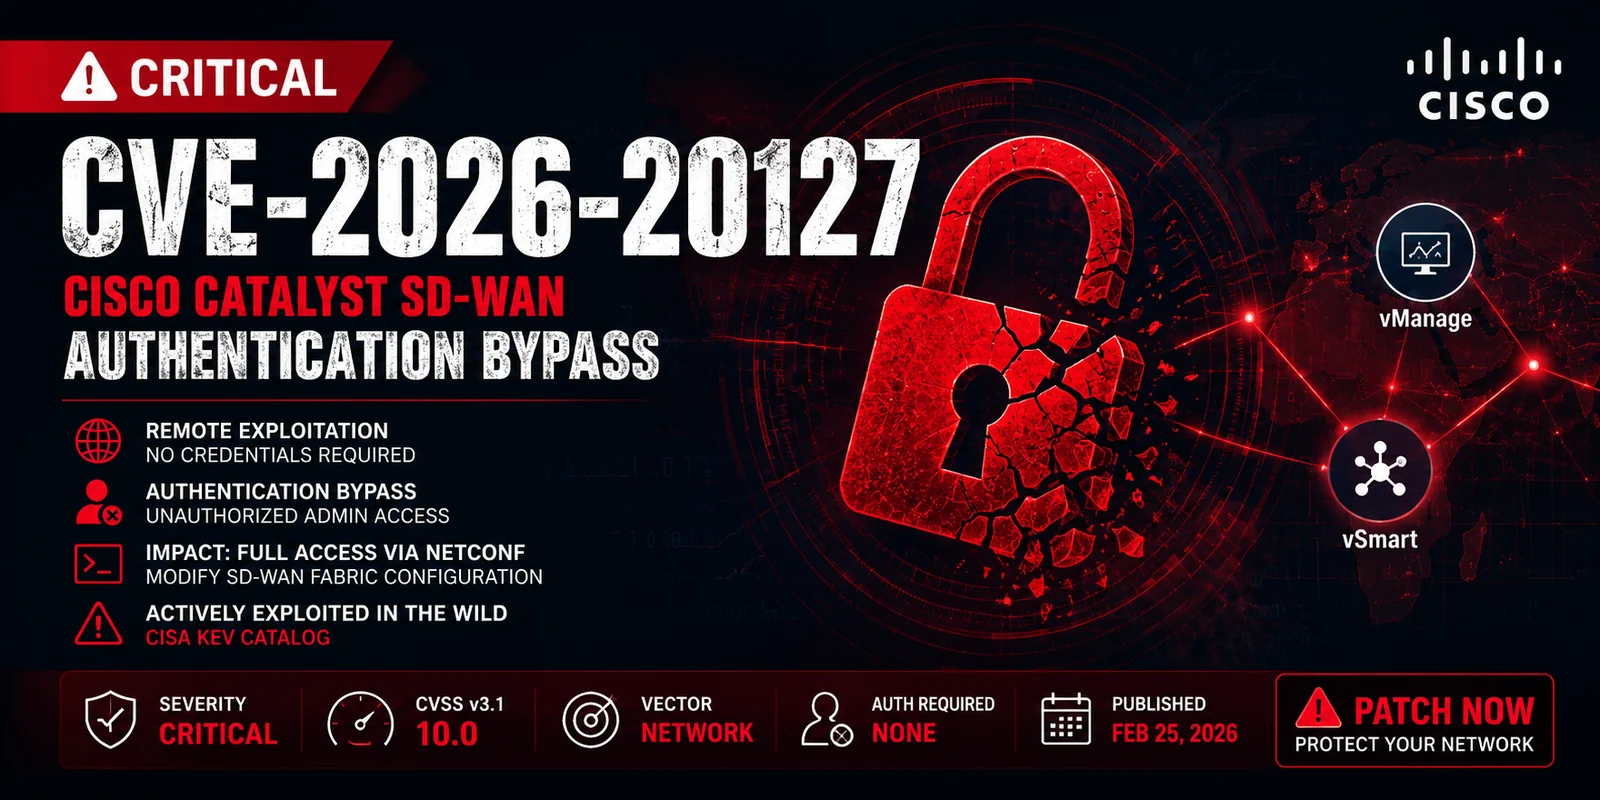
ChatGPT Image Jun 14, 2026, 02_32_26 PM


📌 نظرة عامة

CVE-2026-20127 هي ثغرة حرجة لتجاوز المصادقة تؤثر على مكوّنات Cisco Catalyst SD-WAN، بما في ذلك وحدات التحكم وأنظمة الإدارة.

يمكن لمهاجم عن بُعد غير مُصادَق عليه استغلال التحقق غير السليم من المصادقة في مستوى التحكم في SD-WAN، مما يؤدي إلى الحصول على وصول إداري كامل إلى البنية التحتية للشبكة.

تُعتبر هذه المشكلة حرجة الخطورة (CVSS 10.0) وقد لوحظ استغلالها بشكل نشط في بيئات العالم الحقيقي.


⚠️ التأثير

قد يسمح الاستغلال الناجح للمهاجم بما يلي:

  • 🔓 تجاوز آليات المصادقة بالكامل
  • 🧠 الحصول على وصول إداري غير مُصرَّح به
  • 🌐 الوصول إلى خدمات إدارة SD-WAN الداخلية
  • ⚙️ تعديل سياسات التوجيه والشبكة
  • 🧩 حقن أقران SD-WAN مزيفين
  • 🏴 تحقيق اختراق كامل لمستوى التحكم

🧬 التفاصيل التقنية

السبب الجذري

تنتج الثغرة عن التحقق غير السليم من طلبات مصادقة أقران SD-WAN، مما يسمح بمعالجة حركة مرور شبكية مُصمَّمة على أنها اتصالات داخلية موثوقة.


متجه CVSS v3.1

CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H
المقياسالقيمة
ناقل الهجومالشبكة
تعقيد الهجوممنخفض
الامتيازات المطلوبةلا شيء
تفاعل المستخدملا شيء
النطاقمتغيّر
السريةعالية
السلامةعالية
التوافرعالية

🧪 مسار الاستغلال عالي المستوى

[1] Attacker sends crafted SD-WAN peer request
        ↓
[2] Authentication validation fails
        ↓
[3] System trusts attacker as valid internal peer
        ↓
[4] Access to NETCONF / management APIs granted
        ↓
[5] Full SD-WAN control plane compromise

🖥️ المنتجات المتأثرة

  • Cisco Catalyst SD-WAN Controller (vSmart)
  • Cisco Catalyst SD-WAN Manager (vManage)

قد تتأثر فروع برمجية متعددة اعتمادًا على التكوين والإصدار.


🔍 الكشف

ينبغي لفرق الأمن مراقبة ما يلي:

  • تسجيلات أقران SD-WAN غير المتوقعة
  • جلسات NETCONF غير المصرح بها
  • هويات وحدات تحكم غير معروفة أو مارقة
  • تغييرات مفاجئة في سياسات التوجيه
  • حالات شاذة في المصادقة ضمن سجلات SD-WAN
  • وصول إداري من مصادر غير موثوقة

🛡️ التخفيف

✅ الإجراءات الموصى بها

  • تطبيق تحديثات Cisco الأمنية فورًا
  • تقييد الوصول إلى واجهات إدارة SD-WAN
  • عزل شبكات مستوى التحكم عن التعرض العام
  • فرض تقسيم صارم بين مستويي الإدارة والبيانات
  • تفعيل التسجيل المركزي ومراقبة SIEM
  • التحقق من جميع علاقات أقران SD-WAN

🚫 الحلول البديلة

لا توجد حلول بديلة آمنة. يلزم نشر التحديث.


📊 ملخص المخاطر

الفئةالمستوى
قابلية الاستغلالعالية جدًا
التأثيرحرج
صعوبة الكشفمتوسطة–عالية
إلحاحية التحديثفورية

🧠 سياق التهديد

تُعد هذه الثغرة خطيرة بشكل خاص لأنها تستهدف مستوى التحكم في SD-WAN، الذي يعمل بمثابة دماغ الشبكات المؤسسية.

قد يؤدي الاستغلال الناجح إلى:

  • اختراق شبكي مستمر
  • إعادة توجيه حركة المرور أو اعتراضها
  • تعطيل الخدمات على مستوى المؤسسة بالكامل
  • وجود خفي طويل الأمد للمهاجم

🧷 التوصيات الأمنية

  • التعامل مع وحدات تحكم SD-WAN كبنية تحتية من الفئة Tier-0
  • فرض المصادقة متعددة العوامل (MFA) وضوابط وصول إدارية صارمة
  • التدقيق المستمر في تغييرات طوبولوجيا SD-WAN
  • تقييد الوصول الإداري على نطاقات IP الموثوقة
  • مراقبة الحالات الشاذة في سلوك مستوى التحكم
  • الحفاظ على دورات سريعة لإدارة التحديثات

📎 المراجع

  • النشرات الأمنية من Cisco
  • قاعدة بيانات NVD CVE
  • كتالوج الثغرات المعروفة المستغلة (KEV) من CISA
  • النشرات الأمنية من المورّد

⚡ ملاحظة أخيرة

"اختراق مستوى التحكم في SD-WAN يعادل اختراق الشبكة بأكملها."

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    429
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    256

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





