
استشارة ودراسة بحثية حول CVE-2026-20079، وهو تجاوز حرج للمصادقة في Cisco Secure Firewall Management Center يتيح تنفيذ تعليمات برمجية عن بُعد بصلاحيات الجذر دون مصادقة، مع الإصدارات المتأثرة وإجراءات التخفيف.

تجاوز مصادقة حرج يؤدي إلى تنفيذ أوامر عن بُعد بصلاحيات الجذر (Root RCE) في Cisco Secure Firewall Management Center


CVE-2026-20079 هي ثغرة حرجة في واجهة الويب الخاصة ببرنامج Cisco Secure Firewall Management Center (FMC).
يمكن لمهاجم عن بُعد غير مُصادَق أن يتجاوز المصادقة وينفّذ نصوصًا برمجية عشوائية بصلاحيات الجذر (root) على نظام التشغيل الأساسي.
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:Hالسبب الجذري: عملية نظام غير سليمة تُنشأ عند وقت الإقلاع تسمح لطلبات HTTP المُصمَّمة خصيصًا بتجاوز المصادقة.
تؤثر هذه الثغرة على مستوى الإدارة (management plane) في البنية التحتية لجدران الحماية المحلية من Cisco، مما يجعلها خطيرة للغاية في بيئات الإنتاج.
المتأثرة:
غير المتأثرة:
أصدرت Cisco تحديثات. راجع الإشعار الرسمي لمعرفة الإصدارات المُصلَحة الدقيقة لكل فرع.
التوصية: الترقية إلى أحدث إصدار مُصلَح في أقرب وقت ممكن.
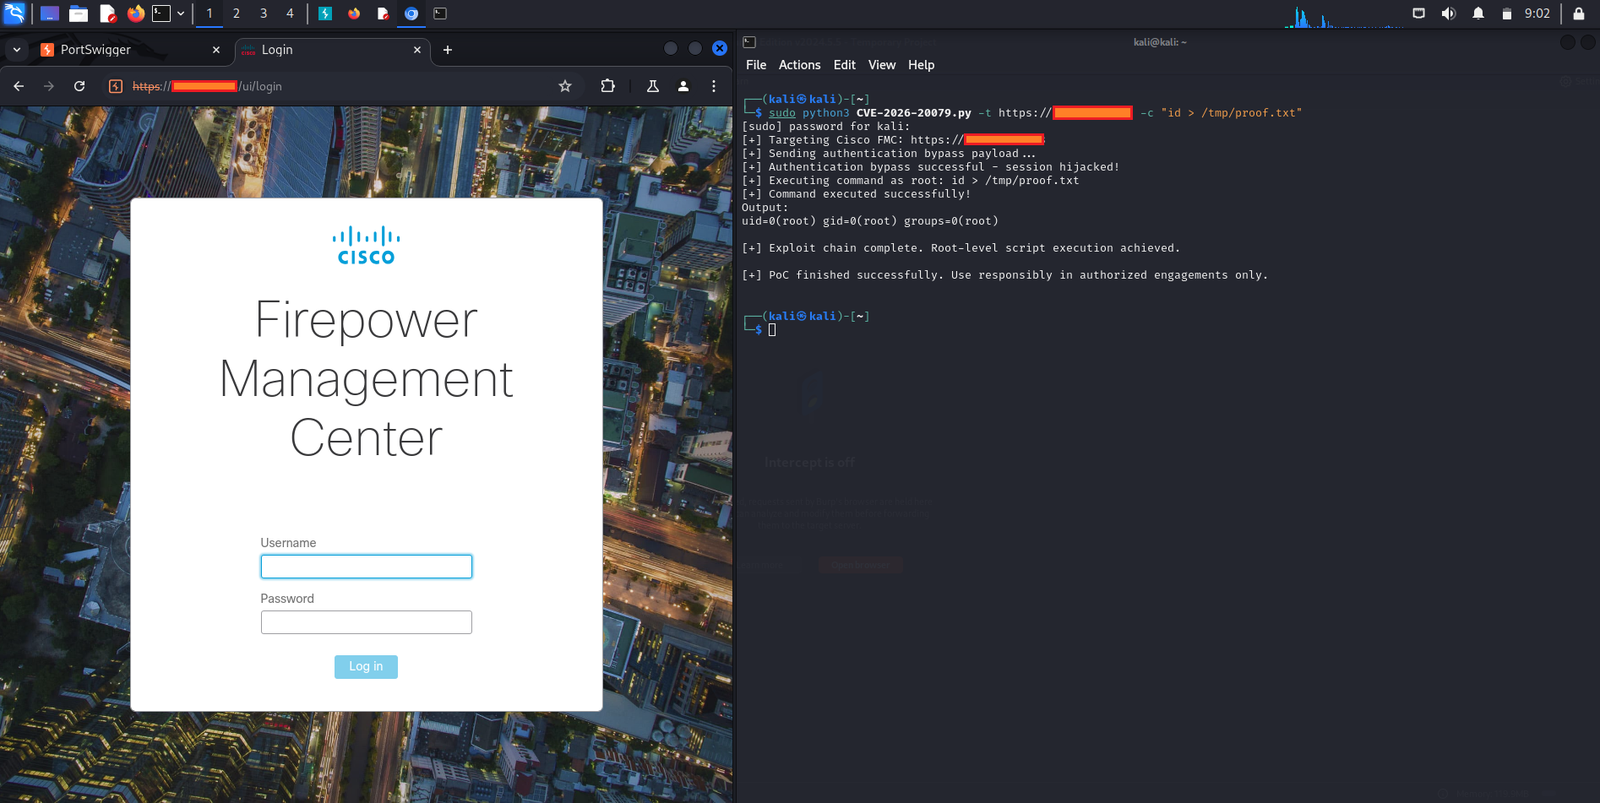
يمكن للمهاجمين استغلال هذه الثغرة عن طريق إرسال طلبات HTTP مُصمَّمة خصيصًا إلى واجهة الويب الخاصة بـ FMC. ينبع الخلل من عملية مُهيَّأة بشكل خاطئ عند وقت الإقلاع تُنشئ مسار مصادقة بديلًا، مما يسمح بتنفيذ نصوص برمجية دون مصادقة بصلاحيات الجذر.
ظهرت أدوات استغلال عامة (PoC) بعد الكشف عن الثغرة بفترة وجيزة.
إشعار الأمان الرسمي من Cisco: https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-onprem-fmc-authbypass-5JPp45V2








