 ashrafzaryouh/cve-2026-15409
توثيق استشاري بشأن CVE-2026-15409، وهو ثغرة SSRF حرجة غير مصادَق عليها في أجهزة SonicWall SMA1000، ويغطي الطُرز المتأثرة، والتأثير، وإرشادات الكشف، والمعالجة.

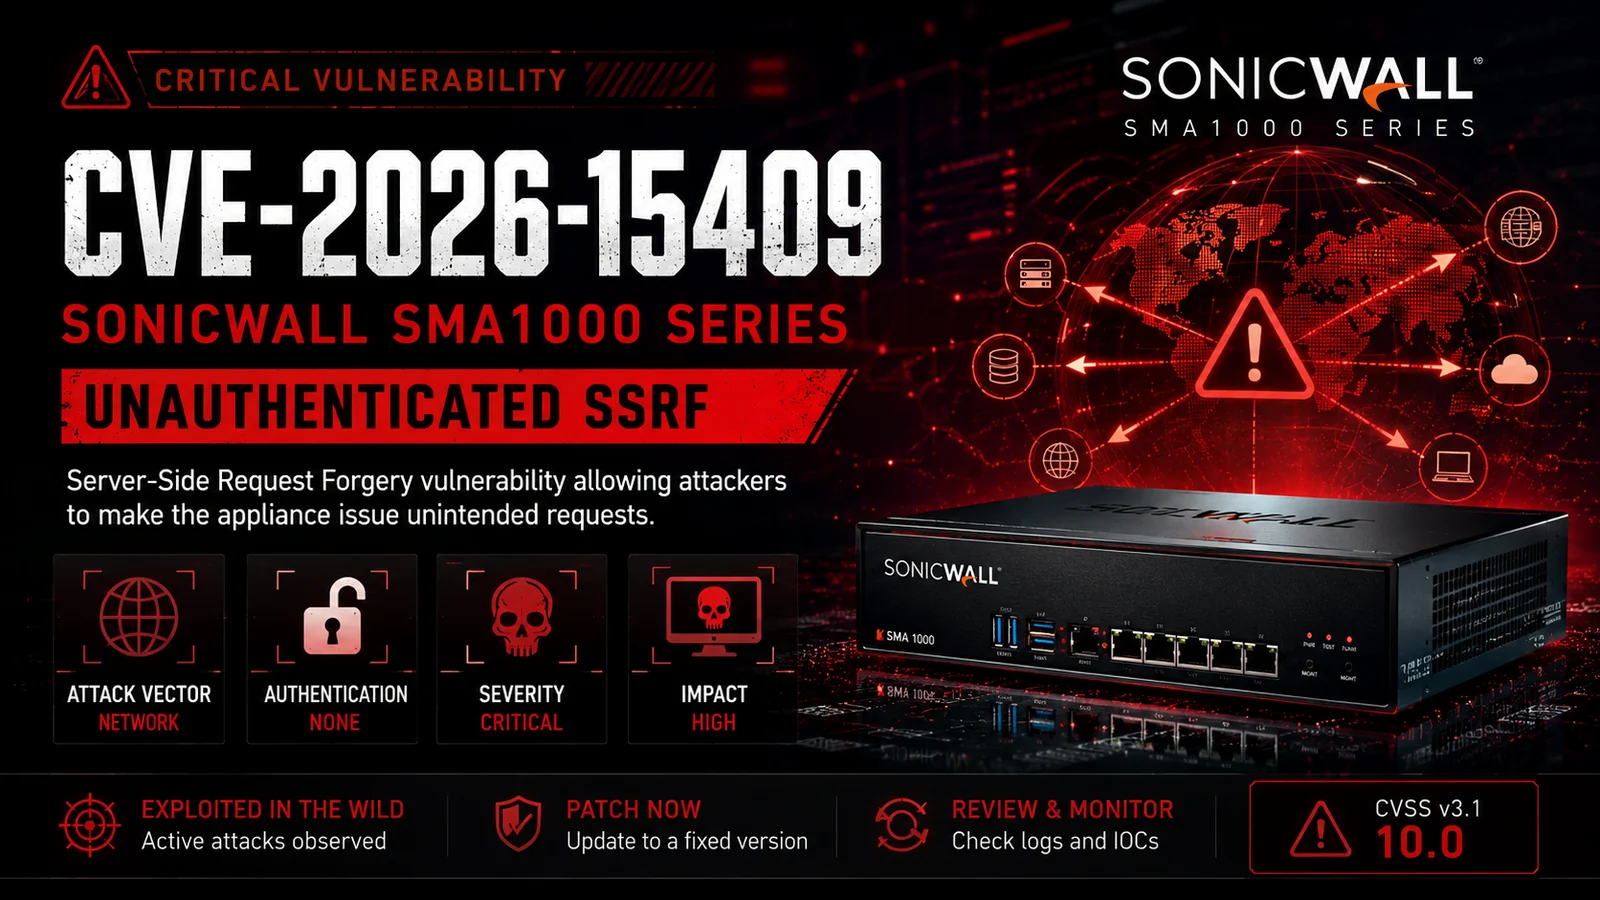



ثغرة تزوير الطلبات من جانب الخادم (SSRF) الحرجة التي تؤثر على أجهزة سلسلة SonicWall SMA1000.
يوثّق هذا المستودع الثغرة، والمنتجات المتأثرة، والنظرة الفنية العامة، والتأثير، وإرشادات الكشف، والمعالجة.
CVE-2026-15409 هي ثغرة تزوير الطلبات من جانب الخادم (SSRF) حرجة غير مصادق عليها في أجهزة سلسلة SonicWall SMA1000.
تسمح هذه العيب للمهاجم البعيد بإجبار الجهاز على تنفيذ طلبات HTTP غير مقصودة إلى موارد داخلية أو خارجية. وفقًا للتنبيهات العامة، فقد تم استغلال الثغرة في هجمات واقعية، وقد يتم ربطها بثغرات إضافية لتحقيق اختراق أعمق.
| الحقل | القيمة |
|---|---|
| معرّف CVE | CVE-2026-15409 |
| الخطورة | حرجة |
| CVSS v3.1 | 10.0 |
| ناقل الهجوم | الشبكة |
| المصادقة | لا يوجد |
| تفاعل المستخدم | غير مطلوب |
| النوع | تزوير الطلبات من جانب الخادم (SSRF) |
| التأثير | الوصول إلى الموارد الداخلية، ربط الهجمات |
| المنتج | الحالة |
|---|---|
| SonicWall SMA1000 Series | متأثر |
| SMA6210 | متأثر |
| SMA7210 | متأثر |
| SMA8200v | متأثر |
قد يسمح الاستغلال الناجح للمهاجمين بما يلي:
Internet
      │
      ▼
Attacker
      │
      ▼
SonicWall SMA1000
      │
      ▼
Unexpected Internal HTTP Requests
      │
      ▼
Internal Services / Cloud Metadata / Management Interfaces
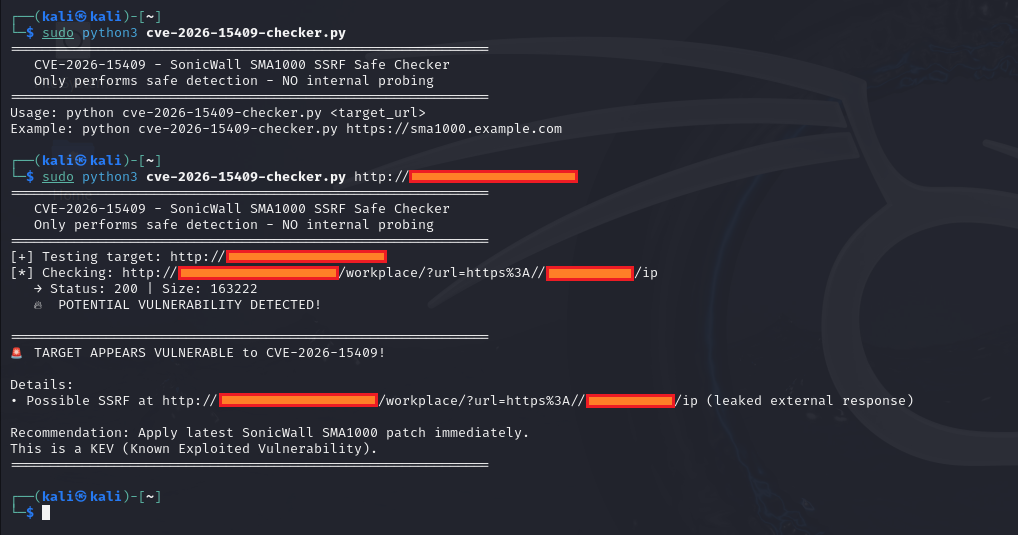
ينبغي لفرق الأمن مراقبة ما يلي:
.
├── README.md
├── assets
│   └── banner.png
├── docs
│   ├── overview.md
│   ├── timeline.md
│   └── mitigation.md
└── LICENSE
| المقياس | التقييم |
|---|---|
| الخطورة | 🔴 حرجة |
| قابلية الاستغلال | ⭐⭐⭐⭐⭐ |
| المصادقة | لا شيء |
| التعقيد | منخفض |
| الوعي العام | مرتفع |
| التصحيح متاح | ✅ نعم |
هذا المستودع مخصص حصريًا للأغراض الدفاعية الأمنية والبحثية والتعليمية. وهو لا يتضمن شيفرة استغلال أو تعليمات للوصول غير المصرح به. يتحمل المستخدمون مسؤولية الالتزام بالقوانين المعمول بها والسياسات التنظيمية.
فكّر في منحه نجمة ⭐ لدعم أبحاث الأمن السيبراني.


ابقَ آمنًا • صحّح مبكرًا • راقب باستمرار






